あの日、清華大学に行き着いた
2011年、日本の衆議院がサイバー攻撃を受けた。
当時の報道を覚えているだろうか。
国の中枢機関が外部から侵入を受けたというニュースは、それだけでも衝撃的だった。しかし、私が強く興味を引かれたのは、報道の中に攻撃に関連するIPアドレスなどの技術情報が登場していたことだった。
今でこそ、サイバー攻撃に関する技術情報の公開には、さまざまな配慮が求められる。攻撃者の手口を明らかにすることが防御に役立つ一方、公開する情報によっては別の危険を生み出すこともある。
だが、当時は現在とは少し雰囲気が違っていた。
中国のハクティビストによる日本のWebサイトの改ざんなども、比較的目に見える形で繰り返されていた時代である。
もちろん、衆議院への侵入事件そのものを、そうした単純なWebサイト改ざんと同列に扱うつもりはない。
ただ、攻撃する側も、攻撃を観察する側も、現在より幾分「牧歌的」とさえ感じられる部分が残っていた。
少なくとも、私の目にはそう映っていた。
報道に現れたIPアドレスやドメイン名を手掛かりに、公開されている登録情報を一つずつ調べていく手作業が続いた。
特別な調査設備があったわけではない。
まして、攻撃を受けた衆議院の内部ネットワークにアクセスできたわけでもない。
使ったのは、当時一般に利用できたネットワークの登録情報や公開情報である。
WHOISなどを使い、IPアドレスの割り当て先を調べる。ドメイン名との関係を確認する。関連するアドレスや組織を探し、また次の情報へ進む。
現在なら、さまざまなOSINTツールが助けてくれる作業だ。
しかし、当時の私にとっては、ほとんどが骨の折れる手作業だった。
そして、正直に言えば、退屈な作業でもあった。
それでも、調べているうちに思いがけないものが見えてくる。
これがネット探検の面白さなのである。
台湾のテレビ局に辿り着く
最初に興味深いまとまりとして見えてきたのは、台湾だった。
調査を進めるうちに、台湾のテレビ局や、その関連先と思われるドメイン名とIPアドレスの一群に行き着いたのである。
そこで私は、しばらく台湾のテレビ局のWebサイトを見て回ることになった。
映像コンテンツもいろいろと眺めた。
これが、なかなか面白い。
日本のテレビ番組によく似た構成のバラエティー番組が数多く見つかったのである。
出演者たちのやり取り、番組の進行、演出の仕方。
どこか見覚えのある雰囲気が漂っていた。
サイバー攻撃の手掛かりを追いかけていたはずなのに、気がつけば台湾のテレビ文化を観察している。
我ながら、何をやっているのだろうと思ったものだ(笑)。
しかし、ネットワークを調べるという作業は、時としてこういう寄り道を必要とする。
IPアドレスやドメイン名だけを眺めていても、その背後にある組織やサービスの実像はなかなか見えてこない。
どのような事業者なのか。
どのようなサービスを提供しているのか。
どのような関連組織が存在するのか。
そうした情報を一つずつ確認していくことで、ようやくネットワークの輪郭が浮かび上がってくる。
ただし、台湾のテレビ局に関連する情報が見つかったからといって、そこが攻撃の発信元だとは考えなかった。
攻撃者が第三者のサーバーを踏み台として利用することは、当時から珍しい話ではなかったからだ。
むしろ、直接の関係がなさそうな組織が現れたからこそ、その先を調べる必要があると感じた。
そして、さらに手作業を続けるうちに、今度は香港へと関心が移っていった。
台湾から香港へ――終わらない手作業
香港でも、似たような調査を繰り返した。
放送局や関連事業者と思われるドメイン名、IPアドレスのまとまりを確認し、それぞれの関係を調べていく。
台湾のときと同じように、関連するWebサイトも見て回った。
華やかなテレビ番組の世界と、その裏側に存在する無数のネットワーク情報。
一見すると何の関係もなさそうな二つの世界を行ったり来たりする。
しかし、IPアドレスの登録情報を調べるだけで、そのネットワークが何のために使われ、誰によって管理されているのかまで分かるわけではない。
まして、そこで確認した関連性が、そのまま攻撃通信の経路を意味するわけでもない。
私はただ、公開情報から見えるつながりを、一つずつ辿っていたのである。
調べても調べても、決定的なものが出てこない。
別のドメインを確認する。
関連するIPアドレスを調べる。
登録情報を読み直す。
また別のWebサイトへ移動する。
その繰り返しだった。
今なら途中で投げ出してしまう人もいるだろう。
実際、退屈な作業だった。
それでも続けたのは、次の情報の向こうに、何か別の景色が見えてくるかもしれないという期待があったからだ。
そして、長い寄り道の末に、私が行き着いた先は北京だった。
清華大学。
中国を代表する大学の一つである。
しかし、当時の私は、その名前が持つ意味をほとんど理解していなかった。
清華大学で見たもの
清華大学という名前を見つけたとき、私が真っ先に思い浮かべたのは、日本の京都精華大学だった。
「名前が似ているな」
その程度の認識である。
そもそも当時の私は、中国で最も有名な大学といえば北京大学だろう、という単純な理解しか持ち合わせていなかった。
清華大学が中国の科学技術研究や国家の人材育成において、どれほど重要な位置を占めているのか。
まるで知らなかったのである。
そして、調査の過程で、清華大学に関連するネットワーク上のサーバーを見つけた。
そこには、認証を求められることなく閲覧できる情報が置かれていた。
私の記憶に強く残っているのは、日本の中央省庁などのURLが、整然と一覧化されていたことである。
日本の行政機関のWebサイトが、きれいに並べられていた。
その光景を見たとき、少しばかり不思議な気持ちになった。
なぜ、中国の大学に関連するネットワーク上に、日本の官公庁のURL一覧があるのだろう。
もっとも、当時の私は、そこから大げさな結論を導こうとはしなかった。
むしろ、こう考えた。
「学生たちがサークル活動のような感覚で立ち上げた、野良サーバーみたいなものかな」
そんな印象だった。
大学の研究室や学生たちが、興味のある情報を集めて公開すること自体は、特別に珍しい話ではない。
日本の官公庁のURLを整理することも、それだけで不正な行為とはいえない。
私は、そのサーバーの管理者を確認したわけではない。
清華大学が組織として運用していたのか、学生個人によるものだったのか、あるいは別の関係者によるものだったのかも分からない。
まして、そこに掲載されたURLが攻撃対象の一覧だったと証明できたわけでもない。
当時の私が確認したのは、あくまで公開状態にあった情報と、そこに至るまでに調べたネットワーク上の関連性だった。
しかし、15年が過ぎた今になって、私はこの出来事を改めて思い返している。
あのとき辿り着いた清華大学とは、いったいどのような大学だったのだろうか。
そして、なぜ私は、その重要性を理解していなかったのだろうか。
15年後、改めて調べて驚いた
2026年。
清華大学について改めて調べてみると、15年前には見えていなかった世界が広がっていた。
清華大学は、中国を代表する理工系研究大学の一つである。
中国共産党の習近平国家主席の出身大学としても知られる。
しかし、私が今回注目したのは、そうした政治的な知名度だけではない。
中国の情報通信技術、コンピューターネットワーク、人工知能、そして国家的な研究開発体制における清華大学の存在感である。
とりわけ興味深かったのが、中国の学術ネットワークの歴史だった。
清華大学は、中国教育研究ネットワーク「CERNET」の構築・発展に深く関わってきた。
CERNETは、中国の大学や研究機関を結ぶ学術ネットワークである。
また、次世代インターネット技術の研究を進めた「CERNET2」にも、清華大学は重要な役割を果たしている。
つまり、清華大学は単にネットワークを利用する大学ではない。
中国のインターネット研究基盤そのものを構築し、発展させてきた中心的な研究機関の一つだったのである。
この事実を知ったとき、15年前の自分の認識の浅さに苦笑してしまった。
京都精華大学と名前が似ている、などと考えていたのだから(笑)。
しかし、今になって考えると、あのとき私が清華大学のネットワークに関連する情報へ辿り着いたことは、必ずしも不思議ではなかったのかもしれない。
中国の学術ネットワークの中核を担う研究機関であれば、そのネットワーク上に多種多様な情報や通信が存在していてもおかしくない。
ただし、それは清華大学が2011年の衆議院へのサイバー攻撃に関与したことを意味しない。
大学のネットワークが重要であることと、そのネットワークを利用して誰が何をしたのかという問題は、分けて考える必要がある。
それでも、15年前には見過ごしていた背景が、ようやく少し見えてきた気がした。
2018年、別の調査者も清華大学のネットワークを見ていた
さらに調べていくと、興味深い調査報告に出会った。
2018年、米国のサイバー脅威インテリジェンス企業Recorded Futureの研究部門、Insikt Groupが公表した報告書である。
そのタイトルは、
「Chinese Cyberespionage Originating From Tsinghua University Infrastructure」
日本語にすれば、「清華大学のインフラから発信された中国のサイバー諜報活動」といった意味になる。
報告書では、清華大学に登録されたIPアドレス空間に属する「166.111.8.246」から、不審なネットワーク活動が観測されたと説明されている。
具体的には、チベット関連の侵害されたサーバーへの接続試行や、ケニアの組織、ドイツの自動車メーカーなどに関連するネットワークへの探索活動である。
報告書は、こうした活動を中国の国家的な経済諜報活動との関連で分析している。
ただし、重要な点がある。
同じ報告書は、このIPアドレスがインターネットゲートウェイやVPNの接続点として機能していた可能性にも触れている。
つまり、観測されたIPアドレスの登録先と、実際に通信を発生させた人物や組織が、必ずしも一致するわけではない。
清華大学に関連するネットワークから不審な通信が観測されたという事実と、清華大学自身が攻撃を指揮したという主張の間には、大きな隔たりがある。
この点を混同してはならない。
また、2018年の調査報告と、私が2011年に確認したネットワーク上の関連性との間に、直接のつながりが確認されたわけでもない。
それでも私は、少なからず驚いた。
15年前、個人的な興味から手作業で辿り着いた大学のネットワークを、その後、専門の調査機関も別の角度から観察していたのである。
もちろん、調査の規模も精度も比較にはならない。
だが、サイバー空間では、思いがけない場所が後年の調査対象として再び現れることがある。
その面白さを、改めて感じた。
清華大学と人民解放軍――軍民融合という国家戦略
清華大学について調べ直すなかで、もう一つ考えさせられたことがある。
中国の「軍民融合」という国家戦略である。
軍民融合とは、民間の企業、大学、研究機関などが持つ技術や研究成果を、軍事分野の能力向上にも活用しようとする政策である。
特に人工知能、通信、半導体、量子技術などは、民間用途と軍事用途の境界が曖昧になりやすい。
AIによる画像認識技術は、工場の品質管理にも利用できる。
同じ技術が、軍事的な偵察や目標識別に応用されることもある。
通信技術やネットワークの研究についても同様だ。
大学で生まれた研究成果が、民間企業を通じて社会に普及する。
その一方で、軍事的な能力の向上にも結びつく。
こうした構造を理解することなしに、現在の中国の科学技術政策を考えることは難しい。
2025年9月、米ジョージタウン大学のCenter for Security and Emerging Technology(CSET)は、中国人民解放軍によるAI関連調達についての調査報告書を公表した。
報告書のタイトルは、
「Pulling Back the Curtain on China’s Military-Civil Fusion」
副題は、
「How the PLA Mobilizes Civilian AI for Strategic Advantage」
である。
調査では、2023年から2024年に公表された人民解放軍のAI関連調達契約2,857件が分析されている。
その結果、中国の従来型の防衛産業企業だけでなく、民間企業や研究機関なども軍事AIの調達に関与している実態が示された。
清華大学も、こうした軍事技術研究との関係を考えるうえで無視できない研究機関の一つである。
ただし、ここでも注意したい。
2,857件という数字は、清華大学の契約件数ではない。
中国のAI関連軍事調達全体を対象とした分析である。
また、大学が軍事に応用可能な研究を行っていることと、大学が違法なサイバー攻撃を実行していることは、まったく別の問題だ。
研究活動、軍事技術への応用、サイバー諜報活動、犯罪としての不正侵入。
これらを一緒くたにしてしまえば、かえって実態を見失う。
私が関心を持ったのは、清華大学を犯人扱いすることではない。
中国では、大学の研究、国家の技術政策、軍事的な能力の向上が、どのような仕組みで結びついているのか。
その構造である。
中国は何を積み重ねてきたのか
2011年から2026年までの15年間。
中国は、情報通信、AI、半導体、宇宙、量子技術など、さまざまな分野に国家的な資源を投入してきた。
大学や研究機関は、その重要な担い手となっている。
技術を研究する。
研究者を育成する。
企業が技術を実用化する。
国家が重要な研究分野を支援する。
軍事的な利用可能性についても検討する。
そのすべてが一つの組織の中で行われるわけではないが、互いに結びつくことで、長期的な技術力の形成につながっていく。
私は、ここに中国の強さの一端を見る。
もちろん、中国の研究開発体制にもさまざまな問題や制約は存在する。
国家による統制が、研究の自由や国際的な信頼関係を損なう可能性もある。
それでも、国家が重要と判断した分野に対して、人材と研究基盤を長期的に積み上げてきたことは、軽視できない。
サイバー空間の能力は、ある日突然完成するものではない。
高度な攻撃ツールだけを購入すれば手に入るものでもない。
ネットワーク技術を理解する人材。
ソフトウェアの構造を深く知る研究者。
脆弱性を発見し、分析できる技術者。
大規模なシステムを設計し、運用できる組織。
そうした能力の蓄積があって、初めて成り立つ。
では、日本はこの15年間、何を積み重ねてきたのだろうか。
2026年、日本で相次ぐサイバー侵害
2026年の日本に目を向けると、考えさせられる出来事が続いている。
10月7日、IDCフロンティアは、IDCFクラウドの一部システムがランサムウェア攻撃を受けたと公表した。
同社の第2報によれば、東日本リージョン1で障害が発生し、影響範囲は495の企業や自治体に及んでいた。
これは、一つの企業だけの問題ではない。
クラウド基盤を利用する多数の事業者が、同時に影響を受けるという問題である。
企業が自社の情報システムを外部のクラウドに預けることは、今や一般的になっている。
その選択自体が悪いわけではない。
専門の事業者に運用を委ねることで、より高度な設備や技術を利用できる利点もある。
しかし、共通基盤に障害が発生すれば、その影響は利用企業や自治体へと広がっていく。
場合によっては、さらにその先の顧客や住民にも及ぶ。
一つの基盤に多くの業務が集中するほど、そこで発生した侵害の社会的な影響も大きくなる。
しかも、問題はランサムウェアだけではない。
10月8日、JPCERT/CCは、国内組織で相次ぐ不正アクセスに関する注意喚起を公表した。
10月23日には内容が更新され、AIを利用したペネトレーションテスト基盤の悪用による攻撃試行についても追記されている。
注意喚起では、既知の脆弱性の探索、管理用APIへの不正な操作、設定ファイルやバックアップファイルの窃取など、複数の攻撃手法が取り上げられている。
ここで注目したいのは、攻撃手法が必ずしも未知の超高度な技術ばかりではないという点だ。
既知の脆弱性。
不適切なアクセス制御。
公開する必要のない管理機能。
十分に保護されていないAPI。
こうした問題が、実際の攻撃に利用されている。
AIの登場によって、脆弱性を探す速度や攻撃を試みる効率は向上し得る。
しかし、それは基本的なセキュリティ対策が無意味になったという話ではない。
むしろ、攻撃の自動化が進むからこそ、基本を徹底する重要性が高まっている。
AIが攻撃する時代だから、もう防げないのか
最近、AIを利用したサイバー攻撃が大きく取り上げられるようになった。
AIが脆弱性を探す。
AIが攻撃コードの作成を支援する。
AIが攻撃対象を選別する。
こうした技術の進歩は、確かに警戒すべきものだ。
しかし私は、そこで思考を止めてしまうことに違和感を覚える。
「AIが攻撃してくるのだから、もう防ぎようがない」
そんな受け止め方でよいのだろうか。
AIは、攻撃者の作業を高速化することができる。
一方で、防御側もAIを利用してログを分析し、不審な通信を検出し、脆弱性への対応を効率化できる。
問題は、AIという道具が存在すること自体ではない。
その道具を使いこなす能力と、それを支える技術的な基礎が、攻撃側と防御側のどちらにどれだけ蓄積されているかである。
たとえば、既知の脆弱性が放置されたサーバーが存在する。
管理用のAPIが適切に保護されていない。
バックアップが本番環境と十分に分離されていない。
侵害されたときの対応手順が整備されていない。
こうした状態では、攻撃者がAIを使っていようがいまいが、危険であることに変わりはない。
AIの脅威を語る前に、やるべきことが残されているのではないだろうか。
守る側に必要なのは、製品だけではない
サイバーセキュリティというと、どうしても製品やサービスの導入に関心が集まりやすい。
新しいセキュリティ製品を購入する。
監視サービスを契約する。
外部の専門会社に運用を委託する。
もちろん、それらは重要な対策である。
しかし、製品を導入しただけで安全が保証されるわけではない。
その製品が何を検知し、何を防げるのか。
自社のシステムにどのような弱点があるのか。
攻撃を受けた場合、どの範囲に影響が及ぶのか。
バックアップから本当に復旧できるのか。
外部委託先のセキュリティ対策は、どこまで確認できているのか。
こうした問いに答えられる人材と組織が必要だ。
特に、クラウドサービスや外部委託への依存が進む現代では、契約先が安全だと説明しているから安心、という考え方だけでは不十分だろう。
自社がどの基盤に依存し、その基盤が停止した場合に何が起こるのか。
その構造を把握しておく必要がある。
そして、侵害が発生した場合に備えた訓練や、実際に復旧できるバックアップの整備も欠かせない。
セキュリティとは、単に攻撃を防ぐことではない。
攻撃を受けても、被害を限定し、事業や社会機能を立て直せる能力を育てることでもある。
技術を理解する人材を育てているか
清華大学の歴史を調べて、私が最も考えさせられたのは、人材育成の問題だった。
高度な技術を生み出すには、長い時間がかかる。
ネットワークの基礎を学ぶ。
プログラムを書く。
コンピューターの内部構造を理解する。
実際に動かしてみる。
失敗する。
調べ直す。
また挑戦する。
こうした経験の積み重ねが、技術者の力になる。
私自身、若い頃からコンピューターに興味を持ち、BASICやマシン語に触れてきた。
当時は、現在のように便利な開発環境が揃っていたわけではない。
何かを実現しようとすると、機械の内部で何が起きているのかを理解しなければならない場面が多かった。
もちろん、昔の技術がすべて優れていたなどと言うつもりはない。
現在の技術には、当時とは比較にならないほどの可能性がある。
それでも、コンピューターの仕組みを知りたいという好奇心は、時代が変わっても大切なものだと思う。
そして、その好奇心を持つ人材が、安心して技術を探究できる社会であってほしい。
権威や肩書だけではなく、実際に何ができるのか。
どれだけ深く理解しているのか。
未知の問題に直面したとき、自分で調べ、考え、解決できるのか。
そうした能力が評価される環境こそ、サイバー空間で自らを守る力の土台になるはずだ。
15年前のネット探検が問いかけること
2011年、私は衆議院へのサイバー攻撃に関する報道をきっかけに、公開されていた技術情報を調べ始めた。
台湾のテレビ局に辿り着き、日本の番組によく似たバラエティー番組を眺めた。
香港の放送局に関連するネットワーク情報を調べ、退屈な手作業を繰り返した。
そして、北京の清華大学に関連するネットワークへと行き着いた。
そこで目にしたのは、日本の官公庁のURLが整然と並んだ一覧だった。
当時の私は、それを学生たちによる野良サーバーのようなものかもしれないと考えた。
清華大学の重要性さえ、十分に理解していなかった。
15年後、その大学が中国のインターネット研究基盤を支え、AIをはじめとする先端技術の研究において大きな役割を果たしてきたことを知った。
そして、2018年には清華大学に登録されたネットワークからの不審な通信を分析した専門機関の報告書も存在していた。
もちろん、これらの出来事を一本の攻撃活動として結びつける証拠はない。
しかし、私にとっては、15年前の小さなネット探検を振り返る十分な理由になった。
あのとき私が見ていたのは、単なるIPアドレスやドメイン名の集まりだったのだろうか。
それとも、後に大きな意味を持つことになる中国の情報通信研究基盤の、ごく一部分だったのだろうか。
答えは分からない。
ただ、一つだけ、今の日本に向けて問いかけたいことがある。
攻撃する側が技術を磨き、人材を育て、組織的な能力を積み重ねているとき、守る側の私たちは、何を積み重ねてきたのだろうか。
サイバー攻撃が発生するたびに、新しい脅威の名前が登場する。
新しい攻撃集団が現れる。
新しいツールが話題になる。
そして、しばらくすると、また次の事件が起きる。
しかし、その繰り返しのなかで、私たちは本当に強くなっているのだろうか。
問題が発生するたびに対策を追加するだけでなく、長期的な視点で研究基盤を整え、人材を育て、技術を蓄積する必要がある。
国の機関も、企業も、大学も、そして私たち一人ひとりも。
サイバー空間の安全は、誰かが用意してくれる製品だけで完成するものではない。
自分たちの技術を理解し、自分たちの弱点を知り、自分たちの力で守る能力を育てる。
その積み重ねが必要なのだと思う。
日本は、サイバー空間で自らを守る力を、本当に育てているのだろうか。
15年前には思いもしなかった問いが、今、私の目の前にある。
私のネット探検は、これからも続く。
参考資料・出典
本記事は、筆者自身による2011年当時のネットワーク調査の記憶と、以下の公開資料をもとに構成したものです。
1.清華大学・中国の情報通信研究
清華大学 ネットワーク科学・サイバースペース研究所
「History」
中国の学術ネットワーク研究、CERNETおよびCERNET2の発展に関する公式資料。

2.清華大学とサイバー諜報活動に関する調査
Recorded Future / Insikt Group(2018年)
「Chinese Cyberespionage Originating From Tsinghua University Infrastructure」
清華大学に登録されたIPアドレス空間から観測された不審なネットワーク活動を分析した報告書。
3.中国の軍民融合と人民解放軍のAI調達
Georgetown University / Center for Security and Emerging Technology(CSET、2025年9月)
「Pulling Back the Curtain on China’s Military-Civil Fusion: How the PLA Mobilizes Civilian AI for Strategic Advantage」
2023~2024年の人民解放軍によるAI関連調達契約2,857件を分析した報告書。
4.中国の軍民融合政策
Center for a New American Security(CNAS)
「Military-Civil Fusion: Artificial Intelligence, New Materials, and New Energy」(2019年)
中国の軍民融合政策と先端技術の軍事応用について考察した資料。

5.IDCFクラウドへのランサムウェア攻撃
株式会社IDCフロンティア(2026年10月7日)
「【第2報】当社サービスの一部システムに対する不正アクセスについて」
ランサムウェア攻撃の発生と、影響範囲に関する公式発表。
6.国内で相次ぐ不正アクセスへの注意喚起
JPCERTコーディネーションセンター(JPCERT/CC)
「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」
2026年10月8日公開、10月23日更新。
国内で確認された複数の攻撃手法、AIを利用したペネトレーションテスト基盤の悪用、推奨される対策などを掲載。
資料の取り扱いについて
本記事に記した2011年当時のネットワーク調査は、筆者の体験と記憶に基づいています。
公開資料によって確認できる事実、調査機関による分析・評価、筆者自身の推定や問題提起は区別して記述しています。
清華大学に関連するネットワークの観測事実は、同大学によるサイバー攻撃の指示や実行を直接証明するものではありません。
また、2011年当時の調査記録そのものを独立に検証したものではありません。
最後に、もう一つだけ。
2011年、骨の折れる手作業を続けながら、私が見出したもの。
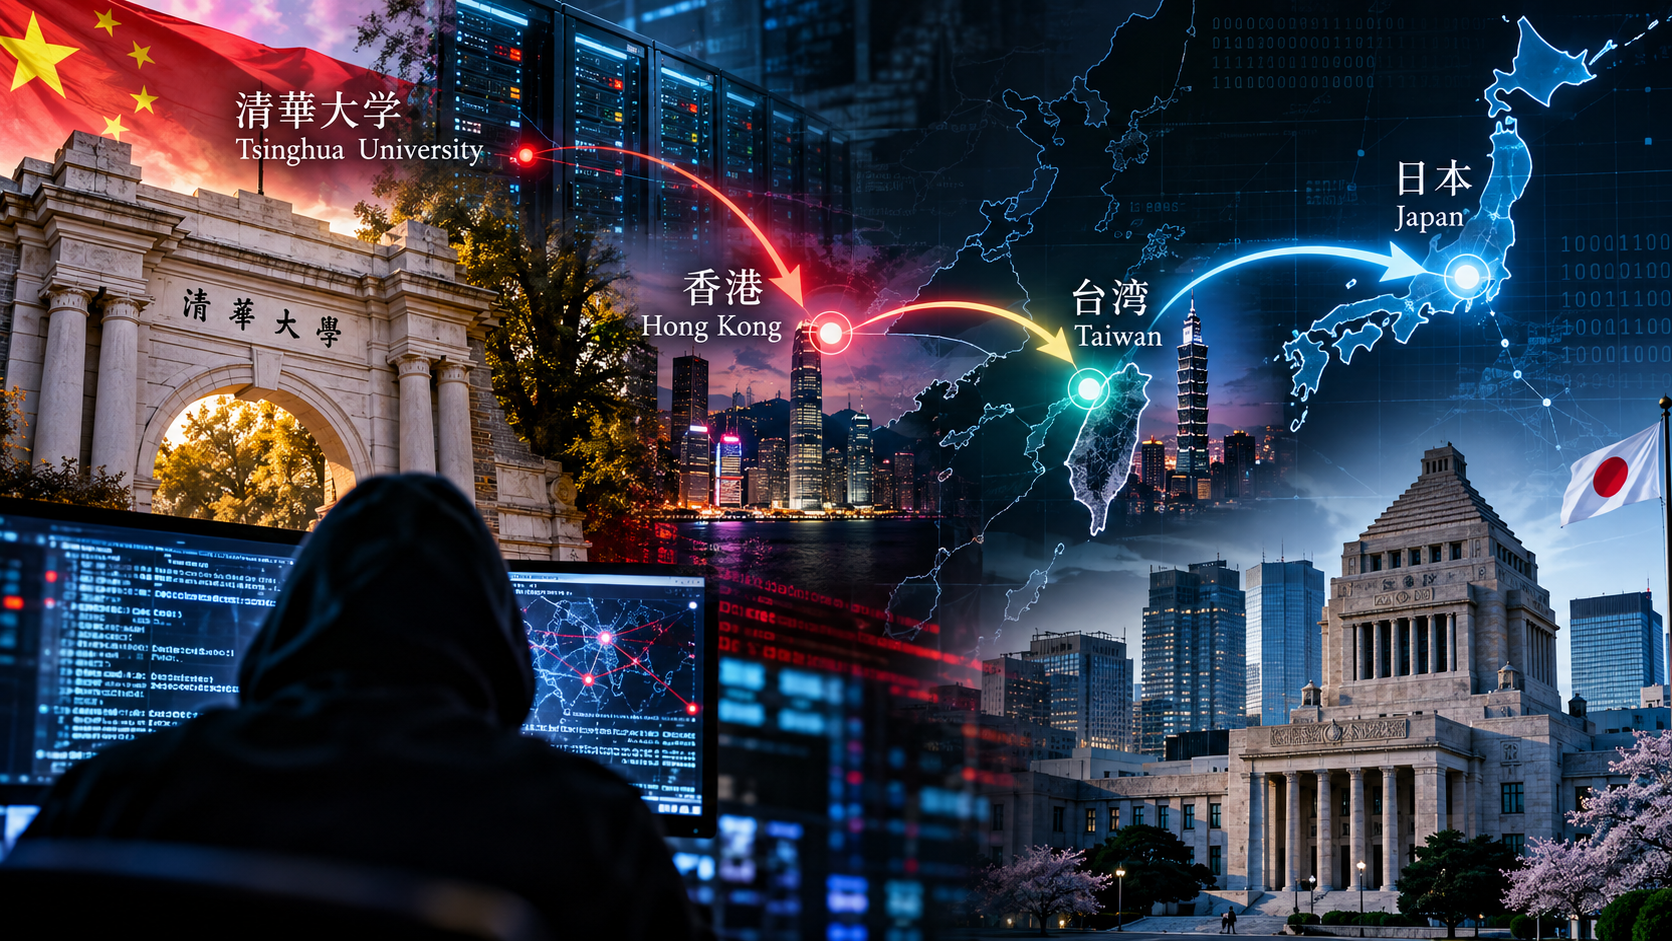
それは、清華大学に関連するネットワーク、香港のドメインとIPアドレス群、台湾のドメインとIPアドレス群、そして日本へとつながる、一連の関連性だった。
清華大学 → 香港 → 台湾 → 日本。
もちろん、これが実際の攻撃通信の中継経路だったと確認できたわけではない。
しかし、15年が過ぎた今も、私の頭から離れない疑問がある。
こうした複数の地域のネットワークを介在させ、攻撃の真の発信元を見えにくくする構造は、現在のサイバー攻撃にも、一つの特徴的な手法として残っているのだろうか。
あの日、手作業で一つずつ紐解いたネットワークのつながり。
それが今日のサイバー空間でどのような意味を持つのか。
この問いだけは、今後のネット探検でも、頭の片隅に置いておきたいと思う。
コメント