ー日本のサイバー防衛は、技術で選ぶのか、政治で選ぶのかー
【ネット探検ラボ/矢又小次郎】
日本のサイバー防衛は、本当に大丈夫なのだろうか?
2026年、日本ではサイバー攻撃による被害が相次いでいる。
企業の業務が停止し、物流が混乱し、取引先にまで影響が広がる。個人情報の漏えいも後を絶たない。
2025年にはアサヒグループやアスクルが大規模なサイバー攻撃に見舞われた。
2026年に入っても、企業や公的機関に関係するサイバー攻撃の報告は続いている。
ランサムウェアの被害は、もはや一部の企業だけの問題ではない。
生産、物流、医療、行政。
私たちの社会を支える仕組みそのものが、サイバー攻撃の影響を受ける時代になっている。
こうした状況を見るたび、私は一つの疑問を抱く。
日本のサイバー防衛は、本当に適切な技術と製品を選び、十分な対策を講じてきたのだろうかと。
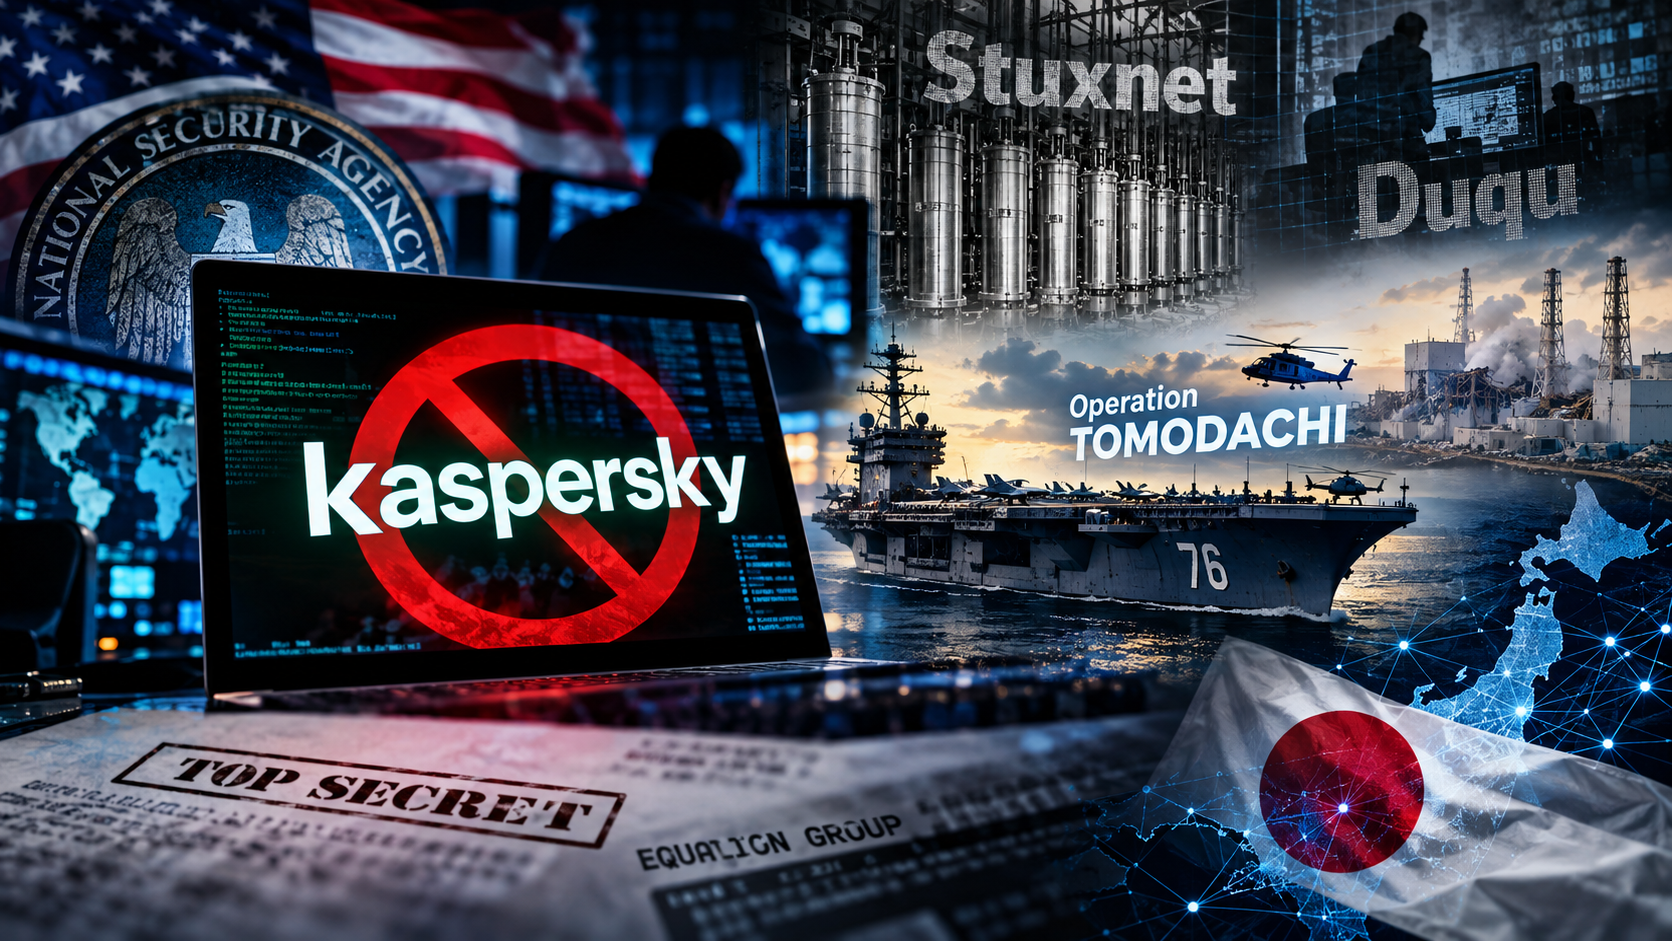
今回は、その疑問を考えるために、ロシアのセキュリティ企業Kaspersky(カスペルスキー)を取り上げたい。
米国政府から安全保障上の脅威として扱われ、連邦政府機関での使用を禁じられ、後には米国内での製品・サービス提供にも厳しい制限を受けた企業である。
2022年のロシアによるウクライナ全面侵攻以降、ロシア企業に対する警戒感は一層強まった。
しかし、Kaspersky排除の動きは、ウクライナ全面侵攻よりも前から始まっている。
では、いったい何が問題だったのか。
Kasperskyは、本当にスパイ活動をしていたのだろうか。
それとも、優れたマルウェア検知技術が、国家の機密と衝突した側面もあったのだろうか。
この問題を考えるには、少し時代をさかのぼる必要がある。
私がKasperskyに注目してきた理由
私がコンピューターに夢中になったのは、1980年代、8ビットパソコンが主役だった時代だ。
BASICでプログラムを書き、カセットテープに保存する。
もっと自由に機械を動かしたければ、マシン語を学ぶしかなかった。
面倒なことも多かったが、実に楽しい時代だった。
それから十数年。
1990年代後半になると、インターネットが急速に普及し、私の興味もネットワークやセキュリティの世界へと広がっていった。
そんな時代に出会ったのが、1998年に創刊された白夜書房の専門誌『ハッカージャパン』だった。
技術的な話題が満載で、毎号楽しみにしていた。
読みながら「こんなことまで書いて大丈夫なのか?」と心配することもあったが、同時にわくわくしたものである(笑)。
そして2010年。
この雑誌を通じて強く印象に残ったのが、イランの核施設を標的としたStuxnetを巡る記事だった。
そこから、国家規模のサイバー作戦と、それを追跡するセキュリティ研究者たちの世界へ、私の関心はさらに深まっていった。
イランの核施設を襲った見えない兵器
2010年、Stuxnet(スタックスネット)というマルウェアが世界に衝撃を与えた。
標的となったのは、イランのナタンズの地下深くに隠匿されたウラン濃縮施設だった。
StuxnetはWindows環境を経由して産業制御システムへ侵入し、ドイツ・シーメンス製の制御装置を通じて遠心分離機の運転に干渉するよう設計されていた。
遠心分離機の回転状態を不適切に変化させ、設備に物理的な損傷を与える。
しかも、監視側に異常を気づかれにくくする仕組みまで備えていた。
Stuxnetの存在を知るきっかけとなったのは、愛読していた『ハッカージャパン』の記事だった。
しかし、雑誌の限られた紙面だけでは、その全貌までは見えてこない。
興味を持った私は、インターネットを通じて国内外の技術情報やセキュリティ研究者の解析報告を探し、自分なりに調べ始めた。
USBメモリなどを介して、外部ネットワークから隔離された環境にも侵入できる仕組み。Windowsから産業制御システムへと攻撃を進め、遠心分離機の動作にまで干渉する高度な技術。
調べれば調べるほど、その巧妙さに驚かされた。
それまでのコンピューターウイルスは、情報を盗んだり、ファイルを破壊したりするものという印象が強かった。
ところがStuxnetは違った。
コンピューターの中のプログラムが、現実世界の産業設備を破壊する。
サイバー攻撃が、国家の軍事・安全保障政策と直結する時代になったのである。
Stuxnetは米国とイスラエルによる作戦だったと広く報じられている。
ただし、具体的な実行過程のすべてが公式に明らかにされたわけではない。
そして、国家が開発したとみられるサイバー兵器を、民間のセキュリティ研究者たちが解析し、世界に向けて公開していることにも強く惹かれた。
その研究者たちの中に、Kasperskyの名前があった。
壊さず、静かに情報を吸い上げるDuqu
2011年10月、Duqu(デューク)というマルウェアが公表された。
ハンガリーのCrySyS Labが解析したもので、Stuxnetとの技術的な共通点が注目された。
ただし、目的は異なる。
Stuxnetが産業設備への破壊工作を目的としていたのに対し、Duquは主として情報収集や偵察に用いられるものだった。
標的のコンピューターから情報を収集し、外部へ送信する。
破壊ではなく、諜報活動である。
KasperskyもDuquの解析を進め、その技術的特徴や活動の痕跡を公表した。
私は『ハッカージャパン』などを通じて、こうした研究に強い関心を持っていた。
ちなみに、最初は「Duqu」の読み方が分からず、しばらく「ドゥク」と呼んでいたが(笑)
そして、その名前を思い出すことになる事件が、日本で報じられることになる。
東日本大震災と、もう一つの情報収集活動
2012年5月、経済産業省所管の独立行政法人だった原子力安全基盤機構(JNES)で、パソコンが外部と不審な通信を行っていたことが発覚した。
同年6月11日の報道によれば、調査によって19台のパソコンが新種のマルウェアに感染していたことが判明した。
感染したパソコンを通じてファイルサーバー内のPDFファイルにアクセスされ、2011年3月から7月にかけて外部へデータが送信された可能性が指摘された。
個人情報を含む一部データについては、流出した可能性が高いとされた。
ただし、JNESは核物質防護情報などの機微情報は、流出が疑われるファイルには含まれていないと説明している。
ここで時系列を整理しておきたい。
不審な通信が疑われたのは2011年3月から7月。
しかし、事件が発覚し、報道されたのは2012年である。
私は、この事件の報道に接してDuquを思い出した。
「これはDuquではないか?」
原子力に関係する公的機関、新種のマルウェア、外部への情報送信。
それらが、私の頭の中で結び付いたのである。
もちろん、これは当時の私の推測だ。
JNESの感染にDuquが使われたという証拠は確認できていない。
原子炉の温度監視システムが侵害されたと確認されたわけでもない。
まして、特定の外国政府が実行したと判断できる証拠もない。
しかし、ここで2011年3月の日本を取り巻く状況を振り返っておきたい。
東日本大震災の発生を受け、日本最大の同盟国である米国は、オバマ大統領の下、大規模な災害救援活動「トモダチ作戦」を展開していた。
最大時には約2万4,500人の米軍人員、原子力空母ロナルド・レーガンを含む艦船24隻、航空機189機が、深刻な事故を引き起こした福一原発がある東北地方を中心に投入されていたのである。
放射性物質の放出は、日本国内だけでなく、救援活動に参加する米軍や米国民の安全にも関わる重大な関心事であった。
実際に、空母ロナルド・レーガンの艦載ヘリコプターなどでは低レベルの放射性物質による汚染が確認され、米海軍は艦隊の位置を変更する対応も取っている。
米国政府が、福島第一原発の事故状況や放射線の影響について、強い関心を寄せていたことは疑いようがない。
そして、私はここに一つの疑問を抱く。
これほど大規模な軍事力を投入していた米国にとって、日本の原子力関連情報は、どれほど重要なものだったのだろうか。
JNESへの不正アクセスが米国の情報機関によるものだったという証拠はない。Duquが使われたという証拠もない。
しかし、当時の国際情勢と情報収集の必要性を考えれば、原子力関連機関が外国の情報機関から関心を向けられる対象だった可能性について、私は考えずにはいられなかった。
重要なのは、サイバー攻撃には、目に見える破壊だけでなく、発覚するまで静かに情報を収集し続ける活動があるということだ。
サイバー諜報を追う者が、諜報の標的になる
その後もKasperskyは、高度なサイバー諜報活動の解析を続けた。
2012年にはFlame、2015年にはEquation Groupに関する研究を公表している。
Equation Groupは、NSAとの関連が広く報じられている高度なサイバー攻撃集団である。
Kasperskyは、その活動や攻撃ツールの技術的特徴を解析し、世界へ公開した。
そして2015年、今度はKaspersky自身が高度なサイバー攻撃を受けていたことが明らかになる。
Duqu 2.0である。
同社のネットワークへ侵入した攻撃者は、Kasperskyの研究活動や技術情報に関心を持っていたと考えられている。
サイバー諜報を追跡する研究者が、逆に諜報活動の標的になった。
実に皮肉な話だ。
ここで一つの構造が見えてくる。
国家は、自らの攻撃能力や作戦を秘密にしておきたい。
一方、民間のセキュリティ研究者は、未知のマルウェアを発見し、解析し、その仕組みを明らかにする。
その活動は、国家の秘密作戦の一端を暴くことにもつながり得る。
もちろん、Kasperskyへの攻撃主体や各国の具体的な思惑を、証拠なしに断定するつもりはない。
しかし、国家の情報機関と民間のセキュリティ研究者の間に、利害の緊張が生まれることは十分に考えられる。
そして2017年、その関係を考えるうえで見逃せない事件が大きく報じられた。
NSAの機密「資料」は、マルウェアの「試料」だったのではないか?
2017年、Kasperskyを巡る疑惑が米国で大きく報じられた。
NSAの機密情報が、Kasperskyのセキュリティ製品を通じてロシア側に渡ったというのである。
この説明を聞けば、Kasperskyが米国の機密文書を盗み出したかのような印象を受ける人もいるだろう。
しかし、私は当初から、この事件の説明に違和感を覚えていた。
NSAの機密「資料」とは、いったい何だったのだろうか。
日本語で「機密資料」と聞けば、多くの人は、紙に書かれた機密文書を思い浮かべるだろう。
しかし、コンピューターセキュリティの世界では事情が違う。
マルウェアの実行ファイル、ソースコード、攻撃ツールの構成ファイル。
そうしたものも、国家にとっては重要な機密情報になり得る。
そして、セキュリティ研究者にとっては、解析対象となる「試料」、つまりマルウェアの検体でもある。
私は、NSA関係者が自宅へ持ち出したものは、単なる機密文書ではなく、NSAに関係する攻撃用マルウェアの試料や開発用ファイルだったのではないかと考えている。
これは私自身の推測である。
しかし、その後に明らかになった技術的な情報は、この疑問を考えるうえで重要な手掛かりとなった。
そもそも、なぜNSAの機密が自宅にあったのか
当時の米国報道によれば、NSAに関係する職員または契約要員が、機密情報を自宅のコンピューターへ持ち出していた。
本来、厳重に管理されるべき情報である。
その情報が、組織の管理する安全な環境から個人のパソコンへ移されていた。
まず問われるべきは、NSA側の情報管理ではないだろうか。
そして、そのパソコンにはKasperskyのセキュリティ製品がインストールされていた。
ここが、私には興味深い。
NSAに関係する人物の自宅パソコンで、Kasperskyが使用されていたのである。
その人物がなぜKasperskyを選んだのか、理由までは分からない。
しかし、少なくとも実際に選ばれ、使用されていたことは、当時の報道からうかがえる。
私も高く評価していた製品を、NSAに関係する人物も使っていた。
何とも皮肉な話ではないか(笑)。
Kasperskyのクラウドプロテクション技術
ここで、当時のセキュリティ技術について少し説明しておきたい。
かつて、ウイルス対策ソフトの中心的な手法は、既知のマルウェアの特徴を記録したパターンファイルとの照合だった。
もちろん、ヒューリスティック解析や振る舞い検知なども存在していた。
しかし、未知のマルウェアが次々に登場する時代になると、従来の手法だけでは追いつかなくなっていった。
そこで重要になったのが、クラウドを利用した脅威検知技術である。
Kasperskyは2008年、Kaspersky Security Network(KSN)を導入した。
利用者のパソコンで発見された不審なファイルや動作に関する情報を収集し、クラウド側の知識や解析能力を活用して脅威を判断する。
必要に応じて未知の検体を研究施設へ送信し、専門家が詳しく解析する。
解析結果は、新たな脅威への対策に反映される。
個々のパソコンだけでは判断できない未知のマルウェアに、より迅速に対応するための仕組みだ。
Kasperskyだけがクラウド技術を開発していたわけではない。
それでも、同社が早い時期からこうした仕組みを実用化し、マルウェア研究に活用していたことは評価すべきだと思う。
私は、この技術を高く評価していた。
ところが、その検知能力が、NSAの機密情報を巡る疑惑の中心になったのである。
Kasperskyが検知したものの正体
2017年、Kasperskyは米国で報じられた疑惑について、内部調査の結果を公表した。
同社によれば、報道で問題とされた2015年の出来事に一致する記録は確認できなかった。
一方、2014年に内容の似た出来事があったことを明らかにした。
2014年9月、米国内の利用者のパソコンで、Equation Groupに関連するとみられるマルウェアが検知された。
そのパソコンではKSNが有効になっており、未知のマルウェア検体を自動送信する設定になっていたのだ。
その後、未知のマルウェアを含む圧縮アーカイブが検知され、Kasperskyの研究者へ送信された。
同社の調査によれば、そのアーカイブには、Equation Groupに関連するとみられるマルウェアの実行ファイルやソースコードが含まれていた。
そして、機密指定を示す表示のあるWord文書も4件含まれていたという。
ここが重要である。
Kasperskyが検知したのは、単なる機密文書ではなかった。国家のサイバー攻撃能力に関係するとみられるマルウェアのコードだったのである。
Kasperskyの説明では、解析担当者が機密情報とみられる内容を発見した後、経営陣の指示で該当アーカイブを削除した。
マルウェア検知に必要な実行ファイルだけを残し、機密文書やソースコードは削除したとしている。
また、第三者に提供したことも否定している。
これはKaspersky自身による調査結果であり、そのすべてが独立した第三者によって確定されたわけではない。
しかし、当初の「NSAの機密資料が流出した」という報道だけでは、事件の技術的な実態を十分に説明できないことは明らかだろう。
「資料」と「試料」では、事件の意味が違ってくる
ここで、私が抱いてきた疑問に戻りたい。
NSA関係者が持ち出したとされるものは、紙に書かれた機密文書のような「資料」だったのか。
それとも、NSAに関係する攻撃用マルウェアの「試料」だったのか。
実際には、Kasperskyの調査によれば、マルウェアのコードと機密指定のある文書が同じアーカイブに含まれていた。
したがって、持ち出されたものがすべてマルウェアの試料だったと断定することはできない。
しかし、少なくとも事件の中心に、マルウェアの検体やソースコードが存在していたことは、同社の具体的な説明から読み取れる。
これをどう評価するか。
もし、一般的な機密文書をセキュリティ製品が理由もなく探し出し、外部へ送信したのであれば、それは重大な問題だ。
しかし、攻撃用マルウェアが検知され、未知の脅威として解析システムへ送信されたのであれば、話は異なる。
それは、セキュリティ製品が本来備えている機能と整合する動作だからだ。
国家の情報機関が開発した攻撃用プログラムであっても、マルウェアはマルウェアである。
民間のセキュリティ製品が、それを危険なプログラムとして検知することに、何の不思議があるだろうか。
もちろん、検体と一緒に機密文書が送信されたことや、収集された情報の管理方法については、別途厳しく検証する必要がある。
しかし、それと意図的な諜報活動への加担を同列に扱い評価することは正義に反すると思う。
「NSAの機密資料を盗み出した」のか、「NSAに関連するマルウェアの試料を検知した」のか。
この違いを曖昧にしたまま、Kasperskyをスパイ企業と評価することには、私は強い疑問を抱くのである。
さらに、別のバックドアまで存在していた
Kasperskyの内部調査では、もう一つ興味深い事実が報告されている。
当該パソコンには、海賊版Microsoft Officeの不正な認証ツールを通じて、Mokesと呼ばれるバックドア型マルウェアが侵入していたという。
同社によれば、利用者はその不正なツールを動かすため、セキュリティ製品を一時的に無効化していたとみられる。
その間に感染したバックドアによって、第三者がパソコンへアクセスできた可能性があった。
さらに、Kasperskyの記録には、同じパソコンで多数の別のマルウェア警告が残されていた。
これらはKaspersky自身の調査による説明である。
しかし、仮にこの説明が正しければ、NSAの機密を持ち出した人物の自宅パソコンは、極めて危険な状態にあったことになる。
Kasperskyが機密情報を取得した経緯だけでなく、ほかのマルウェアや第三者のアクセス可能性も、事件の評価に含める必要があるだろう。
私は、この点も見落としてはならないと思う。
2017年、米国政府によるKaspersky排除
2017年9月13日、米国国土安全保障省は、連邦政府機関に対してKaspersky製品の撤去を指示した。
当時の米国は、2016年の大統領選挙へのロシアの介入疑惑を巡り、激しい政治的対立の渦中にあった。
2017年1月には第一次トランプ政権が発足している。
ロシアとの関係は、政権を巡る重要な政治問題となっていた。
私は、この政治的な環境がKasperskyを巡る判断や世論形成に影響した可能性もあると考えている。
ただし、これは私の推測である。
政権移行や政治的な都合が、排除措置の直接的な理由だったと証明する資料は確認できていない。
また、米国政府には、外国政府がセキュリティ製品を悪用するリスクを警戒するという、独立した安全保障上の正当な理由があった。
セキュリティ製品は、コンピューターの深い領域にアクセスできる。
未知の脅威を検知するため、ファイルや通信に関する情報を扱う。
だからこそ、開発企業に対して外国政府が不当な影響力を行使できる場合、国家機関がその製品を使用することにはリスクが生じる。
この懸念を否定するつもりはない。
しかし、ここには区別すべき二つの問題がある。
一つは、Kasperskyが実際にスパイ活動へ加担したのかという問題。
もう一つは、将来その製品が外国政府に悪用される危険性をどう評価するかという問題だ。
前者は過去の行為についての事実認定であり、後者は安全保障上のリスク判断である。
この二つを混同してはならない。
その後、2024年6月には、バイデン政権下の米国商務省が、Kasperskyによる米国内向けの一定の製品・サービスの提供を禁止する措置を発表した。
ロシアによるウクライナ全面侵攻後の安全保障環境も、2017年とは大きく異なっていた。
しかし、2024年の措置が2014年の検知事件について、Kasperskyの意図的な機密窃取を新たに立証したわけではない。
安全保障上のリスク評価と、過去の事件の技術的な検証は、分けて考える必要がある。
では、日本のサイバー防衛はどうなのか?
ここで、話を日本に戻そう。
日本の官公庁や重要インフラ事業者は、どのような基準でセキュリティ製品を選定しているのだろうか。
私は、以前からこの問題に関心を持っている。
国内ではTrend Microなどの製品を目にする機会が多い。
しかし、特定企業の製品が官公庁全体でどれほど採用されているのか、実際にどのような評価を経て選定されているのかについては、契約情報や調達資料を調べなければ判断できない。
重要なのは、製品の知名度や政治的な印象ではない。
ランサムウェアをどれだけ防げるのか。
未知のマルウェアをどこまで検知できるのか。
侵入された場合に、被害の拡大を止められるのか。
バックアップの破壊や認証情報の窃取に、どのように対応できるのか。
誤検知や運用負荷は、実際の業務にどの程度影響するのか。
そして、検体や利用者情報がどこへ送信され、どのように管理されるのか。
こうした項目を、同じ条件で比較する必要がある。
Kasperskyにも、Trend Microにも、その他の企業にも、同じ基準を適用すべきだ。
私は個人的な経験からKasperskyの技術力を高く評価している。
しかし、だからといって、あらゆる条件でKasperskyが最も優れていると決めつけるつもりはない。
実際の性能は、独立した比較試験と、現場での運用実績によって検証すべきものだからだ。
一方、外国政府による影響力行使の可能性や、供給元の信頼性も評価しなければならない。
技術的な性能と、国家安全保障上のリスク。その両方を科学的かつ合理的に検証すること。
それが、日本のサイバー防衛に必要な姿勢ではないだろうか。
米国政府の判断には、米国の安全保障上の事情がある。
しかし、日本は日本自身の安全保障上の事情と、実際の脅威環境を踏まえて判断しなければならない。
他国の政治判断をそのまま製品評価の結論にするのではなく、日本自身が検証する。
私は、その姿勢を大切にしたい。
私たちは、何を信頼して身を守るのか
Stuxnetは、サイバー攻撃が現実世界の設備を破壊できることを示した。
Duquは、静かに情報を収集する高度な諜報活動の存在を浮かび上がらせた。
そしてKasperskyを巡る一連の事件は、もう一つの問題を私たちに突き付けている。
国家が秘密裏に開発したサイバー兵器を、民間の研究者が発見し、解析し、世界へ知らせる。
その活動は、社会を守るためのセキュリティ研究である。
しかし同時に、国家が秘匿しておきたい能力や作戦の一端を明らかにすることにもなる。
国家の安全保障と、民間の研究者による技術的な検証。
この二つは、ときに緊張関係に置かれる。
私は、Kaspersky排除の問題を考えるとき、この構造を忘れたくない。
もちろん、研究者が優れた成果を挙げているからといって、その所属企業があらゆる安全保障上の懸念から免れるわけではない。
反対に、ある国の企業だからという理由だけで、研究成果や技術的な実績まで無価値になるわけでもない。
私たちが信頼すべきものは何なのか。
国籍なのか。
政府の発表なのか。
企業の説明なのか。
それとも、第三者が検証できる技術的な証拠なのか。
私の答えは、最後の一つだけを選ぶことではない。
それぞれの情報の性質を見極め、事実と推測を区別し、複数の証拠から判断することである。
サイバー防衛とは、本来そういう仕事ではないだろうか。
日本の企業経営者の皆さんへ ― 私からの提言
最後に、日本の企業経営者、そして情報システムの責任者の皆さんに、一つ提言したい。
いま、日本企業を悩ませているランサムウェア攻撃は、もはや情報システム部門だけの問題ではない。
生産ラインが止まり、物流が混乱し、取引先との信用関係が揺らぐ。
企業活動そのものが停止しかねない時代である。
だからこそ、サイバー防衛を単なるIT経費としてではなく、事業を継続するための経営判断として捉えていただきたい。
そして、セキュリティ製品を選ぶ際には、ぜひ、その技術的な実力を自ら確かめてほしい。
私は、Kasperskyのランサムウェアに対する防御能力を高く評価している。
これは、長年セキュリティ技術に触れてきた私自身の経験則による評価でもある。
しかし、それだけではない。
独立したセキュリティ評価機関AV-TESTが2021年に実施した試験では、企業向けのKaspersky Endpoint Security Cloudが113件のランサムウェア攻撃シナリオをすべて防御し、ユーザーファイルの損失も発生させなかった。
この試験はKasperskyの委託によるものだが、実施したのは第三者評価機関である。
また、2025年のAV-Comparativesによる企業向けマルウェア防御試験でも、Kasperskyは99.9%の保護率を記録している。
こちらはランサムウェアだけを対象とした試験ではないが、同社の防御技術を評価するうえで参考になる数字だ。
もちろん、どれほど優れた製品でも、すべての攻撃を防げるわけではない。
適切な設定、継続的な更新、認証管理、ネットワークの分離、そして攻撃者から隔離されたバックアップ。
こうした基本的な対策が欠かせないことは言うまでもない。
それでも私は、Kasperskyは、日本企業を悩ませるランサムウェア攻撃に対して、非常に有力な防御手段の一つになり得ると考えている。
一方で、ロシア政府による影響力行使の可能性など、国家安全保障上の懸念を無視してよいとも考えていない。
重要なのは、技術的な防御能力と、製品の供給元に伴うリスクを、それぞれ客観的に評価することだ。
米国政府が排除したから、日本企業も検討する必要はない。
国内で広く使われている製品だから、安心して任せておけばよい。
そんな判断で、本当に自社の事業と従業員を守れるのだろうか。
製品の比較試験は確認しただろうか。
自社の環境で検証しただろうか。
万一ランサムウェアに侵入された場合、どこまで被害を食い止められるのか、実際に試したことはあるだろうか。
セキュリティ製品の選定を担当者や販売会社に任せること自体が悪いわけではない。
しかし、最終的な経営責任まで外部へ委ねることはできない。
私は、経営者の皆さんに、特定の製品を無条件で導入してほしいと言っているのではない。
政治的な印象や業界の慣習だけで判断せず、技術的な証拠を確かめ、自社にとって何が最も合理的なのかを考えてほしいのである。
そして、その判断を支える技術者たちが、遠慮なく意見を述べられる環境をつくっていただきたい。
現場の技術者が危険を指摘しても、予算や前例を理由に見送られる。
そんな組織では、どれほど高性能な製品を導入しても、十分な防御は実現できないだろう。
サイバー防衛の最後の責任者は、コンピューターではない。経営者自身なのである。
次回、清華大学へ
さて、ここまで国家のサイバー作戦と民間の研究者の関係を考えてきた。
すると、次に気になるのは、国家が高度なサイバー技術を育て、支える仕組みそのものだ。
その一つの手掛かりとして、私は中国の清華大学に注目している。
世界有数の研究大学であり、高度な科学技術研究と人材育成を担う重要な拠点である。
その教育、研究、技術基盤は、中国の国家政策やサイバー分野と、どのような関係を持っているのだろうか。
大学の研究活動と、国家のサイバー攻撃作戦を、証拠もなく同一視するつもりはない。
だからこそ、人材、研究成果、共同研究、技術基盤、制度上の関係を、公開資料から一つずつ調べてみたい。
Kasperskyを巡る問題が、国家と民間研究者の関係を考える入口だとすれば、清華大学は、国家と技術研究基盤の関係を考える入口になる。
技術を誰が開発し、誰が評価し、誰が利用し、誰が管理するのか。
その構造を知らずして、サイバー防衛を語ることはできないと思う。
次回は、清華大学を探検してみようと思う。
まだまだ知らない世界がある。
だから、ネット探検はやめられないのである(笑)。
主な参考資料・出典
本記事は、政府機関の公表資料、セキュリティ研究機関の技術報告、当時の報道などを参考に執筆したものです。
筆者自身の記憶、経験、推測については、確認された事実と区別して記述しています。
1. Stuxnet・Duqu・国家のサイバー作戦
- Kaspersky Securelist
Stuxnet、Duqu、Flame、Equation Group、Duqu 2.0などに関する技術研究
https://securelist.com/ - Kaspersky Securelist — The Mystery of Duqu
Duquの技術的特徴とStuxnetとの関連を扱った研究
https://securelist.com/the-mystery-of-duqu-part-one/31177/
2. 原子力安全基盤機構(JNES)のマルウェア感染事件
- Security NEXT(2012年6月11日)
「19台に外部と通信する新種マルウェア、核物質防護情報の流出は確認されず」
https://www.security-next.com/031378
3. 東日本大震災と米軍「トモダチ作戦」
- 外務省『外交青書2012』
第2章・第2節「北米」
最大時の米軍投入人員約24,500人、艦船24隻、航空機189機、原子力空母ロナルド・レーガンの参加などを記録
https://www.mofa.go.jp/mofaj/gaiko/bluebook/2012/html/chapter2/chapter2_02_01.html
4. NSA機密情報問題とKasperskyの内部調査
- Kaspersky Securelist(2017年11月16日)
Investigation Report for the September 2014 Equation Malware Detection Incident in the US
Equation関連マルウェアの検知、圧縮アーカイブの送信、機密表示のある文書、別のバックドア感染についての詳細な調査報告
https://securelist.com/investigation-report-for-the-september-2014-equation-malware-detection-incident-in-the-us/83210/ - カスペルスキー公式ブログ(2017年11月20日)
「2014年9月の米国におけるEquationマルウェア検知インシデントに関する調査レポート」
上記調査報告の日本語版
https://blog.kaspersky.co.jp/investigation-report-for-the-september-2014-equation-malware-detection-incident-in-the-us/18763/
5. 米国政府によるKaspersky製品の排除措置
- 米国国土安全保障省(2017年9月13日)
Binding Operational Directive 17-01
連邦政府機関におけるKaspersky製品の撤去指令。米国連邦官報掲載資料
https://www.govinfo.gov/content/pkg/FR-2017-09-19/html/2017-19838.htm - 米国商務省産業安全保障局(2024年6月20日)
Commerce Department Prohibits Russian Kaspersky Software for U.S. Customers
米国内向けKaspersky製品・サービスの提供禁止措置
https://media.bis.gov/press-release/commerce-department-prohibits-russian-kaspersky-software-u.s.-customers
資料の取り扱いについて
Kasperskyの内部調査報告は、同社による説明であり、米国政府の主張を独立して否定する確定証拠ではありません。一方、米国政府による安全保障上のリスク判断も、それだけで過去の意図的な諜報活動への加担が立証されたことを意味するものではありません。
また、JNES事件とDuqu、あるいは外国の情報機関との関連については、筆者の仮説であり、実行主体や使用マルウェアが確認されたものではありません。
読者の皆様にも、ぜひ原資料をご覧いただき、それぞれの立場から検証していただきたいと思います。
コメント