

はじめに――電脳追跡舎について
電脳追跡舎(DENNO TSUISEKISHA) は、サイバーセキュリティに関する情報を発信する「ネット探検ラボ」から生まれた新しい調査ブランドです。
私たちは、公開情報やインターネット上に残された痕跡を収集・分析するOSINT(オープンソース・インテリジェンス)を中心に、サイバー攻撃の背景、情報流通の実態、社会に潜むリスクを独自の視点から調査しています。
調査対象には、一般に公開されているWebサイトや技術資料のほか、外部から閲覧可能な地下フォーラムの投稿情報なども含まれます。
私たちは、調査対象への無断アクセスや侵入行為を行いません。
ペネトレーションテスト(侵入試験)、脆弱性を悪用した検証、およびそれらに相当する行為については、対象の権限を持つ関係者との明確な事前合意と適切な許可がない限り、一切実施しない方針です。
私たちの目的は、犯人を決めつけることでも、特定の企業を糾弾することでもありません。
痕跡を追い、事実を探る。
確認できた事実を積み重ね、そこから合理的な推定を導き、社会が向き合うべきサイバーリスクを提示することを目指しています。
なぜ、いまGMOの過去を振り返るのか
2026年11月2日、GMOインターネットグループは「お名前.com デスクトップクラウド」に関するサイバー攻撃について記者会見を開きました。
その説明を受け、私たちには一つの懸念が浮かびました。
今回確認された被害への対応が進む一方で、過去に外部へ露出した可能性のある情報が、現在の顧客やサービスに及ぼし得る危険は、どこまで考慮されているのか?という点です。
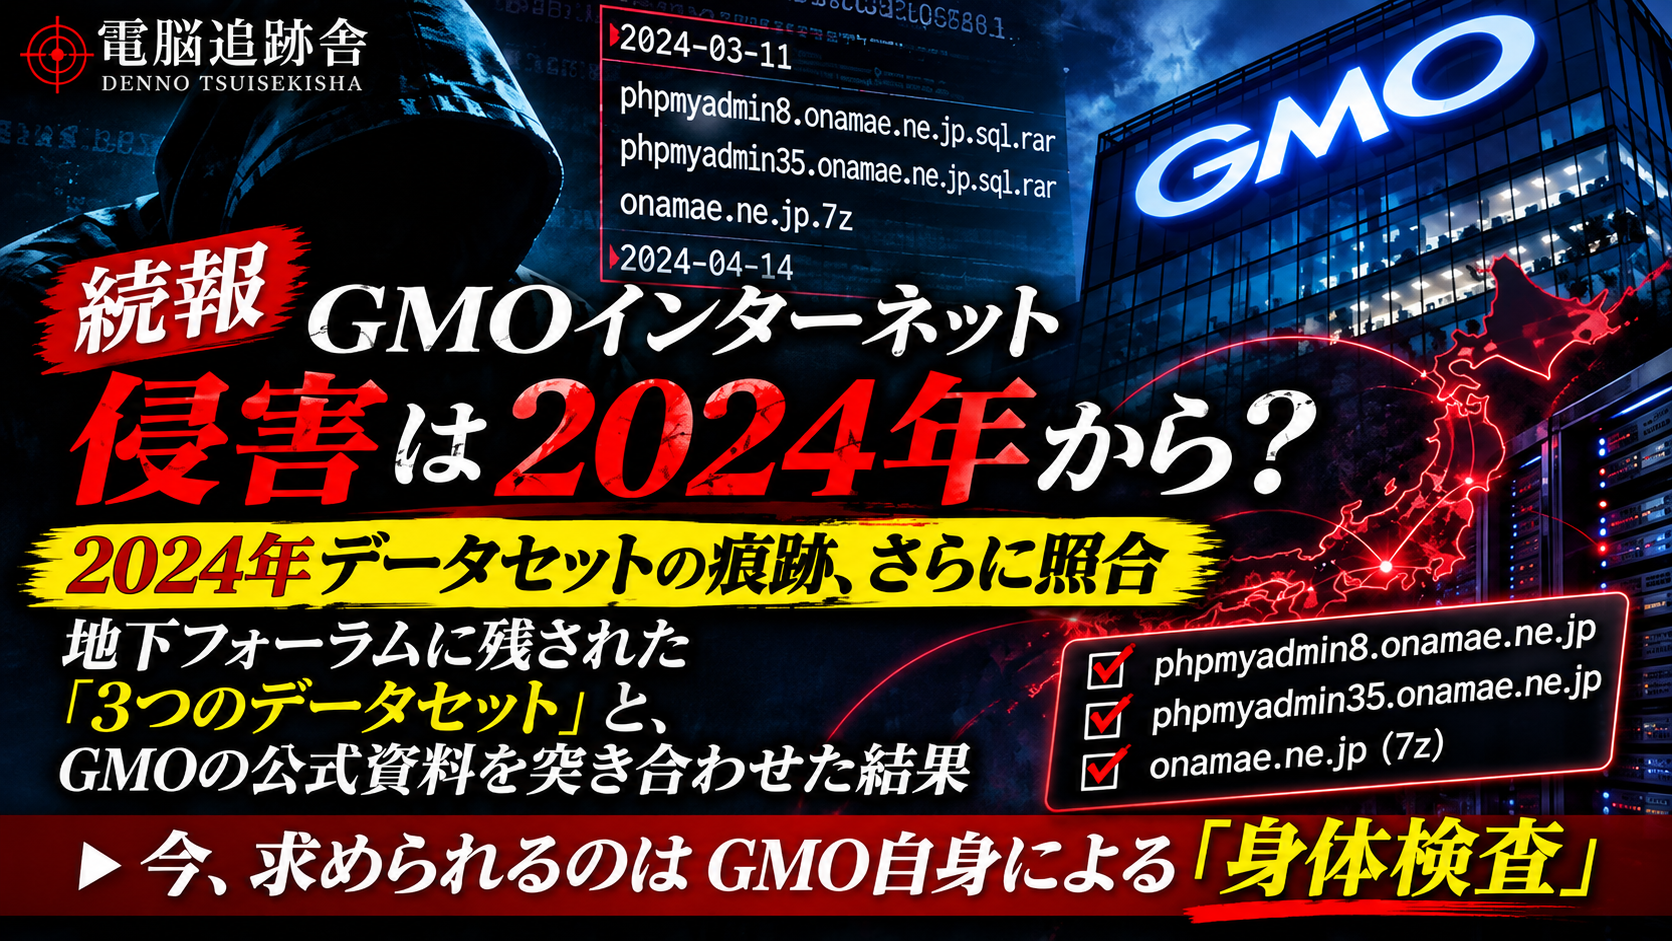
私たちは、海外の地下フォーラムにおける過去の投稿を調査し、2024年3月と4月にGMO関連とみられる次の3件のデータセット名が掲載されていたことを確認しています。
【2024年3月14日・投稿者 Addka72424】
phpmyadmin8.onamae.ne.jp.sql.rarphpmyadmin35.onamae.ne.jp.sql.rar
【2024年4月14日・投稿者 Astric】
onamae.ne.jp.7z
これらは、私たちが実際に観測した地下フォーラムの掲載記録です。
2024年3月――最初のスレッドで交わされていた会話
最初のスレッドは、2024年3月11日に maysasoller というアカウントによって開始されました。
題名は「Dumps – X2350 Sql / 250Gb Size」。
投稿者は、2,350件、総容量250GBのSQLダンプを扱うものとして、ファイル一覧とリンクを提示していました。
ここでいう「ダンプ(Dump)」とは、データベースの内容などをファイルに書き出したものです。 SQLダンプの場合、データのほか、テーブル構造やデータを復元するためのSQL命令などが含まれることがあります。バックアップや移行にも使われますが、不正に取得された場合には情報漏えいの対象にもなります。
それでは、保存した記録から、実際に交わされていた会話を時系列で見ていきましょう。
※以下は投稿内容の日本語訳です。時刻はフォーラム上の表示時刻であり、タイムゾーンは確認していません。
3月11日 18:29|maysasoller
「SQLダンプ2,350件、合計250GB。」
ファイル名の一覧とリンクを掲載。
3月11日 18:45|sunstresser
「特定のダンプを入手できる人は、どこで見つけられますか?」
3月11日 19:05|maysasoller
「どんな分野のものですか?」
3月11日 20:29|cod3x
「フランスのデータベースもいくつか入っていますか?」
3月11日 20:33|maysasoller
「覚えていません。たぶん。」
3月11日 23:20|sunstresser
「OGUsersやHackForumsのような、侵害されたフォーラムのメールアドレスが欲しいです。」
3月14日 13:25|Addka72424
「Filelist(ファイル一覧)」
この投稿に追加された一覧の中に、次の2件が含まれていました。
phpmyadmin8.onamae.ne.jp.sql.rarphpmyadmin35.onamae.ne.jp.sql.rar
3月16日 17:55|AcidBurn
「ありがとう。ようやく誰かがここで共有してくれた。」
3月16日 20:03|zdravince
「中には良いデータベースがいくつかある。ありがとう。」
3月16日 20:10|izdirap
「良いデータベースがいくつかあるね、兄弟。ありがとう。」
私たちが注目した点
このスレッドでは、データベースの提供を告げる投稿に対し、特定のデータを求める質問や、共有への感謝を伝える返信が寄せられていました。
2024年3月11日には、フランスのデータベースが含まれているかという質問が交わされています。
そして3月14日、同じスレッドにGMO関連の2件のファイル名が掲載されました。
その後、3月16日には複数の利用者から肯定的な返信が寄せられています。
2024年4月――別の投稿者が掲載した782GBのTorrent
続いて、2024年4月14日、別のスレッドが開始されました。
題名は「782gb Torrent with Databases」。
作成者は Astric です。
この投稿者は、600件以上のデータベースを含む、総容量782GBのTorrentを共有すると説明していました。
その掲載一覧に、3件目の onamae.ne.jp.7z が登場します。
※Torrentとは、複数の利用者間でファイルを分散して送受信する仕組みです。ここでは、投稿者がその方式で大量のデータを共有すると主張していました。
以下は、同じく保存記録に基づく日本語訳です。
4月14日 02:28|Astric
「新しいデータベースをたくさん含む、782GBのTorrentを共有します。データやツールもあり、600件以上のデータベースが含まれています。古いものも新しいものもあります。」
掲載されたファイル一覧に onamae.ne.jp.7z を確認。
4月14日 07:36|hgkdhasghfkds
「ありがとう。これを長い間探していました。」
4月14日 07:57|Melfaden
「いいね、兄弟!」
4月14日 10:50|Addka72424
「@Astric、Torrentが無効です。削除済みコンテンツへ移動しました。」
「リンクは無効です。Databasesセクションへ戻すには、PM(私信)に返信してください。」
ここで注目すべき人物
4月のスレッドに登場した Addka72424 は、3月14日にGMO関連の2件のファイル名を掲載していたアカウントと同じ名称です。
3月にはファイル一覧を追加し、4月には別の投稿者に対してリンク切れを指摘し、スレッドの移動を告知しています。
この一連の行動から、単なる閲覧者ではなく、フォーラム内で情報の掲載や整理に積極的に関与していた人物であると評価できます。
とりわけ4月の行動には、投稿管理やモデレーションに類する特徴が見られます。
ただし、正式な管理権限の範囲や、3月と4月のデータセットが同一の情報源に由来するかは分かっていません。
3件目の onamae.ne.jp.7z が意味するもの
私たちが特に注目しているのは、3件目のファイル名です。
最初の2件はphpMyAdminを連想させる名称であり、末尾の .sql.rar からはSQL形式のデータを圧縮したアーカイブを想起できます。
一方、3件目は onamae.ne.jp というドメイン名そのものを使用しています。
拡張子の .7z は、複数のファイルやディレクトリを一つにまとめることのできる圧縮アーカイブ形式です。
私たちは、この名称が、個別のデータベースだけでなく、ドメインに関連する複数の情報をまとめたアーカイブとして付けられた可能性に注目しています。
例えば、データベースのエクスポート、Webアプリケーションの設定、ディレクトリ構成、管理資料などが含まれていた場合、単独のデータベース情報より広いサービス構成を理解する材料となり得ます。
ただし、実際の収録内容は確認していません。ファイル名や圧縮形式だけで情報量や対象範囲を断定することはできません。
また、782GBという容量はTorrent全体について投稿者が主張した数字であり、onamae.ne.jp.7z 単体の容量ではありません。
重要なのは、異なる投稿者が、約1か月の間隔を置いて、同じドメインに関連する名称を掲載していたことです。
私たちは、この地下フォーラムをどう評価しているのか
ここで、私たちが継続して観測してきた当該フォーラムについて、独自の評価を述べておきたいと思います。
なお、調査上の理由から、フォーラムの名称および所在は本記事では公開しません。
単なる雑談の場ではない
私たちが確認した2024年の二つのスレッドでは、大量のデータベースを共有するとする投稿が行われ、それに対して具体的な情報を求める質問や、共有を歓迎する返信が寄せられていました。
さらに、無効となったリンクへの対応や、投稿カテゴリの管理を示すやり取りも見られました。
このため、私たちは当該フォーラムを、データベース情報の掲載、探索、共有、交換に関心を持つ利用者が集まり、一定の投稿管理も行われている情報流通の場と評価しています。
掲載内容のすべてが真正であるという意味ではありません。
しかし、そこに何が掲載され、誰がどのように反応したのかという記録には、サイバー犯罪に関連する情報流通を分析する価値があります。
運営主体についても注目している
私たちの観測では、当該フォーラムには、著名なデータ窃取・恐喝活動で知られる「ShinyHunters」と同じ名称を持つアカウントが存在し、登録順で2番目に位置していました。
このことから、当該アカウントがフォーラムの設立初期から関与していた可能性が考えられます。
「shinyHunters」は、今年の9月に米国FBIの求人サイトへのサイバー攻撃を成功させたり、同月、ロシア系ランサムギャングブランドで有名なClopグループへのサイバー攻撃を成功させたりと、その高い技術力と攻撃性は警戒するに値する存在だと考えています。
私たちは、これを運営主体や初期の関係者を考察するうえで、注目に値する痕跡と評価しています。
情報の蓄積と再流通という観点
こうしたフォーラムに掲載されたデータが、最初の投稿者だけの手元にとどまるとは限りません。
別の利用者が保存し、再編集し、他の資料と組み合わせ、別の場所で共有することも考えられます。
私たちは、2024年に掲載されたGMO関連データが、サイバー犯罪者や犯罪グループの間で共有・蓄積されていると推定しています。
そして、そのような情報の蓄積が、現在のGMOグループと顧客にどのようなリスクをもたらし得るのかを調査の中心に据えています。
過去の情報は、本当に過去のものなのか
2024年に掲載された情報は、すでに2年以上前のものです。
しかし、サイバー犯罪の世界では、古い情報が必ずしも価値を失うとは限りません。
過去の認証情報、データベース構造、システム設定、顧客情報などが、現在の環境にも通用する部分を持っていれば、攻撃準備の材料として利用され得ます。
特に注目するのは、onamae.ne.jp 配下のホスト間における侵害の横展開です。
さらに、データベース、Webアプリケーション、メール、DNS、ドメイン管理、顧客向け管理機能など、公開情報から確認できるサービス上の接点を調べ、別サービスへの影響がどのような条件で生じ得るかを分析します。
これは、GMOの対応を非難するための調査ではありません。
むしろ、今回の事件を契機として、企業と顧客、そして社会全体がどのようなリスクを認識し、備えるべきなのかを考えるための調査です。
私たちは、独立した第三者として、公開情報から確認できる事実と技術的な推定を読者に提示します。
その判断材料を社会に届けることこそ、電脳追跡舎が今回の調査に取り組む理由です。
私たちの推定――2024年のデータセットは、現在の何を脅かし得るのか
ここからは、電脳追跡舎としての推定を述べます。
私たちが2024年の地下フォーラムの記録から確認したのは、次の3件のファイル名です。
phpmyadmin8.onamae.ne.jp.sql.rarphpmyadmin35.onamae.ne.jp.sql.raronamae.ne.jp.7z
私たちは、これらの名称に注目しています。
なぜなら、単なる企業名やサービス名ではなく、データベース管理を連想させるホスト名と、GMOの主要サービスで使用されているドメイン名そのものが登場しているからです。
この3件のファイルに、実際には何が収録されていたのか。
そして、その情報は2024年当時だけのものだったのか。
phpmyadmin8 と phpmyadmin35 が示唆するもの
phpMyAdmin(ピーエイチピーマイアドミン)は、WebブラウザーからMySQLなどのデータベースを管理するためのソフトウェアです。
GMOが提供する「お名前.com」の公式資料にも、レンタルサーバーのデータベース管理機能としてphpMyAdminが掲載されています。
私たちが注目するのは、2024年のファイル名に含まれていた phpmyadmin8 と phpmyadmin35 という表記です。
数字の異なる二つの名称は、複数の管理用ホスト、あるいは管理環境を識別するために使用されていた可能性を想起させます。
ただし、数字がサーバーの台数や管理対象の数を表しているとは限りませんが…。
ここで考えたいのは、もしこれらが実際のデータベース管理環境に由来する情報だった場合、どのような情報が外部に持ち出され得たのかという点です。
例えば、データベースの構造、利用者に関する記録、アプリケーションが参照する情報などです。
それらが現在も有効なシステム構成や顧客情報と重なっていた場合、攻撃者にとって、標的を理解するための材料になり得ます。
onamae.ne.jp に関連するサービスを列挙する
次に、お名前.comが提供するサービスと管理機能を見てみましょう。
公式資料から確認できる主な対象には、次のようなものがあります。
| サービス・機能 | 推定上の検討対象 |
|---|---|
| ドメイン登録・契約管理 | 契約者情報、管理アカウント、ドメインの管理権限 |
| DNS管理 | DNSレコード、ネームサーバー、転送設定 |
| レンタルサーバー | Webサイト、データベース、サーバー管理機能 |
| メール関連サービス | メールアカウント、転送設定、利用者情報 |
| VPS | 仮想サーバーの管理情報、構成情報 |
| デスクトップクラウド | リモート環境、利用者アカウント、保存された情報 |
| Microsoft 365などとの連携 | ドメイン設定、認証やメールの連携情報 |
| Webサイト関連サービス | サイト管理アカウント、設定情報 |
これらは、侵害が確認されたサービスの一覧ではありません。
2024年のデータセットに含まれていた可能性のある情報が、どのようなサービスに関係し得るのかを考えるための対象一覧です。
私たちが懸念するのは、サービス間の横展開である
仮に、2024年のデータセットに認証情報やシステム構成情報が含まれていたとします。
その情報が、現在の環境でも利用できる状態にあった場合、攻撃者は一つのサービスで得た情報を、別のサービスへの攻撃準備に利用することが考えられます。
例えば、管理アカウントが複数のサービスで共通して使用されていた場合や、サービス間の連携設定に過去の認証情報が残されていた場合です。
さらに、データベースに保存されていた顧客情報が別のサービスの利用者を識別する手掛かりとなれば、標的を絞ったフィッシングなどにも利用され得ます。
ここで区別しておきたいことがあります。
一つは、侵害したシステムから別のシステムへ侵入を広げる、技術的な意味での横展開です。
もう一つは、過去に得た情報を利用して、別のサービスや顧客を狙う攻撃です。
後者は、必ずしもシステム同士が直接接続されていなくても成立し得ます。
私たちは、この二つの経路が、過去の情報流出によって同時に生じ得ることを懸念しています。
GMO関連サービスでは、ほかにもサイバー攻撃が発生していた
私たちは、2024年に地下フォーラムへ掲載されたGMO関連の3件のデータセットから推定される攻撃の射程を考えるため、GMOグループが提供する関連サービスの侵害事例を調査しました。
その結果、2024年の投稿以降、複数のサービスでサイバー攻撃や不正利用が発生していたことを確認しました。
2025年――ロリポップ!に対する攻撃と不正利用
GMOペパボが提供するレンタルサーバー「ロリポップ!」では、2025年3月、利用者のWebサイトに設置された問い合わせフォームの自動返信機能が悪用され、スパムメールが配信される事案が確認されています。
また、同年3月24日と5月29日には、DDoS攻撃による接続障害が発生しています。
これらは管理サーバーへの侵入を示す事例ではありませんが、GMOグループが提供するWeb・メール関連サービスが攻撃や不正利用の対象となっていた事実を示しています。
2026年9月――ConoHa WINGへの不正アクセス
さらに注目したいのが、GMOインターネット株式会社のレンタルサーバー「ConoHa WING」で発生した不正アクセスです。
同社の発表によれば、2026年9月3日、一部の顧客のWebサーバー領域に第三者が侵入し、不正なプログラムを設置されたとされています。
影響を受けた顧客アカウントは426件。侵入が検知されたのは9月16日で、不正プログラムの排除は9月18日に完了しています。
この事案は、後述する「お名前.com デスクトップクラウド」への侵入が始まったとされる8月5日より後に発生しています。
つまり、2026年8月から10月にかけて、GMOインターネット株式会社が提供する複数のサービスで、それぞれ不正アクセスが発生していたことになります。
私たちが注目する共通点
これらのサービスは、ドメイン管理、Webサイト運営、メール、サーバー管理など、相互に関係し得るインターネット基盤を構成しています。
2024年のデータセットに含まれていた可能性のある管理情報や顧客情報が、こうしたサービスへの攻撃準備に利用できたのか。
私たちは、その点に注目しています。
現時点で各事案と2024年のデータセットを結び付ける証拠は確認できていませんが、過去の情報が複数のサービスに対する攻撃準備に利用され得るという観点から、これらの事例を比較する価値があると考えています。
そして、この問題をさらに考えさせる出来事が、2026年11月2日のGMOの記者会見でした。
2026年の事件――GMO自身が明らかにした横展開の経緯
2026年11月2日、GMOインターネットグループは「お名前.com デスクトップクラウド」への不正アクセスについて記者会見を開き、侵害の経緯を説明しました。
その内容は、私たちが懸念してきた横展開の危険性を、改めて考えさせるものでした。
同社の説明によれば、攻撃者は8月5日に顧客のVPS環境へ侵入し、管理者アカウントを窃取しています。
続く8月17日には、その管理者権限を悪用してGMOの管理サーバーへ侵入。9月20日から10月14日にかけて、顧客のVPS環境へ不正なプログラムを配布したとされています。
影響を受けた可能性のある仮想マシンは最大26,739台に上り、GMOが不正アクセスを把握したのは10月20日でした。
さらに会見では、2024年4月にグループ内のセキュリティー専門家から問題を指摘され、同年4月から5月にかけて4回の緊急メンテナンスを実施していたことも明らかになりました。
しかし、その対応は十分ではなく、指摘事項について同じ内容の再診断も実施されていなかったと説明しています。
私たちが注目するのは、「明らかにされている侵入」以前の情報である
今回、GMO自身が説明したのは、顧客環境への侵入から管理者権限の窃取、管理サーバーへの侵入、そして顧客環境への攻撃拡大という経緯でした。
では、攻撃者は8月5日の侵入以前に、どのような情報を持っていたのでしょうか。
2024年に地下フォーラムへ掲載された3件のデータセットには、攻撃の準備に利用できる情報が含まれていたのか。
そして、それらが今回の侵入や横展開に何らかの影響を与えていた可能性はないのか。
私たちは、この点を検証すべき重要な仮説と考えています。
8月5日はGMOが明らかにした侵入の日付ですが、攻撃者による情報収集まで、その日に始まったとは限りません。
過去に蓄積された情報が、後年のサイバー攻撃を支える材料になっているのではないか。
今回の事件は、私たちにその問いを投げかけています。
フランスのデータベースと、被害者が証言したフランスのIPアドレス
ここで、私たちはもう一つの観測記録に注目しています。
2024年3月、地下フォーラムのあるスレッドでは、フランスのデータベースが含まれているかという質問が交わされていました。
そして、その同じスレッドに、phpmyadmin8.onamae.ne.jp.sql.rar と phpmyadmin35.onamae.ne.jp.sql.rar の二つのファイル名が掲載されていたのです。
一方、2026年の今回の事件では、テレビ取材に応じた被害者が、フランスのIPアドレスから侵害を受けたと証言しています。
私たちは、この二つの観測記録を比較する価値があると考えています。
過去に流通した情報が、別の国のサーバーや第三者の環境を経由し、後年の攻撃に利用されるという経路も、私たちが懸念する攻撃の横展開の射程に含まれます。
今回のフランスのIPアドレスについても、そのような経路に該当する可能性があると推定しています。
私たちが提示したいのは、これらの痕跡を個別の出来事として切り離すのではなく、過去の情報流通と現在の侵害との関係を検証するための材料として捉える視点です。
記者会見を視聴して、私たちの疑問は深まった
11月2日の記者会見を視聴して、私たちはむしろ疑問を深めました。
GMOが明らかにした侵入経緯は、攻撃者が事前に何を知り、どのような情報を利用して侵入に至ったのかという疑問に、十分な答えを与えるものではなかったからです。
企業が重要な事実を把握しながら公表していないのか。それとも、企業自身が攻撃の全体像を把握できていないのか。
そのどちらであっても、サービスを利用する個人や企業にとって、看過できる問題ではありません。
問われているのは、被害企業としてのGMOの立場だけではなく、そのサービスを信頼して利用する人々の安全です。
私たちは、2024年に地下フォーラムへ掲載されたデータセットの存在を踏まえ、GMOが明らかにした侵入以前の情報についても、検証の対象とする必要があると考えています。
最後に
今回の調査を通じて、私たちは一つの重要な問題に行き着きました。
GMOは2026年11月2日の記者会見で、2024年4月にグループ内のセキュリティー専門家から問題を指摘され、対策を実施していたことを明らかにしました。
一方、私たちが地下フォーラムの過去の記録を調査した結果、2024年3月と4月に、GMOの「お名前.com」に関連する3件のデータセット名が掲載されていたことを確認しています。
つまり、GMOがセキュリティー上の問題を認識して対策を進めていた時期と、GMO関連のデータセットが地下フォーラムに露出していた時期が重なっているのです。
この二つの出来事に、何らかの関係はなかったのか。
当時の指摘は、どのような問題を対象としていたのか。そして、地下フォーラムに掲載されたデータセットには、何が含まれていたのか。
さらに、それらの情報が2026年の侵入に至るまで、攻撃者の間で利用されていた可能性はないのか。
私たちは、GMOが今回の事件を検証するに当たり、2024年にまで遡って調査する必要があると考えています。
しかし、私たちが地下フォーラムで目にしたものは、単に脆弱性を指摘され、対策を講じるという悠長な話の水準を、すでに超えているものだったと推定しています。
2024年4月の指摘を受ける以前から、攻撃者による深刻な侵害が存在し、GMOのシステム内部への浸透と情報の窃取が進んでいたのではないか。
私たちは、その可能性を強く疑っています。
そして、この視点から11月2日の記者会見を振り返ると、GMO経営陣の説明から見えてくるのは、儚くも「今そこにある危機」に全く気付いていない姿としてしか届いてこないのです。
GMOグループのシステムに深く浸透した侵害が、今なお現在進行形で続いているのではないか。
さらに、同グループが提供する広範なインターネット基盤やサービス間の連携を考えれば、脅威はGMOグループの内部だけにとどまらず、その共通基盤を利用する企業や個人、ひいては日本社会の広い範囲へ波及することも危惧しています。
私たちが恐れているのは、今回明らかになった被害の大きさではありません。まだ明らかになっていない侵害の深さと、その先に広がる脅威なのだと。
電脳追跡舎 — DENNO TSUISEKISHA
痕跡を追い、事実を探る。
出典・参考資料
1.GMOグループ各社の公式発表
- GMOインターネット株式会社(2026年10月)
「お名前.com デスクトップクラウド」への不正アクセスに関する発表および続報。侵害の発覚、影響範囲、対応状況に関する資料。
https://internet.gmo/news/article/248 - GMOインターネット株式会社(2026年9月)
「ConoHa WING」における一部顧客のWebサーバー領域への不正アクセスに関するお知らせ。影響対象426アカウント。
https://www.conoha.jp/wing/news/?ap=2015054834 - GMOペパボ株式会社(2025年3月)
「ロリポップ!」利用者の問い合わせフォーム自動返信機能を悪用したスパムメール配信に関する注意喚起。
https://lolipop.jp/info/news/7949/ - GMOペパボ株式会社(2025年3月)
「ロリポップ!」3月24日に発生したDDoS攻撃による接続障害に関するお知らせ。
https://lolipop.jp/info/obsta/7958/ - GMOペパボ株式会社(2025年5月)
「ロリポップ!」5月29日に発生したDDoS攻撃による接続障害に関するお知らせ。
https://lolipop.jp/info/obsta/7974/
2.2026年のGMO不正アクセス事件・記者会見に関する報道
- TBS NEWS DIG(2026年11月2日)
GMOインターネットグループの記者会見。2024年のセキュリティー上の指摘、侵入経緯、対応状況などに関する報道。
https://newsdig.tbs.co.jp/articles/-/3056697?display=1 - TBS CROSS DIG with Bloomberg(2026年11月2日)
2026年8月から10月までの侵害経緯と、GMOによる不正アクセスの把握時期に関する報道。
https://newsdig.tbs.co.jp/articles/withbloomberg/3057248?display=1 - ITmedia ビジネスオンライン(2026年11月2日)
GMOの不正アクセス事件に関する記者会見および経営陣の説明。
https://www.itmedia.co.jp/business/articles/2611/02/news072.html - 共同通信(2026年11月2日)
2024年4月にグループ内の専門家からセキュリティー上の問題を指摘されていた件に関する報道。
https://news.livedoor.com/article/detail/32713953/
3.テレビ報道・映像資料
- テレビ朝日「報道ステーション」(2026年10月29日)
「総務省“サイトへの接続遮断”要請?疑問視する声も GMO『犯人特定の有力情報入手』」
GMOの不正アクセス事件と被害者への取材を扱った映像資料。
https://youtu.be/l0uqfQH4Xr0
4.電脳追跡舎による独自調査資料
- 2024年3月11日~14日の地下フォーラム投稿記録
大規模データベース関連スレッドにおける投稿と、以下の2件のファイル名の掲載記録。phpmyadmin8.onamae.ne.jp.sql.rarphpmyadmin35.onamae.ne.jp.sql.rar - 2024年4月14日の地下フォーラム投稿記録
大規模データセットの掲載スレッドにおける以下のファイル名の記載。onamae.ne.jp.7z - 地下フォーラムにおける関連するやり取り
2024年3月の同一スレッドにおける、フランスのデータベースに関する質問と投稿記録。 - 電脳追跡舎の証拠保全資料
投稿画面のスクリーンショット、投稿日時、投稿者名、保存した原本ファイルおよびチェックサム等。
※地下フォーラムの名称と直接リンクは、調査上の判断により掲載していません。
コメント