
ネット探検ラボ|サイバーセキュリティー考察
はじめに――期待を裏切られた奇妙な事件
2026年10月、GMOインターネットグループに関連するサービスの顧客環境を標的とした、奇妙なサイバー恐喝事件が注目を集めました。
攻撃者は顧客情報を入手したと主張し、脅迫を展開しました。顧客の取引環境に関する資料を公開し、ランサムウェアの実行までほのめかす。その振る舞いは、一見すると周到に準備された攻撃のように映ります。
ところが、私たちが公開資料を追い、技術的な検証を重ねるにつれ、違和感が膨らんでいきました。
計画性があるようで、どこか場当たり的。技術的な知識を感じさせながら、恐喝の進め方には不可解な点が目立ちます。
私は当初、攻撃者が顧客環境を横断的に侵害する新しい仕組みでも用意しているのではないかと期待していました。しかし、観測を続けた末に残ったのは、技術的な驚きよりも、大きな失望でした。
その一方で、攻撃者が選んだ情報公開の方法には、興味深い特徴がありました。
通常のブラウザーで閲覧できる表層ウェブを脅迫の舞台に選んだことです。
そこには、攻撃者自身が捜査当局をどの程度恐れていたのかという、地政学的な問題も浮かび上がってきます。
なぜ、これほど手間のかかる攻撃を選んだのか。
なぜ、ランサムウェアの実行を予告するだけで終わったのか。
そして、なぜ攻撃者は脅迫を続けるための手段を残しながら、表舞台から姿を消したのか。
本稿では、私たちが追ってきた記録と実験結果を振り返りながら、この奇っ怪な事件を考察します。
1.GMO本体ではなく、その先の顧客を狙った攻撃
今回の事件でまず注目したいのは、攻撃者が狙った対象です。
攻撃者はGMOという企業の名前を前面に押し出しながら、公開された資料を見る限り、主として同社のサービスを利用する顧客側の環境に焦点を当てていました。
顧客の取引環境に関する情報やRDP接続に関連する資料が示され、攻撃者はそれらを脅迫材料として利用していました。
公開資料には、被害を受けたとされる取引口座や、今後の攻撃計画に関する記述もありました。
その一つが、取引口座を「破壊した」という主張です。
ここでいう破壊は、銀行口座そのものの消滅を意味するとは限りません。MT4(MetaTrader 4)やMT5(MetaTrader 5)などのFX(外国為替証拠金取引)用の取引プラットフォームにおいて、不正な売買操作によって損失を発生させたという意味で用いられた可能性があります。
※MT4・MT5は、FXなどの金融取引に利用されるソフトウェアです。相場の分析や売買注文のほか、プログラムによる自動売買にも対応しています。
攻撃者は巨額の被害を示唆する数字も掲載していましたが、実際の取引記録や金融機関の資料によって裏付けられたものではありません。
ここで私が疑問に感じたのは、攻撃者の目的と、その手段の釣り合いです。
一般に、ランサムウェアを専門とする犯罪集団は、侵入した組織の業務を停止させたり、重要情報を窃取したりすることで、身代金の支払いを迫ります。
ところが今回、GMO本体の基幹システムを暗号化したことを裏付ける公開資料は、私たちが確認した範囲では見当たりませんでした。
その代わりに攻撃者が持ち出したのが、顧客環境へのランサムウェア攻撃という脅しです。
顧客側の環境に共通する弱点が存在したなら、攻撃者がそこを狙う理由はあります。しかし、個々の顧客環境に対して暗号化攻撃を成立させるには、相応の準備が必要になります。
私には、この攻撃の選択がどうにも腑に落ちませんでした。
2.RDPドライブ共有を、私たちは実際に検証した
今回の事案を考察するうえで、重要な手掛かりとなったのがRDP(リモート・デスクトップ・プロトコル)です。
攻撃者の公開資料には、RDP接続やファイル共有に関係する情報が含まれていました。
特に注目したのが、Windowsのリモート接続環境で利用される \\tsclient\ というパスです。
これは、RDPのドライブリダイレクト機能を通じて、接続元のドライブを接続先から参照する際に用いられるものです。
そこで私たちは、KubuntuをホストOSとし、VirtualBox上にWindows 11 Proの仮想環境を用意して、RDPのドライブ共有機能を検証しました。
その結果、RDPのドライブ共有を通じて、仮想Windows側からKubuntu側のファイルにアクセスできることを確認しました。
RDPは画面を遠隔操作するためだけの仕組みではありません。設定によっては、接続元のドライブを接続先に公開し、ファイルを取り扱うことができます。
正規の業務では便利な機能ですが、接続先が侵害された場合には、共有されたファイルが攻撃者の目に触れる危険性も生じます。
今回の実験で私たちが確かめたのは、ファイルアクセスを可能にする仕組みの存在です。
GMOが提供するVPSサービスにおいて、RDPのファイル共有機能がどのように利用され、その危険性が顧客にどこまで具体的に説明されていたのかという問題も残ります。
さらに、FXの自動売買サービスを提供するうえで、そもそも顧客PCとのファイル共有がどの程度必要だったのか?
利用者への説明責任と、システム設計そのものの妥当性は別々に評価すべき問題です。この点については、今後の検証課題としておきたいと思います。
3.ランサムウェアを実行するという脅しの非合理性
私は、攻撃者がランサムウェアの実行をほのめかしたとき、思わず苦笑してしまいました。
ランサムウェアを扱う犯罪集団にとって、暗号化機能そのものは既に一般化した技術です。
しかし、ランサムウェアに実際の仕事をさせるとなれば、話は複雑になります。
対象となる環境の構成を把握し、必要な権限を確保し、セキュリティー対策による妨害を受けずに動作させ、意図した対象を暗号化する必要があります。
仮に顧客10人の環境を侵害していたとして、それぞれ異なる設定を持つ環境に個別対応するなら、作業量は増大します。対象が100人、1,000人となれば、なおさらです。
作業を重ねるほど、痕跡も増えます。攻撃者自身が発見される危険性も高まるでしょう。
共通の管理基盤を掌握していれば、一斉に攻撃を展開することも考えられます。私が当初期待したのは、まさにそのような仕組みの存在でした。
しかし、今回の攻撃者がそうした能力を備えていたことを示す技術的な証拠は、公開された資料からは確認できませんでした。
さらに、RDPのドライブ共有を利用してファイルにアクセスできたとしても、その先で任意のプログラムを実行できるかどうかは、権限や環境設定に左右されます。
攻撃者は、本当に多数の顧客環境を暗号化できる状態にあったのか。
それとも、ランサムウェアという言葉を持ち出すことで、実際の攻撃能力以上の脅威を演出しようとしただけなのか。
私は後者の可能性を考えるようになりました。
誤解を恐れずに言えば、今回の攻撃者には大きく失望しました。
4.たった一人の顧客プロファイルに、どれほどの労力を費やしたのか
もう一つ、私が強い違和感を覚えたのが、顧客の個人プロファイルをわざわざ作成して公開するという行動でした。
特定の顧客について、単なるファイル一覧やデータの断片を超えた、人物像を示すようなプロファイリングです。
仮に顧客のPCから大量の情報を吸い上げることに成功したとしても、その内容を読み解き、整理し、個人プロファイルとして構成するには手間がかかります。
公開された資料を見たとき、私が真っ先に思ったのは、こんなことでした。
「こいつら、いったい何人で攻撃しているんだ?」
二、三人で作業しているのなら、やがて音を上げるのではないか。そんな想像さえ浮かびました。
ところが、私たちが観測した公開活動では、詳細な個人プロファイルは一人分にとどまり、その後に同様の公開が次々と続く展開にはなりませんでした。
なぜ、そこまで手間をかけたのでしょう。
恐喝のための見せしめだったのか。
手元にある情報を最大限に利用して、攻撃成果を大きく見せようとしたのか。
あるいは、情報を取得し、分析し、公開するという一連の作業そのものに、別の目的があったのか。
AIを利用した資料整理の可能性も考えられますが、実際の制作工程は分かっていません。
私には、攻撃者が金銭を獲得するための効率よりも、自分たちの能力を誇示する演出に力を注いでいたように見えていました。
5.なぜ攻撃者は表層ウェブを選んだのか――その大胆さに潜む地政学的な意味
今回のGMO事案で、私が強い関心を抱いたのが、攻撃者によるリークサイトの運用方法でした。
攻撃者は、通常のブラウザーからアクセスできる表層ウェブ上に脅迫サイトを設置しました。
代表的なドメインが coronamng.store です。ほかにもミラーサイトが用意され、複数の入口から脅迫内容を閲覧できるようにしていました。
熟練したランサムギャングとの大きな違い
ロシア系をはじめとする多くのランサムウェア犯罪集団は、長期間にわたって脅迫活動を続けるため、公開基盤の維持と捜査当局による追跡への対策を重視します。
そのため、Torネットワーク上のonionサイトをリークサイトとして利用する例が広く見られます。
匿名性を高め、通常のドメイン登録事業者による停止措置の影響を受けにくくするためです。
しかも、一般のインターネット利用者に情報を届けるために、リークサイト本体を表層ウェブに設置する必要はありません。
表層ウェブを入口としてTor上のサイトへ誘導したり、ゲートウェイを介して通常のブラウザーからonionサイトの情報を閲覧させたりする方法があるからです。
2020年にカプコンを攻撃したランサムウェア犯罪集団「Ragnar Locker(ラグナロッカー)」も、Tor(トーア)という匿名通信ネットワーク上に、盗んだと主張する情報を公開するためのリークサイトを設けていました。
Tor上の特殊なアドレス「.onion」で終わるサイトは、通常、ChromeやEdgeなどの一般的なブラウザーでは開けません。閲覧にはTor Browserという専用ブラウザーが必要になります。
しかし、Rangar_Lockerは、一般のブラウザーからでも閲覧できる中継サイトを用意し、その中継サイトがTor上の情報を取得して表示する方法を用いていました。いわば、通常のインターネットと匿名ネットワークをつなぐ窓口を設ける仕組みを利用し、GoogleブラウザーからDarkWebに設置されたonionサイトへアクセス出来る仕組みを活用し、広く多くの人々に対して自身らの犯罪の成果を誇っていたのです。
こうした方法なら、攻撃者はリークサイト本体をTor上に置いたまま、一般の人々にも脅迫内容を見せることができます。
つまり、広く情報を公開したいという理由だけで、追跡や停止措置を受けやすい通常のウェブサイトに、脅迫の拠点を設置する必要はなかったのです。
それでは、今回の攻撃者は、なぜ通常のドメイン登録制度やホスティングサービスを利用して、堂々と脅迫を展開したのか。
攻撃者は日米の捜査当局を恐れていなかった?
私は、ここに攻撃者自身の地政学的な安全認識が表れている可能性を考えています。
つまり、攻撃者は自分たちが日本や米国の捜査当局による訴追や身柄拘束を受けにくい地域にいると認識し、表層ウェブ上で活動する危険性を、それほど深刻に受け止めていなかったのではないか、という仮説です。
仮に北朝鮮のように、日米との司法協力が極めて限られる地域を活動基盤としていたなら、そのような認識が生まれることも考えられます。
ドメイン登録情報やサーバーの接続記録から攻撃者の手掛かりが得られる可能性はあります。しかし、技術的に所在を追跡できたとしても、現地で身柄を確保できるとは限りません。
攻撃者がその現実を熟知していたとしたら、今回の大胆な公開方法にも一定の説明がつきます。
実は、北朝鮮系の攻撃者にも、表層ウェブを利用して脅迫や情報公開を行った前例があります。
2014年、米国の映画会社ソニー・ピクチャーズ・エンタテインメントを襲ったサイバー攻撃です。
「Guardians of Peace(平和の守護者)」を名乗る攻撃者は、社内システムを破壊し、大量の機密情報を窃取しました。そして、通常のインターネット上で利用できる情報共有サイト「Pastebin」やファイル共有サービス「MEGA」などを通じて、情報の公開を進めました。
さらに、ソニーの従業員や映画館に対して脅迫を行い、事件は世界的な騒動に発展しました。
米FBIは2014年12月19日、この攻撃について北朝鮮政府に責任があると公式に発表しています。
興味深いのは、その後の捜査で明らかになった攻撃者の行動です。
2015年1月、FBIのジェームズ・コミー長官は、攻撃者が脅迫メールや声明を送信する際、通常は身元を隠すための中継サーバーを利用していたものの、一部でそれを使用せず、北朝鮮政府が使用するIPアドレスから接続していたと説明しました。
FBIは、北朝鮮政府が使用するIPアドレスの露呈を、攻撃者の匿名化の失敗と捉えていましたが…
当時の私は、全く別の評価をしていました。
金正恩を風刺した映画への報復という政治的背景を考えると、北朝鮮政府の意向による攻撃であることを、知らしめる示威行為なのだから、敢えて北朝鮮を示すIPを晒したのだと考えています。
今回のGMO事案でも、表層ウェブでの大胆な脅迫活動には、攻撃者が日米の捜査当局による身柄拘束を恐れない、地政学的な安全認識が表れているのでないかと見ています。
私は、このソニーピクチャーズの事例を今回のGMO事案と比較する価値があると考えています。
繰り返しになりますが、攻撃者が表層ウェブを選んだ背景には、技術的な未熟さだけでなく、自分たちは日米の捜査当局に身柄を拘束されにくい環境にいる、という地政学的な安全認識が影響していた可能性が考えられるからです。
もちろん、2014年のソニー事件と今回のGMO事案を同じ犯行主体によるものと判断する根拠はありません。しかし、情報公開の方法や捜査当局に対する危険認識を比較することは、犯人像を考察するうえで重要な視点になると思います。
もちろん、表層ウェブの利用には、技術的な未熟さ、運用上の手軽さ、情報拡散を優先した判断など、ほかの説明も考えられます。
私が注目しているのは、攻撃者がどのような危険を恐れ、何を恐れていなかったのかという点です。
攻撃者の公開方法には、その技術力だけでなく、捜査当局との距離感や、自分たちが置かれた地政学的環境に対する認識が表れることがあります。
手の込んだ個人情報の晒し方――従来のランサムギャングとの違い
私が今回の攻撃で強い違和感を覚えたのは、特定の顧客について、手の込んだプロファイリングを作成し、詳細な個人情報を晒していたことです。
いったい、これだけの資料を作るのに、どれほどの手間を掛けているのか?
実際に何人の顧客から情報を窃取したのかは分かりません。しかし、仮に多数の被害者が存在するとして、一人ひとりについて同じような資料を作成するつもりだったのか。いったい何人で、この作業を行ってるのだろうかと。
従来のランサムギャングは、窃取した情報の一部をサンプルとして公開し、残りの情報を公開すると脅すことで、被害企業に金銭の支払いを迫る手法を取ってきました。
ところが、今回の攻撃者は、特定の個人に焦点を当て、相当な手間を掛けて作成した資料を晒していました。
私はこれを見たとき、一人か二人を徹底的に晒すことで、他の被害者や社会全体に強い心理的圧力を与えようとしているのではないかと考えていました。
同時に、これほど手間の掛かる方法では、活動を長く続けることは難しいだろうとも感じていました。
それと同時に、個人情報がさらなる犯罪に悪用される危険も感じたため、私は10月27日、ドメインのレジストラであるNamecheapにメールを送り、調査や関連記録の保全などを要請しました。
X上でも、レジストラやホスティング事業者に対して停止を求めたという投稿が見られました。その後、脅迫サイトは閲覧できなくなりました。私は、GMOや捜査当局などによる働きかけが功を奏した可能性が高いと評価していますが、停止に至った具体的な経緯は確認できていません。
そして、ここにも従来のランサムギャングとの行動形態の違いが表れています。
従来のランサムギャングは、効率的に金銭を獲得することを重視しますが、なぜこれほど手間の掛かる個人攻撃を選んだのか理解が出来ません。
今回の攻撃者は、金銭だけでなく、少数の被害者を徹底的に晒すことによって生じる社会的な衝撃そのものを、重視していたと考えるならば、私が20代、30代だった当時のような、どこか牧歌的で自己顕示の色彩が強かったサイバー攻撃の時代を思い出します。
そこから浮かんでくるのは、今日の組織化されたランサムウエア犯罪集団というよりは、技術を誇示し、人々の反応を楽しむことに夢中になる、スクリプトキディー的な人間像が浮かんで来ます。
10月29日、ドメインに何が起きたのか
その後、攻撃者が使用していた表層ウェブ上のドメインは、相次いでアクセスできなくなりました。
10月29日午前には、coronamng.store のRDAP・WHOIS情報を確認した際、ドメインの状態を示す項目に clientHold が表示されていました。
確認した記録には、Namecheapのネームサーバー情報と、2026年10月28日03時35分56秒(日本時間)という更新日時も示されていました。
clientHold は、レジストラ側の措置によって、ドメインがDNSで正常に名前解決されなくなる状態を示します。
つまり、通常の利用者は従来のドメイン名を使ってサイトに到達できなくなります。
ただし、サーバーそのものが停止したのか、保存されていたデータが削除されたのか、運営者の契約が解除されたのかについては、この情報だけでは判断できません。
停止の経緯を調べるには、レジストラやホスティング事業者の内部記録など、当事者が保有する情報が必要になります。
それでも残るonionサイトの謎
私たちがさらに注目したのは、Tor上のonionサイトが、表層ウェブのリークサイトに先行して閲覧不能になっていたことです。
表層ウェブ側のドメインが停止しても、onionサイトを維持できれば、攻撃者には情報公開を継続する手段が残ります。
通常のウェブサイトやSNSからTor上の公開先へ誘導することも可能です。
それなのに、今回の攻撃者は、なぜonionサイトで脅迫を続けなかったのか。
運用を続ける技術的な問題が生じたのか。
公開する材料が尽きたのか。
身元を追跡される危険性を感じたのか。
あるいは、私たちには見えないところで、GMOのセキュリティー専門チームや関係事業者による対応が進み、攻撃者の活動に影響を及ぼしていたのか。
これらの事情は、まだ明らかになっていません。
しかし、表層ウェブを大胆に利用した攻撃者が、なぜ匿名性の高い公開経路を用いて脅迫活動を継続しなかったのか。
私は、この不可解な幕引きに、今回の攻撃者の実像を知るための重要な手掛かりが隠されているように感じています。
6.地下フォーラムに残されたGMO関連の痕跡
今回のGMO事案を調べるなかで、私は2024年の地下フォーラムに残された二つのスレッドに注目しました。
それぞれ別の人物が立ち上げたスレッドですが、どちらにもGMOインターネットグループの「お名前.com」に関連するファイル名が掲載されていました。
そして、さらに興味深いことに、二つのスレッドには同じアカウント「Addka72424」が参加していたのです。
この人物が何を投稿し、どのようなやり取りに関わっていたのか。時系列に沿って整理してみます。
2024年3月11日――250GB、2,350件のSQLデータを掲げたスレッド
最初のスレッドは、2024年3月11日に「maysasoller」という人物が立ち上げたものです。
タイトルは「Dumps – X2350 Sql / 250Gb Size」。
投稿者は、2,350件、総量250GBに及ぶSQLダンプの一覧を紹介していました。
SQLダンプとは、データベースの内容や構造をファイルとして書き出したものです。収録内容によっては、利用者情報や業務記録などが含まれることもあります。
このスレッドでは、特定のデータを探している利用者たちが会話を交わしていました。
以下は、確認できた投稿の日本語訳です。
3月11日 18:29 maysasoller「SQLダンプ2,350件、250GB」多数のファイル名やリンクを掲載。
3月11日 18:45 sunstresser「特定のダンプを入手できる人は、どこで見つかりますか?」
3月11日 19:05 maysasoller「どんな分野のものですか?」
3月11日 20:29 cod3x「フランスのデータベースもいくつか入っていますか?」
3月11日 20:33 maysasoller「覚えていません。たぶん」
3月11日 23:20 sunstresser「OGUsersやHackForumsのような、侵害されたハッキングフォーラムのメールアドレスが欲しい」
ここで注目したいのは、参加者たちが単に大量のデータを眺めているのではなく、国や対象を指定して必要な情報を探していることです。
フランスのデータベースを求める人物もいれば、特定のフォーラムのメールアドレスを探す人物もいます。
地下フォーラムが、目的に応じた情報を探す場所として機能していた様子がうかがえます。
2024年3月14日――GMO関連の二つのファイル名が登場
このスレッドが立ち上がってから3日後、重要な投稿が現れます。
3月14日 13:25 Addka72424「ファイル一覧」
この人物が追加した一覧のなかに、次の二つの名称が掲載されていました。
phpmyadmin8.onamae.ne.jp.sql.rarphpmyadmin35.onamae.ne.jp.sql.rar
いずれも、GMOインターネットグループが提供する「お名前.com」のドメイン名を含んでいます。
特に気になったのは、「phpmyadmin」という文字列です。
phpMyAdminは、MySQLなどのデータベースをウェブブラウザーから管理するためのソフトウェアです。
また、ファイル名には「8」と「35」という異なる番号が付いています。これらが実際の管理サーバーなどを識別する番号なのか、単なる整理用の名称なのかは分かりません。
末尾の「sql.rar」は、SQL形式のデータをRAR形式で圧縮したアーカイブを連想させます。
もし実際の管理環境に由来するファイルであれば、どのような情報が含まれ、いつ取得されたものなのかは重要な調査対象になります。
ただし、私たちはファイル本体を取得・解析していません。ファイル名だけで、GMOのシステムが侵害されたと判断することはできません。
その後、スレッドには次のような反応もありました。
3月16日 17:55 AcidBurn「ありがとう。ようやく誰かがここで共有してくれた」
3月16日 20:03 zdravince「中には良いデータベースがいくつかある。ありがとう」
こうした反応は、スレッドに掲載された情報に関心を持つ利用者がいたことを示しています。ただし、これらの発言だけでGMO関連ファイルが実際に取得されたとまでは判断できません。
ここで覚えておきたいのが、3月14日にファイル一覧を投稿した「Addka72424」というアカウント名です。
この人物は、翌月の別のスレッドにも登場します。
2024年4月14日――別の投稿者による782GBのデータ集
2024年4月14日、今度は「Astric」という人物が別のスレッドを立ち上げました。
タイトルは「782gb Torrent with Databases」
こちらは、古いものと新しいものを合わせて600件以上のデータベースを含む、総量782GBのデータ集を共有するという内容です。
3月のスレッドを立ち上げた「maysasoller」と、4月のスレッドを立ち上げた「Astric」は、異なるアカウントです。
そして、4月のデータ一覧にも「お名前.com」に関連する次の名称が含まれていました。
onamae.ne.jp.7z
「.7z」は圧縮アーカイブ形式を表す拡張子です。
3月に掲載された二つの「sql.rar」とは名称も形式も異なりますが、同じ「onamae.ne.jp」というドメイン名を含んでいます。
これで、私たちが確認したGMO関連のファイル名は合計3件となります。
2024年3月14日のスレッド内投稿
phpmyadmin8.onamae.ne.jp.sql.rarphpmyadmin35.onamae.ne.jp.sql.rar
2024年4月14日の別スレッド
onamae.ne.jp.7z
この3件が同じ情報を含むのか、それぞれ異なる情報なのかは確認できていません。
4月14日の会話――再び登場した「Addka72424」
4月のスレッドでは、次のようなやり取りが行われていました。
4月14日 02:28 Astric
「新しいデータベースを多数含む782GBのTorrentを共有します。データやツールもあり、古いものと新しいものを合わせて600以上のデータベースが含まれています」
Torrent(トレント)は、BitTorrentという分散型のファイル共有方式で利用される仕組みです。
4月14日 07:36 hgkdhasghfkds
「ありがとう。これを長い間探していました」
4月14日 07:57 Melfaden
「いいね、兄弟!」
そして、ここで3月のスレッドにも登場した人物が再び姿を現します。
4月14日 10:50 Addka72424
「Astric、Torrentが無効です。削除済みコンテンツへ移動しました」
さらに、リンクが無効になっていることや、スレッドを元のカテゴリーへ戻すための連絡方法についての案内も残されていました。
つまり、「Addka72424」は、3月14日にはGMO関連の二つのファイル名を含む一覧を投稿し、4月14日には別の人物が立ち上げたデータ共有スレッドに参加して、リンクの状態について発言していたのです。
二つのスレッドを結ぶ共通のアカウント
ここが、今回の調査で私が特に注目した部分です。
二つのスレッドの関係を整理すると、次のようになります。
| 日付 | スレッドの開設者 | GMO関連の記載・動き |
|---|---|---|
| 3月11日 | maysasoller | 2,350件・250GBのSQLダンプを紹介 |
| 3月14日 | 同じスレッド内でAddka72424が投稿 | phpmyadmin8.onamae.ne.jp.sql.rar と phpmyadmin35.onamae.ne.jp.sql.rar を含む一覧 |
| 4月14日 | Astric | onamae.ne.jp.7z を含む782GBのデータ集を紹介 |
| 4月14日 | 同じスレッド内でAddka72424が投稿 | Torrentリンクの無効化を指摘 |
スレッドの開設者は別人。しかし、両方のスレッドに「Addka72424」が登場している。
これは単に、二つのファイル一覧に同じ企業のドメイン名が見つかったという話ではありません。
異なるデータ共有スレッドに、同じアカウントが関与していたという、もう一つの接点が存在するのです。
もちろん、この人物が両方のデータ集を所有していたことや、GMO関連の情報を収集・流通させる中心人物だったことまで確認できたわけではありません。
しかし、2024年3月と4月の二つのスレッドを追跡するうえで、共通するアカウントの存在は見逃せない手掛かりだと考えています。
なぜ、この情報をGMOに提供したのか
今回の攻撃者は、標的となった顧客について詳細な情報を把握しているかのような資料を公開していました。
では、その情報はどこから得られたのか…?
攻撃によって直接取得したものなのか。
それとも、過去に流出した情報を収集し、別の情報と照合していたのか。
2024年の地下フォーラムに残された3件のファイル名は、この疑問を考えるための一つの材料です。
仮に、当時のファイルに認証情報やシステム構成に関する情報が含まれていたのであれば、後年の攻撃準備に利用された可能性を検討する余地があります。
一方、ファイル名だけを利用した無関係なデータだった可能性も排除できません。
私たち外部の観測者には、ファイルの真正性や、今回の攻撃との接点を確定することはできません。
しかし、GMO側であれば、当時のシステム運用記録やアクセスログ、過去のインシデント記録などと照合できる可能性があります。
そのため、私たちは確認した投稿記録、スクリーンショット、ファイル名、参加アカウントなどを整理し、GMO側に情報提供するための資料を作成しました。
目的は、特定の人物を犯人と決めつけることではありません。
外部に残された痕跡と、被害当事者が保有する内部記録を照合することです。
2024年の痕跡は、2026年の事件につながるのか
今回のGMO事案では、攻撃者がいつから標的を調べ、どのような情報を集めていたのかが、まだ明らかになっていません。
2024年3月と4月に残された記録は、その時間軸を考えるきっかけになります。
二つの異なるスレッドに「お名前.com」の名称を含むファイルが登場し、そこには共通する参加アカウントも存在していました。
それが単なる偶然なのか、同じ情報の再配布なのか、あるいは何らかの情報流通のつながりを示すものなのか。
現段階で結論は出せません。
しかし、今回の事件だけを切り取って考えるのではなく、過去の地下フォーラムに残された記録までさかのぼることで、攻撃者が利用した情報の来歴を明らかにできる可能性があります。
攻撃は、2026年になって突然始まったのか。それとも、もっと以前から地下社会に流通していた情報が、今回の事件に利用されたのか。
私は、この疑問を引き続き追っていきたいと考えています。
フランスという、もう一つの気になる接点
ここで、私は別の出来事を思い出しました。
今回のGMO関連事案について、テレビ取材を受けたFX取引の被害者が、フランスのIPアドレスからアクセスを受けていたと証言しています。
番組では、被害者が「情報提供としてフランスのIPアドレスを送りました」と語る場面が放送され、GMOからの返信として紹介されたメールにも「フランスからのアクセス」という見出しが表示されていました。
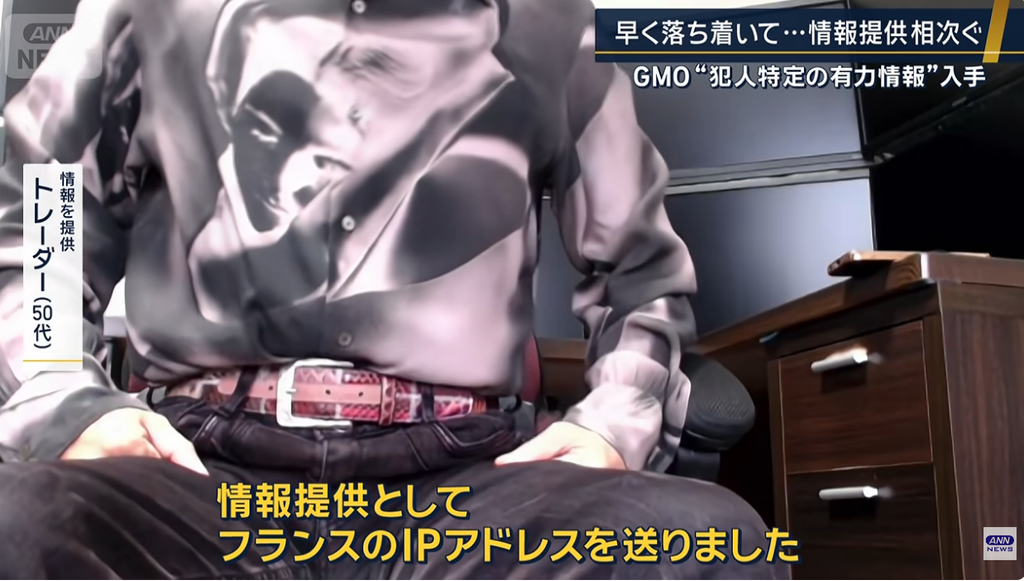
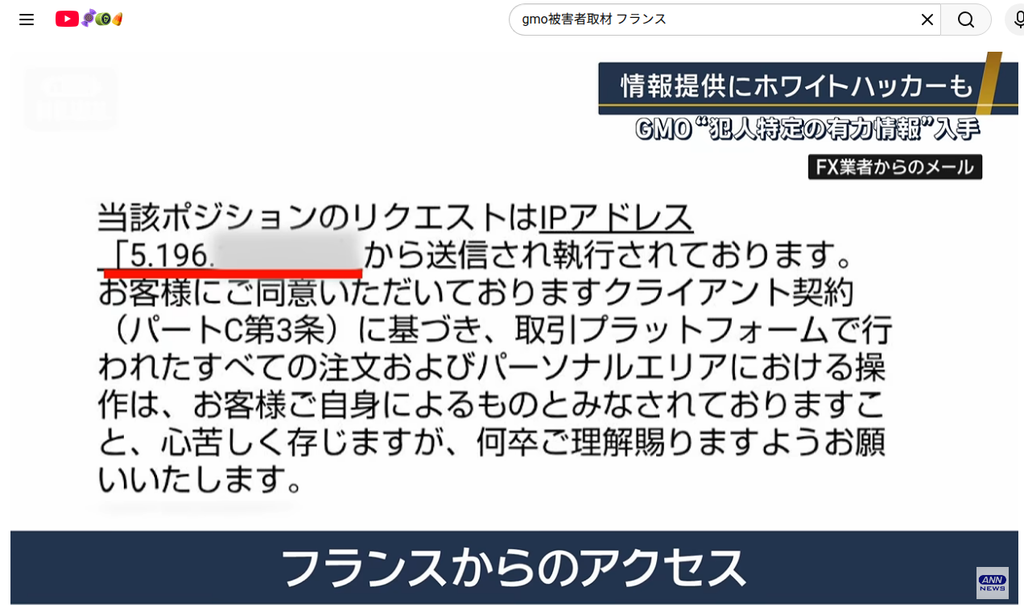
一方、私たちが確認した2024年3月11日開始の地下フォーラムのスレッドでは、参加者の一人がフランスのデータベースの有無を尋ねています。そして、その同じスレッドに、3月14日、GMOの「お名前.com」に関連する名称を持つファイルが登場していました。
もちろん、両者が直接関係していると判断できる材料はありません。
しかし、サイバー攻撃では、攻撃者が第三国のサーバーや侵害済みの端末を踏み台として利用することがあります。
今回も、フランスに所在するサーバーなどを経由して攻撃が行われた可能性はないのか。
フランスのIPアドレスが観測されたとしても、それだけで攻撃者の所在地がフランスだったとは言えません。また、地下フォーラムでフランスのデータベースを探していた人物が、今回の攻撃に関与していたとも言えません。
それでも、被害者がGMO側へ提出したというアクセス記録は、技術的な検証に値する情報だと思います。
アクセス元IPアドレス、通信日時、接続先、認証の成否、実行された操作。こうした記録を照合することで、フランスのIPアドレスが攻撃の中継点だったのか、それとも別の事情によるアクセスだったのかを判断する手掛かりが得られるはずです。
私たち外部の観測者には、そこまでの確認はできません。
だからこそ、被害者の証言と地下フォーラムの記録を、それぞれ独立した情報として残しておきたいと思います。
7.10月28日、中国語の地下フォーラム投稿が示したもの
2024年の地下フォーラムに残されたGMO関連のファイル名を追っていた私たちは、さらに興味深い投稿を発見しました。
2026年10月28日。海外の地下フォーラムに、一つの新しいアカウントが現れます。
その人物が求めていたのは、ほかでもない”日本のGMOのデータ」”でした。
しかも、有償での入手を希望し、場合によっては日本の銀行データでも構わないというのです。
いったい、この人物は何を探していたのか?
私たちが保存した投稿記録を、時系列で見ていきましょう。
10月28日――登録されたばかりのアカウント
投稿者のアカウント名は「guhaoqwe」
プロフィール画面には、次の情報が表示されていました。
- アカウント名:guhaoqwe
- ユーザー識別番号:718339
- 登録日:2026年10月28日
- スレッド数:2
- 投稿数:3
- 評価(Reputation):0
つまり、少なくともプロフィール上では、GMO関連のデータを募集した当日に登録されたアカウントだったのです。
この時点で、長期間活動してきた人物なのか、別のアカウントを持つ人物なのかは分かりません。
しかし、その日の投稿内容は、非常に具体的でした。
10:30――「日本のGMOデータを切実に求める」
最初の投稿が確認されたのは、10月28日10:30。
場所は「Database Discussion」という、データベース関連の話題を扱うカテゴリーです。
投稿の原文は次のとおりです。
投稿タイトル「跪求日本 GMO 数据」
日本語訳:「日本のGMOデータを切実に求めます」
投稿本文
「有偿,或者日本银行数据」
日本語訳:「有償で求めます。あるいは日本の銀行データでも構いません」
ここで注目したいのは、「跪求」という中国語の表現です。
文字どおりには、ひざまずいて懇願するような意味を持ち、ネット上では「どうしても欲しい」「切実に求める」といった強い要求を表す際にも使われます(笑)
つまり、単にGMOについて質問しているのではありません。
GMOのデータを入手したいと訴え、その対価を支払う意思まで示していたのです。
さらに気になるのが、「あるいは日本の銀行データでも構わない」という部分です。
なぜGMOなのか。
そして、なぜ代わりに日本の銀行データを求めるのか。
GMOと銀行のデータを、同じ目的のために必要としていたのか。それとも、単に日本の金融関連情報を広く探していたのか。
この短い文章だけでは、投稿者の目的は分かりません。
なお、この投稿には10:44に編集されたことを示す表示もありました。ただし、編集前の文章は確認できていません。
11:32――別の流出データの話題にも参加
それから約1時間後の11:32。
同じ「guhaoqwe」が、別のスレッドにも書き込んでいました。
そのスレッドは、イラク政府の求人登録フォームに関連する流出データを扱うものでした。
投稿内容は、次の一言です。
原文「真棒 兄弟。」
日本語訳:「素晴らしい、兄弟」
この投稿にはGMOも日本も登場しません。
しかし、同じアカウントが、日本のデータを募集するだけでなく、別の国の流出データに関するスレッドにも反応していたことが分かります。
もっとも、この発言だけで、投稿者がイラク関連のデータを入手したとは判断できません。
12:26――今度は「日本のデータ」を広く募集
そして12:26。
「guhaoqwe」は「Databases」カテゴリーに、もう一つの募集投稿を行いました。
投稿タイトル「我需要日本的数据」
日本語訳:「日本のデータが必要です」
投稿本文「我需要日本的数据,有的可以联系我。」
日本語訳:「日本のデータが必要です。持っている方は私に連絡してください」
10:30の投稿から、わずか1時間56分後です。
最初は「GMOのデータ」を名指しし、日本の銀行データでも構わないと書いていました。
ところが今度は、対象を「日本のデータ」全般へと広げています。
これは、最初の投稿で求めていた情報が見つからなかったためなのか。
それとも、もともと日本の情報を幅広く収集する目的があり、GMOはその一つにすぎなかったのか。
いずれも考えられますが、投稿記録だけでは判断できません。
わずか2時間の行動を時系列で整理する
| 時刻 | 場所 | 投稿内容 |
|---|---|---|
| 10:30 | Database Discussion | GMOのデータを有償で募集。日本の銀行データでもよいと記載 |
| 10:44 | 同じGMO関連投稿 | 編集された旨の表示。変更内容は不明 |
| 11:32 | イラク関連の流出データスレッド | 「素晴らしい、兄弟」と返信 |
| 12:26 | Databases | 日本のデータ全般を募集し、保有者に連絡を求める |
※時刻はフォーラム画面の表示値です。タイムゾーンは確認できていません。
こうして並べると、短時間のうちに、この人物が何を求めていたのかが見えてきます。
GMOを名指しした募集。
日本の銀行データへの言及。
別の流出データへの反応。
そして、日本のデータ全般を求める二度目の投稿。
少なくとも、このアカウントが10月28日に日本関連のデータを積極的に探していたことは、投稿内容から読み取れます。
なぜ、GMOが名指しされたのか
ここで、今回のGMO事案との時間的な関係を考えてみたいと思います。
私たちが観測していたGMO関連の脅迫サイトでは、10月29日にドメインの停止措置とみられる動きがあり、アクセスできない状態となりました。
「guhaoqwe」がGMOのデータを求めたのは、その前日の10月28日です。
この時間的な近さは、私には気になるものでした。
ただし、投稿者が今回の攻撃者と連絡を取っていたことや、攻撃に参加していたことを示す証拠はありません。
むしろ、投稿文をそのまま読む限り、この人物はデータを持っている側ではなく、探している側です。
では、なぜ、この時期にGMOのデータを求めたのでしょうか。
今回の事件を知り、公開された情報に関心を持った第三者だったのか。
別の目的で日本の金融関連情報を収集していた人物だったのか。
あるいは、私たちがまだ把握していない別の事情があったのか。
現段階では、どれとも断定できません。
中国語で書かれていることは、何を意味するのか
今回の投稿は、中国語の簡体字で書かれていました。
私が最初に不思議に感じたのは、その投稿先です。
この地下フォーラムでは、英語やロシア語(キリル文字)による書き込みが中心です。そこへ、中国語の簡体字で「日本のGMOデータを切実に求める」と書き込んでいるのです。
そもそも、誰に読んでもらうつもりだったのでしょうか。
本当にデータを入手したいのであれば、より多くの参加者が理解できる英語で募集したほうが、反応を得られる可能性は高かったのではないでしょうか。
実際、私たちが確認した範囲では、この人物のGMO関連の募集投稿に公開の返信はありませんでした。
もちろん、返信がなかった理由を中国語の使用だけに求めることはできません。非公開の連絡があった可能性もあります。
しかし、私は思わず考えてしまいました。
英語とロシア語が飛び交う場所で、中国語だけで呼びかけても、そりゃ反応は乏しいのではないか、と(笑)。
では、この人物は地下フォーラムの利用に不慣れだったのでしょうか。
あるいは、中国語を理解する特定の相手に向けて呼びかけていたのでしょうか。
そして、私はさらに別の可能性にも思い至りました。
仮に、投稿者が捜査当局による地下フォーラムの監視を見越していたとしたら、どうでしょうか。
GMOという企業名を明示し、英語やロシア語が中心の場所に、あえて中国語の簡体字で書き込む。
その目的が、必ずしもデータの入手だけではなかったとしたら…?
今回のGMO関連のサイバー侵害事件について、中国との関連性を示唆する痕跡を意図的に残し、捜査当局の関心を中国方面へ向けようとした可能性はないか?…と強く疑っています。
いわゆる偽旗工作(False Flag)です。
この仮説に立てば、投稿に反応があったかどうかは、必ずしも重要ではなくなります。
投稿者が本当に読んでもらいたかった相手は、地下フォーラムの参加者ではなく、そこを監視している捜査当局だったのかもしれないからです。
もっとも、これは私の推察です。捜査当局が当該投稿を監視していたことも、投稿者が意図的に捜査を誘導しようとしたことも確認できていません。
また、中国語を使用しているからといって、投稿者が中国人であるとは限りません。翻訳ツールを利用することも、第三者になりすますことも可能です。
だからこそ、私は今回の投稿を、単純に中国との関連を示す証拠として扱うことには慎重であるべきだと考えています。
本当にデータを探していたのか。それとも、誰かに発見させるために書き込んだのか。
そして、もし後者だったとすれば、誰に、何を信じ込ませようとしたのでしょうか。
地下フォーラムに残された、わずか数行の中国語。
そこには、単なる情報収集とは異なる意図が隠されていた可能性もあるのです。
2024年の痕跡と、2026年の募集投稿
前章では、2024年3月と4月の地下フォーラムに「onamae.ne.jp」を含む3件のファイル名が掲載されていたことを紹介しました。
そして今回、2026年10月28日には、別の地下フォーラムでGMOのデータを求める投稿が現れました。
2024年の記録は、GMO関連の名称を持つファイルがデータ一覧に掲載されていたというものです。
2026年の記録は、GMOのデータを入手したいと訴える人物が現れたというものです。
両者の間に直接のつながりがあることは、確認できていません。
それでも、過去のデータ一覧と現在の募集投稿を並べることで、もう一つの疑問が生まれます。
地下社会では、GMOに関連する情報が、いつから、誰によって、どのような目的で探されていたのか。
私たちは、この10月28日の投稿についても記録を整理し、GMO側に情報提供するための資料を作成しました。
犯人を決めつけるためではありません。
今回の事件をめぐって、地下フォーラムでは実際にどのような動きがあったのか。その事実を残し、必要な照合につなげるためです。
GMOを名指しした、わずか数行の中国語の投稿。
その背後に何があったのかは、まだ分かりません。
しかし、私たちが追っている事件の周辺で、このような情報収集の動きが観測されていたことは、記録しておく価値があると考えています。
8.北朝鮮のITインフラ障害という、もう一つの時系列
私は今回の事件について、北朝鮮系の関与を疑い続けています。
その理由は、単一の証拠に基づくものではありません。これまで観測してきた攻撃の特徴、脅迫方法、関連する地下フォーラムの動きなどを総合して抱いている疑念です。
そして、今回の時系列には、もう一つ気になる出来事があります。
2026年10月20日、北朝鮮のインターネット基盤で大規模な接続障害が発生しました。
10月23日、ロイター通信は、米国のネットワーク監視企業Kentikによる分析を報じています。それによると、障害が始まった20日11時ごろ、ベトナム、フィリピン、ベネズエラなどから北朝鮮へ向かう大量の通信が同時に観測されました。
Kentikは、この通信をDDoS攻撃と分析しています。
ただし、同社が観測したのは北朝鮮に向けた通信の一部であり、攻撃を実行・指揮した人物や組織は特定されていません。通信の発信元として観測された国が、攻撃の首謀者の所在地を示すわけでもありません。
今回のGMO関連事案との関係を裏付ける情報もありませんが、同時期に起きたサイバー空間の出来事として記録しておきたいと思います。
なお、Kentikは障害中の北朝鮮の通信経路変更についても観測しています。これはDDoS通信の発信元とは別の話ですが、技術的には興味深い点です。
9.GMOのホワイトハッカーチームは、何をしていたのか
ここまで攻撃者の行動を中心に見てきましたが、もう一方の当事者にも目を向けてみたいと思います。
GMOは、セキュリティー分野の専門人材やホワイトハッカーの活動を対外的にアピールしてきた企業です。
今回の事件でも、私たちの目に見えないところで、専門チームが対応に当たっていた可能性があります。
例えば、攻撃者の利用するインフラの調査、関係事業者への通報、顧客環境の保護、侵害経路の遮断、さらなる情報流出を防ぐための措置などです。
こうした対応は、すべてが公表されるとは限りません。
もし攻撃者の活動が途中で行き詰まったのだとすれば、GMO側の防御活動が何らかの影響を与えていた可能性も考えられます。
ただし、GMOのホワイトハッカーチームが攻撃者のサイト停止や活動断念を直接引き起こしたという証拠は、現時点ではありません。
攻撃者は自ら幕を引いたのでしょうか。
それとも、幕を引かざるを得ない状況に追い込まれていたのでしょうか。
私は、この問いを残しておきたいと思います。
10.新人サイバー工作員の卒業検定だったのか
ここからは、少しばかり私の想像にお付き合いいただきたいと思います。
今回の攻撃を振り返ると、どうにも奇妙な印象が拭えません。
顧客環境への侵入を試みる。
情報を取得する。
取得した情報を分析する。
特定の人物について詳細なプロファイルを作成する。
リークサイトを用意する。
複数のドメインを利用する。
企業に金銭を要求し、ランサムウェアの実行まで予告する。
一つひとつを取り出せば、それぞれに意味のある行動です。
ところが、これらを一連の恐喝犯罪として眺めると、どうにも効率が悪い。
まるで、個々の工程を一通り経験すること自体が目的だったかのようにも見えてきます。
そこで私は、こんな想像をしてしまいました。
ひょっとして、どこかのサイバー工作員養成課程で、新人たちの卒業検定でもしていたのではないか。
もちろん、これは冗談半分の仮説です。裏付けとなる証拠はありません。
しかし、仮に金銭獲得以外にも、技術の実地試験、要員の訓練、組織的な役割分担の確認といった目的があったなら、今回の不可解な行動にも別の解釈が生まれます。
少人数の犯罪者が、能力以上の成果を演出しようとしていた可能性もあります。
攻撃者が想定外の防御措置に直面し、途中で計画を変更した可能性もあるでしょう。
私たちが見ているのは、攻撃者が外部に見せた行動の一部でしかありません。
一方、GMO側からは、侵害の経緯や攻撃者の具体的な行動について、技術的な裏付けを伴う説明がほとんど示されていないと言ってよいでしょう。
そのため、攻撃者が公開した情報だけを手掛かりに、事件の全体像や犯人像を判断することには、大きな危険が伴います。
攻撃者が見せたかったものと、実際に起きたことは、必ずしも同じではないのです。
11.北朝鮮説を疑いながら、結論を急がない理由
私は依然として、北朝鮮系の犯行である可能性に関心を持っています。
しかし、今回の事件には、既存のランサムウェア犯罪集団の行動様式から見ても、説明の難しい部分が残っています。
北朝鮮系の工作員が関与していたとしても、その活動がどのような指揮系統や目的のもとで行われたのかは、さらに別の調査課題になります。
また、2024年の地下フォーラム投稿、10月28日の中国語投稿、北朝鮮の通信障害、攻撃者サイトの停止について、相互の関連性は立証されていません。
それでも、これらを調査対象から外す理由はありません。
必要なのは、犯人の国籍を早々に決めつけることではなく、残された記録を丁寧に積み上げ、技術的な事実と行動の背景を検証していくことです。
私は、今回の攻撃者がどこの誰なのかという疑問と同じくらい、なぜこのような攻撃を選び、なぜこのような終わり方をしたのかという疑問を重視しています。
おわりに――攻撃者は何を得て、何を失ったのか
今回のGMO事案を追い続けて、私が感じたのは、攻撃者の能力に対する驚きよりも、その行動の不可解さでした。
技術的な準備を感じさせる一方で、恐喝の進め方はどこか稚拙です。
手間をかけて個人プロファイルを作り、ランサムウェアの実行を予告しながら、私たちが観測した範囲では、その後の攻撃成果を十分に示さないまま活動が途絶えました。
そして、攻撃者が表層ウェブを主要な脅迫の舞台として選んだことには、地政学的な安全認識が影響していた可能性もあります。
私たちは、攻撃者の公開基盤について、単に停止を求めるだけでなく、追跡につながる情報の開示手続きと証拠保全について照会しました。
一方、GMO側では、私たちの知り得ない防御活動が進められていたのかもしれません。
攻撃者が力尽きたのか。
防御側が攻撃を封じ込めたのか。
あるいは、攻撃者は最初から別の目的を持っていたのか。
2024年の地下フォーラムに残された痕跡も、10月の北朝鮮ITインフラ障害も、現段階では未解決の問いを増やす材料にすぎません。
しかし、サイバー事件を追う面白さは、こうした小さな違和感の中にこそあるのだと思います。
私は今回、新しい攻撃技術に出会えるのではないかと期待していました。
結果として、技術的には失望させられました。
けれども、事件そのものへの興味は、むしろ深まっています。
攻撃者は何を得ようとし、実際には何を得たのでしょうか。そして、なぜ姿を消したのでしょうか。
ネット探検ラボは、これからも公開情報と実際の技術検証を手掛かりに、その答えを追っていきたいと思います。

コメント