2026年10月8日 ネット探検ラボ
1.8月13日、犯罪グループのリークサイトに現れた企業情報
2026年8月13日、ネット探検ラボは、ランサムウェア犯罪グループ「AiLock(エーアイロック)」のリークサイトにおいて、神奈川県小田原市のスーパーマーケット運営企業に関する掲載を確認していました。
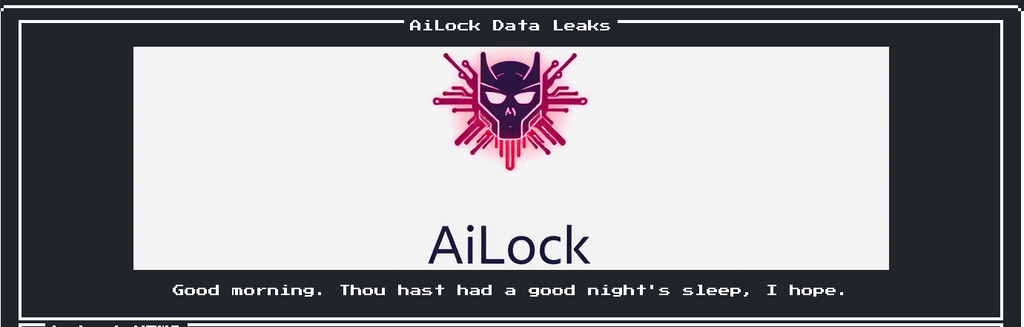
当時、掲載画面には企業を識別できる情報が記載され、日付欄には「Coming soon」と表示されていました。
犯罪グループが企業名を掲載したからといって、実際に不正アクセスが成功し、情報が窃取されたと断定することはできません。
リークサイトは、犯罪グループが自らの活動を宣伝し、相手企業に圧力をかけるためにも利用する媒体です。
そこで私たちは、掲載情報をそのまま事実として受け入れるのではなく、その後の変化と、提示された資料の内容を継続して観測することにしました。
今回、特に注目したのは、犯罪グループが提示していた「List of files」と呼ばれるファイル目録です。
その内容を解析すると、単なる企業名の掲載だけでは説明しにくい、広範な業務情報の構造が浮かび上がってきました。
2.約2か月間、企業側の公式説明を確認できず
8月13日の観測以降、私たちは犯罪グループの動向と並行して、当該企業による公式な情報発信にも注目してきました。
その後も公開情報の観測を続けましたが、10月8日現在、私たちが確認した範囲では、AiLockによる掲載に対応する一般向けの公式説明を確認できていません。
ただし、これは企業が何の対応もしていないことを意味するものではありません。
従業員や取引先への個別連絡、関係機関への報告、外部専門家による調査などが進められている可能性はあります。
また、犯罪グループの主張自体が虚偽である可能性も残されています。
ネット探検ラボは、企業内部での対応状況を把握しておらず、情報共有が一切行われていないと主張するものではありません。
私たちが問題提起したいのは、犯罪グループが詳細なファイル目録を提示している一方で、その真偽や影響について、一般社会が判断するための公式な説明を確認できていないという点です。
3.犯罪グループが提示した約42万7千件のファイル目録
私たちは、AiLockのリークサイトから提供されていた「List of files」を取得し、ファイル名、フォルダー構造、拡張子などを解析しました。
この資料は、実際の文書や画像を収録したものではありません。ファイルやフォルダーの名称、階層構造、容量などを記載したテキスト形式の目録です。
解析結果は次のとおりです。
| 解析項目 | 結果 |
|---|---|
| 目録全体の行数 | 475,250行 |
| ファイル項目数 | 426,695件 |
| フォルダー項目数 | 48,552件 |
| 目録本体の容量 | 約46.5MB |
| 実際のファイル内容 | 未確認 |
※件数は犯罪グループが提示した目録の解析結果です。列挙されたファイルの実在や真正性を保証するものではありません。
約42万7千件というファイル項目数は相当な規模です。
しかし、私たちが重要視したのは、その数字の大きさだけではありません。
目録にどのような種類のファイルが存在し、どのような業務領域に分類されているのかという点です。
4.ファイル形式の分布から見える業務情報の特徴
目録に記載されたファイルの拡張子を集計すると、次のような分布が確認できました。
| ファイル形式 | ファイル項目数 |
|---|---|
| Excel形式(.xlsx) | 126,569 |
| 画像形式(.jpg) | 110,856 |
| Excel旧形式(.xls) | 102,508 |
| PDF形式(.pdf) | 65,654 |
| データベース関連形式(.db) | 6,205 |
| CSV形式(.csv) | 4,119 |
| 画像形式(.jpeg) | 3,270 |
| Word形式(.docx) | 2,750 |
図1.ファイル形式別の分布(上位8種類)
棒の長さは最大値を基準とした概算です。
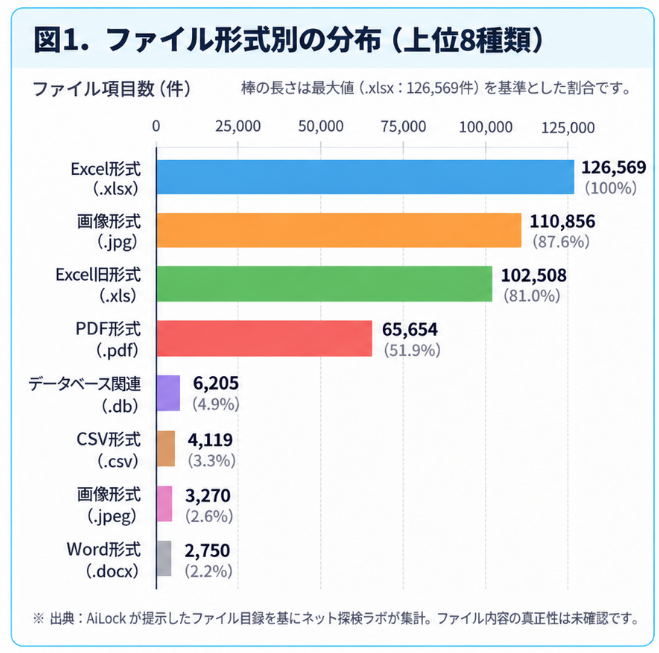
※出典:AiLockが提示したファイル目録を基にネット探検ラボが集計。ファイル内容の真正性は未確認。
Excelの新旧形式を合わせると、約22万9千件に達します。
表計算ファイルは、売上管理、発注、在庫、勤怠、経理、取引先とのやり取りなど、企業のさまざまな業務に利用されています。
画像ファイルやPDFも多数列挙されています。
ただし、ファイルの内容は確認していないため、特定の個人情報や機密情報が含まれていると断定することはできません。
また、拡張子が「.db」であることだけを根拠に、顧客情報を収録したデータベースであると判断することもできません。
それでも、これほど多様なファイル形式が一つの目録に現れていることは、企業活動の中で蓄積されてきた情報資産の構造を反映している可能性を示しています。
単なる公開Webサイトの複製とは異なる性質の情報が列挙されているように見える点は、注目すべき特徴です。
5.店舗業務から本部管理部門まで――目録が示す情報の広がり
次に、目録の最上位フォルダーを分類しました。
| 情報領域(匿名化した分類) | ファイル項目数 |
|---|---|
| 共有データ領域 | 339,994 |
| 管理部門領域 | 55,603 |
| 管理・金融関連領域 | 15,708 |
| 管理・経理領域 | 11,896 |
| 管理・企画領域 | 3,335 |
| その他 | 159 |
図2.最上位フォルダー別のファイル項目数
棒の長さは最大値を基準とした概算です。
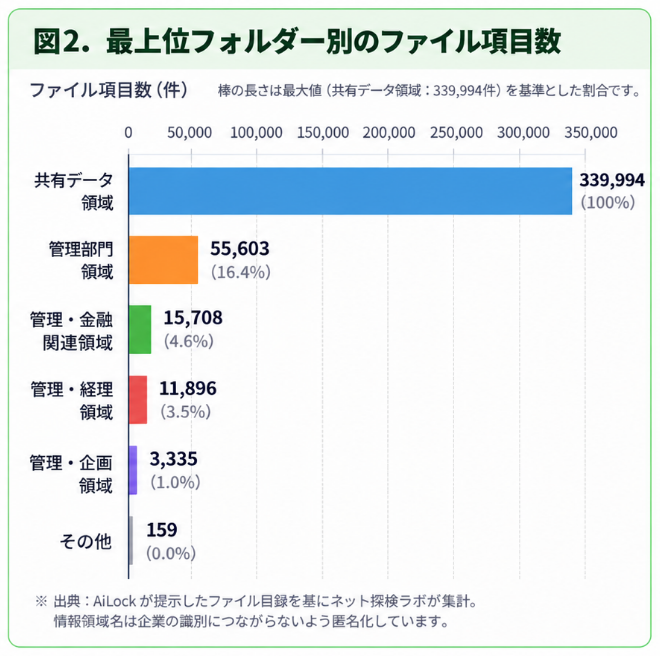
※出典:AiLockが提示したファイル目録を基にネット探検ラボが集計。情報領域名は匿名化しています。
共有データ領域だけで約34万件を占めています。
さらに、管理部門、経理、企画、金融関連を示唆する名称のフォルダーにも、多数のファイルが列挙されていました。
ファイル名に含まれる語句を機械的に分類すると、店舗・販売、人事・給与・勤怠、会計・財務、システム・バックアップなどに関連する名称も確認できます。
これらは名称による参考分類であり、実際の業務内容や機密性を検証したものではありません。
しかし、目録が実際の企業内ファイル構造を反映しているのであれば、攻撃者が把握した情報の範囲は、特定の店舗や一部の公開サービスに限らなかった可能性があります。
店舗の日常業務から、本部の管理業務に至る情報領域まで、広範なファイル構造が把握されていた可能性があるということです。
もっとも、複数の業務領域が目録に存在することと、攻撃者がそれぞれのシステムへ直接侵入したことは同位と捉えることはできません。
企業内の共有ファイルサーバー、集中管理されたストレージ、バックアップ領域などから、一括してファイル構造を取得した可能性もあります。
したがって、今回の目録だけで、攻撃者が社内ネットワークを横断して複数のシステムへ侵入したと断定することはできません。
6.実際に情報資産が窃取された可能性は高いのか
今回の調査で最も重要な論点は、犯罪グループが提示した目録が、実際に窃取された情報資産を反映しているのかという点です。
結論から言えば、現時点では確定できません。
しかし、私たちは、実際に何らかの企業内情報資産が攻撃者側に渡った可能性は高いと評価しています。
その理由は、複数の状況証拠が存在するためです。
第一に、犯罪グループは企業を特定したうえで、約42万7千件に及ぶファイル目録を提示しています。
第二に、その目録には、店舗業務から本部管理部門まで、幅広い業務領域を示唆する階層構造が存在します。
第三にAiLock, ランサムウェア, サイバー攻撃, 不正アクセス, 情報漏えい疑惑, ダークウェブ, リークサイト, ファイル目録, OSINT, サイバーセキュリティ, 情報資産, ネット探検ラボ、目録には業務システムのバックアップやデータベース関連ファイルを思わせる名称も含まれています。
第四に、10月8日の観測では、実データの配布を示唆する「Part 01」という項目が確認され、約453GBのアーカイブに対するダウンロードが実際に開始できる状態になっていました。
これらを総合すると、単に企業名を掲載しただけの犯行声明よりも、実際の情報侵害を疑う根拠は強いと考えられます。
ただし、この評価は状況証拠に基づく暫定的なものです。
目録が偽造された可能性、過去の情報が再利用された可能性、あるいは一部の情報だけを基に全体を装った可能性も排除できません。
また、目録に記載された容量を合計した値が、そのまま実際の窃取量になるわけではありません。
ネット探検ラボは、情報窃取の可能性を高く評価する一方で、犯罪グループの主張を確認済みの事実として扱うことはしません。
7.10月8日、「Part 01」に約453GBのアーカイブが出現
10月8日、私たちはAiLockの掲載画面を再び確認しました。
8月13日の観測時には「Coming soon」と表示されていた日付欄に、「2026-09-30」という日付が表示されていました。
さらに、「List of files」「password」「Part 01」という項目も確認できました。
ただし、9月30日が実際の公開日だったのか、交渉期限だったのか、あるいは掲載情報の更新日だったのかは分かりません。
私たちが確認できるのは、8月13日と10月8日の観測画面に変化があったということです。
「Part 01」のリンクを確認したところ、ブラウザーには約453GBの7z形式アーカイブがダウンロード対象として表示されました。
実際にデータの受信が進むことも確認できました。
このことから、「Part 01」は単なる表示上の項目ではなく、何らかのデータを配信するリンクとして機能していたことが分かります。
また、既存のファイル目録とは別に、実際のファイル内容が収録されている可能性も高いと考えられます。
しかし、アーカイブの内容や真正性は確認していません。
約453GBという数字も、ブラウザーに表示されたダウンロード予定容量であり、実際に453GBの情報が窃取されたことを証明するものではありません。
8.なぜ実データの取得を取りやめたのか
私たちは、「Part 01」のダウンロードを開始しましたが、最終的に取得を中止しました。
その理由は、単にファイル容量が大きかったからではありません。
調査の目的、倫理、安全性を総合的に判断した結果です。
第一に、私たちの調査目的は、第三者の個人情報や企業の機密文書を覗き見ることではありません。
今回の調査で明らかにしたいのは、犯罪グループの主張がどこまで裏付けられるのか、そして情報侵害の可能性について社会にどのような説明がなされているのかという点です。
仮にアーカイブに本物の内部情報が含まれていたとしても、その内容を無差別に閲覧する必要はありません。
第二に、盗まれた可能性のある情報を、そうと認識しながら積極的に取得することには、倫理上の問題があります。
犯罪グループが公開しているからといって、その情報を自由に収集し、利用してよいとは限りません。
そこには、本来その情報を管理していた企業だけでなく、従業員や取引先など、第三者の権利や利益が関係している可能性があります。
第三に、安全性の問題です。
犯罪グループが配布する大容量アーカイブには、悪意あるプログラムや細工されたファイルが含まれる可能性があります。
通信経路を匿名化することと、取得したファイルを安全に開けることは別問題です。
以上の理由から、私たちは実データの取得と展開を続けることを取りやめました。
実際の内部文書は取得しておらず、その内容を確認したとも主張しません。
これは調査上の限界ですが、同時に、第三者の情報を扱う際に必要な判断だったと考えています。
9.ファイル目録から攻撃者の力量を推定する
今回のファイル目録から、攻撃者の技術的な力量をどこまで推定できるのでしょうか。
私たちは、侵入技術、情報資産への到達範囲、情報収集・整理能力を分けて考える必要があると考えています。
初期侵入の技術的な力量
今回の資料からは、侵入に利用された脆弱性、認証情報の取得方法、最初に侵害された機器などを特定できません。
したがって、攻撃者が高度なゼロデイ脆弱性を利用したのか、既知の脆弱性を悪用したのか、あるいは盗まれた認証情報を利用したのかは不明です。
ファイル目録が大規模であることを理由に、初期侵入技術が高度だったと判断することはできません。
情報資産への到達範囲
一方、目録が真正であるとすれば、攻撃者は共有データ、店舗関連情報、本部管理業務など、複数の業務領域にまたがるファイル構造を把握できていた可能性があります。
これは、単一の公開Webページを取得した場合とは異なる特徴です。
ただし、集中管理された一つのストレージから広範なファイル構造が取得された可能性もあります。
したがって、複数のシステムへの横展開が成功したと断定することはできません。
情報の収集・整理能力
約42万7千件のファイルを、階層構造や容量情報を伴う目録として提示している点には注目しています。
目録が真正であれば、攻撃者は少なくとも、大量のファイル情報を収集し、一覧化する手段を利用できたと考えられます。
ただし、こうした目録は一般的なツールでも自動生成できます。
そのため、件数の多さだけをもって、特別に高度な攻撃者だと評価することは適切ではありません。
今回の暫定評価を整理すると、次のようになります。
| 評価項目 | 暫定評価 | 判断理由 |
|---|---|---|
| 初期侵入技術 | 判定不能 | 侵入経路を示す証拠がない |
| 情報資産の把握範囲 | 広範だった可能性 | 複数の業務領域が目録に存在 |
| 情報収集・一覧化能力 | 一定の能力を示唆 | 大規模な階層構造を提示 |
| 社内ネットワークでの横展開 | 判定不能 | 集中ストレージ由来の可能性がある |
| 実際の情報窃取 | 可能性は高いが未証明 | 目録とアーカイブ配信の状況証拠 |
| 攻撃者の総合的な技術水準 | 判定不能 | 使用技術や侵入過程が不明 |
私たちが今回の目録から推定できるのは、攻撃者の侵入技術の高さというよりも、企業内の広い情報領域に関するデータを扱えた可能性です。
攻撃者の能力を過大評価しないことも、正確な脅威分析には欠かせません。
10.仮に情報が流出していた場合、誰が影響を受けるのか
仮に目録が真正であり、実際に情報が窃取されていた場合、影響を受ける可能性があるのは企業だけではありません。
従業員、退職者、取引先、その他の関係者の情報が含まれている可能性も考えられます。
ただし、私たちは実データを確認していないため、特定の個人情報が含まれていると断定することはできません。
一般論として、氏名、連絡先、勤務先、取引関係などの情報が組み合わされると、なりすましや標的型の詐欺に利用されるおそれがあります。
場合によっては、本人が知らないところで身元情報を悪用され、無関係な不正行為に関わったかのように装われる危険もあります。
そのような被害を防ぐには、影響を受ける可能性のある人々が、必要な情報を適切な時期に受け取れることが重要です。
11.情報を公表しないことに、どのようなメリットがあるのか
ここで、一つ問いかけたいと思います。
犯罪グループが企業情報を掲載し、詳細なファイル目録を提示し、さらに大容量アーカイブの配信を示唆している状況で、一般社会に向けた説明が確認できないことには、どのような意味があるのでしょうか。
企業には、調査の正確性を確保する必要があります。
不確かな情報を発信して混乱を招くことも避けなければなりません。
関係機関との調整や、証拠保全を優先すべき場面もあるでしょう。
したがって、公表が確認できないという事情だけで、意図的な隠蔽があったと判断することはできません。
しかし、説明を待つ間にも、関係者が自らの情報を守るために必要な機会を失っていないかという問題は残ります。
すべての調査結果が確定するまで、何も説明できないのでしょうか。
それとも、現時点で把握している事実と、まだ確認できていない事項を区別して伝える方法があるのでしょうか。
私たちは、企業が説明しない理由を決めつけたいのではありません。
説明できる範囲を、適切な時期に社会と共有することの価値を考えたいのです。
12.被害企業を責めることが目的ではない
サイバー攻撃の被害を受けた企業は、まず犯罪行為の被害者です。
攻撃者の主張だけを根拠に、企業の管理体制や経営姿勢を断罪することは適切ではありません。
また、今回の掲載が本物の被害を反映しているかどうかも、独立した確認が必要です。
ネット探検ラボが求めたいのは、犯人探しでも、被害企業への非難でもありません。
サイバー犯罪に関する情報を、社会がどのように受け止め、共有し、次の被害を防ぐために生かしていくかという議論です。
被害を公表する企業だけが注目され、説明や確認ができない事案が見過ごされるのであれば、私たちはサイバー犯罪の全体像を正しく把握できません。
13.おわりに――犯罪者の情報だけが先行する社会でよいのか
8月13日、私たちは一枚の掲載画面を確認しました。
そこには「Coming soon」と表示されていました。
10月8日、同じ掲載画面には新たな日付と「Part 01」という項目が現れ、約453GBのアーカイブへのダウンロードが開始できる状態になっていました。
その間、私たちは約42万7千件のファイル目録を解析し、店舗業務から管理部門に及ぶ可能性のある情報資産の構造を確認しました。
これらは、実際に情報が窃取された可能性を強く疑わせる状況証拠です。
しかし、私たちは実データを取得していません。
犯罪グループの主張を確定的な事実として扱うこともしていません。
一方で、約2か月にわたる観測の中で、当該企業による一般向けの公式説明を確認することはできませんでした。
もちろん、企業内部での調査や関係者への個別連絡が行われている可能性はあります。
私たちが問いたいのは、企業が何を隠しているのかということではありません。
犯罪者が情報を提示する一方で、その真偽や影響を社会が判断するための情報は、十分に共有されているのだろうか?ということです。
サイバー攻撃への対応は、一社だけの問題ではありません。
確認できた事実を適切に共有し、分からないことは分からないと伝え、社会全体で経験を蓄積していくこと。
それが、次の被害を防ぐための土台になると私たちは考えています。
調査上の注記
本記事は、2026年10月8日までにネット探検ラボが観測した情報に基づいています。
ファイル目録は犯罪グループが提示したものであり、列挙されたファイルの実在、真正性、窃取の有無は独立して確認できていません。
「Part 01」の約453GBは、ブラウザーに表示されたダウンロード予定容量であり、実際の窃取量を意味しません。
第三者の個人情報や機密文書の内容は取得・閲覧していません。
新たな事実が確認された場合は、必要に応じて記事を更新します。

コメント