【ネット探検ラボ・矢又小次郎】
はじめに――今回の攻撃に感じた違和感
【ソフトバンク子会社で大規模サイバー攻撃】
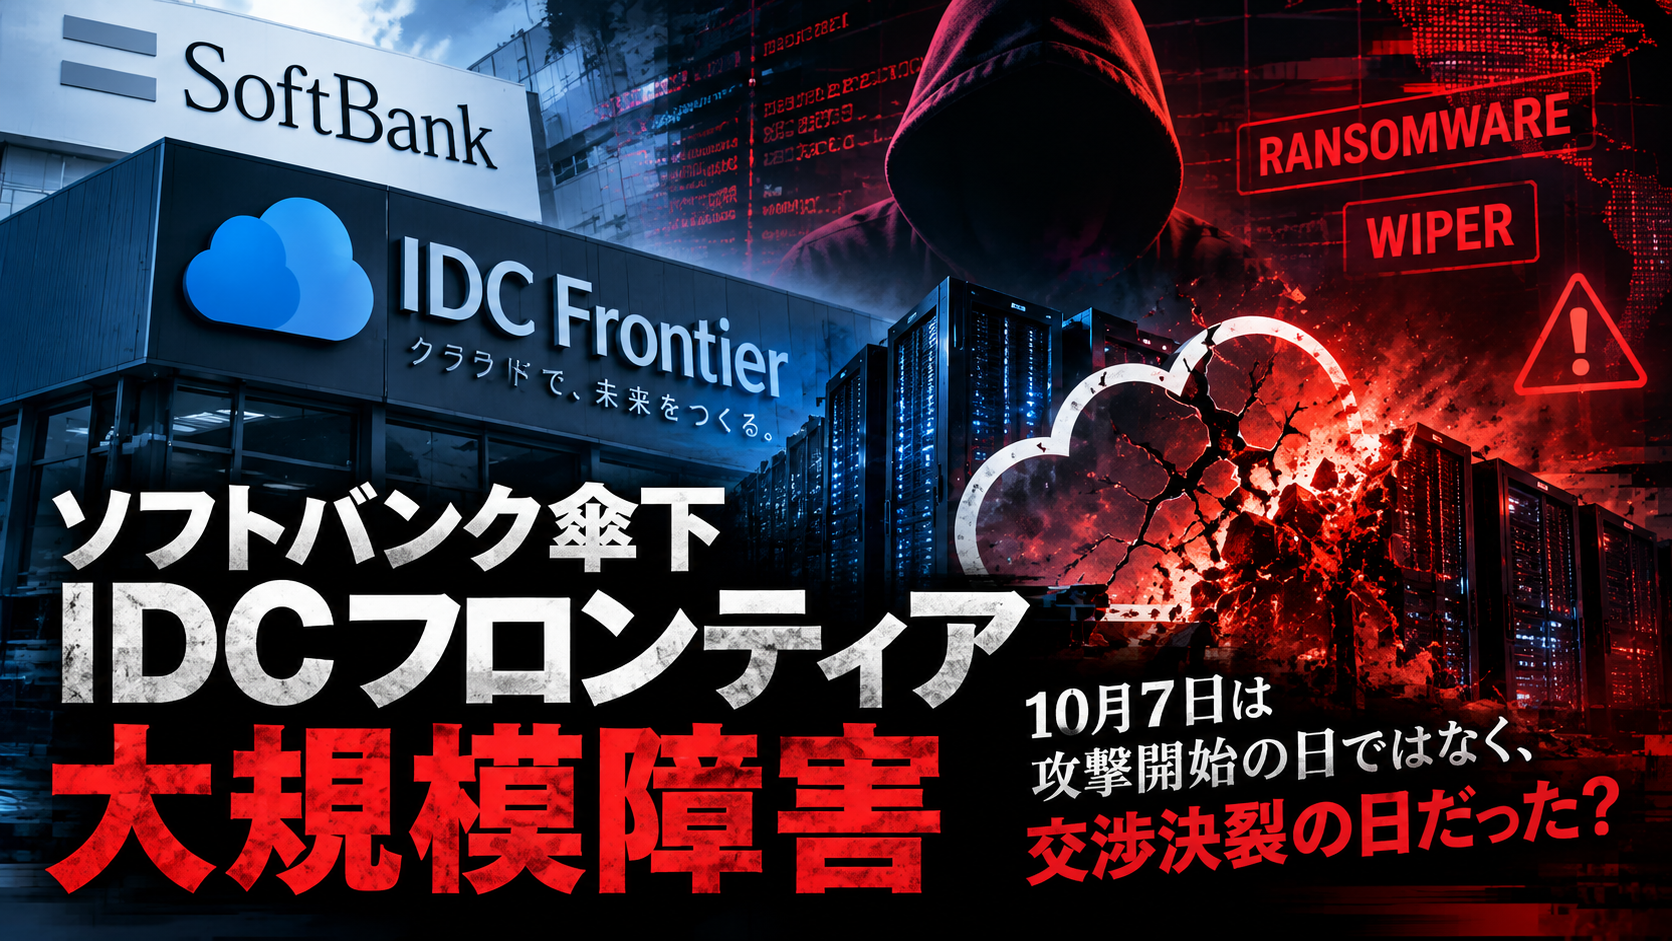
ソフトバンク傘下のIDCフロンティアがランサムウェア攻撃を受け、企業・自治体495契約に影響。仮想サーバーは起動不能、保存データも復元困難という深刻な破壊被害が発生しました。
ネット探検ラボでは、長年にわたりランサムウェア(Ransomware)による攻撃や、ランサムギャングと呼ばれる犯罪集団の動向を追跡してきました。
その経験から、2026年10月7日に発生した、このIDCフロンティアの大規模障害について、被害者側が公表した情報を読み進めるうちに、ある違和感を覚えました。
それは、今回の攻撃が、一般的なランサムウェアによる恐喝事件とは、どこか様子が異なるのではないかという疑問でした。
仮想サーバーが起動できず、保存データも取り出せない。元の環境では復旧できず、顧客は別の環境でシステムを再構築しなければならない・・・という有様です。
単にデータを暗号化して身代金を要求するだけではなく、クラウド基盤そのものを破壊することに重点が置かれていたのではないか?
そして、もう一つの疑問が浮かびました。
10月7日は、本当に攻撃が始まった日だったのか?…です。
攻撃者はそれ以前から内部に侵入し、何らかの要求を突き付けていたのではないか?10月7日は、交渉が決裂した結果、或いは、準備されていた破壊活動が実行された日だったのではないか?
こうした違和感が、今回の事件を深掘りする動機となったわけです。
もっとも、私たちは事件の当事者ではありません。内部の調査記録や通信履歴、攻撃者との交渉記録を確認できる立場にもありません。
したがって、本稿で述べるのは、被害者側が公表した事実と、これまでのランサムウェア攻撃の観測経験をもとに組み立てた仮説です。
事実を事実として示し、その背後で何が起きていた可能性があるのかを考えてみたのです。
そのために、事件発生前の約半年間に公表された情報をさかのぼり、8月の不審メール、通常メンテナンス、10月2日の緊急メンテナンス、そして10月7日の破壊へと至る経過を検証することにしました。
1.4月から続いていた通常のメンテナンス
IDCフロンティアが提供するZenlogic(ゼンロジック)では、2026年春から秋にかけて、複数のメンテナンスが案内されていました。
- 4月10日:Zenlogicカスタマーポータルの定期メンテナンスを案内。
- 6月4日:6月15日〜25日に実施するメンテナンスを案内。
- 8月21日:8月31日〜9月11日のホスティング環境メンテナンスを案内。
- 10月2日:Zenlogicカスタマーポータルで緊急メンテナンスを実施。
通常のメンテナンスは、サービスを維持するための日常的な作業です。それ自体が侵害を意味するものではありません。
ただし、10月2日の緊急メンテナンスは、通常の予定作業とは性質が異なります。
なぜ、この時期に臨時の作業が必要になったのでしょうか。
その疑問を考える前に、8月の出来事を振り返ってみました。
2.8月、利用者に届いていた不審メール
8月10日、IDCフロンティアは、同社やZenlogicを騙る不審メールについて注意喚起しています。
8月26日の更新では、複数の種類が確認されています。
- 不正ログイン警告型:Webメールに不審なログインがあったと装い、確認を促す。
- メール容量警告型:メールボックスの容量不足を装い、ログインを促す。
- WordPress警告型:重大な脆弱性があると装い、緊急対応を促す。
これらのメールは、受信者を慌てさせ、偽の画面へ誘導することを狙ったものと考えられます。
仮説① 8月には侵入が始まっていた?
不審メールの受信者の中に、システム管理者や運用担当者がいた可能性はないかとみています。
管理担当者であっても人間です。重大な警告を目にして、思わずリンクを開いてしまう可能性はあります。8月は、4月入社の新卒社員が研修を終え、独り立ちし始める時期でもあります。
仮に認証情報などが奪われていたなら、攻撃者は8月から内部への侵入を試みることができたのではないかとみています。
重要なのは、10月7日より約2か月前に、IDCフロンティアのサービス利用者を狙った不審メールが実際に確認されていたことです。
3.通常メンテナンスの頃には、侵害が進行していた?
8月31日から9月11日まで、Zenlogicではホスティング環境の通常メンテナンスが予定されていました。
ここで二つ目の仮説です。
攻撃者は、この通常メンテナンスが始まる頃には、すでに内部への侵入を果たしていたのではないか?
侵入に成功した攻撃者が、すぐに破壊活動を実行するとは限りません。
内部の構成を調べ、権限を拡大し、重要なシステムを探しながら、攻撃の準備を進める場合があります。
もし今回も同様だったなら、8月末から9月は攻撃者の潜伏期間だった可能性があります。
そして、その後に何かが起きたのではないか?
4.10月2日の緊急メンテナンスは何を意味するのか
10月2日、Zenlogicカスタマーポータルで緊急メンテナンスが実施されました。
この事実から、二つの可能性を考えます。
仮説② 何らかの異常を察知していた?
通常の運用や点検の過程で、何かがおかしいと気付き、緊急の調査や対応に入った可能性です。
仮説③ 犯人グループから接触があった?
攻撃者がすでに重要なシステムを掌握し、IDCフロンティア側に何らかの要求を突き付けていた可能性です。
もし要求が存在したなら、その後、交渉が行われていたことも考えられます。
そして、交渉が決裂した結果、攻撃者が破壊を実行したとしたらどうでしょうか。
一方で、交渉など行われておらず、攻撃者が準備していたマルウェアの起動によって、初めて侵害が発覚した可能性もあります。
いずれも仮説です。10月2日の緊急メンテナンスと10月7日の攻撃との関連性は確認されていません。
しかし、大規模障害のわずか5日前に緊急メンテナンスが実施されていたという事実は、時系列上の重要な観測点です。
5.恐喝のための爆弾――Wiper型マルウェアという仮説
今回の事件を考えるうえで、注目したいのが破壊の手段です。
ランサムウェアは、一般にデータを暗号化し、復号と引き換えに身代金を要求します。
一方、“Wiper(ワイパー)”は、データを消去・破壊し、システムを使用不能にするマルウェアです。
Wiperは、実際の戦争でも使用されています。2022年2月23日、ロシアによるウクライナ侵攻の数時間前、ウクライナ国内の複数の組織が「HermeticWiper(ハーメティックワイパー)」による破壊攻撃を受けました。
翌24日には「IsaacWiper(アイザックワイパー)」も確認され、政府機関のネットワークが標的となりました。
Wiperは、システムを停止させるだけでなく、データそのものを破壊するために実戦投入されたマルウェアなのです。
RansomwareとWiperは、システムを使えなくするという意味で親戚のような関係にあります。しかし、Wiperは復旧を困難にする破壊そのものを目的とします。
もし攻撃者が、恐喝のための爆弾としてWiper型の破壊機能を準備していたなら、交渉が決裂した際にそれを起動するという筋書きが考えられます。
あるいは、攻撃者が予定した時点で破壊機能を起動させた可能性もあります。
これは、今回の被害状況から検討する技術的仮説です。
6.10月7日、表面化した深刻な破壊被害
IDCフロンティアが公表した被害状況を整理します。
- 東日本リージョン1が攻撃を受けた。
- tesla、henry、pascal、jouleの4ゾーンに被害が発生した。
- 495の企業・自治体の契約に影響が及んだ。
- 仮想サーバーが使用不能となり、再起動できなくなった。
- 顧客データを保存する環境が被害を受け、データを取り出せなくなった。
- 元のクラウド環境では、システムとデータの復旧を見込めなくなった。
- 顧客は別環境にシステムを再構築し、自ら保有するバックアップから復元する必要に迫られた。
これらは単なる通信障害でも、一時的なサーバー停止でもありません。
仮想サーバーが使えなくなり、保存データも取り出せず、元の環境では復旧できない。これは実質的な破壊行為です。
しかも、顧客が別途バックアップを保管していなければ、失われたデータを取り戻せないおそれがあります。
ここに、今回の攻撃の深刻さがあります。
Wiperによる破壊を否定できない
IDCフロンティアは、今回の事件をランサムウェア攻撃と発表しています。
しかし、ランサムウェアという分類だけで、破壊の手段まで説明できるわけではありません。
仮想サーバーが起動できず、保存データの取り出しも困難になり、元の環境での復旧が見込めない。
これほど深刻な破壊が発生した以上、Wiper型の機能が使用された可能性も否定できません。
現時点で、実際にWiperが使われたことを示す技術的証拠は確認されていません。それでも、破壊という結果から攻撃手段を検討するうえで、重要な仮説です。
7.10月7日は交渉決裂の日だった?
ここまでの出来事を、もう一度時系列で振り返ります。
- 8月上旬:IDCフロンティアやZenlogicを騙る不審メールが利用者に届いていた。
- 8月31日〜9月11日:通常のシステムメンテナンスが実施された。
- 9月中旬〜下旬【仮説】:攻撃者が潜伏を続け、内部で活動していた?
- 10月2日:Zenlogicカスタマーポータルで緊急メンテナンスが実施された。
- 10月2日〜6日【仮説】:何らかの異常への対応、あるいは攻撃者との交渉が行われていた?
- 10月7日:クラウド基盤に深刻な破壊被害が発生した。
これらの出来事がすべてつながっていると確認されたわけではありません。
しかし、もし8月に侵入が始まり、9月に攻撃者が内部で活動し、10月初旬には被害者側との接触が始まっていたとしたら、10月7日の意味は大きく変わります。
10月7日は攻撃開始の日ではなく、交渉決裂によって破壊が実行された日だったのではないか?
あるいは、攻撃者が仕掛けていた破壊機能の起動によって、それまで隠れていた侵害が一気に表面化したのではないか?
この疑問に答えるには、侵入時期、内部での活動記録、攻撃者との接触の有無、そして実際に使用されたマルウェアの解析結果が必要です。
ネット探検ラボは、これらを今後の継続観測の対象とします。
そして、破壊指令が発動した10月7日がやってきた???
コメント