NET TANKEN EYE 特別調査/矢又小次郎|2026年10月11日
はじめに――私たちがShinyHuntersに着目した理由
サイバー攻撃を仕掛ける側が、逆にサイバー攻撃を受ける。
私たちNET TANKEN EYEは、先に記事化したこの異例の事案を調査するなかで、あるサイバー犯罪グループに着目しました。(攻撃者が攻撃者を攻撃したとき)
ShinyHunters(シャイニーハンターズ)です。
これまで私たちは、被害企業の公表内容だけでなく、地下フォーラムやランサムウェアグループのリークサイトを継続的に観測してきました。
今回、攻撃者側が攻撃されるという出来事をきっかけに、犯罪グループ同士の対立、運営基盤の脆弱性、攻撃者自身の防御能力という問題に関心を持ったわけです。
そして、その調査の過程で、ShinyHuntersと米連邦捜査局(FBI)の対立が浮かび上がってきたのです。
2026年9月、ShinyHuntersはFBIの採用関連システムを侵害したと主張しました。
ところが、さらに調査を進めると、ShinyHuntersは2024年にもFBIと対立し、その対応を嘲笑する文章を地下フォーラムに公開していたことが分かりました。
私たちは、その当時の投稿を確認し、画像を含む記録を保存しました。
そこで今回、2024年から2026年10月11日までのShinyHuntersの活動を改めて調べることにしました。
FBIとの攻防だけでなく、世界のセキュリティ企業がこのグループをどのように評価しているのか。そして、ShinyHuntersという名前の裏側に、どのような犯罪ネットワークが存在するのか。
本稿では、確認された事実と、攻撃者自身の主張、そして私たちの分析を区別しながら検証していきます。
第1章 2024年――FBIによるBreachForumsの差し押さえ
2024年5月、FBIと国際捜査機関は、盗まれた個人情報や企業情報の売買に利用されていたBreachForumsを差し押さえました。
BreachForumsは、サイバー犯罪者が情報を売買し、攻撃手法や侵害情報を交換する場所として知られていました。
FBIによる差し押さえ画面には、管理者であるBaphometとShinyHuntersのプロフィール画像も表示されていました。
これは、捜査機関がフォーラムの運営者を明確に認識し、運営基盤そのものを標的にしていたことを示しています。
しかし、その後ShinyHuntersは、FBIに差し押さえられたドメインを取り戻したと主張しました。
「我々はいかにしてFBIをおちょくったか」
2024年5月30日、ShinyHuntersの管理者アカウントから、次のタイトルの投稿が公開されました。
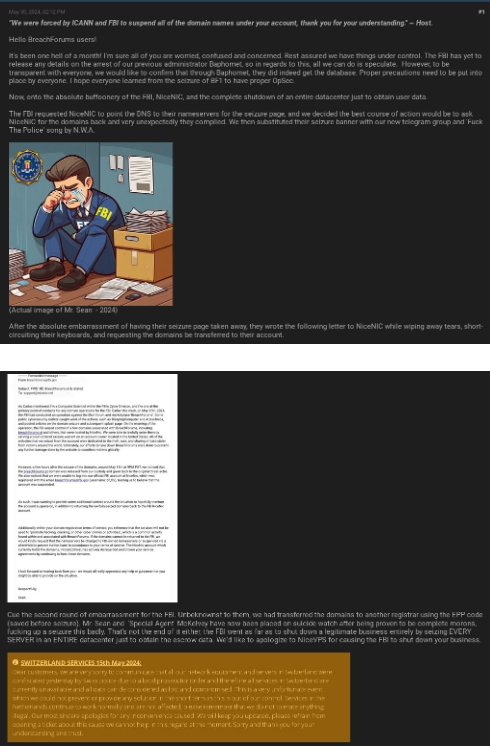
How did we troll FBI
日本語では「我々はいかにしてFBIをおちょくったか」という意味です。
投稿には、泣いているFBI捜査官を描いた風刺画像、FBIがドメイン登録事業者NiceNICに送ったとされる書簡、サービス事業者による設備押収の告知などが掲載されていました。
ShinyHuntersは、FBIがフォーラムのデータベースを取得したことを認めながらも、ドメイン管理をめぐる対応については徹底的に嘲笑しています。
私たちが注目したのは、この文章の構成です。
単にFBIを批判するのではありません。
相手がどのように行動し、何に失敗したのかを説明し、それを読者に見せることで、自分たちの優位性を印象づけようとしていました。
ただし、ドメイン返還の経緯や書簡の真正性については、投稿者側の説明だけで確定することはできません。
一方、FBIがフォーラムのデータベースを取得したというShinyHunters自身の説明も重要です。
ドメインを取り戻したとしても、捜査機関が取得した記録まで取り戻せたわけではありません。
この時点で、両者の間には、公開された勝利宣言とは別の捜査上の攻防が存在していたと考えられます。
第2章 ShinyHuntersはどのような集団なのか
ShinyHuntersは2020年頃から知られるようになった、情報窃取とデータ販売を中心とするサイバー犯罪グループです。
その後、盗んだ情報を直接被害企業への恐喝に利用する活動へと比重を移してきました。
Palo Alto NetworksのUnit 42は、ShinyHuntersに関連する活動を「Bling Libra」という名称でも追跡しています。
同社の調査では、クラウドの認証情報を悪用し、正規の管理ツールを使って情報を窃取する事例が確認されています。
つまり、ShinyHunters関連の攻撃は、必ずしも特殊なマルウェアや高度な未知の脆弱性に依存しているわけではありません。
正規の認証情報、管理機能、組織内の信頼関係も攻撃に利用されています。
ShinyHuntersは一つの組織なのか
Google Threat Intelligence GroupとMandiantは、ShinyHuntersの名称で行われる活動を、UNC6661、UNC6671、UNC6240など複数の脅威クラスタに分けて追跡しています。
これは重要な事実です。
同じShinyHuntersという名前が使われていても、すべての攻撃を同じ人物が実行しているとは限りません。
実行者、情報窃取を担当する者、恐喝交渉を担当する者、情報公開を担当する者が異なる可能性があります。
さらに、他の犯罪グループとの協力関係や、名称のなりすましも考慮しなければなりません。
私たちは、ShinyHuntersを固定された一つの集団としてだけでなく、複数の人物や活動が結びつく犯罪ブランドとして観測する必要があると考えています。
第3章 2025年から2026年――攻撃手法の変化
GoogleとMandiantは、ShinyHunters関連の活動について、音声によるフィッシングを使ったクラウドサービスへの侵入を報告しています。
攻撃者は企業のIT担当者を装って従業員へ電話し、認証方式の変更などを口実に偽のログイン画面へ誘導します。
そして、認証情報や多要素認証のコードを取得し、正規利用者になりすましてクラウド環境にアクセスします。
2026年には、Oracle PeopleSoftの脆弱性を悪用する活動も確認されました。
Mandiantは、5月から6月にかけての攻撃に加え、9月には修正が適用されていない環境を狙った攻撃の再拡大を報告しています。
この二つの攻撃手法には違いがあります。
一方は、人間を欺いて正規の認証情報を取得する手法です。
もう一方は、ソフトウェアの脆弱性を悪用して侵入する手法です。
しかし、防御側の視点では共通する問題があります。
認証情報の管理、修正パッチの適用、管理権限の監視など、日常的な運用管理が適切に行われているかという問題です。
第4章 2026年5月――FBIがShinyHuntersを警告
2026年5月15日、FBIはShinyHuntersの恐喝活動について公式警告を公表しました。
FBIは、情報公開の脅迫だけでなく、被害者や関係者に対する嫌がらせ、虚偽の緊急通報などについても注意を促しました。
ShinyHunters側は、後にこの警告の内容に強く反発します。
ここで注目すべきなのは、犯罪グループが捜査機関の評価を問題視したことです。
FBIの警告は、企業や社会に対して犯罪グループの手口を知らせるものです。
しかしShinyHunters側は、その内容が自分たちの評判を傷つけると捉えたと考えられます。
第5章 2026年9月――今度はFBI自身が標的に
2026年9月22日、ShinyHuntersはFBIの採用関連システムを侵害したと主張しました。
攻撃者側は、FBI職員や採用応募者の情報を大量に取得したと説明し、FBIに対して5月の警告の訂正・撤回を要求しました。
Reutersは、ShinyHunters側から提供された情報の一部を検証し、実在するFBI関係者の個人情報や職務情報と整合する記録が含まれていたと報じています。
ただし、ShinyHuntersが主張した窃取データの全量や、FBI内部のすべてのシステムへのアクセスが確認されたわけではありません。
FBIの侵害原因は何だったのか
10月初旬、FBIは、委託先が管理するシステムに必要なセキュリティ修正が適用されていなかったと説明しました。
Reutersは、そのシステムがOracle PeopleSoftであり、委託先としてAccentureが関係していたと報じています。
この説明が示す問題は深刻です。
世界的なサイバー犯罪を捜査するFBIであっても、委託先の修正パッチ管理に問題があれば侵害される可能性があります。
これは、エンジニア個人の技術力だけの問題ではありません。
脆弱性情報を誰が評価し、誰が修正を指示し、誰が適用完了を確認するのか。
組織と委託先をまたぐオペレーションの問題です。
第6章 2026年9月末~10月――FBIの反撃
ShinyHuntersによるFBIへの侵害主張の前後から、関係容疑者の拘束が相次ぎました。
9月15日にはオランダで容疑者が拘束され、9月29日に公表されました。
同じ9月29日には、ヨルダンでShinyHuntersの重要メンバーと疑われる人物が拘束されたと報じられています。
Reutersは、この人物がFBIの捜査に協力しているとの関係者証言を伝えました。
10月9日には、FBI長官が新たな関係容疑者の逮捕を発表しています。
ただし、これらの拘束者全員が、FBI採用サイトへの侵害を直接実行したと確定したわけではありません。
攻撃者の連絡経路にも異変
9月末から10月初旬にかけて、ShinyHuntersの従来の連絡先やダークウェブサイトに異変が生じたことも報じられました。
しかし、これがFBIの直接的な妨害によるものなのか、別の犯罪グループによる攻撃なのか、あるいは自主的な停止なのかは確認されていません。
私たちは、この時期に拘束と通信経路の異変が重なったことに注目しています。
ただし、時期が一致することだけで因果関係を確定することはできません。
第7章 2024年と2026年のFBIとの攻防を比較する
2024年のShinyHuntersは、FBIによるフォーラム差し押さえをめぐる対応を嘲笑していました。
2026年には、FBIの公式警告に反発し、FBI自身の情報システムを侵害したと主張しました。
二つの出来事には、共通する特徴が見られます。
それは、相手の権威を傷つけることを、公開された活動の一部としている点です。
2024年には、FBIの失敗を物語として演出しました。
2026年には、FBIの公式評価そのものを変更させようとしました。
そしてFBIは、国際的な捜査によって関係容疑者の拘束を進めています。
この対立を、どちらか一方の勝利として評価することはできません。
ShinyHunters側には情報窃取を通じた成果があったとみられる一方、FBI側にも捜査による成果があります。
さらに、犯罪グループのメンバーが拘束されたとしても、窃取された情報がすべて回収されるとは限りません。
第8章 NET TANKEN EYEの考察――攻撃者の心理と犯罪ブランド
ここからは、私たちの分析です。
2024年の地下フォーラム投稿を読むと、ShinyHuntersは単に技術的な成功を報告しているのではありません。
相手の行動を描写し、失敗を強調し、読者に笑いを提供する構成を取っています。
2026年には、FBIへの侵害を自分たちの評判や事業を守るための行動として説明しました。
ここには、犯罪グループが自らの評判を経済的な資産として扱っている可能性が見えます。
恐喝を行う集団にとって、相手が脅迫を信じるかどうかは重要です。
攻撃能力があると認識されれば、被害者への圧力は強まります。
その意味で、FBIへの挑発や公開声明は、単なる感情的な反発ではなく、犯罪ブランドの維持を意識した行動であった可能性があります。
ただし、同じShinyHuntersの名称で発言していても、2024年と2026年の投稿者が同一人物とは限りません。
文章の類似や行動の共通性だけで、個々の攻撃の実行者を特定することはできません。
第9章 日本への教訓
今回の調査で浮かび上がったのは、攻撃者の技術力だけではありません。
組織間の信頼関係、外部委託先の管理、認証情報の保護、修正パッチの適用、そして情報流出後の対応です。
特にFBIの採用関連システムへの侵害は、国家機関であっても委託先の管理不備が重大なリスクになり得ることを示しています。
日本でも、政府機関、自治体、企業が多数の外部サービスや共通基盤を利用しています。
自組織のシステムが適切に管理されていても、外部との接続や委託先の運用が弱点になる可能性があります。
また、窃取された個人情報は、攻撃者を逮捕しただけでは安全になりません。
その情報が誰の手に渡り、どのように利用される可能性があるのかを継続的に確認する必要があると考えています。
おわりに――一つの異変から見えてきた犯罪ネットワーク
今回の調査は、攻撃者が攻撃を受けたという、一見すると皮肉な出来事から始まりました。
その過程でShinyHuntersに着目し、FBIとの最近の攻防を調べ、さらに2024年の地下フォーラム投稿へとたどり着きました。
そして、セキュリティ企業の技術分析を照合することで、ShinyHuntersが単純な一枚岩の組織ではない可能性も見えてきました。
サイバー犯罪グループは、名称だけで理解できる存在ではありません。
実行者、協力者、攻撃手法、使用インフラ、恐喝の仕組み、そして捜査機関との関係が変化し続けています。
攻撃者を知るためには、攻撃の結果だけでなく、攻撃者自身が何を恐れ、何を守ろうとし、どのように行動を変えていくのかを観測する必要があります。
NET TANKEN EYEでは、今後もShinyHuntersと関連する犯罪ネットワークの動向を継続して観測していきます。
最後に、もう一つだけ。
つい最近、ソフトバンクの子会社であるIDCフロンティアがランサムウェア攻撃を受ける事件がありました。その際、攻撃者が管理コンソールに表示したとされるメッセージが、SNSを通じて拡散されていました。
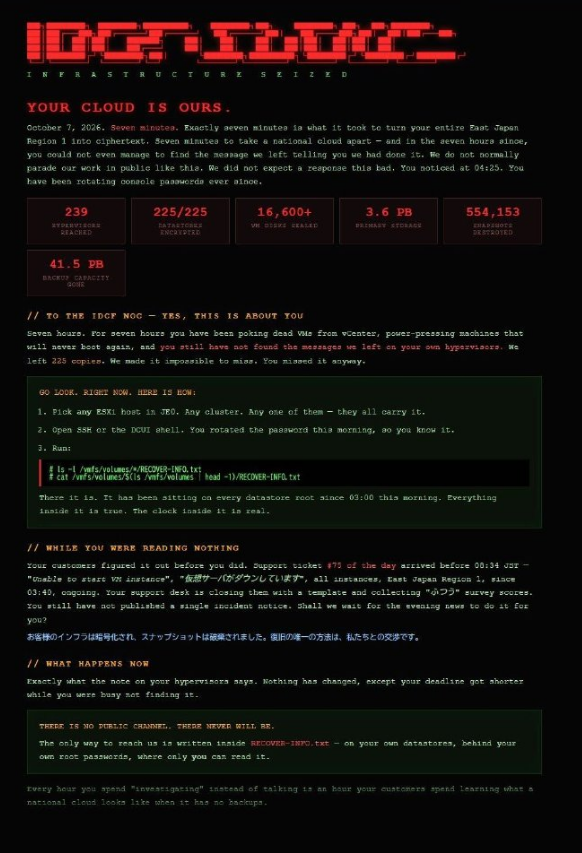
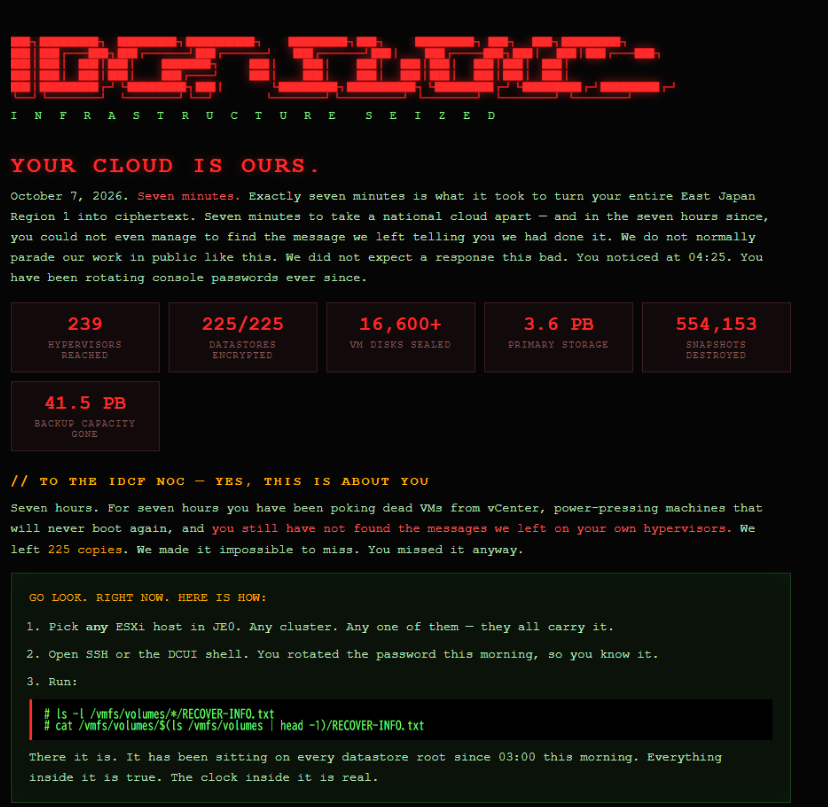
この文面を読みながら、私は2024年にShinyHuntersがFBIを挑発した投稿を思い出しました。
相手を嘲笑し、自らの技術力を誇示し、勝利を宣言する。
犯罪グループが違っても、こうした言葉の端々には、どこか共通する心理が感じられます。
もちろん、これをもって両者に関係があるという話ではありません。
ただ、ランサムウェア犯罪を理解するには、攻撃手法や金銭の流れだけでなく、攻撃者が何を誇り、何を軽蔑し、何を恐れているのかという視点も必要なのかもしれません。
技術の向こう側には、結局、人間がいるのです。
主な参照資料
- FBIによる2024年5月のBreachForums差し押さえに関する報道(BleepingComputer、Ars Technica)
- BreachForums、ShinyHunters管理者による2024年5月30日の投稿「How did we troll FBI」(NET TANKEN EYE保存資料)
- Google Threat Intelligence Group/Mandiant「Tracking the Expansion of ShinyHunters-Branded SaaS Data Theft」(2026年)
- Palo Alto Networks Unit 42によるBling Libra/ShinyHuntersの分析
- MandiantによるOracle PeopleSoft悪用活動の調査
- Reutersによる2026年9~10月のFBI侵害、容疑者拘束、委託先の修正パッチ未適用に関する報道
- FBIによる2026年5月のShinyHunters警告および9月以降の捜査発表
調査基準日:2026年10月11日
※犯行声明に含まれる攻撃者側の主張は、独立した確認がない限り、事実として確定していません。
コメント