
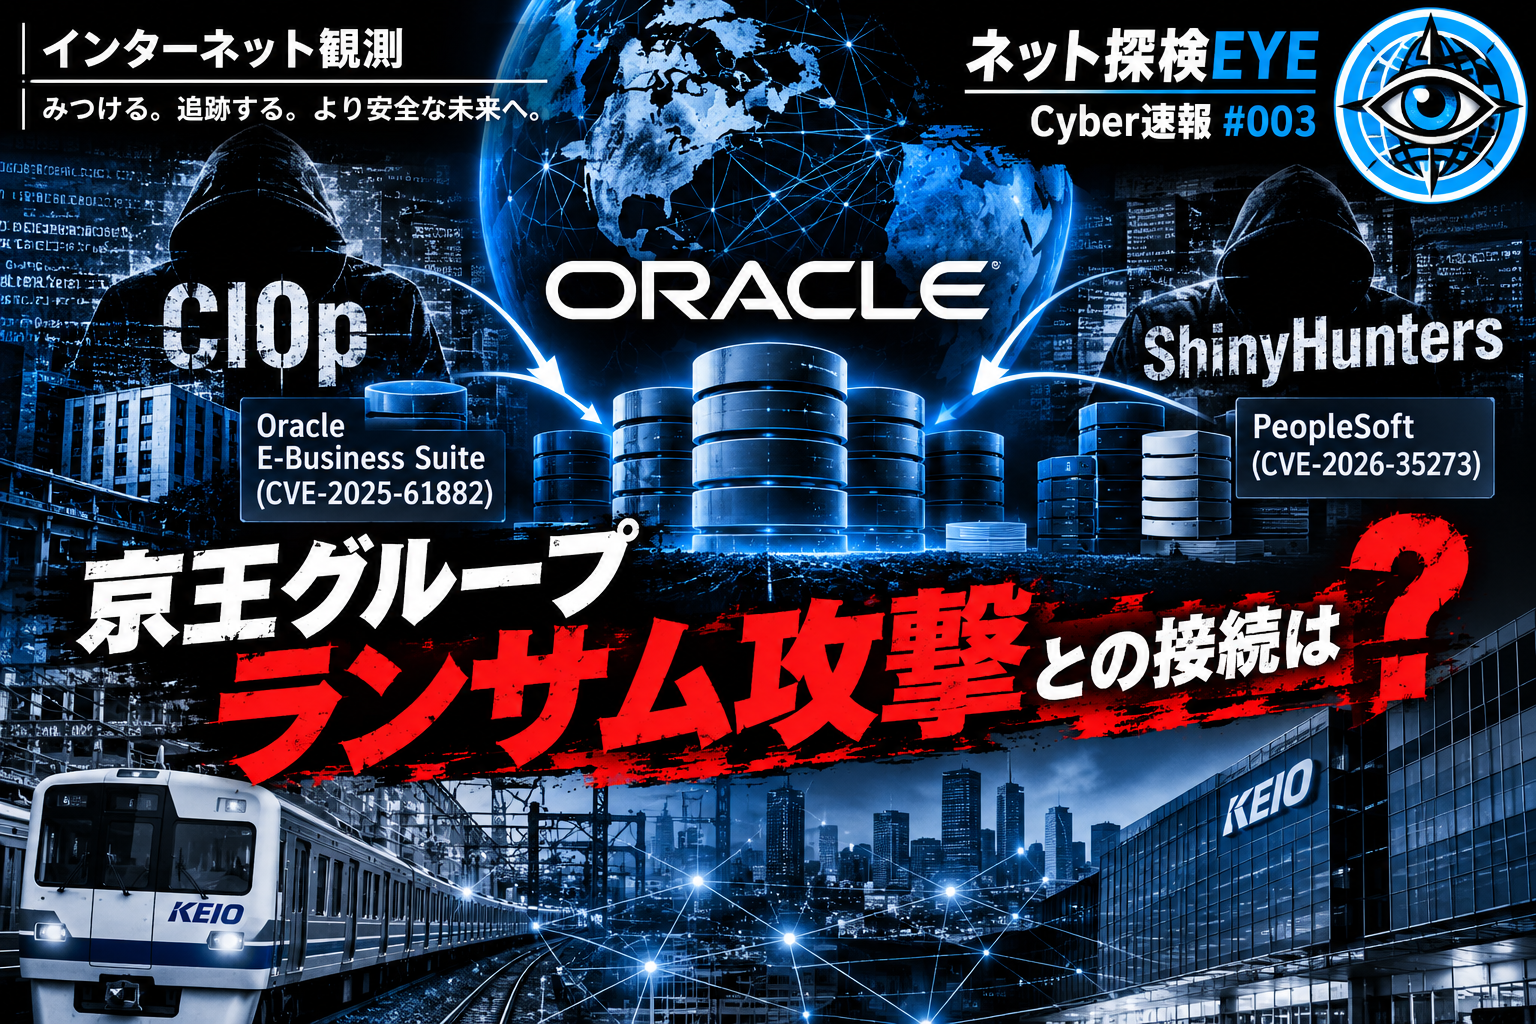
Cl0p、ShinyHunters、そして京王グループ――なぜ「Oracle」が見えてくるのか
昨日、ネット探検ラボでは少し変わったサイバー事件を取り上げました。
攻撃する側が、攻撃された――。
ランサムウェア/恐喝活動で知られるCl0pのリークサイトが侵害され、そこにShinyHuntersを名乗る側からのメッセージが残されるという、なんとも異例の出来事です。
攻撃者同士の争い。
それだけなら、サイバー犯罪の世界で起きた「内輪もめ」として片付けることもできるでしょう。
しかし、この二つの名前を少し前まで遡って追いかけてみると、もう一つ気になる名前が浮かんできます。
Oracle(オラクル)です。
そして2026年9月26日、日本では京王グループがランサムウェア攻撃を受けたことを公表しました。
一見すると、まったく別々の出来事です。
ところが時間軸に沿って並べてみると…
Cl0p
↓
Oracle E-Business Suite
↓
ShinyHuntersとの対立
↓
Cl0p自身への攻撃
↓
Oracle PeopleSoft
↓
そして京王グループ
…という、少し気になる景色が見えてきます。
今回は、この流れを一つずつ紐解いてみたいと思いす。
最初のOracle――Cl0pとE-Business Suite
まず時間を2025年まで戻します。
この年、Oracleの企業向け基幹業務システム、Oracle E-Business Suite(EBS)を利用する企業や組織に対する大規模な攻撃が発生しました。
ここで最初に整理しておきたいことがあります。
これは、「Oracle社そのものが侵害された」という話ではありません。
狙われたのは、Oracle EBSを導入して運用していた企業や組織です。
攻撃には、後にCVE-2025-61882として公表される脆弱性が利用されたとされています。
攻撃者は、この脆弱性を利用して認証を受けることなく対象システム上でコードを実行し、侵害した環境から大量のデータを外部へ持ち出した事例が確認されています。
では、なぜEBSだったのでしょうか。
Oracle EBSは、企業の会計、調達、受発注など、企業活動の中枢に近い情報を扱うシステムです。
攻撃者にとってみれば、「価値のある情報が集まっている場所」とも言えます。
そして2025年9月末ごろから、被害企業の幹部などに、「あなたの会社のデータを持っている」という趣旨の恐喝メールが送り付けられ始めました。
つまり…
侵入する
↓
データを盗む
↓
そのデータを公開すると脅す
↓
金銭を要求する
…という流れです。
ここでは必ずしもファイルを暗号化する必要はありません。
盗んだ情報そのものが「人質」になるからです。
この活動には、Cl0pブランドとの強い関連が指摘されています。
ただし、ネット探検ラボでは攻撃主体を独自に断定しません。
ここでは、「Cl0pブランドに関連するとされる攻撃活動」として扱います。
そこへShinyHuntersが現れた
ところが、話はそこで終わりません。
Oracle EBSをめぐる攻撃技術について、ShinyHunters側が自分たちとの関係を主張し始めます。
Cl0pとShinyHunters。
二つのサイバー犯罪勢力の間で、攻撃技術や成果をめぐる対立が表面化していきました。
そして2026年9月。事態はさらに奇妙な方向へ進みます。
今度はShinyHuntersを名乗る側が、Cl0p自身のリークサイトを侵害したとされる出来事が発生しました。
昨日、ネット探検ラボで取り上げた、「攻撃者が攻撃されたとき」という記事につながる事件です。
攻撃者もまた、インターネット上にサーバーを置き、Webアプリケーションを利用しています。
そこに脆弱性があれば、攻撃する側もまた攻撃される側になり得ます。
しかし今回注目したいのは、攻撃者同士の喧嘩そのものではありません。
もう一度、Oracleへ視線を戻してみましょう。
二つ目のOracle――今度はShinyHunters
2026年、ShinyHuntersの活動として確認されたのが、Oracleの別製品、PeopleSoft(ピープルソフト)を利用する組織への攻撃です。
先ほどのCl0p関連活動で狙われたE-Business Suiteとは別の製品です。
利用された脆弱性も違います。
今回利用されたのは、PeopleSoft Environment Management Hubに存在した…
CVE-2026-35273
…です。
攻撃者はOracleが修正情報を公開する前から、この脆弱性をゼロデイとして利用していたとみられています。
そして侵入後には…
PeopleSoftへ侵入
↓
Webシェルなどを設置
↓
内部ネットワークを探索
↓
資格情報などを探す
↓
別のシステムへ移動
↓
データを集める
↓
外部へ持ち出す
…という活動が確認されています。
つまりPeopleSoftのサーバーだけが目的ではありません。
そこを、「内部へ入るための足場」として利用できる可能性があるわけです。
実際に、侵害された組織から盗まれたデータがShinyHuntersのリークサイトで公開された事例も確認されています。
そして9月、PeopleSoftへの攻撃が再び始まった
さらに興味深い動きが起きます。
2026年9月、ShinyHuntersによるPeopleSoftへの大規模な攻撃が再び観測され始めました。
ただし今回は、少し事情が違います。
脆弱性そのものは、すでに公表されています。
Oracleも修正プログラムを提供しています。
ところが一部の組織では、修正プログラムそのものを適用する代わりに、WAF(Web Application Firewall)を使って、問題となる通信を遮断する方法を採っていました。
ShinyHuntersは、その防御を回避します。
たとえば…
/PSEMHUB/
という文字列へのアクセスをWAFが遮断しているのであれば、
/%50SEMHUB/
…と、一部をURLエンコードして送信する。
WAFでは別の文字列として扱われても、その先のPeopleSoft側で元に戻されれば、結局同じ場所へ到達できます。
非常に単純に見える方法です。
しかし、こうしたわずかな違いが、防御側と攻撃側を分けることがあります。
そして今回の攻撃は、教育機関だけではなく、テクノロジー、ITサービス、医療、農業、運輸、政府機関など、幅広い分野へ拡大していることが確認されています。
Cl0pとShinyHunters――なぜOracleなのか?
ここまでを一度整理してみましょう。
Cl0pブランドに関連するとされる攻撃者が狙ったのは、Oracle E-Business Suite。
ShinyHuntersが狙ったのは、Oracle PeopleSoft。
製品は違います。
脆弱性も違います。
攻撃方法も同じではありません。
したがって、「Cl0pとShinyHuntersが同じOracleの脆弱性を使っている」と考えるのは正しくありません。
しかし、攻撃者の視点から考えると、共通するものがあります。
どちらも、企業活動の重要な情報が集まりやすい業務基盤なのです。
- 会計。
- 人事。
- 調達。
- 受発注。
- 顧客や取引に関係する情報。
こうしたシステムは単独で存在するとは限らず、企業内部の別のシステムと接続されている場合もあります。
攻撃者から見れば、「突破できれば価値の高い場所へ近づける可能性がある」わけです。
そして興味深いことに、現在対立を表面化させているCl0pとShinyHuntersという二つの勢力が、時期を違えながらOracle製品を利用する組織を標的にしています。
どうして互いに先を競うように、価値の高い企業基盤を探しているのでしょうか。
それとも単純に、「そこに攻撃する価値のあるシステムが大量に存在している」ということなのでしょうか。
この問いは、少し覚えておいてください。
ここから日本へ視線を移します。
2026年9月26日――京王グループ
2026年9月26日未明。
京王電鉄は、
京王グループのサーバーがランサムウェア攻撃を受けた
ことを公表しました。
その影響によって、一部グループ会社の営業システムに支障が発生しました。
一方、鉄道運行には影響していません。
そして現在のところ、重要な部分はまだ分かっていません。
- 誰が侵入したのか。
- どこから侵入したのか。
- 最初に侵害されたシステムは何だったのか。
- そこからどのように影響が広がったのか。
- ランサムウェアはどのように展開されたのか。
- データは外部へ持ち出されたのか。
これらについては現在調査中です。
当然ながら、ネット探検ラボにも答えは分かりません。
しかし今回、ネット探検ラボでは少し違う方向からこの事件を見ています。
なぜネット探検ラボは「Oracle」を見ているのか?
ここは誤解のないように説明しておきたいと思います。
京王グループがランサムウェア攻撃を受けた。
その直前にShinyHuntersがOracle PeopleSoftを攻撃していた。
だから、「京王もOracleから侵入されたのではないか」と考えたわけではありません。
順序は逆です。
京王電鉄の発表後、ネット探検ラボでは公開情報だけを利用して、周辺の受動的な調査を進めています。
まず気になったのが、京王電鉄の発表にある、「当社グループのサーバー」という表現と、「一部グループ会社の営業システム」に影響が発生したという点です。
単独のWebサイトや一台の端末だけで完結した障害ではなく、グループ内で共有されている何らかのシステムやネットワークが影響を受けた可能性についても考えておく必要があります。
そこでネット探検ラボでは…
- 京王グループがこれまでどのようなIT基盤を整備してきたのか。
- 公開資料には何が書かれているのか。
- 外部から観測できる範囲には何があるのか。
- どのような共通基盤が存在するのか。
そうした周辺情報を一つずつ確認しています。
京王電鉄自身も過去の公開資料で、情報セキュリティ対策としてWAFの導入や、「京王グループWebサーバ基盤」の構築に着手したことを明らかにしています。
そして、昨日までネット探検ラボが受動的に周辺を調査してきた範囲では、Oracleに関連する共通基盤について、さらに確認する価値があると考えられる手掛かりが視野に入ってきています。
ここで初めて、前半で見てきたCl0pとShinyHuntersの話につながります。
「共通基盤」が入口だったら?
ShinyHuntersによるPeopleSoftへの攻撃で確認された動きを、もう一度思い出してみましょう。
- 外部から到達できるシステムを突破する。
- そこへWebシェルを置く。
- そのサーバーを足場にする。
- 内部ネットワークを探索する。
- 資格情報やデータベースへの接続情報を探す。
- そして別のシステムへ移動する。
つまり…
外から見えるサーバー
↓
共通基盤
↓
内部ネットワーク
↓
別の業務システム
…という侵入経路が成立する可能性があります。
ここで重要なのは、「京王グループがPeopleSoftを使っていた」と言っているのではないことです。
その事実は確認できていません。
また、京王グループのWAFが突破されたという証拠があるわけでもありません。
さらに、ネット探検ラボが現在確認しているOracle関連の手掛かりが、今回侵害されたシステムそのものだったという証拠もありません。
しかし…
京王側からは「グループのサーバー」への攻撃と「一部グループ会社」への影響が公表されている。
過去にはグループ共通のWebサーバ基盤の構築も公表されている。
受動的な周辺調査ではOracle関連の基盤について確認すべき手掛かりが見えてきた。
そして世界では、Oracleの企業向け基盤を入口として内部へ進む攻撃が実際に確認されている。
ならば、「今回の侵害とOracle関連基盤との間に接点はないか?」という問いを立ててみる。
ネット探検ラボがOracleに着目している理由は、ここにあります。
これは「犯人探し」ではありません
ここから先は事実の報告ではなく、検証するための仮説です。
京王グループへのランサムウェア攻撃をCl0pが行ったという証拠はありません。
ShinyHuntersが行ったという証拠もありません。
Oracle製品の脆弱性が侵入口だったという証拠もありません。
したがってネット探検ラボは、現段階でそのような帰属判断を行いません。
調べたいのは、もっと基本的なことです。
「最初の一歩は、どこだったのか?」です。
では、これから何を調べるのか?
今後、ネット探検ラボでは現在見えてきえているOracle関連の手掛かりについて、もう少し掘り下げます。
まず確認したいのは…
- そのOracle関連基盤は、具体的に何なのか。
- E-Business Suiteなのか。
- PeopleSoftなのか。
- それとも今回取り上げた二つとはまったく別のOracle製品なのか。
- あるいは、今回の攻撃とは何の関係もないのか。
次に…
- 外部から到達可能なサービスだったのか。
- 今回障害が発生した営業システムとの間に接続関係が存在したのか。
- どのような役割を担う基盤だったのか。
…といった点を、公開情報の範囲で確認していきたいと考えています。
さらに今後、京王電鉄、調査会社、セキュリティ企業などから…
- 侵入経路。
- 利用された脆弱性。
- マルウェア。
- Webシェル。
- 通信方法。
- 横展開の方法。
- その他のTTP(戦術・技術・手順)。
…そうした情報が公表されれば、Cl0pやShinyHuntersなどで確認されている既知の攻撃手法とも比較できます。
一致するものがあれば、もう一段掘る。
一致しなければ、その仮説を捨てる。
そして別の可能性を探す。
答えを決めてから、証拠を探さない
今回、ネット探検ラボが最も避けたいのは、「Oracleが見えた。だからShinyHuntersだ」という飛躍です。
これは調査ではありません。
答えを先に決め、その答えに合う情報だけを集め始めれば、どんな結論でも作れてしまいます。
そうではなく…
- 観測する。
- 手掛かりを拾う。
- 仮説を立てる。
- 新しい証拠と比較する。
- 違えば捨てる。
- 合えば、さらに調べる。
その繰り返しです。
Cl0pとShinyHuntersという二つの攻撃者。
E-Business SuiteとPeopleSoftという二つのOracle製品。
そして、日本で発生した京王グループへのランサムウェア攻撃。
これらの間に、本当に接点は存在するのだろうか?
それとも、たまたま同じ時期に見えている、まったく別々の出来事なのか。
現時点では、まだ分かりません。
だからこそ、調べる価値があると考えています。
京王グループへのランサムウェア攻撃。
その「最初の一歩」はどこだったのか。
ネット探検EYEは、引き続き静かに観測を続けたいと思います。
コメント