
――日本のサイバー防衛に必要な「外を見る目」
はじめに――なぜZRON(ズィーロン)を追うのか
今回、ネット探検ラボでは、中国でITを駆使して事業を展開する企業「ZRON(ズィーロン)」(以下、ZRONと表記)に着目し、その実態を追跡してみることにしました。
そこには、私自身の経験から生まれた、少し個人的な問題意識があります。
私は以前、中国企業と実際に仕事をした経験があります。
そこで強く感じたことの一つが、良い意味での“「商売への貪欲さ」”でした。
使える技術があれば使う。利用できる情報があれば取り込む。それらを組み合わせ、顧客が求めるものを素早く形にして、ビジネスへ結び付けていく。
その柔軟さとスピード感には、率直にいって感心させられるところもありました。
どこか、かつての日本企業にも通じるものを感じたものです。
昭和から高度成長期、そしてバブル期へ向かう日本企業にも、海外から技術やアイデアを貪欲に吸収し、それを改良し、新しい製品を生み出し、新しい市場へ果敢に進出していく勢いがありました。
一方で、中国企業との仕事では、もう一つ印象に残ったことがあります。
著作権や既存コンテンツの扱いなどについて、日本で仕事をしてきた私の感覚とは異なる“「倫理観の違い」”を感じる場面があったことです。
ただし、ここは誤解のないようにしておきたいと思います。
それは「中国だから倫理観がない」という話ではありません。
著作権、商標、知的財産、企業コンプライアンスなど、現在の国際ビジネスを支えるルールには、それぞれ形成されてきた歴史があります。中国にも知的財産を保護する法制度は存在しますが、制度が存在することと、それが企業活動の現場でどのように理解され、遵守されるのかは、必ずしも同じ問題ではありません。
そして、これは中国だけに存在する問題でもありません。
宗教も文化も歴史も異なる国や社会が交流すれば、商慣行や価値観の違いから摩擦が生まれることがあります。
日本自身も、高度成長期からバブル期にかけて、利益や成長を猛烈に追求する企業活動の中で、現在の基準から振り返れば問題となる行動や欧米諸国との摩擦を経験してきました。
だからこそ、こうした違いを「中国だから」と片付けるべきではないと私は考えています。
異なる価値観を持つ社会同士が交流し、関係性を深めていく中で話し合い、調整し、共通するルールを作り、そのルールを互いに守っていく。
本来は、そうやって解決していく問題だと思います。
ITを駆使する企業が「もう一つの顔」を持つ可能性
そのうえで、私は以前から一つ気になっていることがあります。
中国でITを駆使して事業を展開する企業が技術力を高めていく過程で、通常の事業とは別に、その能力を利用した“「もう一つのビジネス」”へ踏み出す可能性についてです。
- ネットワークを構築する技術。
- システムを解析する技術。
- 大量のデータを収集する技術。
- それらを整理し、関連付け、分析する技術。
そして、現在ではAI(Artificial Intelligence/アーティフィシャル・インテリジェンス)も加わります。
これらは本来、企業活動を効率化したり、システムを守ったり、新しいサービスを生み出したりするための技術です。
しかし、その能力を別の方向へ向ければ、情報収集、監視、システムへのアクセス、データ取得、人物や組織の関係分析といったことにも利用できます。
通常の事業という「表の顔」と、その技術を別の商品へ変える「もう一つの顔」。
その二つを併存させる企業が現れる可能性はある。
私は、中国企業と仕事をした経験や、これまでサイバー空間を観察してきた経験から、個人的にはそう感じています。
もちろん、これは中国の企業一般について述べているものではありません。
ましてや、今回取り上げるZRONが実際にそうした企業であると、この段階で結論付けるものでもありません。
これは、あくまで私自身の経験から生まれた“問い」”でしかありません。
そして、その問いを持ってサイバー空間を眺めていたとき、気になる存在として浮かび上がってきたのがZRONでした。
「犯罪者」と「国家系」という二分法でよいのか
もう一つ、ZRONに着目した理由があります。
これまでサイバー攻撃を考えるとき、私たちは大まかに二つの世界を想定してきました。
一つは、ランサムウェア・ギャングなどに代表される、金銭を目的としたサイバー犯罪です。
もう一つは、中国、ロシア、北朝鮮などの国家との関係が指摘される、いわゆる国家系サイバーグループです。
しかし、この二つをきれいに切り分けることは、これからますます難しくなるのではないかと考えています。
すでにランサムウェアの世界では、犯罪そのものが一種の「産業」のように分業されています。
- マルウェアを開発する者がいる。
- 企業ネットワークへの侵入口を見つける者がいる。
- そのアクセス権を売る者がいる。
- 実際に侵入する者がいる。
- 情報を窃取する者がいる。
…そして、盗んだ情報を恐喝や次の犯罪へ利用する者がいる。
一つの集団が、最初から最後まですべてを担当する必要はありません。
では、この「分業」と「市場」の考え方が、サイバー・インテリジェンスの世界へさらに広がったらどうなるのか…?
「盗んだ情報」そのものが商品になる
窃取された情報は、次のサイバー犯罪を成功させるためだけに価値を持つわけではありません。
- 外交
- 軍事
- 政治
- 先端技術
- 企業活動
- 人物関係
- 通信記録
こうした情報であれば、情報そのものが商品になり得ます。
- 侵入する者がいる
- アクセス権を販売する者がいる
- データを収集する者がいる
- 外部からデータを購入する者がいる
- 公開情報と非公開情報を組み合わせる者がいる
そして、それらを整理・分析し、顧客が利用できる「インテリジェンス」へ加工する者がいる。
その顧客が民間企業とは限りません。
政府機関や治安・公安組織、あるいは国家そのものが、そうした情報を必要とする場合も考えられます。
そうなれば、「国家がハッカーへ命令して情報を盗ませる」という従来のイメージだけでは、国家とサイバー活動との関係を説明できなくなります。
民間企業が自ら市場を開拓する
↓
情報やアクセスを調達する。
↓
独自に情報を収集する。
↓
それらを分析して商品化する。
↓
そして、必要とする政府機関へ販売する。
そのようなビジネスが成立すれば、外側から観察したとき、その活動が「国家系サイバー作戦」なのか「民間企業による情報ビジネス」なのか、あるいは両者が重なっているのかを判別することは、かなり難しくなります。
さらにAIの発達は、大量のデータを分類し、人物や組織の関係を結び付け、時系列を整理し、分析結果を短時間で商品化することを容易にしていくでしょう。
私は、こうした新しいサイバービジネスの時代が近づいているのではないかと感じています。
その問題意識から、今回ZRONを追跡してみることにしました。
では、ZRONとは何者なのか
ここで重要なのは、最初から答えを決めないことです。
ZRONは、本当にそのようなビジネスを行っているのか?
中国政府から指示を受けて活動する組織なのか?
それとも、独自にビジネスを展開する民間企業なのか?
あるいは、報道や流出資料から作り上げられたイメージと、実際の企業像には大きな隔たりがあるのか?
現時点で結論を決めるつもりはありません。
だからこそ、調べます。
ネット探検ラボでは、まずZRONについて確認できる一次資料から調査を始めました。
そこで確認できた「表の顔」と、その後、2026年6月から外部へ姿を現した「もう一つのZRON像」を、一つずつ照合していきたいと思います。
そして今回の調査では、もう一つのテーマも追いかけます。
日本のサイバー防衛における「観測域」を、もっと外へ広げる必要はないのか…です。
既知のAPT(Advanced Persistent Threat/アドバンスト・パーシステント・スレット)やランサムウェア集団だけを見るのではありません。
その周囲で、アクセス、データ、攻撃能力、情報収集能力、分析能力を商品として扱う企業、ブローカー、研究者、犯罪者、そして国家機関までを含めた「サイバー脅威エコシステム」を見る。
日本へ侵入された後に調べるだけではなく、外側から日本を見ている者を、こちら側から観測する。
ZRONという一企業を入口として、その必要性について考えてみたいと思います。
1.まず「ZRONとは何者なのか」から調べてみた
ZRONを調査するにあたり、最初に確認したのは報道記事でも、ダークウェブでも、リーク情報でもありません。
中国政府の企業登記です。
ここを出発点にした理由は単純です。
「サイバースパイ企業」「中国政府系」「ハッカー集団」といった評価をいったん全部取り払い、ZRONという企業について一次資料から確認できることだけを見てみたかったからです。
調査したのは、中国の“国家企业信用信息公示系统(グオジア・チーイエ・シンヨン・シンシー・ゴンシー・シートン/Guójiā Qǐyè Xìnyòng Xìnxī Gōngshì Xìtǒng)”です。
そこで確認できた正式な法人名は…
郑州智荣网络技术有限公司(ジョンジョウ・ジーロン・ワンルオ・ジーシュー・ヨウシエン・ゴンスー/Zhèngzhōu Zhìróng Wǎngluò Jìshù Yǒuxiàn Gōngsī)
…でした。
英語表記では、“Zhengzhou Zhirong Network Technology Co., Ltd.”となります。
所在地は中国の“河南省(ホーナン・ション/Hénán Shěng)”鄭州市です。
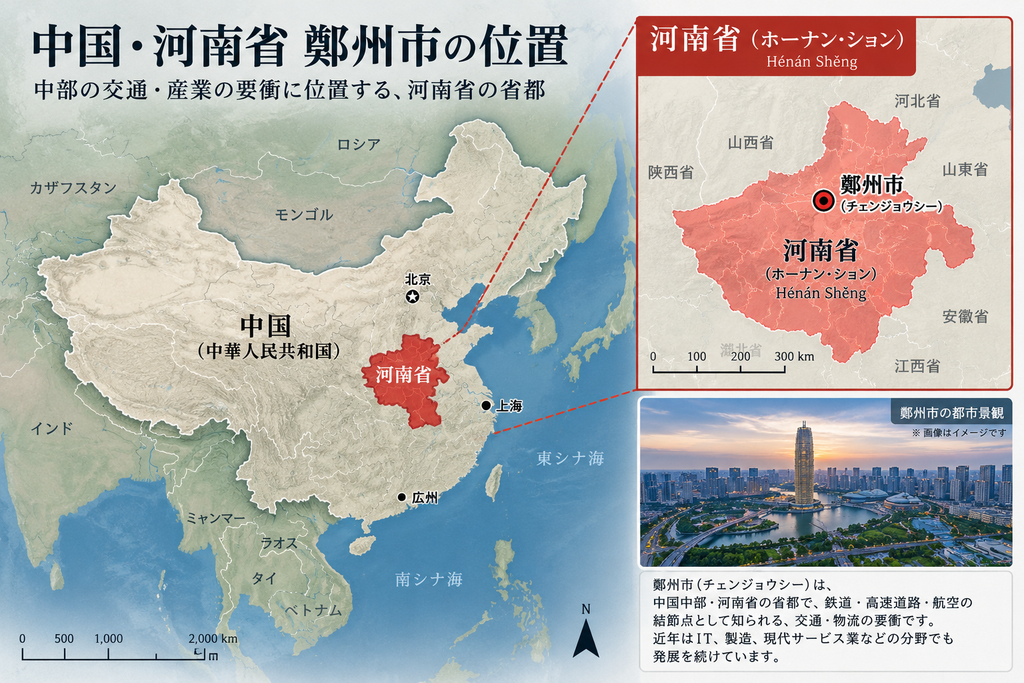
ここから先は、ネット探検ラボで作成した“「ZRON基礎調査報告書」”を土台として、法人として確認できるZRONの姿を一つずつ見ていきます。
なお、調査過程では米国・シカゴ郊外にも「ZRON」を名乗る同名企業が存在することを確認しました。しかし、今回調査対象となった情報との関連を示す資料は確認できず、法人所在地や公開されている事業内容も異なるため、本記事の調査対象から除外しています。
そして、一つだけルールを決めておきたいと思います。
今回扱う情報には、政府の一次資料から、報道、セキュリティ研究者による分析、地下空間に投稿された販売情報までが混在しています。
それらを同列には扱いません。
何が事実として確認でき、何が報告で、何が未検証の主張で、どこからが私たちの仮説なのか。
次に、その境界線を明確にしておくようにします。
2.「確認できた事実」と「誰かの主張」を分ける
今回のZRON(ズィーロン)調査を進めていくと、実にさまざまな種類の情報が出てきます。
- 中国政府が公開している法人情報。
- 企業の採用情報や公開資料。
- サイバーセキュリティ研究者による調査。
- 海外メディアによる報道。
そして、地下フォーラムやメッセージングサービスなどで流通したとされる情報まであります。
これらをすべて同じ「ZRONに関する情報」として扱ってしまうと、大きな問題が生じます。
たとえば、「ある人物がZRONのデータを販売すると投稿した」ことが確認できたとしても、「販売されたデータが本当にZRONから窃取されたものだった」ことまで確認されたわけではありません。
ましてや、その情報だけを根拠として、「ZRONは中国政府の指示で外国へサイバー攻撃を行っていた」と結論付けることもできません。
そこで今回の調査では、情報を次の5段階に分けて扱うことにしました。
ネット探検ラボ「証拠レベル」
| レベル | 判断基準 |
|---|---|
| A | 一次資料で確認――政府資料、法人登記、当事者の公式資料、原資料などを直接確認できたもの |
| B | 複数の独立した情報源で確認――相互に独立した複数の情報源から同じ事実を確認できたもの |
| C | 単一の信頼できる情報源による報告――研究機関、セキュリティ研究者、報道機関などが報告しているもの |
| D | 未検証の主張――リーク提供者、データ販売者、脅威アクターなどが主張しているもの |
| E | 分析・仮説――確認された情報を材料として、ネット探検ラボが考察する可能性 |
ここで注意していただきたいのは、A~Eは危険度や重要度を示すランクではないということです。
示しているのは、ただ一つ。
「その情報を、現時点でどこまで裏付けることができているのか」です。
新たな一次資料が見つかったり、別の研究者による独立した検証が行われたりすれば、証拠レベルは変わることがあります。
また、一つの事件や一つの情報源へ丸ごと「B」「C」と評価を付けるのではありません。
可能な限り一つ一つの主張へ証拠レベルを付けることにします。
このルールを決めたところで、ZRONについて確認できた情報へ戻りたいと思います。
3.中国政府の法人登記から見える「ZRON」
【証拠レベルA:一次資料で確認】
まず確認したのは、中国政府の“国家企业信用信息公示系统(グオジア・チーイエ・シンヨン・シンシー・ゴンシー・シートン/Guójiā Qǐyè Xìnyòng Xìnxī Gōngshì Xìtǒng)”でした。
日本でいえば、法人登記情報を確認するための公的な企業情報システムに近いものです。
ここで、
郑州智荣网络技术有限公司(ジョンジョウ・ジーロン・ワンルオ・ジーシュー・ヨウシエン・ゴンスー/Zhèngzhōu Zhìróng Wǎngluò Jìshù Yǒuxiàn Gōngsī)
…を検索しました。
中国では、企業ごとに法人を識別するための固有番号が割り当てられています。日本の「法人番号」に近いものと考えると分かりやすいでしょう。
中国ではこれを“统一社会信用代码(トンイー・シャーフイ・シンヨン・ダイマー/Tǒngyī Shèhuì Xìnyòng Dàimǎ)”と呼びます。
ZRONに割り当てられている番号は…
91410100399156006B
…でした。
設立日は2014年5月8日。
“法定代表人(ファーディン・ダイビャオレン/Fǎdìng Dàibiǎorén)”は、叶排(イエ・パイ/Yè Pái)。
登録資本は100万元人民元です。
所在地は、河南省(ホーナン・ション/Hénán Shěng)鄭州市高新区梧桐街50号 北斗产业园C28-4-4N。 (GoogleMapでは特定できませんでしたので中国の高德地图Amapにて特定)
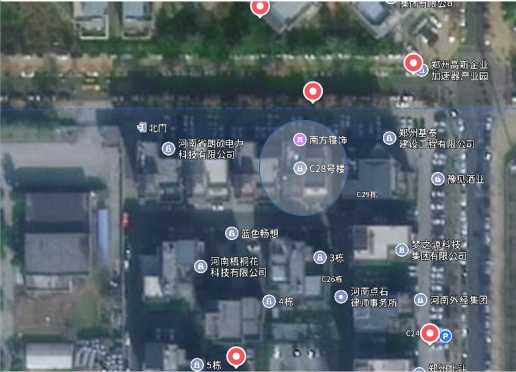
企業の登記状態は、“存续(ツンシュー/Cúnxù)”となっています。
つまり、少なくとも中国政府の法人情報上では、現在も存続している企業として確認できます。
そして注目したのが、登記されている事業範囲です。
コンピュータのソフトウェア・ハードウェア開発、技術移転、技術コンサルティング、関連製品の販売、コンピュータ・ネットワーク工程の保守などが記載されています。
ここまでの一次資料から確認できるZRONの姿は、意外なほど普通です。
ITとネットワーク技術を駆使して事業を行う、中国・河南省鄭州市の一企業。
少なくとも、この法人登記だけからZRONを「中国政府系サイバースパイ企業」「国家系APT」「ハッカー集団」と呼ぶ根拠は見つかりません。
しかし――。
この企業の名前が、2026年6月17日、まったく違う場所に姿を現します。
企業登記簿でもありません。
求人サイトでもありません。
サイバー脅威を監視する側が観測していた、地下の情報流通空間でした。
そこで「ZRON」の名前とともに現れたのが、
penguinbrew(ペンギンブリュー)と名乗る人物です。
そして、その人物が販売を告知したとされるものには、「ZRONに由来する7GBを超える情報パッケージ」という、穏やかではない説明が付けられていました。
ここから、私たちが法人登記で確認した「ZRON」と、サイバー空間に現れた「ZRON」を照合する作業が始まります。
4.2026年6月17日――別の場所に現れた「ZRON」
中国政府の法人登記から確認できたZRON(ズィーロン)は、ITとネットワーク技術を駆使して事業を行う、河南省(ホーナン・ション/Hénán Shěng)鄭州市の一企業でした。
ところが2026年6月17日、その名前がまったく別の場所で観測されます。
この動きを捕捉したのが、サイバー脅威インテリジェンスを扱う“VECERT(ヴィーサート)”です。
VECERTは、OSINT(Open Source Intelligence/オープン・ソース・インテリジェンス)分析、ダークウェブ監視、情報漏えいの検知、サイバー脅威評価などを提供する組織です。同社自身の公開資料でも、公開情報やダークウェブ上ですでに公開されている情報、脅威インテリジェンス・フィードなどを分析対象としていると説明しています。
ここで重要なのは、VECERTがZRONへ侵入して情報を盗み出したわけではないということです。
VECERTは、外部のサイバー空間に現れた情報を観測する側です。
これは、この記事のもう一つのテーマである「外を見る目」を考えるうえでも重要な存在です。
「penguinbrew」が現れる
VECERTがその後公開した分析によれば、2026年6月17日、“penguinbrew(ペンギンブリュー)”と名乗る人物が、ZRONに由来すると主張する情報パッケージを販売すると告知しました。
そのデータ量は、7GB超とされています。
ここで、先ほど決めた証拠レベルが早速役に立ちます。
【D:未検証の主張】
「7GBを超えるデータがZRONから流出した」
これは、この時点では販売者側の主張です。
一方で…
【C:信頼できる単一情報源による報告】
「penguinbrewがZRON由来と称する情報パッケージの販売を告知していたことをVECERTが観測・報告した」
…こちらは別の事実として扱えます。
この二つは似ているようで、意味がまったく違います。
販売者が「ZRONから入手した」と主張したからといって、本当にZRONから窃取されたデータなのか、その人物自身がZRONへ侵入したのか、内部関係者から流出したのか、あるいは複数の情報源から集めたデータをまとめたものなのか――この段階では分かりません。
最初の侵入者も、流出経路も、まだ確定していないのです。
何が「7GB」に含まれているとされたのか
VECERTの分析によると、販売者は、この情報パッケージに次のようなものが含まれていると主張していました。
- マルウェアのサンプル。
- インテリジェンス/分析レポート。
- 業務・運用関連文書。
- WindowsやAndroid端末を遠隔管理するためのプラットフォーム。
- 外交関連の文書や通信情報。
…などです。
VECERTは販売告知だけでなく、提示されていたスクリーンショットについても分析しています。
そこには、Android端末について位置情報、SMS、通話履歴、連絡先、ファイル、ネットワーク接続などを扱う画面、Windowsについてはファイル管理、遠隔監視、タスク実行などを示す画面が確認されたと報告されています。
ただし、ここでも線を引く必要があります。
「そのような機能を示す画面が存在する」ことと、「ZRONが実際にそのシステムを使用して外国へ侵入した」ことは同じではないということです。
- 機能の存在。
- 販売資料上の説明。
- 実際の運用。
- そして具体的な被害。
これらは、それぞれ別々に検証しなければなりません。
そして「Japan」の文字が出てくる
今回、私が特に気になったのは、この先でした。
販売者が示したとされる地理的な範囲には、
インドネシア、インド、タイ、台湾、カザフスタン、キルギス、ロシア、フィリピン、ギリシャ、ブラジル、米国――。
そして…
Japan(日本)
…が含まれていました。
しかし、ここで「ZRONが日本を攻撃していた」と書いてしまえば、調査ではなくなります。
VECERT自身も、この国名の一覧だけから、それぞれの国が被害国なのか、作戦対象なのか、情報の取得元なのか、あるいは単に分析レポートで扱われた地域なのかを分類することはできないと注意しています。
したがって、現時点で私たちが言えるのは、
「ZRON由来と主張された情報パッケージについて、販売者が示した地理的範囲の中に日本が含まれていた」
ここまでです。
日本の政府機関が侵害されたのか。
日本企業なのか。
通信事業者なのか。
大学や研究機関なのか。
そもそも日本国内のシステムへ侵入したという意味ですらないのか。
まだ何も分かりません。
それでも、ネット探検ラボにとって「Japan」という文字を無視することはできませんでした。
なぜなら、今回の調査で知りたいのは、「ZRONは悪者なのか」という単純な話ではないからです。
外側のサイバー空間では、日本について誰が、何を集め、何を分析し、何を商品として扱っているのか。
その観測域を広げることこそ、今回の調査目的の一つだからです。
そして、この6月17日の販売告知を起点として、ZRONをめぐる情報は、単なる地下空間の「売ります」という書き込みだけでは終わりませんでした。
次に、その資料を実際に分析し始めた研究者たちが現れます。
VECERTによる初期観測から、NetAskari(ネットアスカリ)による分析へ。
ここから、ZRONのもう一つの姿が、少しずつ具体的になっていきます。
5.「売ります」だけでは終わらなかった――NetAskariによる分析
ここまでで確認できたのは、2026年6月17日、penguinbrew(ペンギンブリュー)と名乗る人物が、ZRON(ズィーロン)に由来すると称する7GBを超える情報パッケージの販売を告知し、それをVECERT(ヴィーサート)が捕捉したというところまでです。
しかし、話はそこで終わりませんでした。
その後、流出したとされる資料そのものを調べ、そこからZRONがどのような技術や仕組みを持っていたのかを読み解こうとする研究者が現れます。
その一つが、“NetAskari(ネットアスカリ)”です。
NetAskariは、中国のサイバー作戦、監視技術、デジタル・フォレンジックなどを継続的に調査している独立系の調査媒体です。
2026年7月7日、NetAskariは、
「ZRON: Full digital espionage service ?」
と題する分析を公開しました。
注目したいのは、タイトルの最後に「?」が付けられていることです。
最初から「ZRONはスパイ企業だ」と断定するのではなく、流出したとされる資料から、ZRONがどのような能力を持っていた可能性があるのかを検討しています。
NetAskari自身も、この資料をZRONの「red team toolbox(レッドチーム・ツールボックス)」から流出した情報として紹介し、そこから情報の取得と処理をつなぐパイプラインが見えてくると説明しています。
ここで、私たちが最初に確認した法人登記との間に、少しずつ違う景色が見え始めます。
単なる「ハッキングツール集」ではない
もし流出したとされる資料が、単なる脆弱性診断ツールや侵入テスト用プログラムの寄せ集めだったなら、それだけで不自然とはいえません。
ペネトレーションテスト(Penetration Testing/ペネトレーション・テスティング)やレッドチーム(Red Team/レッド・チーム)業務を行う技術者であれば、攻撃者と同じ視点からシステムを検証するためのツールを使用するからです。
問題は、その先です。
VECERTとNetAskariの分析を重ねていくと、見えてくるのは、
「侵入するための技術」だけではなく、「取得した情報を処理する仕組み」
です。
- 情報を取得する。
- 収集する。
- 整理する。
- 関連付ける。
- 分析する。
そして、利用できる形へ加工する。
ここまでつながれば、単なる攻撃ツールの集合とは意味が変わってきます。
ネット探検ラボが注目したのも、まさにこの部分でした。
「盗む」よりも、その後を見る
サイバー攻撃の記事では、どうしても「どの脆弱性を使って侵入したのか」「どんなマルウェアを使ったのか」に目が向きます。
しかし今回、少し視点を変えてみます。
取得した情報を、その後どうするのか。
大量のメールを集めても、それだけでは巨大なデータの山です。
人物名、所属組織、メールアドレス、電話番号、位置情報、通信相手、文書、時系列などを相互に関連付ければ、そこから人物関係や組織構造、行動パターンを読み取れる可能性が出てきます。
つまり価値があるのは、データを「持っていること」だけではありません。
バラバラのデータを、意味のある情報へ変える能力です。
ここで、この記事の冒頭で立てた一つの仮説を思い出しました。
ITを駆使する企業が、その技術を使って情報を収集し、整理し、分析し、それ自体を商品へ変えるビジネスは成立しないのだろうか――という問いです。
しかし、まだ答えを出すには早すぎます。
NetAskariによる分析も、流出したとされる資料を調べた結果であって、ZRONのすべての活動を直接確認したものではありません。
したがって、この段階では…
【C:信頼できる単一情報源による分析】
NetAskariが、ZRON由来とされる資料を分析し、「情報取得と処理のパイプライン」と評価した。
というところまでに留めます。
そして、ここから事態はもう一段進みます。
地下空間に現れた販売情報をサイバー脅威監視組織が捕捉し、それを研究者が分析する。
さらにその資料を、今度は大手報道機関が独自に調べ始めました。
Wall Street Journal(ウォール・ストリート・ジャーナル/WSJ)です。
2026年9月。
WSJが調査したのは、単なる「7GBのリーク」という話だけではありませんでした。
- 内部チャット。
- インテリジェンス・レポート。
- 営業用プレゼンテーション。
- そして、外国政府に関係するとみられる文書。
ここから、ZRONをめぐる問題は、
「怪しいデータが売られていた」
という話から、
「この企業は、そもそも何を商品としていたのか」
という問題へ変わっていきます。
6.WSJが見た「ZRON」――情報を集めるだけではなかった
2026年9月16日。
ここでZRON(ズィーロン)をめぐる調査は、さらに大きく動きます。
米国の“Wall Street Journal(ウォール・ストリート・ジャーナル/WSJ)”が、
「How a Chinese Hacking Firm Tapped AI to Supercharge Cyber-Spying」
と題する調査記事を公開しました。
WSJが調べたのは、単に「ZRONのデータが流出したらしい」という話ではありません。
同紙は、ここ数か月にサイバーセキュリティ研究者の間で流通していた資料を含む、ZRONに属するとされる大量の内部データの相当部分を確認したとしています。
そこには…
- 内部チャット、
- インテリジェンス・レポート、
- 営業用とみられるプレゼンテーション資料、
そして外国政府から取得された可能性のある文書などが含まれていました。
ここまで来ると、6月17日にpenguinbrew(ペンギンブリュー)が行った「7GB超」という販売上の主張だけを見ていた段階とは、状況が変わってきます。
第三者が資料の中身を実際に調べ始めたからです。
しかし、WSJもすべてを「本物」と認定したわけではありません。
同紙は、資料に含まれていた外国政府文書について、真正性を独立して完全には確認できなかったと明記しています。
一方で、一部の文書については、その内容が後に公表された政府資料や実際に発生した出来事とかなり一致していたとも報告しています。
したがって、ここでも…
「資料が存在する」
ことと、
「資料に書かれているすべての内容が真正である」
ことは分けて考えます。
見えてきたのは「収集→整理→分析→商品化」
私がWSJの記事で特に注目したのは、個々の外国政府文書そのものではありません。
ZRONが情報をどう扱っていたとされるのか?…でした。
WSJが確認した社内チャットでは、顧客へ外国のコンピュータシステムへのアクセス権を販売することや、顧客のために第三者からデータを取得することが話し合われていました。
これが事実であれば、ZRONは自ら情報を取得するだけではなく、外部から情報を調達する“ブローカー(Broker/ブローカー)”のような役割も担っていた可能性が出てきます。
これは、この記事の冒頭で立てた仮説と非常に近い部分です。
ただし、ここでも一線を引きます。
「第三者からデータを取得することが社内チャットで話し合われていた」ことと、「ZRONがダークウェブなどで盗難データを買い集めていた」ことは同じではありません。
後者については、現時点で確認できていません。
ここから先は、まだ仮説です。
公開情報と非公開情報を一つの画面へ
さらに興味深いのが、情報を集めた「後」です。
WSJが確認した営業資料によると、ZRONはソーシャルメディアや従来型メディアなどから収集した大量の公開情報データベースに加え、アジアの通信事業者から取得したとされる非公開データへのアクセスも説明していました。
そして、それらを単に顧客へ渡すのではありません。
複数の情報を一つのダッシュボードへ統合し…
- 検索する。
- 分類する。
- 関連付ける。
- 可視化する。
- 分析する。
…そうした仕組みを構築していたとWSJは報じています。
ここで重要な違いがあります。
OSINT(Open Source Intelligence/オープン・ソース・インテリジェンス)は、公開情報を収集・分析してインテリジェンスへ変える活動です。
しかし、侵害されたメール、非公開の通信情報、第三者から取得した私的データなどが含まれるのであれば、それらまでOSINTと呼ぶことはできません。
むしろ今回見えてくるのは、
OSINT型の情報分析基盤へ、非公開情報や侵害由来とされるデータまで統合する仕組み
と表現した方が近いでしょう。
そしてAIが加わる
さらに、この情報処理の流れにAIが加わります。
WSJが確認したプレゼンテーション資料には、“Alibaba(アリババ)やDeepSeek(ディープシーク)”などのAIモデルを利用できる「インテリジェント」システムが示されていました。
大量のデータを整理し、出来事を時系列化し、レポートを生成する仕組みです。
社内チャットには、AIにリスク評価や提案部分を処理させ、人間側は元となる資料を提供すればよいという趣旨のやり取りまで残されていたとWSJは報じています。
ここで、私たちが最初に考えていた「サイバービジネス」の姿が、かなり具体的になってきます。
侵入すること自体が商品なのではない。
- 情報を取得する。
- 外部から調達する。
- 公開情報を集める。
- 複数のデータを統合する。
- AIで整理・分析する。
- そして、顧客が使えるインテリジェンスへ加工する。
もしWSJが確認した資料が実際の事業活動を正しく反映しているのであれば、ZRONを単なる「ハッカー集団」と呼ぶだけでは、その実態を十分に説明できない可能性があります。
では、誰がその商品を買うのか
ここで次の疑問が生まれます。
その情報を、誰に売っていたのか。
WSJが確認した社内チャットでは、ZRONの営業担当者が中国各地の顧客とやり取りしており、顧客は通常コードネームで記載されていたものの、具体的な警察組織の名称が現れる場合もあったとされています。
これは非常に重要です。
しかし、
「中国の警察組織が顧客に含まれていた」
ことと、
「中国政府がZRONへ外国政府への侵入を命令していた」
ことは、やはり同じではありません。
現在確認できている資料から、ZRONが中国政府の指揮命令下にある国家系APTだったと断定することはできません。
むしろ私が注目しているのは、その中間にある可能性です。
民間企業がサイバー空間から情報を取得・調達し、それを分析して商品化し、必要とする政府機関へ販売する。
もし、このビジネスモデルが成立しているのであれば、「犯罪者」と「国家系」という従来の二分法では捉えにくい存在が、すでに登場していることになります。
そして、ここでもう一度、日本へ戻ります。
6月の販売情報に現れた…
「Japan」
…という文字です。
WSJの記事では、ロシア、パキスタン、フィリピン、バチカンなどについて具体的な資料が報告されています。一方、公開された記事からは、日本の政府機関や企業が具体的な被害者として特定されたとは確認できません。
では、あの「Japan」は何を意味していたのか?
- 攻撃対象だったのか。
- 情報収集対象だったのか。
- 情報の取得元だったのか。
- 顧客向けレポートで扱った地域にすぎないのか。
現時点では分かりません。
だからこそ次は、ここを切り離して考えてみます。
7.「Japan」は何を意味するのか――確認できたこと、まだ分からないこと
ここで、日本に話を戻します。
2026年6月17日にpenguinbrew(ペンギンブリュー)が販売を告知したとされるZRON(ズィーロン)関連の情報パッケージ。
VECERT(ヴィーサート)が確認した販売資料では、その地理的範囲として複数の国・地域が挙げられていました。
インドネシア、インド、タイ、台湾、カザフスタン、キルギス、ロシア、フィリピン、ギリシャ、ブラジル、米国。
そして、その中に、Japan(日本)がありました。
日本のサイバーセキュリティを追っている立場としては、当然気になります。
しかし、ここで立ち止まる必要があります。
「Japanがあった」ことと「日本が攻撃された」ことは違う
VECERT自身、この国名一覧について重要な注意点を示しています。
販売者が示した国名だけでは、それぞれが、
被害国なのか。
サイバー作戦の対象国なのか。
情報の取得元なのか。
あるいは、作成されたインテリジェンス・レポートで扱われた地域なのか。
分類することはできないということです。
したがって、今回の調査で確認できたことを厳密に表現すれば、
【C:信頼できる単一情報源による報告】
VECERTが確認・分析したpenguinbrewの販売資料では、ZRON由来と主張された情報パッケージの地理的範囲に「Japan」が含まれていた。
ここまでです。
一方、
- ZRONが日本政府へ侵入した。
- 日本企業から情報を窃取した。
- 日本国内にZRONの攻撃インフラが存在した。
- 中国政府がZRONへ日本に対するサイバー作戦を命令した。
こうしたことを裏付ける公開情報は、今回の調査では確認できていません。
したがって、「ZRONによる日本へのサイバー攻撃が判明した」などと書くことはできません。
では、「Japan」は何だったのか
ここから先は仮説です。
【E:分析・仮説】
考えられる意味はいくつかあります。
- 日本国内のシステムが情報取得の対象だった可能性。
- 日本に関係する人物や組織が情報収集の対象だった可能性。
- 第三者から取得したデータの中に日本関連情報が含まれていた可能性。
- 日本について作成した分析レポートやインテリジェンス製品が含まれていた可能性。
あるいは、単に販売者が商品の地理的範囲として「Japan」を記載しただけという可能性も排除できません。
現段階では、どれか一つを選ぶだけの証拠がありません。
ですから、ここでは答えを出しません。
むしろ私が気になったのは、別のことでした。
私たちは「Japan」の存在を、どこで知ったのか
今回、日本という文字を見つけたのは、日本政府の発表ではありません。
日本企業によるインシデント報告でもありません。
日本国内のセキュリティ機関が公表した警告でもありません。
発端は、海外でサイバー脅威を観測していたVECERTでした。
そして、その資料をNetAskari(ネットアスカリ)などの研究者が分析し、さらにWall Street Journal(ウォール・ストリート・ジャーナル/WSJ)が大量の関連資料を調査していきました。
ここで、今回ZRONを追い始めた目的とは別の問題が見えてきます。
日本に関係するサイバー活動は、日本国内を監視しているだけで見つけられるのだろうか?ということです。
今回の「Japan」が実際に何を意味していたのかは分かりません。
しかし、仮に外国の民間企業、アクセス・ブローカー、情報販売者、ハッカー、国家系アクターなどが、日本に関する情報やアクセスを国外で取引していたとします。
それを知るためには、当然ながら日本のネットワークの内側だけを見ていても十分ではありません。
取引されている場所そのものを見なければならない。
ここに、今回の記事で私がZRONそのものと同じくらい重要だと感じている問題があります。
「侵入されてから調べる」だけでよいのか
日本のサイバー防衛では、ファイアウォール、EDR(Endpoint Detection and Response/エンドポイント・ディテクション・アンド・レスポンス)、SIEM(Security Information and Event Management/セキュリティ・インフォメーション・アンド・イベント・マネジメント)、SOC(Security Operations Center/セキュリティ・オペレーション・センター)など、組織内部で異常を検知する能力が重要です。
これは当然、必要です。
しかし、それだけでは見えない世界があります。
- ダークウェブ。
- 地下フォーラム。
- リークサイト。
- Telegram(テレグラム)などで形成される公開・半公開のコミュニティ。
- 初期アクセスを商品として扱うIAB(Initial Access Broker/イニシャル・アクセス・ブローカー)。
- 盗まれたデータを販売する者。
- 侵入能力や情報収集能力そのものをサービスとして提供する者。
そして、ZRONの事例から考える必要が出てきた、情報を収集・調達・分析し、インテリジェンスとして販売する民間事業者の可能性です。
こうした世界で、
- 「日本企業へのアクセスを売る」
- 「日本に関するデータを持っている」
- 「日本の組織を調査した」
という情報が現れたとき、それをできるだけ早い段階で観測できれば、防御側が得られる時間は大きく変わります。
内を見る目と、外を見る目
ここで誤解してはいけないのは、外部観測が内部防御に取って代わるということではありません。
必要なのは両方です。
内側では、自分たちのネットワークに何が起きているのかを見る。
そして、
外側では、自分たちが誰から、どのように見られているのかを見る。
この二つの視点をつなげることです。
外部で自社名やドメイン、認証情報、アクセス権などに関係する情報を観測した。
そこで内部ログを調べる。
不審な認証を探す。
VPN(Virtual Private Network/バーチャル・プライベート・ネットワーク)や保守アカウントを確認する。
EDRやSIEMの記録と照合する。
必要であればインシデント調査へ移る。
つまり、
外部観測 → 内部確認 → 分析 → 防御
という流れです。
今回のZRON調査で「Japan」という一語を追っていくうちに、私はむしろこちらの方が重要なのではないかと思うようになりました。
日本が監視すべき相手は、すでに名前の付いたAPTや、有名なランサムウェア・ギャングだけなのか。
その周囲には、もっと大きな市場が形成されつつあるのではないか。
次は、ZRONから少し視野を広げます。
8.APTでもランサムウェアでもない――広がる「サイバー脅威エコシステム」
ここまでZRON(ズィーロン)を追ってきて、私は一つの疑問を強く持つようになりました。
私たちは、サイバー空間の脅威を少し単純に分類しすぎていたのではないかと。
APT(Advanced Persistent Threat/アドバンスト・パーシステント・スレット)として追跡される国家系の攻撃グループ。
金銭を目的として企業を襲うランサムウェア・ギャング。
フィッシング詐欺や認証情報窃取を行うサイバー犯罪者。
もちろん、こうした分類は脅威を理解するうえで重要です。
しかし現実のサイバー空間では、その間をつなぐ存在が増えています。
- 侵入する者。
- 侵入に必要なツールを開発する者。
- アクセス権を売る者。
- 窃取した情報を仲介する者。
- 攻撃インフラを提供する者。
- 収集された情報を分析する者。
- そして、それらを購入する顧客。
一つ一つを別々に見るのではなく、その間に存在する”「市場」”を見る必要があるのかもしれません。
すでに存在していた「i-Soon」という前例
ここで思い出すべき事例があります。
中国の安洵信息(アンシュン・シンシー/Ānxún Xìnxī)、英語圏では“i-Soon(アイスーン)”として知られる企業です。
2024年2月、i-Soonに関係するとされた大量の内部資料が外部へ流出しました。
当初は資料の真正性について慎重な検証が必要でしたが、その後の調査によって、この企業を取り巻く構造がかなり具体的に見えてきました。SentinelLabsは、流出資料から、中国政府機関の需要を背景として独立した民間請負業者が競争する「hackers-for-hire(ハッカーズ・フォー・ハイア)」市場の存在が見えてきたと分析しています。
そして2025年3月、米司法省(DOJ)はi-Soon関係者らを起訴しました。
ここで明らかにされたとする構造が、今回ZRONについて考えるうえで非常に興味深いのです。
米司法省によれば、中国の“公安部(ゴンアンブー/Gōng’ānbù、MPS:Ministry of Public Security)や国家安全部(グオジア・アンチュエンブー/Guójiā Ānquánbù、MSS:Ministry of State Security)”」は、民間企業や請負業者のネットワークを利用して情報を取得していました。
i-Soonは政府機関から依頼された侵入を行ったとされる一方で、自らの判断で侵入し、そこで得た情報を政府機関へ販売、あるいは販売しようとしたケースもあったと米司法省は主張しています。
ここは重要です。
従来想像されがちな…
国家 → 指令 → 国家系ハッカー → 攻撃
…という一直線の構造だけではありません。
場合によっては、民間ハッカー/企業 → 独自に侵入 → 情報を取得 → 国家機関へ販売
という逆方向の商流も成立し得ることが、少なくとも米司法省の起訴内容では示されています。さらに同省は、政府側に需要のなかった情報が第三者へ販売される場合もあったとしています。
「国家系」という言葉だけでは見えなくなる
ここで、ZRONとi-Soonを同一視してはいけません。
i-Soonについて米司法省が示した証拠関係と、現在ZRONについて確認できている証拠関係はまったく異なります。
ZRONについて、中国政府から具体的な侵入指示を受けていたことを示す公開証拠は、今回の調査では確認できていません。
したがって、
ZRONもi-Soonと同じ中国政府系ハッキング企業である。
とは結論付けられません。
しかし、i-Soonの事例は、この記事の冒頭で私が抱いた疑問について、一つの重要な材料を与えてくれます。
「民間企業が独自にサイバー能力を商品化し、その顧客として国家機関が存在する」という構造そのものは、単なる想像ではない。
米司法省はさらに2025年、中国の民間企業や個人ハッカーが脆弱なシステムを広く探して侵入し、価値のある情報を政府へ直接または間接的に販売する「hacker-for-hire(ハッカー・フォー・ハイア)」のエコシステムについて説明しています。
つまり、「国家系」と「犯罪者」の間には、かなり広い領域が存在します。
サイバー能力そのものが商品になる
ここで、旧ソ連圏を背景として発達してきたランサムウェア・エコシステムとの共通点も見えてきます。
もちろん、政治的・歴史的背景も目的も異なります。
同じものとして扱うべきではありません。
共通しているのは、サイバー能力が分業され、それぞれの商品価値を持つという点です。
- アクセス。
- マルウェア。
- 脆弱性。
- 侵入技術。
- 攻撃インフラ。
- 窃取されたデータ。
- そして情報分析能力。
これらが個別の商品となり、それぞれを提供する事業者や犯罪者が現れれば、一つの巨大なサプライチェーンが形成されます。
そこでは、「誰が攻撃したのか」という問いだけでは十分ではなくなります。
- 誰が侵入口を作ったのか。
- 誰がアクセスを売ったのか。
- 誰が情報を取得したのか。
- 誰がそれを分析したのか。
- そして最後に、誰が買ったのか。
ここまで追わなければ、サイバー作戦の全体像が見えなくなる可能性があります。
ZRONを見る視点も変わってくる
この視点から改めてZRONを見てみます。
ZRONが中国政府の指示を受けて外国へ侵入していたのか――。
それだけを問い続けると、重要なものを見落とす可能性があります。
むしろ…
- ZRONは何を収集していたのか。
- 自ら取得したものと、第三者から調達したものはあるのか。
- それをどのように整理・分析していたのか。
- どのような「商品」に変えていたのか。
- そして、誰がその商品を必要としていたのか。
…これらを見る必要があります。
今回確認したWSJの報道では、第三者からのデータ取得について話し合う社内チャットや、中国国内の警察組織を含む顧客との営業活動が報告されています。
それだけで政府による指揮命令を証明することはできません。
しかし、「誰が命令したのか」だけでなく、「誰が誰に何を売っていたのか」を見る必要があることは、i-Soonの前例からも分かります。
そして、この変化は日本のサイバー防衛にも直接関係してきます。
- 既知のAPTだけを追う。
- 既知のランサムウェア・ギャングだけを追う。
- 既知のマルウェアだけを検知する。
それだけでは、その周囲で成長する市場を見落とすかもしれません。
次に見るべきなのは「攻撃者」だけではありません。
攻撃者を取り巻く市場そのものです。
そこから、日本のサイバー防衛に必要な「外を見る目」を、もう少し具体的に考えてみたいと思います。
9.日本のサイバー防衛――観測範囲を広げる
ZRON(ズィーロン)を調べ始めたとき、私の関心は一つの中国企業にありました。
ところが、法人登記から始め、6月の販売情報、VECERT(ヴィーサート)の警告、NetAskari(ネットアスカリ)の分析、そしてWall Street Journal(ウォール・ストリート・ジャーナル/WSJ)の調査報道まで時系列に並べてみると、もっと大きな問題が浮かび上がってきました。
それは、日本のサイバー防衛における観測範囲です。
現在の防御では、組織内部のログ、認証情報、ネットワーク通信、エンドポイントの挙動などを監視し、侵害の兆候を早期に発見することが重視されています。
もちろん、これは基本です。
しかし、攻撃の準備や情報の取引は、防御する組織のネットワーク内で始まるとは限りません。
ある企業へのアクセス権が売りに出される。
認証情報が流通する。
窃取された文書の一部が販売サンプルとして提示される。
特定の国や業界に関する情報を求める買い手が現れる。
新しい攻撃ツールや侵入手法が取引される。
こうした兆候は、被害組織のSOC(Security Operations Center/セキュリティ・オペレーション・センター)からは直接見えない場合があります。
だからこそ、国内システムの防御と並行して、国外で動いている情報にも継続的に目を向ける必要があります。
必要なのは「侵害後」だけではない
サイバーインシデントが公表されると、私たちは侵入経路を調べます。
- VPNだったのか。
- 脆弱性だったのか。
- 盗まれた認証情報だったのか。
- 保守アカウントが悪用されたのか。
- そしてログを調べ、攻撃者の行動を遡ります。
これは、発生した事象を解明するために欠かせません。
一方で、その攻撃者や周辺の関係者が、侵害以前に何をしていたのかという情報が得られれば、調査の出発点そのものが変わります。
例えば、国外のフォーラムで日本企業へのアクセス権を販売する投稿が見つかったとします。
その段階で対象企業へ情報を伝え、VPN、認証ログ、特権アカウントなどを確認できれば、まだ大きな被害が発生していない段階で異常を発見できる可能性があります。
すべての情報が正しいとは限りません。
虚偽の販売広告もあれば、古い情報を再利用したものもあるでしょう。
だからこそ、地下空間で見つけた情報をそのまま「事実」として扱うのではなく、内部の技術情報と照合する作業が必要になります。
これは、今回ZRONを調べる際に使ったA~Eの証拠レベルと基本的には同じ考え方です。
観測した情報を、検証してから使う。
この手順が重要になります。
10.日本を「観測している側」を知る
今回の調査では、「Japan」という国名が確認されました。
しかし、具体的な日本の被害組織は確認できませんでした。
この事実は、決して調査の失敗ではないと思います。
むしろ、分からないところまでを明確にできた。
これも調査結果です。
そして、もう一つ分かったことがあります。
私たちが今後注視すべき対象は、著名なAPTやランサムウェア集団だけではないということです。
- アクセス・ブローカー。
- データ販売者。
- 攻撃ツールの開発者。
- 民間のサイバー請負企業。
- 情報分析事業者。
そして、それらのサービスや情報を購入する顧客。
これらが必ず一つの組織として動いているわけではありません。
それぞれ異なる目的で活動しながら、必要に応じて接続することがあります。
その接点を追うことが、これからの脅威インテリジェンスでは重要になってくると考えます。
最後に――ZRONから見えたもの
今回、ZRONについて調べても、最後まで分からなかったことは数多く残りました。
7GBを超えるとされたデータは、誰が最初に取得したのか。
どのような経路で外部へ出たのか。
ZRONはどこまで自ら情報を取得し、どこから第三者の情報を利用していたのか。
「Japan」は具体的に何を意味していたのか。
そして、中国の政府機関とZRONとの関係は、実際にはどの程度のものだったのか。
現時点の公開情報だけで、これらに答えを出すことはできません。
だから、無理に答えを作る必要もないと思います。
今回確認できた事実には事実として印を付け、報道された内容は報道として扱い、販売者の主張は未検証情報として残し、そこから考えたことは仮説として区別しました。
この線を崩さず、今後新しい資料が出れば更新していけばよいと思います。
ZRONは今回の記事の主役でした。
しかし、調べ終えてみると、私が最も気になっているのはZRONそのものではありません。
次のZRONを、私たちは見つけられるのだろうか。
まだ名前の知られていない企業かもしれません。
小さな技術集団かもしれません。
アクセスを売る個人かもしれません。
あるいは、一見するとサイバー攻撃とは無関係に見える企業かもしれません。
その存在が日本国内のインシデントとして姿を現してから初めて知るのでは、遅い場合があります。
今回、海外の研究者たちは6月の時点で異変を拾っていました。
VECERTが捕捉し、NetAskariなどの研究者が掘り下げ、やがてWSJによる大規模な調査報道へとつながりました。
ならば日本からも、そこへ目を向けることはできるはずです。
日本を守るために、日本だけを見ていてはいけない。
ZRONを追いかけた今回の調査で、ネット探検ラボが得た一番大きな宿題は、そこにあるのだと思います。
調査資料
本記事の作成にあたり、ネット探検ラボではZRON(ズィーロン)について、中国政府の企業登録情報、公開情報、サイバー脅威インテリジェンス、海外研究者による分析などを照合し、基礎調査を行いました。
以下に、記事執筆時点での調査結果をまとめた資料を掲載します。
『ZRON基礎調査レポート ― 郑州智荣网络技术有限公司』
ネット探検ラボ
調査基準日:2026年9月18日
なお、本資料では情報を「確認済みの事実」「第三者による報告」「未検証の主張」「分析・仮説」に区別しています。今後、新たな資料や技術的証拠が確認された場合には、内容を更新する可能性があります。
コメント