
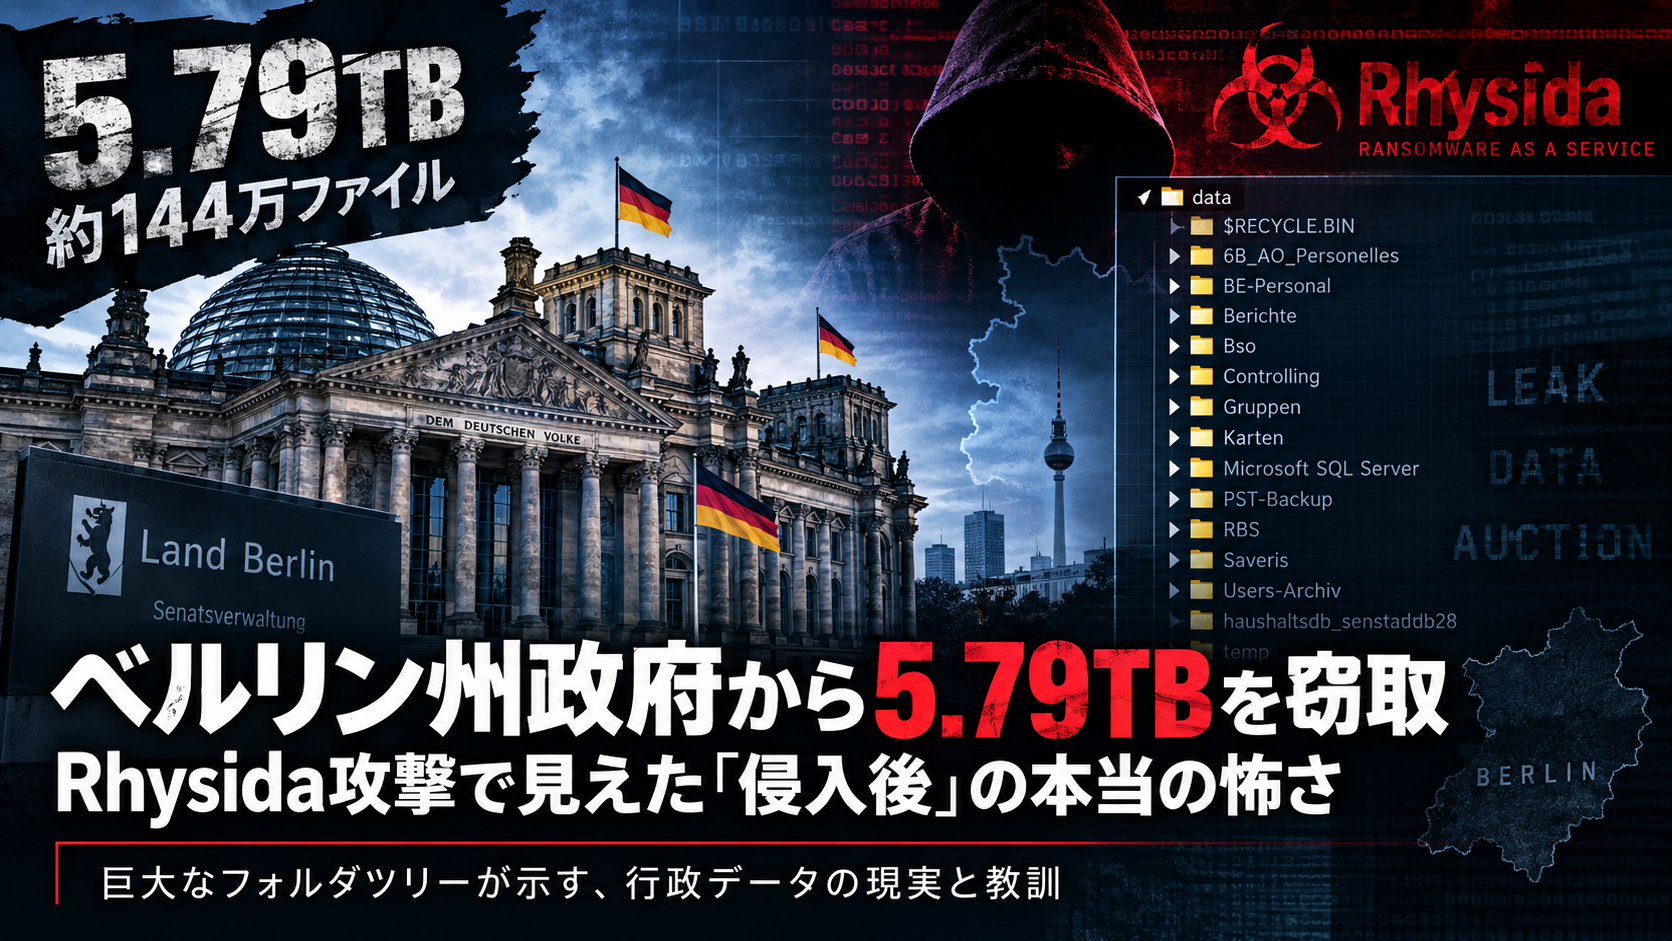
2026年8月、ドイツの首都ベルリンで大規模なサイバー攻撃が発生しました。
標的となったのは一企業ではありません。
ベルリン州政府です。
ランサムウェアグループ「Rhysida(リシーダ)」は、ベルリン州の行政ネットワークから約5.79TB、約144万ファイルを窃取したと主張しました。
ベルリン州政府は恐喝を受けていることを認めましたが、身代金の支払いを拒否。
その後Rhysidaは、窃取したとする大量のデータをダークウェブ上で公開しました。
5.79TB。
約144万ファイル。
数字だけでも巨大です。
しかしネット探検ラボが今回の調査で注目したのは、「どれだけ盗まれたのか」だけではありません。
攻撃者はベルリン州政府の内部で、
どこまで入り込み、何を見つけ、何を理解し、どのようにデータを持ち出したのか。
そこを追っていくと、この事件のもう一つの姿が見えてきました。
侵入から検知まで約1週間
フォレンジック調査に基づく報道では、データの外部流出は8月7日頃から12日頃に始まっていたとされています。
ベルリン州のIT部門が侵入を検知したのは8月14日。
都市開発・住宅担当部局と、モビリティ・交通・環境担当部局の2部局がネットワークから切り離されました。
ネットワークが復旧したのは8月23日です。
隔離は約9日間に及び、住宅手当の支給や家族支援業務など一部行政サービスにも遅延が生じました。
そして8月28日、Rhysidaが自らのリークサイトに、
「Berlin, Germany」
とする被害者ページを掲載。
要求額は30BTC。当時のレートで約200万ユーロ相当とされ、7日間のカウントダウンが設定されました。
同日、ベルリン市長Kai Wegner氏は恐喝を受けていることを公式に認め、支払いを拒否する方針を表明しました。
8月31日には州政府がデータ窃取そのものを正式に確認。
9月4日にRhysida側の設定した期限が到来し、その後、同グループは窃取したと主張するデータを公開しています。
5.79TBの中に何があったのか
ここから先は慎重に読む必要があります。
ベルリン州政府はデータ窃取そのものを確認していますが、5.79TB、約144万ファイルという詳細な数字や、その内容を独自に確認したわけではありません。
以下はRhysida自身の主張です。
Rhysidaは約144万ファイルについて、次のような分類を提示しています。
| カテゴリー | Rhysidaが主張する件数 |
|---|---|
| 地図・地理情報 | 124,823 |
| 法務・苦情処理 | 77,939 |
| 財務 | 55,553 |
| 契約 | 46,522 |
| 人事 | 27,299 |
| 政府監督関連 | 13,142 |
| 機密文書 | 11,777 |
| インフラ | 8,110 |
| パスワード | 5,941 |
| 医療・健康 | 2,738 |
| 連絡先 | 2,287 |
さらにメールアドレス16,389件、電話番号11,963件、12,076人分の個人情報、148件のIBAN(国際銀行口座番号)が含まれているとしています。
そして、ここからが今回の事件で非常に気になったところです。
「パスワード」5,941件という異様な分類
Rhysidaは窃取したとするデータのうち、5,941件を「Passwords」に分類しています。
さらにリークサイトでは、施設管理系システムとみられる認証情報、決済関連データベース、個人用の「パスワード保管庫」、管理権限を持つデータベースアカウントなどの存在を主張しています。
ネット探検ラボが公開ページ上で確認したサンプルにも、認証情報を平文に近い形で記録した内部文書らしきものが含まれていました。
ここでも断定はできません。
そこに記載された認証情報が攻撃時にも有効だったのか。
Rhysidaがそれを利用して侵入したのか。
あるいは侵入後に発見しただけなのか。
そこまでは分かりません。
しかし、組織内部に認証情報を平文で記録したWord、Excel、TXTなどが大量に存在していたのであれば、それ自体が重大な問題です。
攻撃者にとって、それらは単なる文書ではありません。
次のシステムへ進むための「鍵束」になり得るからです。
そして見つかった巨大な「Tree」
Rhysidaのリークサイトに用意されていたフォルダツリーです。
リークサイトには「Document (part 1)」から「Document (part 3)」までの閲覧領域が存在していました。
そのうち、今回読み込みに成功したpart 2では、ルートとなる「data」の直下に多数のフォルダが並んでいました。
そこには、人事、報告書、管理、地図などを示唆する名称に加えて、
Microsoft SQL Server
PST-Backup
Users-Archiv
予算データベースを示唆する名称
などが確認できました。
これは重要です。
Rhysidaが単に「重要そうなWordやPDFを探して持ち出した」という姿とは少し違います。
一定のディレクトリ構造を保ったまま、大きなデータ領域をまとめて取得した可能性が見えてくるからです。
SQL Serverまで持ち出したのか
中でも注目したのが「Microsoft SQL Server」というフォルダ名です。
これだけで「データベースそのものが窃取された」と断定することはできません。
しかし、仮にSQL Serverのデータファイルやバックアップまで含まれていたとすれば、一般的な共有ファイルへのアクセスより、侵害はさらに深かった可能性があります。
同様に「PST-Backup」は、Outlookのメールアーカイブを示唆します。
そして複数の人事・財務・地理情報関連と思われるフォルダが、同じ「data」というルートの下に並んでいました。
これらが実環境の構造を反映しているのであれば、
特定端末の侵害ではなく、部局横断的な共有ストレージ、あるいはそれに相当する大規模データ領域への到達を疑う必要があります。
ただし、このTreeはRhysidaが閲覧者向けに提示しているものです。
攻撃者が窃取後にデータを再配置した可能性もあり、ベルリン州政府内部の実際のネットワーク構成をそのまま表しているとは限りません。
ここは重要な留保です。
144万ファイルを「全部読んだ」わけではない
このTreeが見つかったことで、Rhysidaのデータ分析能力についても少し見方を変える必要があります。
Rhysidaは約144万ファイルを…
地図、法務、財務、契約、人事、監督、機密、インフラ、パスワード、医療、連絡先――
…という11カテゴリーに分類しています。
最初にこれを見ると、「144万ファイルの中身を高度なシステムで解析したのではないか」とも考えたくなります。
しかしTreeを見ると、元のフォルダ構造自体がデータの意味をかなり示していた可能性があります。
ならば攻撃者は…
フォルダ名
→ ファイルパス
→ ファイル名
→ 拡張子
→ キーワード
…などを機械的に走査するだけでも、相当程度の分類ができます。
したがって、評価すべきなのは「144万ファイルをすべて読解できる超高度なAI」のような能力ではありません。
大量に窃取したデータを短期間で検索・整理し、「何が金になるのか」「何が被害者にとって痛いのか」を選別するオペレーション能力です。
ここにRhysidaの本当の強さがあると考えます。
Rhysidaは「超高度なハッカー集団」なのか
Rhysidaは2023年頃から活動が確認されているRansomware-as-a-Service(RaaS)型のグループです。
CISA、FBI、MS-ISACなどがまとめた既知のTTPでは、初期侵入に…
- VPNなどの外部公開サービス
- 窃取された正規認証情報
- MFAが導入されていないVPN
- フィッシング
- 既知の脆弱性
…などが利用されています。
横方向への移動ではPsExecなど正規運用ツールも悪用します。
つまりRhysidaは、未知のゼロデイを次々と投入して防御を突破することだけを強みとする集団とは少し違います。
むしろ…
「壊して入る」のではなく、「正規ユーザーのようにログインして入り、内部に居座る」
…タイプの攻撃を得意としていると見る方が適切です。
そして今回のベルリン事件についても、具体的な初期侵入経路はまだ確定していません。
公開情報から高度なゼロデイ攻撃が使用されたことを示す証拠も、現段階では確認されていません。
本当に怖いのは「侵入した後」
ここでRhysidaの評価を間違えてはいけません。
初期侵入に革命的な技術を必要としないことは、攻撃者の脅威が低いことを意味しません。
むしろ逆です。
一度入った後…
Discovery(探索)
↓
Credential Access(認証情報の取得)
↓
Lateral Movement(横展開)
↓
Collection(収集)
↓
Exfiltration(外部持ち出し)
↓
分類・価値評価
↓
恐喝
という一連の工程を効率よく進めることができれば、大規模組織に甚大な被害を与えられます。
ベルリン事件では、データ流出開始から検知まで約1週間あったとされています。
その間に何が起きていたのか。
ここが今後のフォレンジック調査で最も知りたい部分です。
一つの「data」の下に何が置かれていたのか
今回確認したTreeには、防御側にとってもう一つ重要な問題があります。
- 人事
- 財務・管理
- 地理情報
- メールバックアップ
- データベース関連
そして、環境監視システムに由来する可能性のある名称。
性質の全く異なるデータが、表示上は一つの「data」というルートの下に存在しています。
仮にこれが元環境をある程度反映しているのであれば、アクセス権を部局別に設定していたとしても、ストレージ基盤や管理者権限が共通していた可能性を考える必要があります。
ネットワークを分離しているつもりでも、管理者アカウント一つを奪われれば全部見えてしまう。
それでは本当の意味での分離とは言えません。
重要なのは、
ネットワークだけではなく、ストレージ、バックアップ、管理者権限まで含めて障壁を作ることです。
一つの侵害が、そのまま全庁的なデータ露出へ発展しない構造が必要です。
攻撃者より先に、自分たちのデータを理解する
今回の事件には皮肉なところがあります。
Rhysidaは盗んだとするデータを11カテゴリーに分類しました。
つまり攻撃者は、どこに何があり、何が重要で、何を公開されたら被害者が困るのかを理解しようとしています。
では、防御側は同じことができていたのでしょうか。
- 自分たちのネットワークのどこに個人情報があるのか。
- どこにパスワードがあるのか。
- どこにデータベースのバックアップがあるのか。
- どこに重要インフラ情報があるのか。
- 誰がアクセスできるのか。
- どの管理者権限を奪われると、どこまで到達されるのか。
これを攻撃者より先に把握していなければなりません。
攻撃者に盗まれた後、攻撃者が作った分類表によって、自分たちの重要情報の所在を知る。
そんな状態だけは避けなければなりません。
ベルリン事件は「防ぎようのない攻撃」だったのか
現段階では、ベルリン州政府への具体的な初期侵入経路は判明していません。
したがって…
- 「MFAがなかったから侵入された」
- 「VPNが突破された」
- 「フィッシングだった」
…などと断定することはできません。
しかしRhysidaの既知TTPを見る限り、この事件を、国家レベルの攻撃者でなければ不可能だった超高度なサイバー攻撃と評価する材料も現時点ではありません。
むしろ問うべきなのは…
- MFAはどこまで徹底されていたのか。
- 平文認証情報はなぜ存在したのか。
- 特権アカウントはどのように管理されていたのか。
- 部局間は本当に分離されていたのか。
- データベースのバックアップはどこに置かれていたのか。
そして、5TBを超える規模のデータ持ち出しをなぜ早期に検知できなかったのか。
という、極めて基本的な問題です。
ベルリン州政府の対応で評価すべき点
一方、ベルリン州政府の対応で評価すべきこともあります。
身代金を支払わなかったことです。
そして8月28日の段階で、恐喝を受けていることを公式に認めました。
身代金を払ったところで、データが削除される保証はありません。
別の犯罪者へ転売されない保証もありません。
したがって組織には、「払わなくても復旧できる」体制が必要です。
そのためにはオフライン・イミュータブルバックアップだけでなく、復旧手順、法務、広報、捜査機関との連携、そして「どこを切り離せばどの行政サービスが止まるのか」という判断まで、平時から準備しておく必要があります。
ランサムウェア対策は、バックアップ製品を導入して終わりではありません。
ロシア・ウクライナ戦争との関係は慎重に見る
- ベルリンという標的。
- 政府ネットワーク。
- 重要インフラ情報の窃取主張。
現在の欧州情勢を考えれば、ロシア・ウクライナ戦争との関係を疑いたくなる要素はあります。
しかし、今回の調査でロシア政府がRhysidaを指揮し、ベルリン州政府への攻撃を実行させたことを示す証拠は確認できていません。
- 国家の指揮下にある攻撃者。
- 国家と利害を共有する犯罪者。
- ロシア語圏などを活動基盤とする犯罪エコシステム。
- そして純粋な金銭目的のランサムウェア犯罪者。
これらは分けて考える必要があります。
現段階では、Rhysidaの既知の二重恐喝モデルと、今回実際に30BTCを要求している事実を踏まえ、金銭目的を基本線として評価するのが妥当でしょう。
国家との関係を論じるには、別の証拠が必要です。
ベルリン州政府攻撃から何を学ぶのか
今回の事件から得られる教訓は、意外なほど基本的です。
- MFAを徹底する。
- 認証情報を平文で保存しない。
- 共有管理者アカウントをなくす。
- 特権を必要最小限にする。
- ネットワークを分割する。
- データベースのバックアップを一般共有領域から分離する。
- 重要インフラ情報を一般行政情報とは別に保護する。
- 大量の外向き通信を監視する。
そして…自分たちが持っているデータを、自分たち自身が分類して把握する。
Rhysidaのような犯罪組織は、この基本的な防御の隙を探します。
侵入自体に革命的な技術がなくても、一度正規アカウントとして内部へ入ることができれば、正規ツールを利用して探索し、認証情報を探し、横へ移動できます。
- そこで大量のデータを収集する。
- 外へ持ち出す。
- 分類する。
- 価値を評価する。
- そして被害者が最も困る情報を選び、恐喝材料に変える。
ランサムウェア犯罪の怖さは、ファイルを暗号化するプログラムだけにあるのではありません。
侵入から探索、横展開、窃取、分析、恐喝、販売、公開まで。
そのすべてが一つの犯罪ビジネスとして成立しています。
今回のベルリン州政府への攻撃は、その現実をよく示しているように思います。
そして、この事件にはまだ一番重要な答えが残されています。
Rhysidaは、最初にどうやってベルリン州政府の中へ入ったのか。
ここが明らかになれば、ベルリン事件から得られる防御側の教訓は、さらに具体的になります。
ベルリン州政府、捜査当局、セキュリティ機関による今後の調査結果を引き続き追っていきたいと思います。
ネット探検ラボ調査レポート
本記事では、事件の概要とネット探検ラボとしての分析を読みやすく整理しました。
詳細な時系列、Rhysidaの既知TTP、リークサイト上で確認したフォルダツリー、攻撃者の力量評価、認証情報管理、ネットワークセグメンテーション、共有ストレージ、KRITIS情報保護などについては、今回作成した第2版調査レポートにまとめています。『Rhysida_ベルリン州政府攻撃_分析レポート』
『Rhysidaによるベルリン州政府攻撃の分析――攻撃者の力量推定と防御側への教訓』
2026年9月7日・ネット探検ラボ
※本調査では、リークサイト上の公開ページおよびフォルダ名等の表層情報を確認していますが、流出データ本体のダウンロード・閲覧は行っていません。
コメント