
2026年10月1日 · @ネット探検ラボ 矢又小次郎
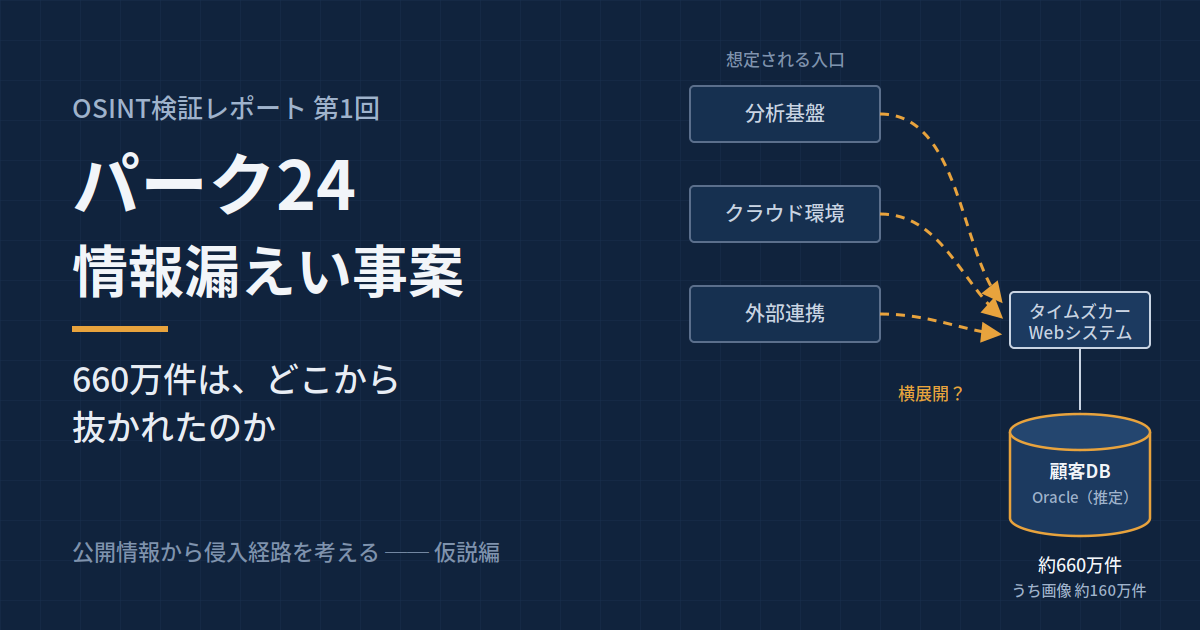
約660万件(うち約160万件は免許証などの画像付き)という大規模な漏えいは、どこから入られたのか。公開情報からパーク24のシステム構成を推定し、既知の攻撃グループの手口と照合して、侵入経路の仮説を立ててみました。
※本稿は公開情報に基づく外部からの検証であり、侵入経路や攻撃者を断定するものではありません。【事実】は公式発表・公開情報で確認できたもの、【推定】は公開情報から確度高く導けるもの、【推測】は筆者の仮説です。
1. 何が起きたのか(時系列)
検知からわずか4日で、漏えいは「可能性」から「確認」へ、件数と画像の有無まで確定しました。
| 日時(2026年) | 出来事 |
|---|---|
| 9月上旬 | 【未確認】海外メディアは、侵入者が検知より前の月初めからアクセスしていたと報道 |
| 9月25日 9:07 | タイムズカーWebシステムへの外部からの不正アクセスを検知 |
| 9月26日 7:25 | 不正アクセス経路と攻撃元との通信の遮断を完了 |
| 9月28日 | 第二報:会員情報約660万件が「取得されたことを確認」と公表 |
| 9月29日 | 第三報:うち約160万件で本人確認書類の画像が漏えいと公表 |
| 約2週間後(予定) | 詳細の案内 |
漏えい項目は、氏名、住所、生年月日、電話番号、メールアドレス、運転免許情報、パスワード、連携サービスIDなどです。画像には運転免許証、公共料金の請求書などの住所確認書類、学生証などが含まれます。現会員だけでなく、退会者や入会未完了者も対象です。
なお、システム停止は起きておらず、サービスは通常通り継続しています。約660万件は重複を含む最大のアカウント数とされ、実際の人数はこれより少ない見込みです。
2. 疑問:これほど大規模な侵害は、どこから入ったのか
事案の姿は、個別アカウントへの不正ログインではなく、データの保管先への一括アクセスを示唆しています。
- 規模:約660万件、うち画像付き約160万件
- 範囲:退会者や入会未完了者まで含む「丸ごと」の取得
- 速さ:検知から数日で「取得されたことを確認」と断定し、件数まで確定
この速さには違和感もあります。大規模漏えいは個人情報保護委員会への速報義務があるため、公表の早さ自体は説明がつきます。しかし件数までの早期確定は、ログで大量の持ち出しが明確に見えていたか、あるいは攻撃者から保有を示す接触があった可能性をうかがわせます。【推測】
そしてパーク24は、侵入の起点や経路を明らかにしていません。
3. 求人情報からシステム構成を再構築する
【推定】顧客DBはOracle Databaseで構築され、オンプレとAWS・OCIが混在する環境で、会員基盤を統合している最中だったと考えられます。
パーク24は、システムを内製で開発・運用してきた企業です。公開されている求人情報などから、構成を次のように整理しました。
| 要素 | 公開情報から分かること | 確度 |
|---|---|---|
| データベース | TONIC、Times Car、Times ClubなどのDBA業務は「主にOracle」 | 事実 |
| DBバージョン | 精算機アプリの開発環境にOracle 19c(会員系も同じかは不明) | 事実 |
| アプリ | Java+Linuxが中心、一部クラウド | 事実 |
| Web/APサーバー | Apache+Tomcat、Spring Boot(掲載情報が古い可能性あり) | 推定 |
| クラウド | 会員・決済の共通基盤開発でAWS・OCIの利用経験が歓迎条件 | 事実 |
| 分析基盤 | AWS QuickSight・Databricks等を活用(2026年8月30日掲載の求人) | 事実 |
組織の動きも、構築の最中であることを裏付けています。2024年11月に「会員プラットフォーム開発室」が新設され、2025年11月には「システムインフラ・クラウド整備部」へ改称されました。共通基盤の求人は、会員機能がサービスごとに個別最適で存在し、これから本格的に基盤をつくるフェーズだと説明しています。
4. 浮上したグループ:Oracle製品を突いて大規模攻撃を重ねてきた者たち
Oracle製品群を侵害して大量のデータを窃取してきたグループとして、次の2つが挙がります。
| グループ | 時期 | 悪用したOracle製品 | 主な被害 |
|---|---|---|---|
| ShinyHunters | 2026年9月 | PeopleSoft(FBIの求人ポータル) | FBI。AWS GovCloudへ横展開したと主張 |
| ShinyHunters | 2026年6月 | PeopleSoftのゼロデイ(CVE-2026-35273) | 100以上の組織、日産を含む |
| Cl0p | 2025年 | E-Business Suiteのゼロデイ | 日本企業を含む多数の組織 |
【留保】パーク24が使っていると推定されるのはOracle Databaseであり、PeopleSoftやE-Business Suiteを使っている痕跡は見つかっていません。そのため本稿では、製品の一致ではなく、手口の類似という観点で照合します。とくにShinyHuntersは入口を選ばないため、照合対象の筆頭とします。
5. ShinyHuntersとは
ShinyHuntersは、暗号化をせずにデータを盗み、「公開する」と脅すデータ窃取型の恐喝グループです。システム停止を伴わないため、被害が表面化しにくいのが特徴です。
- 入口を選ばない:製品の脆弱性に加え、盗んだ認証情報、SaaSやクラウドの設定不備、外部連携サービス、ヘルプデスクを騙すソーシャルエンジニアリングなどを使う
- クラウドのデータ基盤を狙う:SnowflakeやSalesforceなどを狙った大規模窃取に関与
- 侵入後の動き:アプリサーバーの設定ファイルからDBやクラウドの認証情報を拾い、奥のデータへ横展開する
- 最近の動き:2026年9月、FBIのデータを盗んだと主張し、注意喚起の撤回を要求。期限切れ翌日の9月30日にサイトがアクセス不能に。オランダでは関連で逮捕者も出ている(ロイター)
【推測】「暗号化なし・停止なし・大量窃取」というパーク24の被害の姿は、このグループの手口と類似しています。ただし、犯行声明やリークサイトへの掲載は確認されておらず、攻撃者は特定されていません。
6. 仮説
筆者の仮説は、「攻撃口はパーク24にも存在し、そこを突破されれば横展開で顧客DBに到達し得た」というものです。
仮説1:ShinyHunters等が好む攻撃口が、パーク24にも存在する
【事実】ShinyHuntersは、製品の脆弱性だけでなく、Snowflake、Salesforce、外部の連携サービスなど、クラウド上のデータ基盤や連携経路を狙ってきたグループです。
【事実】パーク24には、同種の攻撃面となり得る次の仕組みが存在します。
- クラウドのデータ分析基盤:AWS QuickSight・Databricks等を活用した分析基盤が、駐車場・モビリティ事業のデータを扱う部署で運用されている
- クラウド環境:会員・決済の共通基盤開発で、AWS・OCIが使われている
- 外部連携:漏えい項目に「連携サービスID」が含まれ、会員データが外部サービスと紐付いていた
【推測】これらは、ShinyHuntersが過去に突いてきた「クラウドのデータ基盤」「認証情報」「連携経路」と同種の攻撃面にあたります。
仮説2:入口突破後の横展開による「タイムズカーWebシステム」侵害
【事実】パーク24は「タイムズカーWebシステムへの外部からの不正アクセス」と「不正アクセス経路の遮断」を公表していますが、侵入の起点や経路は明かしていません。
【推測】分析基盤やクラウド環境は、業務システムのDBへの接続情報を持つことが多く、入口が突破された場合、そこを足場に横展開して、タイムズカーWebシステムや顧客DB(Oracle Databaseと推定)へ到達することは技術的にあり得ます。「Webシステム」は不正アクセスを受けた対象であって、侵入の起点とは限りません。
【留保】免許証画像約160万件まで取得されている点から、攻撃者は分析用のデータだけでなく、本番側の保管先にも到達していたと考えられます。また、Webシステムへの直接侵入の可能性も同様に残ります。経路の確定は、パーク24による今後の公表を待つ必要があります。
今後の展開
今後の注目点は次の3つです。
- 約2週間後に予定されるパーク24の詳細案内で、侵入されたシステムや経路が明かされるか
- リークサイトや闇市場に、本件のデータや犯行声明が現れるか
- ShinyHuntersのサイト停止とFBIとの攻防が、今後どう展開するか
新たな情報が出た段階で本稿の仮説を検証し、当たった点も外れた点も含めて続報としてお伝えしてまいりたいと思います。
コメント