
まえがき
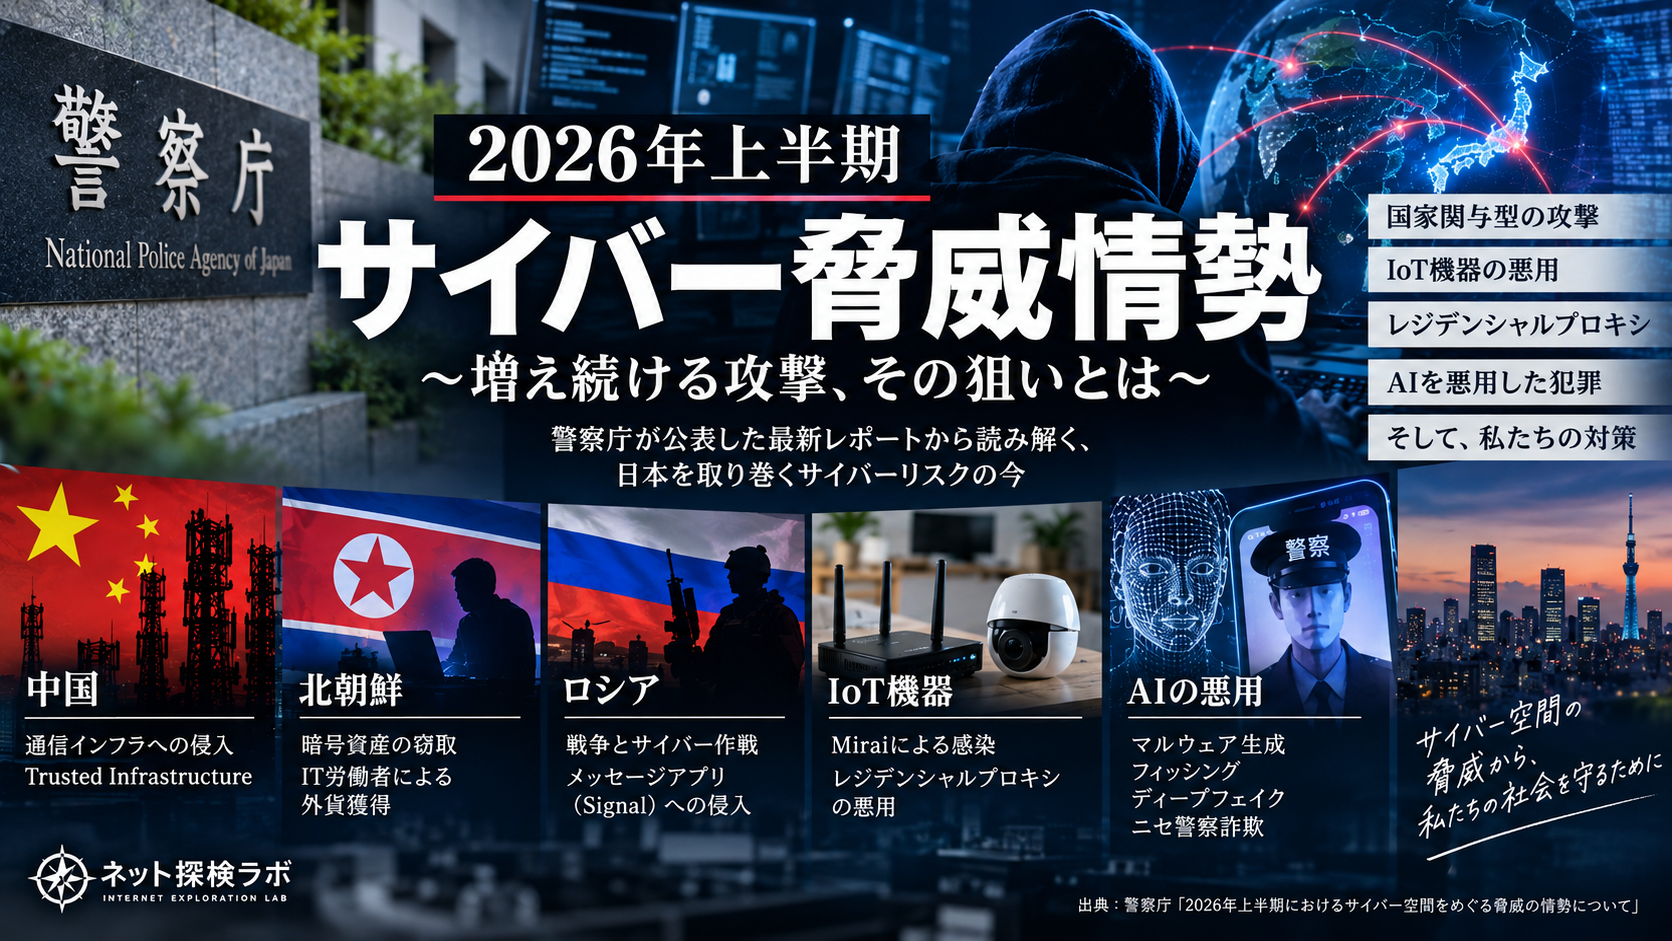
2026年9月10日、警察庁は「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」を公表しました。警察庁は毎年、サイバー犯罪やサイバー攻撃の発生状況を統計や事例とともに取りまとめていますが、今回の資料でまず注目したいのは、脅威情勢の冒頭で“「国家の関与が疑われる高度なサイバー攻撃」”を取り上げていることです。
そこでは、中国、北朝鮮、ロシアなどの関与が疑われる活動が取り上げられています。
中国については、情報窃取を目的としたサイバー攻撃だけではありません。ネットワーク機器などの既知の脆弱性を悪用した侵入や、攻撃インフラの構築とみられる活動に加え、中国へ業務渡航した人物の端末に、USBメモリなどを利用して物理的にマルウェアを仕込む手口まで紹介されています。
この事例には、さらに具体的な裏付けがあります。
オランダの情報機関AIVDは、中国へ業務渡航した人物の端末から「FlowCloud」と呼ばれるマルウェアを発見したと公表しています。対象となった人物は中国にとって機微な分野に関係しており、AIVDはその感染についてスパイ活動を目的とした可能性が非常に高いと評価しています。
しかも感染はネットワーク越しとは限りませんでした。
AIVDによれば、端末が所有者から離れたタイミングで物理的にアクセスされ、USBメモリなどを使ってマルウェアが導入されたほか、ハードディスクそのものが複製された事例も確認されています。夕食や会議など、出張者が端末から離れる場面まで具体的に警戒対象として挙げています。
一方、通信インフラを狙う中国系サイバー活動についても、抽象的な懸念だけではありません。
オランダAIVDとMIVDは2025年8月、中国政府の支援を受けるとされる「Salt Typhoon」による世界規模のサイバー諜報活動について、オランダ国内の通信・ホスティング事業者も標的になっていたことを公表しました。両機関は米国側の調査内容の一部を独自情報によって確認したとしています。
つまり今回の警察庁資料から見えてくるのは、単純な「サイバー犯罪の増加」ではありません。
ネットワーク機器への侵入、通信インフラの悪用、物理アクセスによるマルウェア感染、暗号資産窃取、AIを利用した攻撃――サイバー空間における脅威が、犯罪・諜報・国家安全保障の境界を越えて広がっている現実です。
本稿では、警察庁が公表した2026年上半期の脅威情勢を手掛かりに、中国・北朝鮮・ロシアを背景とするサイバー活動、そして急増するIoT機器の悪用やAI利用まで、その背景を一次資料とともに読み解いていきます。
1. 警察庁が「国家関与型サイバー攻撃」を冒頭に置いた意味
警察庁が国家を背景とするサイバー攻撃を重大な脅威として扱うようになったのは、今回が初めてではありません。
これまでも、中国を背景とする情報窃取活動、北朝鮮による暗号資産窃取、ロシアを背景とするサイバー攻撃などについて、国内外の関係機関と連携しながら注意喚起を行ってきました。
したがって今回の資料を、「警察庁が突然、国家関与型サイバー攻撃を重視し始めた」と読むのは正確ではありません。
むしろ注目すべきなのは、警察庁が示す脅威の姿が、より具体的になっていることです。
今回の資料では、中国、北朝鮮、ロシアなどの関与が疑われる活動について、それぞれ異なる目的と手法が示されています。
中国については、情報窃取を目的とする活動に加えて、通信事業者などを標的とした「Salt Typhoon」の活動や、ネットワーク機器の既知の脆弱性を悪用した侵入、さらに侵害した機器を攻撃インフラとして利用する活動が取り上げられています。
ここで重要なのは、攻撃者が単に「企業や組織の内部へ侵入する」だけではなくなっていることです。
ルーターなど、本来は通信を支えるために置かれたネットワーク機器そのものが侵害され、別の攻撃を行うための足場として利用される。
この問題は、ネット探検ラボでもこれまで取り上げてきました。
外部から見れば、それは一般企業や家庭などで普通に使われている機器から発生した通信に見える可能性があります。攻撃者自身のインフラを直接利用するのではなく、第三者の「信頼されているインフラ」を経由することで、本当の攻撃元を見えにくくするわけです。
そして今回の資料は、さらに別の侵入経路にも触れています。
それが物理的アクセスです。
中国へ業務渡航した人物が携行していた端末に対し、USBメモリなどを利用してマルウェアを感染させたとみられる事例が紹介されています。
サイバー攻撃という言葉から、多くの人は「インターネットの向こう側から侵入してくる攻撃者」を想像するでしょう。
しかし国家レベルの情報活動では、それだけを監視していれば十分とは限りません。
- ネットワークの外側から脆弱性を突く。
- 通信インフラへ侵入する。
- 侵害したネットワーク機器を次の攻撃の足場にする。
- そして必要であれば、対象となる端末へ直接接触する。
つまり攻撃対象は、サーバーやパソコンだけではありません。
人、端末、ネットワーク機器、通信インフラ、そして、それらの間に存在する「信頼」そのものが攻撃対象になりつつあります。
一方、北朝鮮では暗号資産窃取やIT労働者による外貨獲得、ロシアではウクライナ侵攻を背景とした政府機関や重要インフラなどへのサイバー活動が続いています。
同じ「国家関与型サイバー攻撃」という言葉で括られていても、その目的は一つではありません。
諜報、情報窃取、外貨獲得、攻撃基盤の構築、重要インフラへのアクセス。
それぞれ異なる国家目的のために、サイバー空間が利用されています。
今回の警察庁資料を読み解くうえで重要なのは、単純に「サイバー攻撃が増えている」と理解することではないでしょう。
むしろ、従来のサイバー犯罪という枠組みだけでは説明できない脅威が、日本を取り巻くサイバー空間で存在感を増しているということです。
では、その実態はどのようなものなのでしょうか。
まず、警察庁が具体的な活動を挙げている中国を背景とするサイバー攻撃から見ていきたいと思います。
2. 中国――「Trusted Infrastructure」を利用する攻撃
中国を背景とするサイバー活動を見るうえで、今回の警察庁資料で特に注目したいのが「Salt Typhoon」です。
Salt Typhoonは、世界各国の通信事業者などを標的としてきた、中国政府の支援を受けるサイバー脅威アクターとして米国などから公表されています。
2025年8月には、米CISA、NSA、FBIをはじめ、日本の警察庁、国家サイバー統括室(NCO)、英国、カナダ、オーストラリア、ドイツなど各国機関が共同で国際アドバイザリーを公表しました。
そこで明らかにされた活動は、一般的に想像される「企業のパソコンにマルウェアを送り込む」という攻撃とは少し様相が異なります。
狙われているのは、通信そのものを支えているネットワーク機器です。
大手通信事業者のバックボーンルーターをはじめ、Provider Edge(PE)ルーター、Customer Edge(CE)ルーターなどが標的となり、既知の脆弱性や設定不備などを利用して侵入します。
侵入後には、ルーターの設定変更、アカウント作成、通信のミラーリング、パケットキャプチャ、トンネルの構築、ルーティング変更などが確認されています。
ここで考えなければならないのは、「ルーターを一台乗っ取られた」という単純な問題ではありません。
ルーターは通信の通り道です。
そこを押さえられれば、通過する通信を観測し、認証情報を取得し、さらに別のネットワークへ移動するための足場として利用できる可能性があります。
実際、国際共同アドバイザリーでは、侵害したネットワーク機器からRADIUSやTACACS+などの認証通信を取得したり、ルーターの設定を書き換えて認証情報を攻撃者側へ送らせたりする活動まで報告されています。
さらに重要なのは、必ずしも最終的な標的となる組織の機器だけが狙われるわけではないことです。
攻撃者にとって、その機器の所有者自身に価値がなくても構いません。
その機器が、別の標的へ近づくための「通り道」になるのであれば利用価値があります。
国際共同アドバイザリーでは、侵害した機器と、事業者間・事業者と顧客間などに存在する信頼された接続関係を利用し、別のネットワークへ移動する活動が確認されています。
ここに「Trusted Infrastructure(トラステッド・インフラストラクチャ/信頼されたインフラ)」という考え方の怖さがあります。
私たちは通常、攻撃者が用意した不審なサーバーや、不審なIPアドレスから攻撃が飛んでくる姿を想像します。
しかし、攻撃者が利用しているのが、どこかの企業や通信事業者で実際に稼働している正規のネットワーク機器だったらどうでしょうか。
外から見える通信の姿は大きく変わります。
攻撃者は、自分自身の姿を隠すために、第三者が所有する「信頼されたインフラ」を利用することができます。
そして、この活動が机上の想定だけではないことも確認されています。
オランダの情報・安全保障機関AIVD(エー・アイ・ブイ・ディー)と軍情報・保安局MIVD(エム・アイ・ブイ・ディー)は2025年8月、Salt Typhoonによる世界規模のサイバー諜報活動について、オランダ国内でも標的を確認したと公表しました。
標的となったのは大手通信事業者ではなく、比較的小規模なISPやホスティング事業者でした。
そして調査の結果、Salt Typhoonがそれらの事業者のルーターへアクセスしていたことが確認されています。
幸い、オランダ当局が把握している範囲では、そこから内部ネットワークへさらに侵入したことまでは確認されていません。
しかし、この事例が示している意味は小さくありません。
攻撃者は通信事業者だけを狙っているのではなく、ネットワークを構成するさまざまな場所へ入り込み、必要に応じて次の攻撃へ利用できる場所を探している可能性があります。
つまり、防御する側が見るべきなのは「自分たちのネットワークの中」だけではありません。
自分たちが信頼して接続している相手、その先にある通信事業者、ネットワーク機器、管理経路まで含めて考える必要があります。
これは従来の境界型防御だけでは捉えにくい脅威です。
そして、ネット探検ラボでこれまで追ってきた「Trusted Infrastructure」という問題とも重なります。
ただし、ここでは一つ注意が必要です。
ネットワーク機器を侵害し、正規のインフラを攻撃の足場として利用する活動が確認されているからといって、同様の手法を使うすべての攻撃をSalt Typhoon、あるいは中国政府の活動だと断定することはできません。
攻撃手法の類似と、攻撃主体の帰属は別の問題です。
それでも、世界各国の政府機関が共同で警告を出し、日本の警察庁と国家サイバー統括室もそこへ署名した事実は重く受け止める必要があります。
通信を守るはずの機器そのものが、攻撃者の目となり、耳となり、そして次の侵入への足場になり得る。
Salt Typhoonが突きつけているのは、その現実です。
3. ネットワークだけではない――中国出張者の端末に仕込まれたマルウェア
ここまで見てきたSalt Typhoonの活動は、ネットワーク機器や通信インフラそのものが攻撃対象になることを示しています。
しかし、今回の警察庁資料には、もう一つ見逃せない事例が掲載されています。
それは、中国へ渡航した人物が携行していた端末への物理的なアクセスです。
警察庁が紹介しているのは、オランダ情報・保安局(AIVD)などが公表した事例です。
AIVDによれば、中国が関心を持つ分野に関係する複数の人物が中国へ業務渡航した際、携行していたラップトップからマルウェアが発見されました。
確認されたマルウェアは「FlowCloud」と呼ばれるもので、AIVDは、この感染がスパイ活動を目的としていた可能性が非常に高いと評価しています。
ここで重要なのは、感染経路です。
一般的なサイバー攻撃であれば、フィッシングメールや脆弱性の悪用、不正なWebサイトなど、ネットワークを経由した侵入を思い浮かべるでしょう。
しかし、AIVDが確認した事例では異なる方法が使われていました。
端末の所有者がラップトップから離れている間に第三者が物理的にアクセスし、USBメモリなどを利用してマルウェアを仕込んだとみられています。
AIVDは、出張者が会議、夕食、イベントなどに参加している間に、ホテルなどへ置かれた端末が第三者の手に渡る可能性について注意を促しています。
さらに、一部の事例では端末のストレージが複製されたとみられる痕跡も確認されています。
これは非常に古典的な手法にも見えます。
しかし、古典的だから脅威ではないということにはなりません。
どれほど強固なファイアウォールを構築しても、EDRを導入しても、ネットワークをゼロトラスト化しても、端末そのものへ物理的にアクセスされれば、防御側が想定していた境界とはまったく別の場所から攻撃される可能性があります。
ここには重要な教訓があります。
サイバーセキュリティというと、私たちはどうしてもネットワークの中を見ようとします。
- 不審なIPアドレスはないか。
- 異常な通信は発生していないか。
- マルウェアが動いていないか。
- 認証情報が悪用されていないか。
もちろん、これらの監視は必要です。
しかし国家を背景とする情報活動まで視野に入れるなら、それだけでは足りません。
「その端末を誰が触ることができたのか」という、極めて物理的な問いまで戻る必要があります。
例えば、機微な情報を扱う企業や政府関係者が海外へ出張するとします。
- ホテルの部屋へ業務用PCを置いたまま夕食へ出る。
- 会議会場で端末から一時的に離れる。
- 預け荷物の中へ端末を入れる。
- USBメモリなどの外部媒体を不用意に接続する。
普段の国内業務であれば、それほど重大な問題として意識されない行動でも、相手が国家レベルの情報機関やその支援を受ける組織であれば、意味は変わってきます。
そして、この問題は中国だけに限定して考えるべきものでもありません。
重要なのは特定の国への渡航そのものを恐れることではなく、扱っている情報の価値と渡航先の脅威環境に応じて、端末管理のレベルを変えることです。
場合によっては、通常業務で使用している端末をそのまま海外へ持ち出すのではなく、必要最低限の情報だけを入れた渡航専用端末を使用し、帰国後には通常の業務環境へそのまま戻さないという運用も検討する必要があります。
第2章で見たSalt Typhoonと、この物理アクセスの事例。
一見すると、まったく異なる攻撃に見えます。
しかし、共通するものがあります。
それは、攻撃者が私たちが普段「信頼しているもの」を利用するということです。
- 通信を任せているルーター。
- 接続を信頼しているネットワーク。
- そして、自分自身が毎日使っている業務用PC。
「信頼しているから安全」ではなく、「信頼しているものだからこそ、侵害された場合の影響が大きい」。
国家を背景とするサイバー活動を考えるうえで、この視点は非常に重要だと思います。
4. 北朝鮮――サイバー空間を「外貨獲得」に利用する国家
中国を背景とするサイバー活動で目立つのが情報窃取や通信インフラへの侵入だとすれば、北朝鮮では少し異なる特徴が見えてきます。
その一つが、外貨獲得です。
北朝鮮を背景とするサイバー活動について、日本でも既に大きな被害が発生しています。
代表的なのが、2024年5月に発生したDMM Bitcoinからの暗号資産流出事件です。
警察庁、米連邦捜査局(FBI)、米国防総省サイバー犯罪センター(DC3)は捜査・分析の結果、この事件について北朝鮮を背景とするサイバー攻撃グループ「TraderTraitor(トレイダートレイター)」によるものと特定しました。
被害額は約482億円相当。
警察庁によれば、TraderTraitorは、北朝鮮当局の下部組織とされる「Lazarus Group(ラザルス・グループ)」の一部と考えられています。
ここで重要なのは、単に「暗号資産交換業者がハッキングされた」という事件として見るだけでは不十分だということです。
国家を背景とする組織がサイバー空間を利用し、巨額の暗号資産を窃取する。
そこには一般的な金銭目的のサイバー犯罪とは異なる側面があります。
そして北朝鮮の外貨獲得には、もう一つの方法があります。
北朝鮮IT労働者です。
北朝鮮IT労働者は、国籍や身分、所在地などを偽り、海外企業やフリーランス向けプラットフォームなどからIT関連業務を受注します。
警察庁などが公表している注意喚起によれば、身分証明書を偽造したり、第三者になりすましたり、日本に居住する第三者にアカウントを作成させ、実際の業務を北朝鮮IT労働者が行っていた事例も確認されています。
また、彼らは必ずしも北朝鮮国内から接続しているわけではありません。
中国、ロシア、東南アジアなどに滞在しながら、VPNやリモートデスクトップなどを利用して実際の所在地を隠して作業するケースも指摘されています。
しかも、IT技術そのものは決して低くありません。
ウェブサイト、アプリケーション、ソフトウェアなどの開発業務を実際に請け負い、仕事を完成させ、その対価として報酬を受け取る場合があります。
ここが通常のサイバー攻撃とは大きく異なるところです。
フィッシングメールを送ってくるわけでもない。
マルウェアを感染させて侵入してくるとは限らない。
場合によっては、普通のITエンジニアとして採用プロセスを通り、正規のアカウントを与えられ、正規の業務として企業システムへアクセスすることになります。
つまり、技術的には「不正アクセス」が発生していない段階でも、企業の内部へ国家安全保障上のリスクを抱え込む可能性があるわけです。
これは非常に厄介な問題です。
ファイアウォールもEDRも、その人物が会社から正式に発行された認証情報を使って正規の業務を行っているのであれば、それだけで排除することはできません。
ここではサイバーセキュリティだけでなく、採用、本人確認、委託先管理、支払先確認、アクセス権限管理といった企業統治そのものが防御線になります。
警察庁などが公表している資料を見ると、いくつか特徴的な兆候も示されています。
- アカウント名義と報酬受取口座の名義が一致しない。
- 登録情報や振込先が頻繁に変更される。
- 第三者の口座を報酬の受取先として使用する。
- VPNやリモートデスクトップを利用して実際の所在地を秘匿する。
- 複数人で一つのアカウントを運用しているような兆候がある。
こうした特徴が複数重なる場合には注意が必要だとされています。
そして2026年7月31日、日本の警察庁、国家サイバー統括室、外務省、財務省、経済産業省は、米国や韓国をはじめとする関係国とともに、北朝鮮IT労働者について改めて注意喚起を公表しました。
これは過去の問題ではありません。
現在進行形の経済安全保障上の問題です。
ここで、暗号資産窃取とIT労働者という、一見まったく異なる二つの活動を並べてみます。
一方では、サイバー攻撃によって暗号資産を盗む。
もう一方では、身分や所在地を偽って海外企業から正規の仕事を受注し、報酬を得る。
手法はまったく違います。
しかし、そこには共通する目的が見えてきます。
サイバー空間とIT技術を利用した外貨獲得です。
北朝鮮を背景とするサイバー脅威を考えるとき、「どんなマルウェアを使っているのか」「どの脆弱性を突いたのか」だけを追っていては、その全体像を捉えることはできません。
攻撃者を防ぐだけではなく…
「誰を雇っているのか」
「誰へ業務を委託しているのか」
「誰へ報酬を支払っているのか」
「その人物は本当に、申告された場所から仕事をしているのか」
…というところまで確認する必要があります。
中国の事例で見えてきたのが「信頼されたインフラ」の問題だとすれば、北朝鮮IT労働者の問題から見えてくるのは、「信頼された人物・アカウント」そのものが防御の盲点になり得るという問題です。
国家を背景とするサイバー活動は、必ずしもネットワークの外側からやって来るとは限らないのです。
5. ロシア――戦争と一体化するサイバー諜報活動
中国、北朝鮮に続いて、警察庁が取り上げているのがロシアを背景とするサイバー活動です。
ロシアによるサイバー活動を考えるうえで切り離せないのが、ウクライナ侵攻です。
軍事衝突が続く一方で、その背後では政府機関、軍、防衛産業、重要インフラ、そしてウクライナを支援する各国・組織などを対象としたサイバー活動が継続しています。
今回の警察庁資料では、その具体例としてロシア連邦軍参謀本部情報総局(GRU)との関連が指摘される攻撃グループ「APT28」の活動が紹介されています。
APT28は、「Fancy Bear」「Forest Blizzard」など複数の名称でも追跡されてきた脅威アクターです。
2026年上半期の情勢として警察庁が取り上げたのが、メッセージングアプリ「Signal」のアカウントを狙った活動でした。
Signalはエンドツーエンド暗号化を採用しており、通信内容を第三者が途中で傍受することは容易ではありません。
では、暗号化された通信を読みたい攻撃者はどうするのか。
一つの答えが、暗号を破るのではなく、利用者のアカウントや端末を奪うことです。
APT28の活動では、Signalの正規機能である「リンクされたデバイス」の仕組みを悪用し、攻撃者が管理する端末を被害者のSignalアカウントへ追加させる手法などが確認されています。
例えば、攻撃者がSignalのグループへの招待やセキュリティ上の案内などを装い、被害者にQRコードを読み取らせます。
しかし、そのQRコードが実際には攻撃者の端末を被害者のSignalアカウントへリンクするためのものだった場合、状況は一変します。
被害者自身が正規のSignalアプリを使って操作しているにもかかわらず、その操作によって攻撃者の端末がアカウントへ追加される可能性があります。
ここで重要なのは、Signalの暗号そのものが破られたわけではないということです。
強固な暗号化技術が存在していても、その暗号化された情報を読むことのできる「正規の端末」として攻撃者が入り込めば、暗号を数学的に破る必要はありません。
これはサイバーセキュリティを考えるうえで非常に重要な視点です。
私たちはしばしば…
「この通信は暗号化されているから安全だ」
「このサービスはエンドツーエンド暗号化だから安全だ」
…と考えます。
しかし攻撃者から見れば、必ずしも最も強固な部分を正面から突破する必要はありません。
暗号を破れないのであれば、暗号化される前、あるいは復号された後を見る。
- そのために利用者を騙す。
- アカウントを奪う。
- 正規端末として自分の端末を登録する。
- あるいは端末そのものを侵害する。
これは、これまで見てきた中国や北朝鮮の事例とも、ある部分で共通しています。
中国を背景とする活動では、通信を支えるネットワーク機器や物理的に管理されている端末が狙われました。
北朝鮮IT労働者の問題では、正規の採用手続きや正規アカウントという「信頼」が利用されました。
そしてロシアを背景とする活動では、安全な通信を成立させるために利用者へ与えられた正規機能そのものが攻撃に利用される場合があります。
技術的な防御が強固になればなるほど、攻撃者は必ずしもその防御を正面から破ろうとはしません。
- 防御の横を探します。
- 人間を探します。
- 運用上の隙を探します。
- そして正規の機能を利用します。
ウクライナ戦争が示しているのは、サイバー作戦が軍事作戦とは別世界で行われる特殊な活動ではなく、諜報、情報収集、軍事活動、外交、安全保障を支える一つの手段として組み込まれている現実です。
ミサイルやドローンが飛び交う戦場の背後で、スマートフォンの小さなQRコードをめぐる攻防も同時に行われています。
これもまた、現代の国家間対立における「戦場」の一部なのです。
6. 私たちの家庭にある機器も「攻撃インフラ」になる――Miraiとレジデンシャルプロキシ
ここまで、中国、北朝鮮、ロシアを背景とする国家関与型のサイバー活動を見てきました。
しかし、今回の警察庁資料で注目すべきなのは国家を背景とする攻撃だけではありません。
私たちの家庭や企業で普通に使われているIoT機器が、知らないうちにサイバー犯罪者の「攻撃インフラ」へ組み込まれる問題も深刻化しています。
その代表例が、Mirai(ミライ)系マルウェアです。
Miraiは、ルーターやネットワークカメラなどのIoT機器を感染させ、多数の機器をボットネットとして支配するマルウェアとして知られています。
警察庁がインターネット上に設置したセンサーで観測したところ、2026年上半期にはMirai系マルウェアの特徴を持つアクセスが増加し、特に5月には大きな山が観測されています。
ここで注意したいのは、この数字がそのまま「日本国内でMiraiに感染した機器の台数」を示しているわけではないことです。
警察庁のセンサーが観測したのは、Mirai系マルウェアの特徴を持つアクセスです。
しかし、その通信量が急増しているという事実は、IoT機器を狙った探索や感染活動が依然として活発であることを示す重要な兆候です。
そして、IoT機器の侵害にはもう一つの問題があります。
“レジデンシャルプロキシ(Residential Proxy)”です。
レジデンシャルプロキシとは、一般家庭などに割り当てられたIPアドレスを経由してインターネットへ接続する仕組みです。
プロキシという技術そのものが悪いわけではありません。
正当な用途にも利用されています。
問題になるのは、攻撃者が家庭や企業などに設置された機器を不正に乗っ取り、その通信回線を第三者の通信を中継するプロキシとして利用する場合です。
攻撃者が自分のサーバーから直接攻撃すれば、そのサーバーのIPアドレスを調査することで攻撃インフラへ近づける可能性があります。
しかし、途中に多数の一般家庭の回線が挟まったらどうでしょうか。
外部から見えるアクセス元は、サイバー犯罪者が管理するサーバーではなく、普通の家庭に割り当てられたIPアドレスになります。
しかも、その家庭の利用者自身が、自分のルーターやIoT機器が犯罪に利用されていることに気付いていない可能性があります。
警察庁の資料によれば、2025年に発生したインターネットバンキングの不正送金事件を分析した結果、レジデンシャルプロキシが利用されたとみられるものが少なくとも737件確認されました。
被害総額は約13億9,000万円に上ります。
なぜ、インターネットバンキングの不正送金にレジデンシャルプロキシが使われるのでしょうか。
理由の一つとして考えられるのが、攻撃者の本当の接続元を見えにくくすることです。
例えば、海外にいる攻撃者が日本国内の家庭回線を経由して金融サービスへアクセスした場合、金融機関側から見える接続元は日本国内の一般的なIPアドレスになる可能性があります。
もちろん、金融機関はIPアドレスだけで不正アクセスを判断しているわけではありません。
端末情報、認証状況、アクセス履歴、取引内容など複数の情報を組み合わせて検知しています。
それでも、一般家庭の回線を中継地点として利用されることは、不正アクセスの検知や攻撃元の追跡を難しくする要因になり得ます。
ここで、これまで見てきた国家関与型攻撃との興味深い共通点が見えてきます。
Salt Typhoonでは、正規に運用されているネットワーク機器が侵害され、攻撃活動の足場として利用されていました。
レジデンシャルプロキシでは、一般家庭などの機器や回線が、犯罪者の通信を中継するために利用されます。
攻撃主体も目的も同じではありません。
したがって、この二つを同一の活動として扱うことはできません。
しかし、構造には共通する部分があります。
自分自身の攻撃インフラを前面に出さず、第三者が所有する正規の機器やネットワークを利用する。
攻撃者から見れば、これは非常に都合のよい方法です。
そして防御する側から見ると、厄介な問題を生みます。
これまで私たちは…
- 「悪意のあるIPアドレスを遮断する」
- 「不審なサーバーとの通信を止める」
- 「既知の攻撃インフラをブラックリストへ登録する」
…といった方法を利用してきました。
もちろん、これらは現在でも重要です。
しかし、攻撃に使われているIPアドレスの先にいるのが、何も知らない一般家庭だった場合はどうでしょうか。
「悪いIPアドレスを見つければ攻撃者が見つかる」という単純な構図が成立しにくくなります。
さらに重要なのは、これは他人事ではないということです。
- 家庭に置かれたルーター。
- ネットワークカメラ。
- 録画機器。
- NAS。
- その他、インターネットへ接続されたIoT機器。
- 初期パスワードのまま使用している。
- ファームウェアを長期間更新していない。
- 既にサポートが終了している。
- 外部から管理画面へアクセスできる状態になっている。
こうした機器が侵害されれば、自分自身が直接被害を受けるだけでなく、知らないうちに誰かを攻撃するためのインフラの一部にされる可能性があります。
ここに、現代のサイバー脅威の難しさがあります。
被害者と攻撃インフラの境界が曖昧になっているのです。
昨日まで普通に通信していた家庭のルーターが、今日は誰かの不正送金を隠すための中継地点になっているかもしれない。
企業のネットワーク機器が、別の組織を攻撃するための足場になっているかもしれない。
守るべきなのは、自分の情報だけではありません。
自分の機器を侵害させないことは、結果としてインターネット全体を攻撃者に利用させないことにもつながります。
7. AIはサイバー攻撃をどう変え始めたのか
今回の警察庁資料でもう一つ大きく取り上げられているのが、AIを悪用したサイバー攻撃や犯罪です。
生成AIの急速な普及によって、文章、画像、音声、映像、そしてプログラムコードまで、以前よりはるかに容易に生成できるようになりました。
当然、この技術を利用するのは善意の利用者だけではありません。
サイバー犯罪者や国家を背景とする脅威アクターも、AIを自らの活動へ取り込み始めています。
ただし、ここで注意したいことがあります。
「AIによって、まったく新しいサイバー攻撃が突然生まれた」と考えるのは少し違います。
現在確認されている多くの事例では、AIは従来から存在した攻撃や犯罪を、より速く、より安く、より大量に、そしてより自然に実行するために利用されています。
マルウェア開発を補助するAI
警察庁資料では、AIを利用したマルウェア開発についても触れられています。
生成AIはプログラムコードを書くことができます。
これはソフトウェア開発者にとって非常に便利な機能ですが、同じ能力は悪意あるプログラムの作成や改良にも応用できます。
- 攻撃者がAIへコードの作成や修正を依頼する。
- エラーの原因を調べさせる。
- 既存コードを書き換える。
- あるいは攻撃に必要な処理の一部を生成させる。
こうした利用によって、攻撃者の作業効率が高まる可能性があります。
ここでも重要なのは、AIが自律的に犯罪を始めるわけではないということです。
AIを道具として使う人間が存在します。
したがって見るべきなのは、「AIが攻撃した」という表面的な現象ではなく、AIによって攻撃者の能力や作業速度がどこまで引き上げられるのかという点です。
フィッシングメールから「不自然な日本語」が消えていく
生成AIの影響が、より身近なところに現れているのがフィッシングです。
以前のフィッシングメールには、機械翻訳と思われる不自然な日本語や、文法上の誤り、違和感のある表現が含まれていることが珍しくありませんでした。
それ自体が、利用者が詐欺を見抜く手掛かりになることもありました。
しかし生成AIを利用すれば、自然な日本語の文章を短時間で大量に作ることができます。
さらに…
- 「銀行からの重要なお知らせ」
- 「宅配業者からの再配達通知」
- 「会社の上司からの業務連絡」
- 「警察からの連絡」
…など、目的に応じて文章の内容や口調を変えることも容易です。
これまで利用者教育でよく使われてきた、「日本語がおかしいメールには注意しましょう」という判断基準は、それだけでは通用しにくくなっています。
「偽警察官」までAIで作る
さらに分かりやすいのが、警察庁資料で紹介されているニセ警察詐欺です。
警察庁によれば、SNSなどを利用して警察官を名乗る人物が被害者へ接触し、ビデオ通話を行う事例が確認されています。
そこでAIによって生成されたとみられる映像が使用されるケースが出てきました。
- 被害者の画面には、警察官の制服を着た人物が映っている。
- 映像の背景も警察施設のように見える。
- そして画面の人物が、自分に向かって話しかけてくる。
- 文字だけの詐欺とは、受ける印象が大きく違います。
「警察官の姿を実際に見た」という視覚情報が、相手を信用させる材料として利用されるからです。
しかし、「映像に人が映っている」ということ自体が、相手の身元を保証する時代ではなくなりつつあります。
- 顔を作れる。
- 声を作れる。
- 背景を作れる。
場合によっては、それらを組み合わせてリアルタイムに近い形で相手へ提示することも可能になってきました。
これはサイバー犯罪だけの問題ではありません。
偽情報、世論工作、なりすまし、詐欺、情報活動など、さまざまな分野へ波及する可能性があります。
国家を背景とする攻撃者もAIを使い始めている
AI利用は一般の犯罪者だけに限られません。
今回の警察庁資料では、海外のAI企業などの報告を引用し、中国、北朝鮮、ロシア、イランなどと関連するとされる脅威アクターによるAI利用についても紹介しています。
利用目的として報告されているのは、情報収集、コード作成、脆弱性に関する調査、フィッシング文章の作成、翻訳などです。
ここでもAIが、それまで存在しなかった国家サイバー作戦を突然生み出したわけではありません。
諜報活動もフィッシングもマルウェア開発も、以前から存在しています。
変わり始めているのは、それらを実行するために必要だった時間、技能、言語能力、そしてコストです。
例えば、日本語をほとんど話せない攻撃者でも、自然な日本語の文章を生成できる。
プログラミング能力が十分でない攻撃者でも、コード作成の補助を受けられる。
大量の公開情報を人間だけで調べるより、AIを使って整理・要約することができる。
つまりAIは、攻撃者が越えなければならなかったいくつかの「壁」を低くする可能性があります。
AI時代に必要なのは「AIを恐れること」ではない
だからといって、AIそのものを危険視して遠ざければ解決する問題でもありません。
- 防御側もAIを利用できます。
- 大量のログを分析する。
- 不審な通信を抽出する。
- マルウェアを解析する。
- フィッシングを検知する。
- 膨大な脅威情報を整理する。
攻撃者がAIを利用するのであれば、防御側もAIを利用して防御能力を高めていく必要があります。
問題はAIという技術そのものではありません。
誰が、何の目的で、どのように使うのか。
そして私たち自身も、情報の受け取り方を変える必要があります。
- 文章が自然だから本物とは限らない。
- 写真があるから事実とは限らない。
- 声を聞いたから本人とは限らない。
- 映像で警察官を見たから、本物の警察官とは限らない。
生成AIの普及によって、私たちはこれまで「本物である証拠」として無意識に利用してきたものを、もう一度見直さなければならなくなっています。
AIがサイバー攻撃を始めたのではありません。
人間が行ってきた攻撃や犯罪を、AIがより効率的に実行できるようにし始めている。
今回の警察庁資料から読み取るべきAI脅威の本質は、そこにあるのだと考えます。
8. 最後に――攻撃者が狙っているのは「信頼」なのかもしれない
ここまで、警察庁が公表した2026年上半期のサイバー脅威情勢を、海外機関などの一次資料と照らし合わせながら見てきました。
- 中国、北朝鮮、ロシア。
- IoT機器、レジデンシャルプロキシ。
- そしてAI。
一見すると、それぞれまったく違う問題です。
攻撃主体も違えば、目的も違います。使われる技術も同じではありません。
しかし今回、これらを一つずつ追っていく中で、私には共通して見えてくるものがありました。
それが、「信頼」です。
中国を背景とするSalt Typhoonの活動では、通信を支えるネットワーク機器や、事業者間に存在する信頼関係が利用されます。
北朝鮮IT労働者の問題では、採用された人物に対して企業が与える「正規のアカウント」という信頼が利用されます。
ロシアを背景とするAPT28の活動では、Signalという安全性の高い通信サービスが持つ正規機能を利用し、攻撃者の端末を正規端末として登録させようとします。
レジデンシャルプロキシでは、一般家庭に割り当てられた普通のIPアドレスが犯罪者の通信を隠すために利用されます。
そして生成AIを利用した詐欺では…
- 「自然な日本語だから本物だろう」
- 「本人の声だから本人だろう」
- 「警察官が映っているから警察だろう」
…という、人間がこれまで判断材料としてきた「信頼」そのものが利用され始めています。
つまり、攻撃者は必ずしも強固な防御を正面から破る必要はありません。
信頼されているものの中へ入り込み、その信頼を借りればよい。
これは、現代のサイバーセキュリティを考えるうえで非常に重要な変化だと思います。
「中を守る」だけでは足りない
これまで企業や組織のサイバーセキュリティでは、自分たちのネットワーク内部を守ることに多くの力が注がれてきました。
- ファイアウォールを設置する。
- EDRを導入する。
- ログを監視する。
- 多要素認証を導入する。
- アクセス権限を管理する。
もちろん、どれも必要です。
しかし今回見てきた事例を考えると、それだけでは十分ではありません。
- 自分たちが接続している通信事業者はどうなっているのか。
- ネットワーク機器の管理経路は安全なのか。
- 業務を委託している人物は本当に申告された人物なのか。
- 海外へ持ち出した端末を誰かが触ることはできなかったか。
- 家庭や事業所のルーターは最新の状態なのか。
- そして、画面の向こう側にいる人物は本当に本人なのか。
守るべき範囲が、ネットワークの内側から「信頼関係全体」へ広がっているのです。
ゼロトラストの本当の意味
ここで思い浮かぶのが「ゼロトラスト」という考え方です。
ゼロトラストは、単に「誰も信用するな」という意味ではありません。
ユーザー、端末、通信、アクセス要求などについて、場所や過去の信頼だけを理由に無条件で信用せず、その都度確認する。
そして必要最小限の権限だけを与える。
今回見てきた脅威は、その考え方をネットワーク内部だけに限定してはいけないことを示しているように思います。
信頼は必要です。
インターネットも企業活動も社会も、信頼なしには成立しません。
だからこそ攻撃者は、そこを利用します。
重要なのは「信頼しないこと」ではなく…
何を根拠に信頼しているのか。
その信頼は現在も有効なのか。
そして、その信頼が侵害されたことを検知できるのか。
…を継続的に確認することだと考えます。
日本が見るべきなのは「内側」だけではない
今回の警察庁資料で私が最も重要だと感じたのは、個々の攻撃件数ではありません。
日本を取り巻くサイバー空間の脅威が、企業や組織のネットワークという境界を越えて広がっていることです。
- 国家を背景とする攻撃者。
- サイバー犯罪者。
- 侵害された通信インフラ。
- 乗っ取られた家庭用機器。
- 身分を偽装したIT労働者。
- そしてAIによって生成された偽の人物。
これらを、それぞれ独立した問題としてだけ捉えていては、全体像を見失います。
私たちは自分たちのネットワークの「中」を見ることには、かなり力を注ぐようになりました。
しかし今後は、それと同じくらい…
自分たちは何とつながっているのか。
誰を信頼しているのか。
その信頼の先で何が起きているのか。
…を見る必要があります。
今回の警察庁の2026年上半期報告は、そのことを改めて考えさせる資料だったと思います。
サイバー攻撃の技術はこれからも変わります。
マルウェアも変わるでしょう。
AIもさらに進化するでしょう。
新しい脆弱性も発見されます。
しかし、攻撃者が狙うものの一つは、おそらく変わらないと思います。
私たちが「ここは大丈夫だ」と信じた場所です。
だからこそ、その信頼を一度与えて終わりにしない。
信頼し、確認し、監視し、必要なら疑う。
それが、これからのサイバー空間を守るために必要な姿勢ではないでしょうか。
コメント