
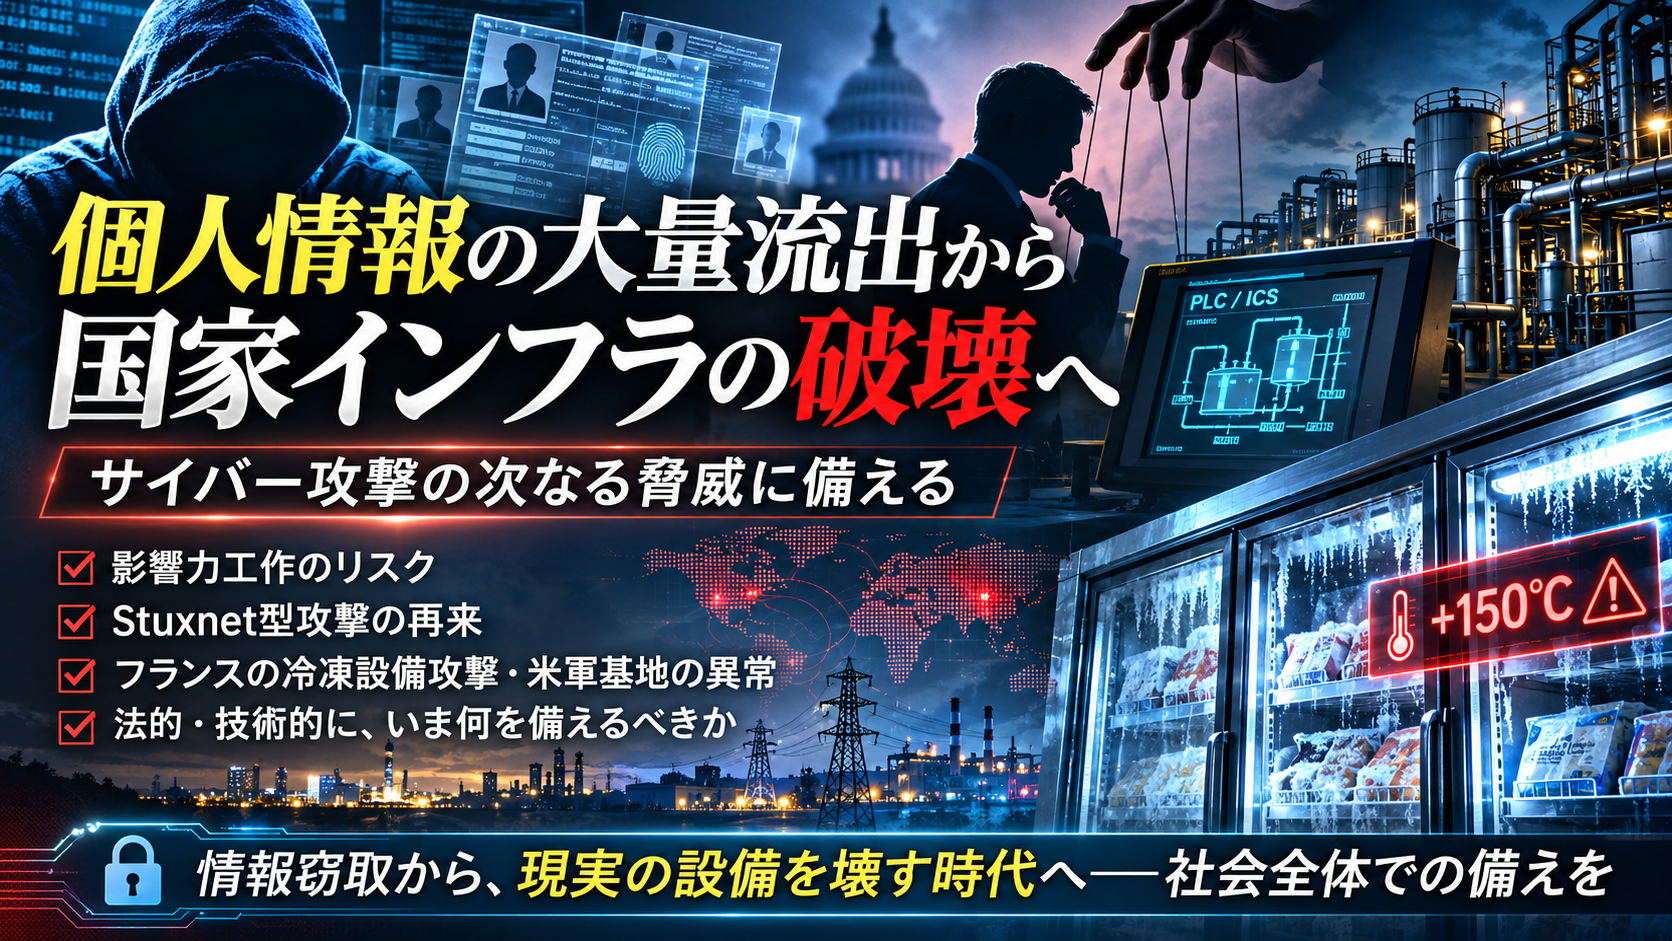
影響力工作、Stuxnet型攻撃、そして国家安全保障。いま日本社会が考えるべきこと
ネット探検ラボ
2026年11月7日
はじめに――盗まれた情報の行方を、私たちはどこまで考えているのか
日本国内で、個人情報の漏えい事件が繰り返されています。
企業、金融機関、医療機関、行政機関、業務委託先。被害を受ける組織はさまざまですが、そこから流出する情報には共通点があります。
氏名、住所、電話番号、メールアドレス、勤務先、収入、金融取引の記録、家族関係など、私たちの生活に深く関わる情報です。
こうした事件が発生すると、被害企業は調査結果や再発防止策を公表し、一定の時間が経過するとニュースとしての関心は薄れていきます。
しかし、盗まれた情報は、その後どうなるのだろうか。
私は、この問題について以前から強い危機感を抱いています。
流出した情報が長期間にわたって収集され、異なるデータベース同士で照合されると、一人の人間について、はるかに詳しい人物像を構築できるようになります。
もし、そのようなデータベースを外国政府や情報機関が手にしたらどうなるのだろうか。
この問いは、個人情報保護という枠組みを超え、国家安全保障の問題へ発展していくと考えます。
さらに2026年、欧州では冷凍設備を不正に操作し、現実の機械に損害を与えるサイバー攻撃が相次ぎました。米軍基地でも類似した設備異常が報告され、米国防総省が調査を進めています。
情報を盗む攻撃と、社会を支える設備を操作・破壊する攻撃。
この二つを別々の問題として考えていてよいのか。
私は、サイバー攻撃が次の段階へ進む可能性について、日本社会で真剣に議論すべき時期に来ていると考えています。
1.個人情報の大量流出が生み出す、もう一つの脅威
例えば、一つの通販サイトから氏名、住所、電話番号が流出したとします。
別の金融機関からは年収や借入状況が、さらに別の企業からは勤務先や利用履歴が流出する。
個々の情報だけを見れば、限定的な内容かもしれません。
しかし、これらを同一人物に結び付けることができれば、生活状況や経済状態、人間関係、行動範囲などを推測する材料になります。
長年にわたって蓄積された情報は、単なる名簿ではなく、人物を分析するための情報資産となり得ます。
ここで問題になるのが、政治家、高級官僚、防衛関係者、研究者、重要インフラの技術者などです。
外国情報機関が、特定人物の経済的事情や交友関係、秘密にしたい情報を把握することで、その人物への接近や働きかけに利用できる可能性があります。
影響力工作とは、必ずしも露骨な脅迫を意味するものではありません。
相手の立場や事情を把握したうえで信頼関係を築き、情報提供を促し、特定の判断へ誘導する。あるいは、秘密を知られているという心理的な圧力を利用する。
その対象が国家の重要政策を決定する立場の人物であれば、問題はさらに深刻です。
情報を盗まれたことにも、その後の利用にも、本人が気づかないまま影響を受ける可能性があるからです。
2.米国OPM事件が示した情報窃取の戦略的価値
2015年、米国人事管理局(OPM)へのサイバー攻撃によって、約2,150万人分の身辺調査情報などが流出しました。
この事件が重大だったのは、単に被害人数が多かったからではありません。
政府職員や採用候補者の身辺調査情報には、職歴、家族関係、財務状況、外国との接触歴など、人物を詳しく調べるための情報が含まれていました。
そのような情報を大量に収集できれば、外国情報機関にとって、諜報活動の標的を選ぶ際の重要な材料になり得ます。
OPM事件は、個人情報の窃取が国家安全保障に直結することを考えるうえで、重要な先例となりました。
私は、日本でも同じ視点が必要だと考えています。
漏えい件数や補償金額だけで事件の重大性を判断するのではなく、流出情報が将来どのような目的に利用され得るのかを考える必要があると考えます。
3.エプスタイン事件を、影響力工作という視点から考える
米国のジェフリー・エプスタイン事件は、性犯罪や人身取引をめぐる重大事件として知られています。
一方、この事件を、有力者との人脈や秘密を利用した影響力工作という視点から捉える議論も存在しています。
2026年7月21日には、米下院司法委員会の民主党側が、エプスタインと外国政府関係者との接触について、外国代理人登録法(FARA)との関係を含めた調査を求めました。
他方、2025年7月の米司法省・FBIの調査資料では、有力者に対する恐喝を裏付ける信頼できる証拠は発見されなかったと説明されています。
私は、この事件を通じて、もう一つの問題を考えたいと思います。
秘密を握られた人間は、その後、どのような世界を生きることになるのだろうかという問題です。
自らの秘密を知る人物や組織が存在すると認識したとき、その人は将来の暴露を恐れ、判断や行動を変えてしまうかもしれません。
もし、それが外交や防衛、経済政策などに関わる重要人物だったらどうでしょうか。
表向きには通常の政策判断に見えても、その背後で第三者への配慮や恐怖が働いている可能性があります。
私が恐れるのは、こうした影響が外部から容易には見えないことです。
そして現在、個人情報の収集・照合・分析は、かつてよりはるかに大規模かつ効率的に行えるようになっています。
AIは、膨大な情報の分類や人物間の関係性の分析を支援する道具にもなります。
個人情報の窃取は、数年後、あるいは十数年後に、特定人物へ影響力を行使するための準備となる可能性があります。
だからこそ私は、情報漏えい事件を国家安全保障上の脅威として捉える視点が必要だと考えています。
4.もう一つの変化――情報窃取から現実世界の設備への攻撃
現在、企業を悩ませる代表的なサイバー犯罪は、情報窃取やランサムウェアによる金銭目的の恐喝です。
しかし、サイバー攻撃には、金銭の獲得以外にも目的があります。
産業活動の妨害、社会機能の停止、物理的な設備の損傷、国家の経済活動に対する打撃などです。
この分野を考える際に、私はスタックスネット(Stuxnet)を避けて通ることはできないと考えています。
2010年に発見されたスタックスネットは、産業制御システムを標的とする高度な不正プログラムでした。
通常の情報窃取型マルウェアとは異なり、設備を動かす制御プログラムに介入し、機械の動作そのものを変更する能力を備えていました。
しかも、その変更を運用者から隠す技術まで組み込まれていたのです。
私は、ここに現在のインフラ攻撃を考えるための重要な技術的出発点があると考えています。
5.Stuxnetで実証された制御と隠蔽の技術
シマンテックの技術解析報告書『W32.Stuxnet Dossier』には、スタックスネットの詳細な解析結果が収録されています。
スタックスネットが利用したのは、ドイツ・シーメンス社の産業制御環境であるSIMATIC Step 7などでした。
その機能の中心は、PLC(プログラマブル・ロジック・コントローラー)と呼ばれる制御装置のプログラムに介入することです。
PLCは、工場や産業設備で機械を動かすための制御装置です。
スタックスネットは、標的となる制御環境を識別し、特定条件に合致した場合に制御コードを書き換える仕組みを持っていました。
さらに重要なのが、監視情報を欺く技術です。
通常、運用者は監視画面や制御システムから設備の状態を確認します。
しかしスタックスネットは、不正に変更された制御内容を読み取られないようにし、過去の正常な運転データを監視側へ返す機能を備えていました。
実際の設備が異常な動作をしていても、監視側には正常に見える情報を返す。
この仕組みは、MITRE ATT&CK for ICSでも「Manipulation of Control(制御の操作)」「Manipulation of View(監視情報の操作)」「Rootkit(ルートキット)」として整理されています。
つまり、攻撃者は設備を動かすだけでなく、運用者の認識まで操作しようとしていたのです。
6.Stuxnetには関連ファイルの削除機能も実装されていた
スタックスネットの技術解析で、もう一つ注目しておきたい機能があります。
それが、自身の関連ファイルを削除する処理です。
シマンテックの『W32.Stuxnet Dossier』51ページには、「Export 18」と呼ばれるアンインストール処理が記載されています。
この処理では、不正なStep 7用DLL、ドライバー、設定ファイルなどを削除する機能が確認されています。
また、29ページでは、USBメモリを介して3台のコンピューターへ感染を広げた後、そのUSBメモリ上の関連ファイルを削除する仕組みも説明されています。
カスペルスキーの研究者Costin Raiu氏は、2012年6月25日に公開した『The Day The Stuxnet Died』で、2012年6月24日を期限としてUSBメモリへの新たな感染を停止する仕組みを解析しています。
感染拡大の制御と、関連ファイルを削除する処理。
これらは、スタックスネットが攻撃の実行だけでなく、活動範囲や自身の存在の管理まで考慮して設計されていたことを示しています。
私は、この技術的事実を重視しています。
十数年前に、このような制御・隠蔽・削除機能が実装されていたのであれば、その後の技術開発によって、さらに高度な監視回避や証拠隠滅能力が追求されていても不思議ではありません。
7.2026年10月、フランスの冷凍設備が攻撃された
2026年10月11日から13日にかけて、フランスの複数のスーパーマーケットで、冷凍・冷蔵設備を狙ったサイバー攻撃が発生しました。
攻撃者は、インターネット経由で利用できる設備の遠隔管理機能を悪用し、温度設定や霜取り運転に関する値を不正に変更しました。
フランス紙『ル・モンド』は、ある店舗で冷凍設備の設定温度がマイナス22度から150度へ変更されていたと報じています。
また、現場の冷凍設備技術者は、攻撃者が毎秒2~3項目の設定を変更していたと証言しています。
こうした速度は、攻撃処理の自動化を考えるうえで興味深いものです。
この攻撃では、一部の店舗で冷凍・冷蔵商品の廃棄や設備の損傷が生じました。
フランス政府のCERT-FRは10月12日に警告を発表し、10月16日までに内容を更新しています。
警告で対象とされたのは、DanfossのAK-SM・AK-SCシリーズ、Copeland XWEB、Dixell XWEBなど、冷凍設備の遠隔管理に関わる制御システムです。
CERT-FRは、管理画面をインターネットに直接公開することの危険性を指摘し、アクセス制限、ファームウェア更新、認証設定の見直しなどを求めています。
この事件が示したのは、サイバー攻撃者が、一般的な情報システムだけでなく、現実の設備を制御する機器にまで到達できるということです。
不正な設定変更によって、食品が失われ、設備が損傷し、店舗の事業継続に影響が及ぶ。
これは、データの暗号化や窃取とは異なる形の被害です。
8.11月には、フランスの血液関連施設も標的に
2026年11月2日、フランスの血液事業を担うÉtablissement français du sang(EFS)の施設3か所でも、冷却設備に対する不正な操作が確認されました。
攻撃を受けたのは、EFSが利用する冷凍・冷蔵設備の事業者側のシステムでした。
温度や霜取り運転の設定が異常な高値に変更され、血液製剤や検体の保管に影響する危険が生じました。
幸い、監視システムが異常を検知し、現場職員が迅速に対応したため、血液製剤などの損失は防がれました。
ここで注目したいのは、スーパーマーケットと医療関連施設という、異なる社会分野で同種の制御機器が攻撃対象となったことです。
冷凍・冷蔵設備は、食品流通だけでなく、医薬品や血液製剤の保管にも欠かせません。
私は、こうした事案を単なる冷凍設備の故障問題として見るべきではないと考えています。
社会を支える設備の遠隔管理機能が、新たな攻撃経路になっていると見ています。
また、EFSの事例は、防御側にとっても重要な教訓を示しています。
監視システムが異常を発見し、人間が迅速に判断して対応することで、物理的な被害を防ぐことができました。
AIによる自動化が進んでも、現場の設備と運用を理解した技術者の重要性は変わりません。
9.米軍基地でも冷凍設備が異常動作
さらに興味深いのが、米国の軍事施設で発生した事案です。
2026年8月、米国内の少なくとも6か所の軍事基地売店で冷凍設備の異常が発生しました。
ロイター通信が10月29日に報じたところによると、アリゾナ州のフォート・ワチューカなどで、冷凍設備が意図しない霜取り運転に入り、保管食品が失われる被害が発生しています。
米国防総省は、これらの事案をサイバー攻撃の疑いがあるものとして調査し、フランス側の関係機関とも情報交換を進めています。
私は、ここに強い関心を持っています。
軍事基地の冷凍設備と、フランスの商業施設や血液関連施設の設備。
用途や運営主体は異なりますが、温度管理や霜取り運転など、設備制御に関わる異常が問題になっています。
産業制御機器の操作によって、物理的な損害を与えるという技術的な方向性に注目したいのです。
軍事基地であっても、食料や医薬品の保管、電力、空調、通信、給排水など、多数の支援設備に依存しています。
これらの機能が妨害されれば、兵器そのものを攻撃せずとも、基地の運用に影響を与えることができます。
重要インフラへの攻撃は、必ずしも発電所や通信施設の中心部分を直接狙う必要はないのです。
10.米国政府5機関による共同警告
2026年11月5日、米国のFBI、CISA、保健福祉省、農務省、運輸省は、産業用冷凍設備や低温物流監視システムに対するサイバー攻撃について共同警告を発表しました。
警告では、インターネットに公開された制御機器、更新されていないシステム、初期設定のまま使用されている認証情報などが問題とされています。
攻撃者がこうした弱点を利用すると、設備の温度や運転モードを遠隔から変更し、保管品の損失や設備損傷を引き起こす危険があります。
また、監視機能が妨害されれば、異常の発見や対応が遅れる可能性もあります。
FBIサイバー部門は、制御機器をインターネットから切り離し、必要な遠隔アクセスは適切に保護し、初期パスワードを変更し、警報が確実に担当者へ届くようにすることを呼びかけています。
この共同警告は、産業制御設備の侵害が、食品、医療、物流といった生活基盤に広がり得ることを示しています。
私が重要だと考えるのは、こうした攻撃に高度なゼロデイ脆弱性が必ずしも必要ではないことです。
古い機器、公開された管理画面、弱い認証設定、遠隔保守の仕組み。
攻撃者が利用できる経路が存在すれば、正規の制御機能を不正な目的に使うことも可能です。
Stuxnetのような高度な専用プログラムによる制御ロジックの改変だけでなく、既存の設備管理機能そのものが攻撃手段になるということです。
11.私の推定――大規模な攻撃に先立つ実環境での試験という可能性
ここからは、過去に実証された技術と、2026年の事案を踏まえた私の考察です。
攻撃者が重要インフラに対して大規模な妨害や破壊を計画する場合、標的の設備が実際にどのように動くのかを把握する必要があります。
どの設定値を変更すれば設備が停止するのか。
どの運転条件で損傷が発生するのか。
監視システムが異常を発見するまでにどれほど時間がかかるのか。
現場の技術者はどのような手順で対応するのか。
これらの情報は、攻撃の計画や改良に利用され得ます。
私は、今回の一連の事案について、将来のより大規模な攻撃を見据えた実環境での試験という可能性にも注目しています。
スタックスネットでは、制御ロジックの改変、監視情報の偽装、関連ファイルの削除など、複数の機能が組み合わされていました。
もし、これらの技術をさらに発展させた不正プログラムが存在すれば、設備を異常動作させながら、その原因を運用者から見えにくくすることも考えられます。
また、攻撃後に設定を戻したり、関連ファイルやログを削除したりする技術が組み合わされれば、事後の原因究明はさらに困難になります。
このような攻撃では、運用者が最初に発見するのは、不正プログラムではなく、機械の故障や制御異常かもしれません。
だからこそ、私は設備故障の原因調査において、設定変更履歴、管理者の操作履歴、制御プログラム、遠隔接続記録、監視情報と実測値の整合性などを重視すべきだと考えています。
そして、年末年始のように設備の保守体制や人員配置が通常と異なる時期についても、十分な警戒が必要でしょう。
社会インフラを標的とした攻撃が、情報窃取や金銭目的の恐喝から、設備の妨害・破壊を重視する方向へ広がっていく可能性に、私は強い危機感を抱いています。
12.個人情報の窃取とインフラ破壊は、どこでつながるのか
ここで、最初の個人情報漏えいの問題に戻ります。
情報窃取と設備破壊は、別々の攻撃目的のように見えます。
しかし、攻撃作戦全体で考えると、両者を結び付ける経路が存在します。
例えば、重要インフラを管理する技術者の勤務先や連絡先、担当業務、人間関係などが漏えいデータから把握された場合、その人物を狙った標的型フィッシングや接触工作に利用される可能性があります。
経済的事情や個人的な秘密を把握されれば、心理的な圧力を利用した接近も考えられます。
その結果、正規の認証情報や内部システムへのアクセス権限が攻撃者の手に渡れば、設備管理基盤への侵入経路が形成されるかもしれません。
つまり、個人情報の窃取が、人間を経由した重要インフラ攻撃の準備段階になる可能性があるのです。
この問題は、技術的な防御だけでは解決できません。
企業の情報管理、職員の保護、内部不正対策、人的な諜報活動への対処など、幅広い備えが必要になります。
13.日本の法制度は何に備えるべきなのか
日本では、個人情報保護法によって、一定の個人情報漏えい事案について報告や本人通知が義務付けられています。
また、2025年に成立したサイバー対処能力強化法とその整備法では、2026年10月1日から官民連携の強化やアクセス・無害化措置に関する規定が施行されました。
国家サイバー統括室を中心とする情報共有や、重大なサイバー攻撃への対処体制も整備が進められています。
2026年11月6日の政府の関係閣僚会議では、基幹インフラ事業者からの被害情報を、できれば数時間、少なくとも同日中に把握できるようにする方向性も示されました。
こうした制度整備は重要です。
そのうえで私は、次のような課題について、社会全体で議論してほしいと思っています。
第一に、大量の個人情報を保有する企業の責任です。
情報を取得する段階から、その保有目的、保存期間、外部委託先への提供範囲、不要になった情報の削除まで、厳格に管理する必要があります。
情報漏えい後の謝罪や通知だけでなく、そもそも大量の個人情報を長期間保有し続ける必要があるのかを問い直すべきでしょう。
第二に、情報を盗まれた人を長期的に守る仕組みです。
個人情報が流出した場合、その影響は数年後にも現れるかもしれません。
住所や連絡先だけでなく、金融情報や身辺調査情報などが流出した場合、本人が将来受ける可能性のある被害を踏まえた保護制度を検討する必要があります。
第三に、政治家や官僚などに対する影響力工作への対処です。
外国勢力による不透明な働きかけや利益供与を把握するための透明性確保、利益相反の管理、相談・通報制度、脅迫を受けた人が安全に申告できる仕組みなどについて、議論が必要だと思います。
こうした制度は、政治的な立場や思想によって人を疑うためのものではなく、国家の意思決定を不当な圧力から守るためのものであるべきです。
また、制度の整備には、通信の秘密、プライバシー、適正手続き、独立した監督といった権利保護を組み合わせる必要があります。
第四に、重要インフラを支える外部事業者の責任です。
設備メーカー、保守会社、システム運用会社、クラウド事業者などは、重要インフラの安全性に深く関わっています。
遠隔管理機能をどのような条件で使用するのか、機器の更新をいつまで提供するのか、侵害を発見した際に誰がどこへ連絡するのか。
こうした事項を、契約と運用の両面から明確にする必要があるでしょう。
14.技術的には、どのような備えが必要なのか
産業制御システムの防御では、一般的な企業ネットワークと異なる配慮が必要です。
重要なのは、機械を安全に動かし続けることです。
米国国立標準技術研究所(NIST)は、産業制御を含むOT(Operational Technology:運用技術)のセキュリティに関する指針を公表しています。
私は、少なくとも次の対策を重視すべきだと考えています。
① 制御機器の所在と接続関係を把握する
どの設備がネットワークに接続され、どこから遠隔操作できるのかを把握します。
特に、インターネットへ直接公開された管理画面や、長期間更新されていない制御装置の存在を確認する必要があります。
② 遠隔管理経路を保護する
保守会社や設備メーカーが利用する遠隔接続経路を制限し、認証を強化します。
必要な場合にのみ接続を許可し、利用者、操作内容、接続日時を記録することが重要です。
③ 制御系と一般業務系を分離する
メールやWeb閲覧などに利用する一般的な情報システムと、機械を動かす制御系ネットワークを分離します。
業務用PCが侵害されても、直ちに制御装置へ到達できない構造を目指します。
④ 設定変更と制御プログラムの整合性を監視する
攻撃を発見するには、不正プログラムの検出だけでなく、設備の動作そのものを見る必要があります。
制御プログラムや設定値の変更履歴を保存し、承認された変更内容と実際の設備状態を照合できる仕組みが重要です。
⑤ 独立した監視と安全停止機能を確保する
スタックスネットの解析が示したように、監視システムから見える情報が攻撃者によって操作される危険があります。
そのため、制御ネットワークから独立した温度計測、警報装置、物理的な安全停止機構など、多層的な保護が求められます。
⑥ 障害調査に必要な記録を保全する
設備の設定、制御プログラム、管理者の操作履歴、遠隔接続記録、監視データなどを、安全な場所へ保全することが重要です。
攻撃者に侵害された管理環境とは別の場所に記録を保存できれば、事後の調査にも役立ちます。
⑦ 現場の技術者の経験を継承する
最後に、私は人間の役割を強調したいと思います。
設備の癖や過去の故障、異常時の対応手順を理解している技術者の経験は、極めて重要です。
エンジニアの配置転換や退職があっても、その経験が組織から失われないようにする必要があります。
AIによる監視や診断が進歩しても、異常の意味を理解し、設備と人命を守る判断を下すためには、現場の知識が欠かせません。
15.AIが進歩する時代だからこそ、人間の存在を忘れてはならない
近年、AIを利用したサイバー攻撃が大きく取り上げられるようになりました。
AIは、脆弱性の調査、攻撃コードの生成、情報の分析、大量の処理の自動化などに利用できます。
一方、防御側もAIを使って異常の発見やログ解析、被害の予測を進めています。
しかし、攻撃の目的を決め、標的を選び、現実の設備に対して何を行うのかを判断する主体として、依然として人間の存在は大きな意味を持っています。
また、防御側でも同じことがいえます。
長年の経験から生まれる違和感、異常を察知する直感、マニュアルにない事態への判断力。
こうした人間の能力を、AIによってどのように支援するのか。
私は、AIが人間の経験や判断の本質を理解し、それを適切に反映できるようになるまで、人間が主役であり続けるべきだと考えています。
サイバー防衛は、機械と機械だけの戦いではありません。
その背後には、攻撃する人間と、守ろうとする人間が存在しています。
16.結び――私が警鐘を鳴らしたいこと
繰り返される個人情報漏えい。
金融機関や重要インフラを支える周辺事業者への攻撃。
そして、現実の設備を不正に操作し、損害を与える産業制御システムへの攻撃。
私は、これらを別々の問題として捉えるだけでは、将来の脅威を十分に理解できないのではないかと危惧しています。
大量の個人情報は、人間を標的とする影響力工作の材料になり得ます。
その人間が重要インフラを管理する技術者や政策決定者であれば、影響はさらに広がります。
また、産業制御システムへの攻撃は、コンピューター上の被害を超え、食品、医療、物流、エネルギー、防衛など、私たちの生活を支える現実の設備に影響を及ぼします。
スタックスネットは、すでに十数年前に、制御プログラムの改変、監視情報の偽装、関連ファイルの削除などの技術を実証していました。
2026年のフランスの事件は、遠隔管理された設備の設定を不正変更することで、社会に物理的な被害を与えられることを改めて示しました。
そして米国でも、軍事基地の設備異常をめぐる調査が進められています。
私は、情報窃取と金銭目的の攻撃が続く一方で、重要インフラの機能停止や破壊を目的とした攻撃が、今後さらに大きな脅威になると考えています。
そのような時代に、日本社会はどのような備えを持つべきなのでしょうか。
個人情報を保護する法律。
外国勢力による影響力工作への備え。
重要インフラの安全性を確保する技術基準。
設備メーカーや外部委託先の責任。
攻撃を発見し、証拠を保全する仕組み。
そして、現場で判断する人間の経験と技術を継承する体制。
これらについて、政府や専門家だけでなく、企業経営者や国民も含めて議論してほしいと思います。
私が最も恐れるのは、攻撃を受けることだけではありません。今そこにある危機を発見できないことです。
情報を盗まれたことにも気づかない。
秘密を利用して人間が操作されていることにも気づかない。
設備が不正に操作されていることにも気づかない。
そのような状況こそ、国家安全保障にとって極めて深刻な危険だと私は考えています。
サイバー攻撃の次なる段階を見据え、法的にも技術的にも、いまから備えを考える必要があります。
ネット探検ラボは、これからも公開情報と技術的な根拠をもとに、こうした脅威を観測し、検証していきます。
主な出典・参考資料
- 米国人事管理局(OPM)
2015年の大規模情報流出事件に関する資料
https://www.opm.gov/ - 米下院司法委員会民主党側、2026年7月21日
エプスタインと外国勢力による影響力工作の可能性に関する調査要求
https://democrats-judiciary.house.gov/media-center/press-releases/ranking-member-raskin-launches-investigation-into-evidence-epstein-acted-as-unregistered-agent-for-foreign-powers-leveraging-ties-to-trump - 米司法省・FBI、2025年7月
エプスタイン事件に関する調査資料
https://www.justice.gov/opa/media/1407001/dl - Symantec Security Response
W32.Stuxnet Dossier, Version 1.4, February 2011
https://nsarchive2.gwu.edu/NSAEBB/NSAEBB424/docs/Cyber-044.pdf - Kaspersky Securelist、2012年6月25日
The Day The Stuxnet Died
https://securelist.com/the-day-the-stuxnet-died/33206/ - MITRE ATT&CK
Stuxnet(S0603)
https://attack.mitre.org/software/S0603/ - フランスCERT-FR、2026年10月12日・16日更新
CERTFR-2026-ALE-012:冷凍設備の遠隔制御装置に対する侵害
https://cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-012/ - Le Monde、2026年10月13日
フランスの冷凍設備へのサイバー攻撃に関する報道
https://www.lemonde.fr/en/pixels/article/2026/10/13/after-danfoss-hackers-strike-other-refrigeration-systems-used-in-france_6758565_13.html - Reuters、2026年10月29日
Pentagon treating military base freezer malfunctions as suspected cyberattack
https://www.reuters.com/technology/pentagon-treating-military-base-freezer-malfunctions-suspected-cyberattack-2026-10-29/ - The Associated Press、2026年11月
フランス血液関連施設の冷却設備へのサイバー攻撃に関する報道
https://apnews.com/article/12b80bcf93b8404264209e519c204919 - FBI・CISA等、2026年11月5日
US Government Partners Urge Hardening Industrial Refrigeration and Cold Chain Monitoring Systems
https://www.ic3.gov/CSA - NIST、2023年9月
SP 800-82 Rev.3:Guide to Operational Technology(OT)Security
https://csrc.nist.gov/pubs/sp/800/82/r3/final - 個人情報保護委員会
漏えい等報告・本人への通知の義務化について
https://www.ppc.go.jp/news/kaiseihou_feature/roueitouhoukoku_gimuka/ - 内閣官房
サイバー安全保障に関する取組
https://www.cas.go.jp/jp/seisaku/cyber_anzen_hosyo_torikumi/index.html - 首相官邸、2026年11月6日
サイバーセキュリティに関する関係閣僚会議
https://www.kantei.go.jp/jp/105/actions/202611/06kaigi_cyber.html
コメント