ネット探検EYE|サイバー事件簿・号外|2026年10月25日
本記事について
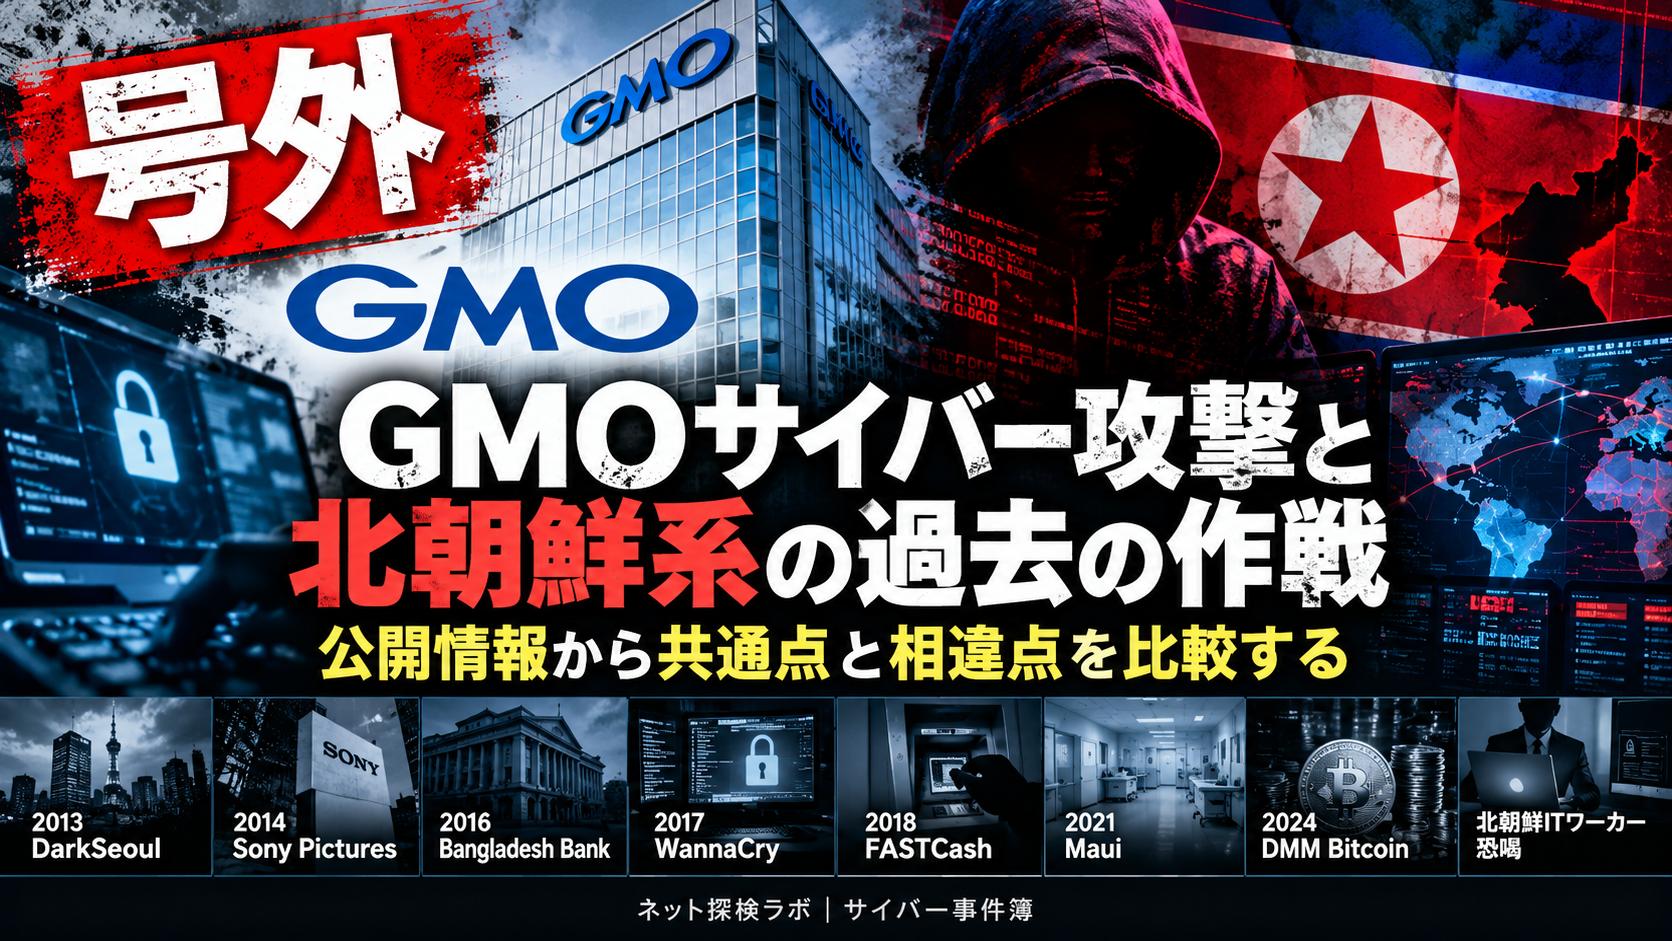
本記事は、今回のGMO事案と過去の北朝鮮系サイバー攻撃について、公開情報から確認できる行動や特徴を比較したものです。
ネット探検ラボは、今回の攻撃主体について特定の結論を主張するものではありません。
確認できた事実、攻撃者による主張、当事者による確認が必要な事項を区別し、共通点も相違点も、そのまま提示します。
これらの情報をどう読み解き、どのような判断に活用するかは、読者の皆さんの自由です。
はじめに――犯人探しではなく、犯行の特徴を照合する
GMO関連の金融取引環境をめぐるサイバー攻撃と脅迫事件が、異様な展開を見せています。
攻撃者はインターネット上に専用サイトを設け、犯行を主張するとともに、情報公開、追加被害の予告、金銭要求などを繰り返しています。
企業だけではなく、そのサービスを利用する顧客まで巻き込んで圧力を加える手口です。
この一連の行動を観察していると、過去に北朝鮮系のサイバー攻撃集団が実行してきた複数の作戦との共通点が浮かび上がってきます。
そこで今回は、2014年のソニー・ピクチャーズ事件から、金融機関への不正送金、暗号資産窃取、ランサムウェア攻撃、情報公開を利用した恐喝までを横断的に比較します。
最初に明記しておきます。本記事は北朝鮮系の関与を仮説として検証するものであり、GMO事案の実行主体を北朝鮮と断定するものではありません。確認された事実、攻撃者の主張、推定は区別して扱います。
1.まず注目したい、攻撃者による公開脅迫
今回の事件で際立っているのは、攻撃者が表層ウェブを使い、企業と顧客の双方に圧力を加えている点です。
犯行声明、直接通告、情報公開、追加被害の予告。これらはそれぞれ独立した行動ですが、組み合わせれば、被害企業に対して非常に強い心理的・経営的圧力となります。
そして、この構図には過去の北朝鮮系作戦との共通点があります。
比較表① 犯行声明・威圧・恐喝
| 比較項目 | GMO事案 | 北朝鮮系の過去の事例 |
|---|---|---|
| 犯行声明 | 有 | 有:Sony事件 |
| 企業への直接通告 | 有 | 有:Sony事件 |
| 威圧行為 | 有 | 有:Sony事件 |
| 今後の行動の予告 | 有 | 有:Sony事件 |
| 情報公開による威圧 | 有 | 有:Sony事件 |
| 追加情報公開の予告 | 有 | 有:Sony事件 |
| 第三者を巻き込む威圧 | 有 | 有:Sony事件 |
| 企業信用への圧力 | 有 | 有:Sony事件 |
| 金銭要求 | 有 | 有:Maui、ITワーカー恐喝 |
| 段階的な脅迫 | 有 | 有:Sony事件など |
この表で注目したいのは、通告にメールを使ったのか、Webサイトを使ったのかといった細かな違いではありません。
直接通告したのか。威圧したのか。予告したのか。情報を公開したのか。
まずは、その行動が実際に存在したかどうかです。
2014年のソニー・ピクチャーズ事件では、北朝鮮政府の関与を米国政府が認定しています。攻撃者は情報を窃取し、公開し、脅迫を加えました。破壊的な攻撃も発生しています。
今回のGMO事案にも、公開情報を利用して被害企業の対応を迫るという共通の構図が見られます。
ただし、Sony事件では映画公開をめぐる政治的威圧が中心だったのに対し、GMO事案では金銭要求が前面に出ています。この目的の違いは重要です。
2.金融システムを標的とする北朝鮮系の犯行履歴
北朝鮮系のサイバー攻撃を考えるうえで、金融犯罪は避けて通れません。
2016年のバングラデシュ中央銀行事件では、国際送金システムを利用した不正送金が発生しました。
その後も、ATMを使った現金引き出し作戦「FASTCash」、暗号資産関連企業を狙う「AppleJeus」、そして2024年のDMM Bitcoin事件など、金融資産を狙う活動が繰り返し報告されています。
比較表② 金融犯罪・攻撃対象
| 比較項目 | GMO事案 | 北朝鮮系の過去の事例 |
|---|---|---|
| 金融関連環境への侵入 | 有 | 有:Bangladesh Bank、FASTCash |
| 金融取引機能の不正利用 | 有※ | 有:Bangladesh Bank、FASTCash |
| 金融資産への攻撃 | 有※ | 有:DMM Bitcoinなど |
| 金融サービス利用者への影響 | 有 | 有:複数の金融犯罪作戦 |
| 周辺事業者を経由した攻撃 | 有 | 有:DMM Bitcoin |
| 金銭的利益を目的とする行動 | 有 | 有:複数の作戦 |
| 攻撃者への資金移転 | 当事者の確認必要 | 有:Bangladesh Bank、DMM Bitcoin |
| 認証情報の具体的な悪用 | 当事者の確認必要 | 有:TraderTraitorなど |
※GMO側では不正取引に関する報告や攻撃者の主張を含みます。すべての取引被害や資金損失が独立に確認されたという意味ではありません。
今回の事件で注意すべきなのは、単なるWebサイトの改ざんやサービス停止ではなく、金融取引環境そのものと、その利用者に攻撃の影響が及んでいる可能性です。
北朝鮮系の過去の作戦では、金融機関の中枢を直接狙う場合もあれば、委託先や関連事業者を経由する場合もありました。
こうした攻撃対象の選び方も、今回の比較対象となります。
3.情報窃取と破壊――二つの行動を組み合わせる
北朝鮮系の過去の犯行を振り返ると、情報窃取だけで終わらない事件があります。
ソニー・ピクチャーズ事件では情報窃取とシステム破壊が発生しました。
2013年のDarkSeoulでは韓国の放送局や金融機関などが破壊的攻撃を受け、2017年のWannaCryではファイル暗号化と身代金要求が世界的に問題となりました。
比較表③ 侵害・情報窃取・破壊
| 比較項目 | GMO事案 | 北朝鮮系の過去の事例 |
|---|---|---|
| 不正アクセス | 有 | 有:Sony、DarkSeoulなど |
| 不正プログラムの設置・使用 | 有 | 有:Sony、AppleJeusなど |
| 情報窃取 | 有 | 有:Sonyなど |
| 破壊行為 | 攻撃者が主張 | 有:Sony、DarkSeoul |
| 暗号化による被害 | 当事者の確認必要 | 有:WannaCry、Maui |
| 金銭要求 | 有 | 有:WannaCry、Maui |
| 顧客端末への侵入 | 攻撃者が主張 | 過去作戦でも端末侵害の事例あり |
| 遠隔操作基盤の利用 | 当事者の確認必要 | 有:複数の北朝鮮系作戦 |
| マルウェアのコード一致 | 当事者の確認必要 | 過去の解析資料あり |
今回、攻撃者はRDP(リモートデスクトップ)環境や顧客側の端末にまで被害が及んだと主張しています。
しかし、公開された主張だけで、すべての端末侵害や破壊行為が実際に発生したと認定することはできません。
この部分は、被害企業や捜査機関による確認が必要です。
一方で、情報窃取に加えて破壊や追加被害を示唆し、それを脅迫材料にする構造は、過去の北朝鮮系作戦との比較に値します。
4.ドメインとホスティングから見えるもの
攻撃者が使うインターネット基盤も、比較対象です。
今回の脅迫サイトについては、外部からドメイン登録情報やDNS情報を調べることができます。
比較表④ 公開インフラ
| 比較項目 | GMO事案 | 北朝鮮系の過去の事例 |
|---|---|---|
| 代表ドメイン | coronamng.store | videodriverzone.cloud |
| レジストラ | Namecheap | Namecheap |
| ドメイン登録日 | 2026年8月31日 | 2025年2月5日 |
| 商用ホスティングの利用 | 有 | 有 |
| ホスティング事業者 | Namecheap共有ホスティング | Hetznerなど、事例により異なる |
| 公開Web基盤の利用 | 有 | 有 |
| 作戦前のドメイン取得 | 有 | 有 |
| 同一契約者・決済手段 | 当事者の確認必要 | 当事者の確認必要 |
GMO事案の公開サイトは、観測時点でIPアドレス 198.54.116.91 に名前解決され、Namecheap系の共有ホスティングを利用していました。
一方、北朝鮮系のContagious Interviewで使われた複数のドメインも、Namecheapで登録されていたと報告されています。
これは具体的な共通項です。
ただし、Namecheapは一般利用者も広く使う事業者です。レジストラが一致することと、攻撃者が一致することは同義ではありません。
また、ドメイン登録事業者とホスティング事業者は別の役割を持ちます。ここは混同せず、それぞれ照合する必要があります。
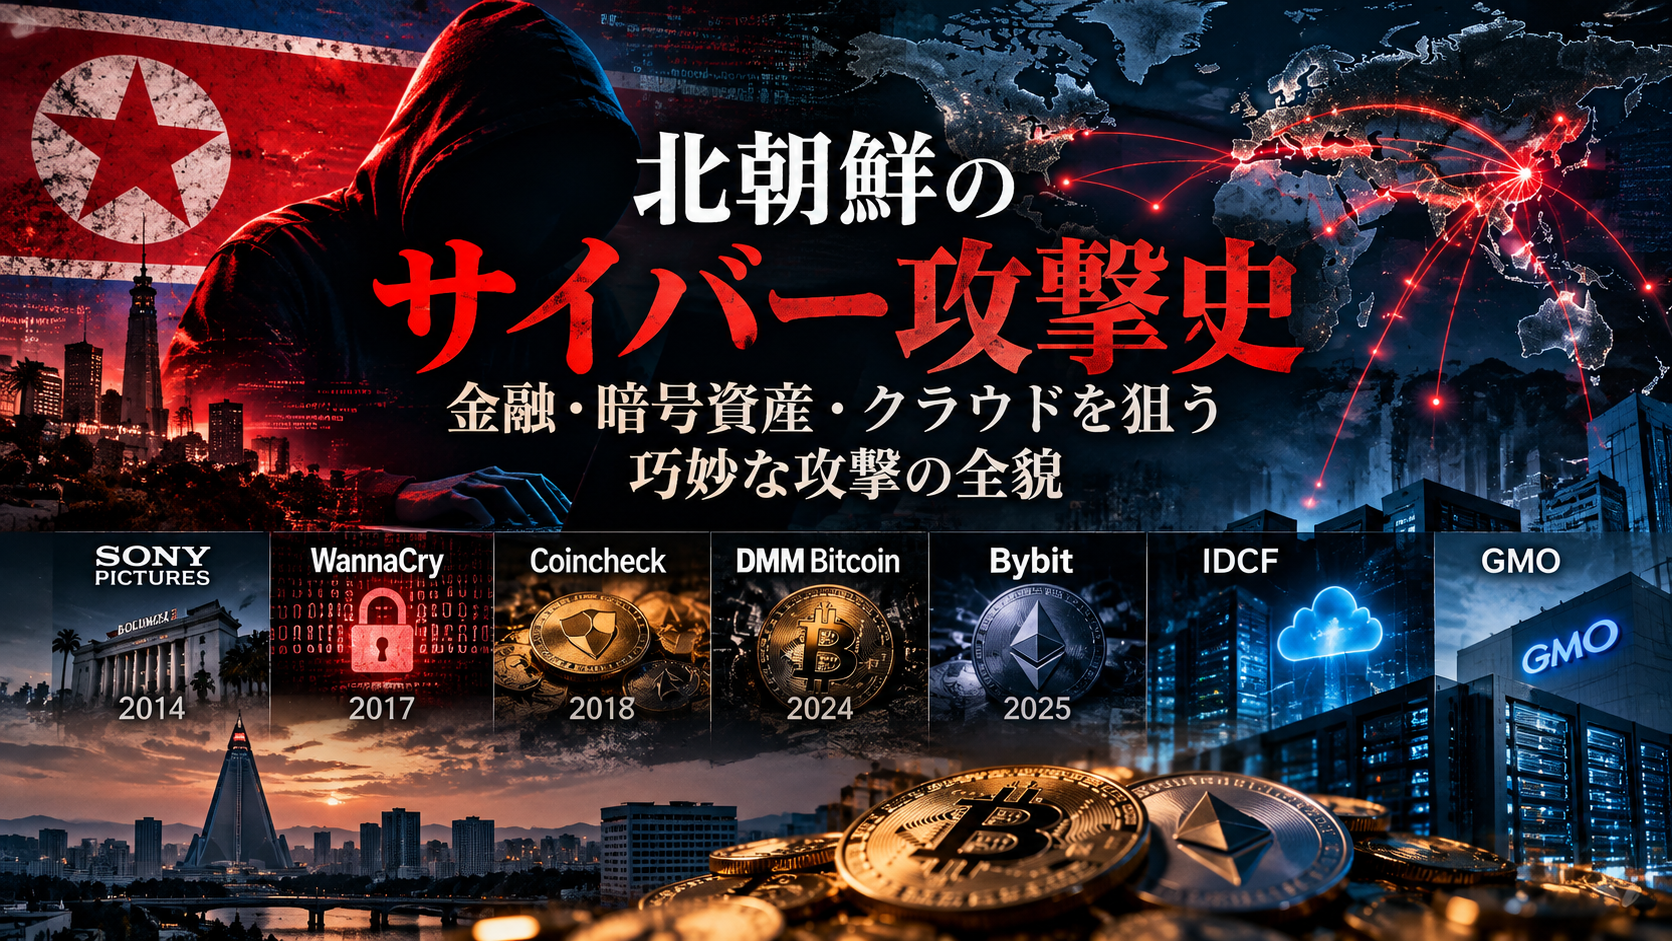
5.北朝鮮系の過去の作戦を一覧する
比較表⑤ GMO事案と重なる行動
| 過去の作戦 | 主な特徴 | GMOとの共通項 |
|---|---|---|
| DarkSeoul(2013年) | 韓国の金融機関などへの破壊的攻撃 | 金融関連環境への攻撃 |
| Sony Pictures(2014年) | 情報窃取、公開、脅迫、破壊 | 公開威圧、予告、第三者への圧力 |
| Bangladesh Bank(2016年) | 金融システムを使った不正送金 | 金融取引環境への攻撃 |
| WannaCry(2017年) | 暗号化、身代金要求 | 金銭要求と破壊の脅威 |
| FASTCash(2018年に公表) | ATM取引基盤の不正利用 | 金融取引機能への攻撃 |
| AppleJeus(2018年以降) | 金融関連ソフトを悪用した侵入 | 金融関連ソフト・環境への着目 |
| Maui(2021年以降) | 医療機関を狙うランサムウェア | 金銭要求、システム被害による圧力 |
| DMM Bitcoin(2024年) | 委託先を経由した暗号資産窃取 | 周辺事業者を経由した金融攻撃 |
| 北朝鮮ITワーカー恐喝 | 情報持ち出しと暴露を利用した恐喝 | 情報窃取、公開威圧、金銭要求 |
| Contagious Interview | 偽装ドメインと攻撃インフラの構築 | 商用インフラ利用、事前準備 |
ここで一つ注意があります。
この一覧は、北朝鮮系とされる複数の集団や作戦を横断して比較したものです。すべてが同じ攻撃チームによるものではありません。
したがって、個々の特徴が一致したという理由だけで、今回のGMO事案を特定の集団に結び付けることはできません。
しかし、過去に実行された行動と今回観測されている行動を照合することで、犯行の構造を読み解くことは可能です。
6.今回の事件で特に気になる組み合わせ
今回のGMO事案を、単なるランサムウェア事件として扱うのは適切ではないと考えています。
その理由は、次の行動が重なっているからです。
- 金融関連環境への侵入
- 情報窃取
- 公開サイトを使った犯行声明
- 被害企業への直接通告
- 情報公開による威圧
- 顧客を巻き込む圧力
- 追加被害の予告
- 金銭要求
これらの行動は、過去の北朝鮮系作戦にもそれぞれ実例があります。
なかでも、2014年のSony事件に見られた情報公開による威圧と、近年の北朝鮮系金融犯罪に見られる金融システムへの攻撃が、今回一つの事件の中に現れている点は注目に値します。
もっとも、情報公開型の恐喝や金銭要求は、ロシア語圏を含む一般的なランサムウェア集団にも広く見られる手法です。
そのため、共通点の数だけでなく、組み合わせや実行順序、インフラの履歴などを総合的に比較する必要があります。
7.今後、何を確認すべきか
公開情報だけでも、まだ調べられることは残っています。
ドメインの登録履歴、ネームサーバー、ホスティング事業者、公開された声明の変化、脅迫の時系列、過去の北朝鮮系作戦との言語的・行動的な共通性などです。
一方、内部の通信ログ、侵入経路、使用マルウェア、C2の有無、資金の移動先などは、被害企業や捜査機関による確認が必要です。
外部から確認できないからといって、それだけで仮説を否定する理由にはなりません。
逆に、確認できない情報を都合よく事実として扱うこともできません。
公開情報から仮説を組み立て、後から確認可能な証拠によって検証する。
それが今回の調査の基本姿勢です。
おわりに――判断は読者の皆さんに
今回のGMO事案と、過去の北朝鮮系サイバー作戦。
両者を比較すると、共通する行動が見つかります。一方で、異なる点や、現時点では確認できない事項もあります。
ネット探検ラボは、これらの一致をもって、特定の国や攻撃集団の関与を主張するものではありません。
私たちが行うのは、公開情報を集め、照合し、整理して提示することです。
そこから何を読み取り、どう考え、どのような判断に役立てるか。
それは、読者の皆さん一人ひとりに委ねたいと思います。
ネット探検ラボは、これからも観測を続けます。
主な参考資料
- FBI:2014年Sony Pictures Entertainmentに対するサイバー攻撃についての発表
- 米国司法省:北朝鮮関係者によるサイバー攻撃に関する訴追資料
- CISA・FBI:FASTCash、AppleJeus、Mauiなどに関する共同注意喚起
- 警察庁・金融庁等:DMM Bitcoin事件に関する北朝鮮系TraderTraitorの関与についての発表
- 米国政府:北朝鮮ITワーカーによる情報窃取・恐喝に関する注意喚起
- GMO関連企業:2026年10月のサイバー攻撃に関する公式発表
- ネット探検EYE:GMO事案の公開ドメイン・DNS・脅迫サイト観測記録
本記事は2026年10月25日時点の公開情報と外部観測に基づきます。攻撃者の主張は独立した確認済み事実とは区別しています。
コメント