ネット探検ラボ|サイバー事件簿|2026年10月14日
1.破壊の手口から、侵入口の解明へ
2026年10月7日に発生したIDCフロンティアの大規模障害について、ネット探検ラボは前回の記事で、Wiper(ワイパー)による破壊の可能性を検討しました。
同時に、ランサムウェアによる暗号化や復旧妨害によって、クラウド基盤が事実上破壊される可能性も指摘しました。
今回の続報では、調査の視点を変えています。
攻撃者は、そもそもどうやってクラウド基盤の管理権限を獲得したのか?…です。
ネット探検ラボが注目するのは、正規アカウントを悪用した侵入という仮説です。
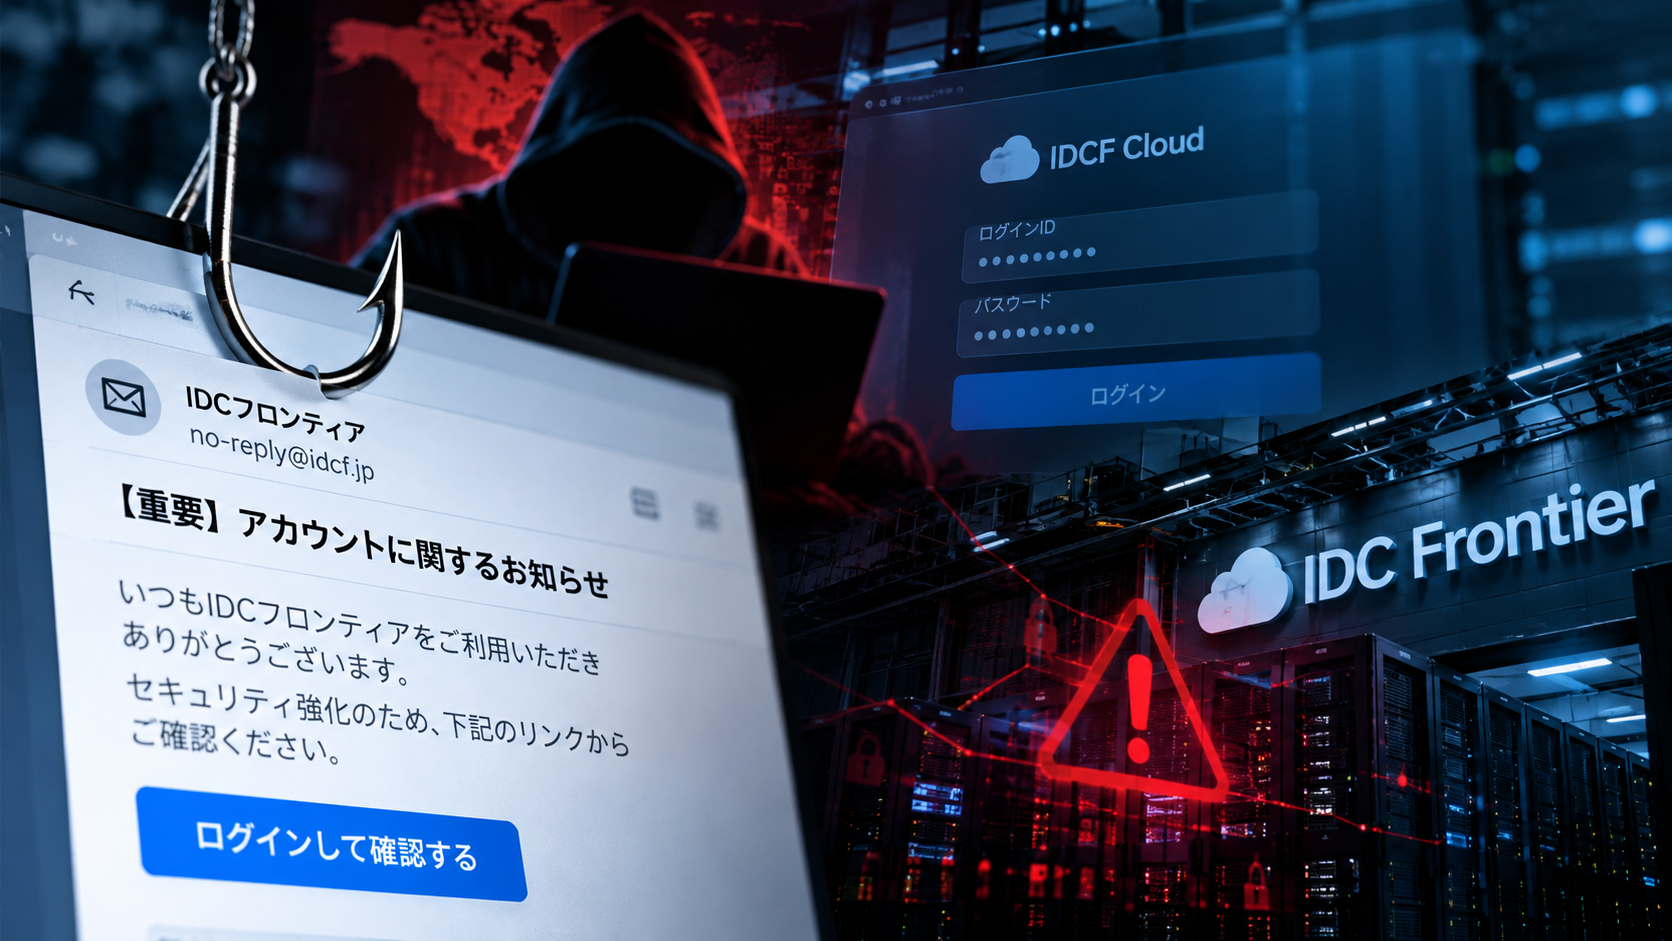
そして、その手掛かりとして浮上するのが、事件発生の約2か月前、IDCフロンティア自身が注意喚起していたフィッシングメールの存在です。
2.仮想サーバーではなく、管理プレーンが狙われたのか
IDCフロンティアは10月8日の第3報で、東日本リージョン1の4ゾーンに障害が発生し、495の企業・自治体が影響を受けたと公表しました。
発生したのは、仮想サーバーの停止や再起動不能という深刻な障害です。
さらに、対象領域に保存されたデータの取り出しや復元は困難であり、顧客自身が保持するバックアップからの復元が必要との見通しも示しました。
一方、攻撃者を名乗る人物は、次のような被害規模を主張しています。
| 項目 | 攻撃者の主張 |
|---|---|
| ハイパーバイザー | 239台 |
| データストア | 225個 |
| 仮想ディスク | 16,600個以上 |
| スナップショット | 554,153件を破壊 |
| バックアップ容量 | 41.5PBが失われた |
これらの数値は攻撃者側の主張ですが、内容は個々の仮想サーバーへの攻撃というより、仮想化基盤そのものへの広範な操作を示唆しています。
そこで、ネット探検ラボは次の仮説を置いてみした。
【仮説A】攻撃者は侵入後の早期段階で、仮想化基盤の管理プレーンを掌握した。
管理プレーンとは、仮想サーバーやハイパーバイザー、ストレージなどを統合的に管理・制御する仕組みです。
この領域に高い権限でアクセスできれば、個々の仮想サーバーへ侵入することなく、広範囲のシステムに影響を与えられる可能性があります。
3.スナップショットの破壊が示すもの
今回の攻撃者の主張で、特に注目したいのは55万件を超えるスナップショットの破壊です。
VMware環境のスナップショットは、一般に仮想マシンの差分ディスクや管理情報としてデータストア内に保存されます。
スナップショットは、仮想マシンを以前の状態に戻すために利用される機能です。ただし、それ自体が独立したバックアップの代替になるとは限りません。
ここで重要なのは、スナップショットと仮想ディスクが、同じストレージ管理領域から操作可能な構成が存在することです。
攻撃者が多数のデータストアを操作できたのであれば、仮想ディスクへの攻撃とスナップショットの破壊を、同一の高権限アクセスから実行できた可能性があります。
【仮説B】管理プレーンの掌握によって、仮想ディスクとスナップショットの双方が攻撃対象となった。
この場合、独立したバックアップ管理システムを別途侵害したと仮定しなくても、広範な復旧妨害を説明できます。
つまり、管理プレーンの掌握が、破壊活動の中心だった可能性があるのです。
4.なぜ正規アカウントを疑うのか
管理プレーンを掌握する方法は一つではありません。
管理ソフトウェアの脆弱性を悪用する方法もあれば、管理端末や認証基盤を侵害する方法もあります。
しかし、今回ネット探検ラボが優先して検討するのは、正規アカウントの悪用です。
攻撃者が有効な認証情報を入手していた場合、管理システムへのログインそのものは正規の認証処理として成立します。
その結果、管理システム側にはログイン履歴が残っていても、攻撃者がどの段階で認証情報を入手したのかを特定することは難しくなります。
特に、普段から管理者が利用する端末や接続経路を悪用された場合、不正な操作と通常の運用操作を区別することが重要になります。
では、その認証情報はどこから入手されたのか?・・・
5.事件の約2か月前に発生していたフィッシング活動
IDCフロンティアは2026年8月10日、同社や関連サービスを装ったフィッシングメールについて、顧客に注意を呼びかけていました。この注意喚起は8月26日に更新されています。
公表された事例には、Roundcube(ラウンドキューブ)の異常ログイン通知、メール容量の警告、WordPress(ワードプレス)の緊急セキュリティ更新を装うものが含まれていました。
ここで重要なのは、IDCフロンティアが顧客に注意喚起したことと、攻撃者がフィッシングメールを送信した対象とは、別の問題であるという点です。
顧客向けの注意喚起が確認できたからといって、攻撃者の送信先が顧客だけに限定されていたとはいえません。
ここで重要なのは、攻撃者の視点に立って考えることです。
仮に、攻撃者が当初からIDCフロンティアのクラウド基盤への侵入を目的としていたのであれば、一般顧客に無差別にフィッシングメールを送信するよりも、同社の従業員、とりわけシステム運用担当者や管理権限を持つ担当者を重点的に狙うほうが合理的です。
管理者の日常業務や使用するサービスを調べ、それに合わせて巧妙に偽装した警告メールや業務連絡を送りつけることで、正規アカウントの認証情報を取得しようとした可能性が考えられます。
もし管理権限を持つ担当者がフィッシングによって認証情報を奪われていたとすれば、攻撃者は管理システムへの侵入に必要な足掛かりを、比較的早い段階で手にしていた可能性があります。
他にも、攻撃者にとって、最初から管理者だけを狙うことが必ずしも最も効率的とは限らない場合も有ります。偵察を兼ねる場合です。広く認証情報の取得を試み、その中から侵入に利用できるアカウントを選別する方法も考えられます。
また、経験豊富な管理者であっても、日常業務の慣れや緊急対応の心理によって、偽装された警告メールを正規の通知と誤認する可能性があります。これは人間工学的にも検討すべき問題です。
そして、日本企業の8月となると、新卒社員が新人社内研修やOJTを終えて独り立ちする時期とも重なります。
さらに、10月14日に公表されたIDCフロンティアの第5報では、クラウドポータル上で48社の顧客登録情報が不正に照会されていたことが明らかになりました。複数の顧客企業の登録情報にアクセスできたという事実は、攻撃者が通常の顧客アカウントを超える権限を取得していた可能性を示唆しています。これは、管理者アカウントが侵害されていた可能性を高める状況証拠の一つとして注目すべき事実です。
仮に、こうした人的な判断ミスによって正規アカウントの認証情報が窃取されていたとすれば、それが今回の侵入の起点となった可能性があります。
その場合、さらに検証すべきなのは、取得された認証情報がどのような権限を持ち、攻撃者がそこからどのように管理システムへ到達したのかという点です。
8月のフィッシング活動と10月の大規模侵害との直接的な関連は、現時点では明らかになっていません。
しかし、事件の約2か月前に同社がフィッシングへの注意喚起を行っていた事実は、正規アカウントの悪用を起点とする侵入経路を推理するうえで、重要な検討材料になると考えます。
参考資料:IDCフロンティア「フィッシングメールに関する注意喚起」(2026年8月10日公表、8月26日更新)
6.ZenlogicとIDCFクラウドの関係
Zenlogicは、IDCフロンティアが提供するホスティングサービスです。
同社のサービス群には、IDCFクラウドを基盤とするZenlogicの提供形態もあります。
ただし、サービスの提供主体や技術基盤に関係があることと、両サービスの管理者認証が共通であることは別問題であると考えます。
ここで検討すべきなのは、フィッシングメールがZenlogicやIDCFの名称を用いていた理由です。
攻撃者が単に知名度のあるサービス名を悪用した可能性もあります。
一方、特定の運用担当者や管理アカウントを狙っていたのであれば、認証情報の取得を目的とする活動だった可能性も考えられます。
ネット探検ラボは、この点を侵入口調査の重要な分岐として位置付けています。
7.フィッシングから管理プレーン掌握までの仮説
ここまでの情報を時系列で整理すると、次の攻撃シナリオが浮かびます。
【仮説C:正規管理アカウント悪用シナリオ】
第1段階:2026年8月
IDCフロンティアやZenlogicを装うフィッシング活動が発生します。
攻撃者が、この活動または関連する別の活動によって、管理権限を持つ利用者の認証情報を取得したと仮定します。
第2段階:認証情報の悪用
攻撃者が正規の管理アカウントを利用し、管理プレーンに到達します。
この時点で、システム上は正規のログインとして扱われた可能性があります。
第3段階:管理プレーンの掌握
攻撃者が複数のハイパーバイザーやデータストアを操作できる権限を確保します。
第4段階:復旧手段への攻撃
仮想ディスクとスナップショットに対して広範な破壊的操作を実行します。
第5段階:2026年10月7日
クラウド基盤の大規模障害が表面化します。
このシナリオであれば、正規アカウントによる侵入、管理プレーンの掌握、大規模なストレージ操作、復旧困難という一連の現象を説明できます。
ただし、8月のフィッシング活動と10月の攻撃を直接結び付ける証拠は、現時点の公開資料では確認できていません。
8.侵入経路が分からない理由も説明できるのか
IDCフロンティアは、侵入経路について調査を継続していると公表しています。
ここで考えたいのは、正規の管理アカウントを悪用された場合の調査の難しさです。
管理プレーンへのアクセス記録が残っていても、認証情報が事前に窃取されていれば、最初の侵害は別の端末やサービスで発生していた可能性があります。
その場合、クラウド基盤のログだけを調べても、初期侵入口までたどり着けないことがあります。
逆に、管理アカウントのログイン履歴、管理端末の操作履歴、認証情報の変更履歴、フィッシングへの対応記録を突き合わせれば、侵入経路を絞り込める可能性があります。
攻撃者が何を操作したかだけでなく、誰の権限を使って操作したのか。
これが今回の調査で重要な視点だと考えています。
9.問われるのは個人の失態ではなく、組織としての認証管理と運用統制
仮にフィッシングによって管理者の認証情報が窃取されていたとしても、それを一人の従業員の失態だけで説明するのは適切ではありません。
問題は、その認証情報によってどこまで操作できたのかという点です。
例えば、管理者の認証情報が悪用された際、異常な接続を検知する仕組みは機能したのか?
管理権限は適切に分離されていたのか?
多数のデータストアやスナップショットに対する破壊的操作を、途中で停止できる仕組みはあったのか?
これらは、個人の注意力ではなく、組織としての認証管理と運用統制に関わる問題と考えます。
クラウド基盤を提供する事業者には、管理者アカウントの侵害を想定した防御設計が求められていると思います。
10.IDCフロンティアに説明してほしいこと
今回の事案では、侵入経路について具体的な説明が十分に示されていません。
調査が継続していることは理解できます。
しかし、同種のシステムを運用する事業者が防御策を見直すためには、少なくとも侵害された領域や認証方式について、可能な範囲での情報共有が必要ではないでしょうか。
具体的な脆弱性名や攻撃手順を公表しなくても、管理アカウントの不正利用があったのか、管理端末が侵害されたのか、管理ソフトウェアの脆弱性が悪用されたのかといった大枠は、調査の進展に応じて説明できるはずです。
とりわけ、8月に注意喚起されたフィッシング活動との関連について、調査対象に含まれているのかどうかは気になるところです。
情報が示されなければ、さまざまな憶測が広がります。
それを防ぐ意味でも、原因究明の成果を社会へ共有する姿勢が重要だと考えます。
11.結論――侵入口は管理プレーンの外側にあったのか
ネット探検ラボは、今回のIDCF事案について、次の仮説を継続して検討します。
攻撃者は、フィッシングなどを通じて取得した正規管理アカウントを悪用し、仮想化基盤の管理プレーンを掌握した。その結果、広範なデータストア操作とスナップショットの破壊が可能になったのではないか。
この仮説は、前回の記事で提示したWiperの可能性とも矛盾しません。
また、ランサムウェアの暗号化や復旧妨害によってクラウド基盤が機能的に破壊されたという見方とも両立します。
ただし、破壊の方法と侵入経路は別々に検証する必要があります。
今回の調査で見えてきたのは、クラウド基盤の安全性を考えるうえで、管理プレーンへのアクセス経路が極めて重要だということです。
仮想サーバーを守っていても、その上位にある管理権限を奪われれば、クラウド全体が危険にさらされます。
侵入を完全に防ぐことだけでなく、正規の管理アカウントが悪用された場合でも、破壊的操作を広範囲に実行できない仕組みが必要です。
ネット探検ラボは、今後もIDCフロンティアの公表情報と関連する技術情報を追跡し、今回の侵害構造を検証していきたいと思います。
主な参考資料
- IDCフロンティア「当社サービスの一部システムに対する不正アクセスについて」2026年10月7日
https://www.idcf.jp/news/topics/20261007001/ - IDCフロンティア「第2報」2026年10月7日
https://www.idcf.jp/news/topics/20261007002/ - IDCフロンティア「第3報」2026年10月8日
https://www.idcf.jp/news/topics/20261008001 - IDCフロンティア「第4報」2026年10月9日
https://www.idcf.jp/news/topics/20261009001/ - IDCフロンティア「IDCフロンティアやZenlogicを騙ったメールにご注意ください」2026年8月10日、8月26日更新
https://www.idcf.jp/rentalserver/news/2026/20260810-1/
※攻撃者が示した被害規模は犯行声明に基づくものであり、IDCフロンティアによる確定値とは区別しています。
コメント