
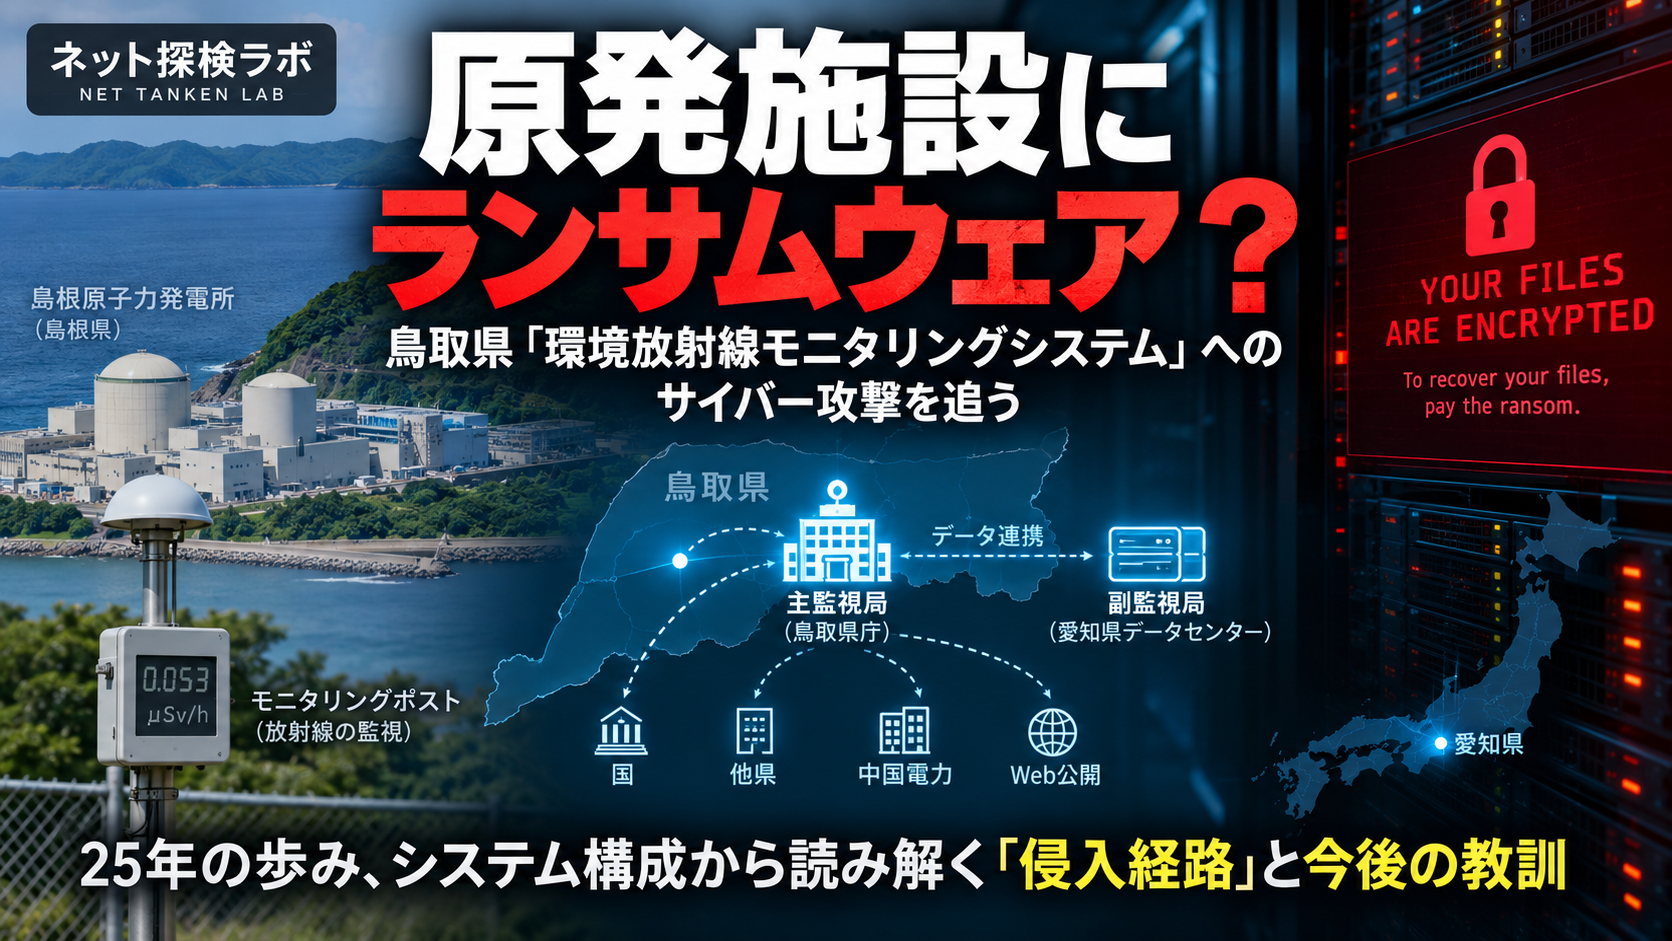
2026年9月3日、鳥取県は「鳥取県環境放射線モニタリングシステム」がランサムウェアによるサイバー攻撃を受けたと発表しました。
「原子力」「放射線監視」「ランサムウェア」。
この三つの言葉が並べば、「原子力発電所そのものがサイバー攻撃を受けたのか」と受け取る人もいるかもしれません。
しかし、最初に明確にしておかなければならないことがあります。
今回、攻撃を受けたことが確認されているのは、島根原子力発電所の原子炉を運転・制御するシステムではありません。
被害を受けたのは、鳥取県が運用している「環境放射線モニタリングシステム」の主監視局です。
このシステムは、島根原子力発電所や人形峠環境技術センターなどに関連して、周辺のモニタリングポストなどから放射線量等のデータを集め、監視、保存、解析するためのものです。
簡単にいえば、
原発を動かすためのシステムではなく、原子力施設周辺の放射線状況を見守るためのシステム
です。
だからといって重要性が低いわけではありません。
鳥取県自身も、このシステムについて、平常時から空間放射線量率などを測定するとともに、原子力災害が発生した場合には防護措置を実施するための判断材料となる情報を提供するものと説明しています。
今回のサイバー攻撃は、その「監視する仕組み」の主監視局を停止させました。
■何が起きたのか
まず、鳥取県が公表している情報から、確認できている事実を整理してみます。
2026年9月2日、鳥取県環境放射線モニタリングシステムがサイバー攻撃を受けました。
調査の結果、主監視局のサーバー内にある電子ファイルが暗号化され、主監視局が停止していることが確認されました。
鳥取県はこれをランサムウェアによる攻撃と判断し、被害の拡大を防ぐため、当該システムのすべての通信経路を遮断して封じ込めを行いました。
重要なのは、このシステムが鳥取県庁の一般的な行政システムとは別の、環境放射線モニタリング専用ネットワークで運用されていたことです。
鳥取県は、県庁の総合行政ネットワークとは異なるネットワークであり、他の県庁システムへの影響はないとしています。
また、このシステムが扱っているのは公開を目的とした測定データであり、県によれば機密情報や個人情報は保存されていません。
■主監視局は停止したが、放射線監視は止まらなかった
今回の事案でもう一つ重要なのが、副監視局の存在です。
主監視局は鳥取県庁にあります。
一方、鳥取県は主監視局とは地理的に離れた愛知県のデータセンターにも副監視局を設けています。
鳥取県の資料によれば、これは「鳥取県庁が地震で被害を受けても放射線を継続して監視できるように」設けられたもので、2019年度に整備されています。
今回、この副監視局には同様の被害が確認されませんでした。
そのため、主監視局がランサムウェアによって停止した後も、副監視局によって放射線監視そのものは継続されています。
つまり今回の状況を簡単に整理すると、
鳥取県庁の主監視局
→ ランサムウェア被害
→ ファイル暗号化
→ 主監視局停止
一方で、
愛知県の副監視局
→ 同様の被害は確認されず
→ 放射線監視を継続
という状態です。
「鳥取県の放射線監視がランサムウェアによって完全に停止した」ということではありません。
この監視システムはどのように作られてきたのか
ここから今回の事件をもう少し深く見ていきたいと思います。
なぜなら、
「一般行政ネットワークとは別の専用ネットワークなのに、なぜランサムウェアが主監視局まで到達できたのか」
という疑問が残るからです。
ただし、侵入経路は現在も調査中です。
そこでネット探検ラボでは、鳥取県が過去に公開してきた仕様書、入札情報、契約情報、改修資料などを遡り、このシステムがどのように構築され、どのような機能を追加してきたのかを確認しました。
すると、その姿が少しずつ見えてきます。
■2001年度――人形峠周辺の監視体制を整備
鳥取県の資料によると、環境放射線モニタリングシステムは2001年度(平成13年度)、人形峠環境技術センター周辺の空間放射線量率などの監視を強化するため、固定局、移動局、テレメータなどを整備したことから始まっています。
■福島第一原発事故後、監視網を強化
大きな転換点となったのが、2011年3月の福島第一原発事故です。
2012年度から2013年度にかけて、鳥取県は島根原子力発電所周辺の空間放射線量率などの監視を強化するため、米子市や境港市に固定局や可搬局を追加しました。
さらに2013年度には…鳥取県、島根県、中国電力の測定データを相互に連接する仕組みが整えられました。
ここで監視システムは、単独の測定装置ではなく、複数地点、複数組織の情報を集めるネットワークとして、より大きな役割を持つようになります。
■2017年度――1億3500万円をかけた全面更新
そして2017年度、鳥取県は環境放射線モニタリングシステムを全面更新しています。
鳥取県の入札情報によれば、「環境放射線モニタリングシステム更新業務」を富士電機株式会社中国支社が1億3500万円で受注しています。
鳥取県自身も、この全面更新について…
サーバーの統合、収集局数増加への対応、警報機能の増強、帳票・報告書作成の効率化、MCAスペクトルデータの収集、放射能濃度測定結果のデータベース構築、走行サーベイの地図表示、移動局の通信多重化などを行ったと説明しています。
このときの公開仕様書を確認すると、さらに重要なことが分かります。
■「専用ネットワーク」は「外部とつながっていない」という意味ではない
今回、鳥取県は環境放射線モニタリングシステムについて、県庁の一般行政ネットワークとは別の専用ネットワークであると説明しています。
ここは非常に重要です。
しかし、専用ネットワーク=外部と一切通信しないネットワークではありません。
2017年の公開仕様書を見ると、システムには外部とのさまざまな接続が必要だったことが分かります。
たとえば、島根県環境放射線情報システム、岡山県の環境放射線モニタリングシステム、中国電力のシステムなどからデータを受け取る仕組みがあり、反対に他のシステムへデータを配信する機能も設けられていました。
一般公開用ホームページについても、インターネット上のレンタルサーバーへ公開用データを送る仕組みが仕様として記載されています。
さらに公開仕様書からは…
- ファイアウォール
- VPN関連機器
- 外部回線
- リモート保守
…などの存在も確認できます。
つまり、行政ネットワークとは分離されていても、環境放射線モニタリングという仕事を行うためには、外部との通信が必要なシステムだったのです。
■リモート保守という接続点
特に注目したいのがリモート保守です。
2017年の仕様書では、保守事業者などが遠隔からシステムへアクセスできることが求められていました。
もちろん、自由に接続できるという意味ではありません。
仕様書には、ファイアウォールによる接続元の制限、画面転送、二要素認証などを利用して安全性を確保することも求められていました。
ここで重要なのは、「リモート保守が危険だった」と結論付けることではありません。
外部から保守する必要がある以上、管理された接続経路を用意すること自体は不自然ではありません。
ただ、今回の侵入経路を調べるのであれば、こうした外部との接続点は当然、確認すべき場所の一つになります。
■2019年度――副監視局を愛知県へ
2019年度には、さらに大きな変更が加えられました。
鳥取県の入札情報では、
「鳥取県環境放射線モニタリングシステム副監視局設置・保守業務」
を富士電機株式会社が6710万円で受注したことが確認できます。
鳥取県はこの副監視局について、国から求められた耐震対策として、鳥取県庁が地震によって被害を受けても放射線監視を継続できるよう、鳥取県から離れた愛知県のデータセンターへ設置したと説明しています。
さらに、比較的新しい鳥取県の調達仕様書では、副監視局が名古屋丸の内データセンターに置かれていることまで確認できます。
同資料には、テレメータシステムを主監視局(鳥取県庁)と副監視局(名古屋丸の内データセンター)で二重化し、双方からデータを収集する構成が記載されています。
つまり、副監視局は単にデータをコピーして保管するだけのバックアップではありません。
主監視局に障害が起きた場合にも、監視を継続するための仕組みとして設計されていました。
今回、それが実際に機能したことになります。
■2025年度にも大規模な改修
さらに重要なのは、このシステムが2017年に構築され、そのまま使われ続けていたわけではないことです。
2025年度の鳥取県入札情報を確認すると…
令和7年度環境放射線モニタリングシステム改修業務
契約額 3611万3000円
契約先 富士電機株式会社
…が確認できます。
さらに…
令和7年度環境放射線モニタリングシステム改修(降水量データ積算方法変更等)業務
契約額 549万1200円
契約先 富士電機株式会社
…も確認できます。
また、空間放射線量率計や可搬型モニタリングポストの調達も行われており、富士電機中国支社が3157万円で受注しています。
したがって、このシステムは長期間放置されていた設備ではなく、2025年度にも改修が続けられていた現役のシステムだったことが分かります。
■そして2026年――次期システムへの更新設計
さらに今回の事件に近い資料があります。
鳥取県は2026年、次の環境放射線モニタリングシステム更新に向けた設計業務を進めています。
その「鳥取県環境放射線モニタリングシステム更新設計業務仕様書」には、既設システムの構成図が掲載されています。
そこには…
- 固定測定局
- 防災監視局
- 移動測定局
- 鳥取県庁第2庁舎3階の中央監視局
- NOC
- 島根県原子力環境センター
- 岡山県環境保健センター
- 人形峠環境技術センター
- 中国電力島根原子力発電所
- 中国電力のデータセンター
- メールサーバー
- Webサーバー
- インターネット公開
そして、「リモートメンテナンス」まで描かれています。
これは非常に重要な資料です。
2017年の仕様書だけを見れば、「9年前の構成であり、その後変更されたのではないか」という疑問が残ります。
しかし、2026年に作成された更新設計資料にも、外部システムとの連携やインターネット、リモートメンテナンスを含む既設システムの構成が描かれています。
したがって少なくとも、この環境放射線モニタリングシステムが、完全に外部から隔離されたシステムではなかったということまでは、かなり確実に言えると思います。
■公開資料から見えてくるシステムの姿
ここまで確認した資料を、分かりやすく簡略化すると、次のような構造が見えてきます。
【各地のモニタリングポスト・測定局】
↓
【移動測定局・可搬型測定機器】
↓
【他県・中国電力などの関連システム】
↓
━━━━━━━━━━━━━━━━
【鳥取県・主監視局】
データ収集
保存
解析
監視
警報
他システムへのデータ配信
━━━━━━━━━━━━━━━━
↕
【遠隔地・副監視局】
↓
【国・関係機関等との情報連携】
↓
【公開用Webシステム等】
そして、この環境には保守のための遠隔接続も存在していたことが、過去および2026年の公開資料から確認できます。
ここまで確認して、ようやく今回のランサムウェア攻撃について考える材料がそろいます。
■攻撃者はどこから入ったのか
ここから、今回の攻撃で最も気になる点を考えてみたいと思います。
一般行政ネットワークとは分離されていた環境放射線モニタリングシステムに、攻撃者はどのように侵入したのでしょうか。
残念ながら、鳥取県は現時点で侵入経路を明らかにしていません。
しかし、ここまで見てきた鳥取県の調達資料や技術仕様書からは、このシステムがどのような外部接続を持っていたのかを確認することができます。
そこで、確認できたシステム構成を手掛かりに、攻撃者が主監視局へ到達するまでに、どのような経路が考えられるのかを検証してみました。
まず注目したいのが、外部との接続点です。
公開資料からは、リモート保守のための接続、VPNなどの境界機器、外部システムとのデータ連携、Web公開系へのデータ提供などが存在していたことが確認できます。
このため、今回の原因調査で確認すべき場所としては、少なくとも、
外部からのリモート保守経路、VPNなどの境界部分、保守に使用する端末や認証情報、他システムとのデータ連携部分などが考えられます。
ただし、ここには明確な線を引いておく必要があります。
これらは公開資料から確認できた「外部との接続点」であって、今回実際に攻撃者が利用した侵入経路であることを示す証拠は、現時点ではありません。
したがって、「VPNから侵入した」「リモート保守経路が突破された」と断定することはできません。
一方で、主監視局のサーバー内にあるファイルが実際に暗号化されたことは確認されています。
つまり攻撃者は、何らかの経路を通じて、主監視局内部のファイルに影響を与えられるところまで到達したことになります。
問題は、その「何らかの経路」がどこだったのかです。
■攻撃者は主監視局の内部まで到達している
一方、確認できている重要な事実があります。
それは、主監視局のサーバー内のファイルが実際に暗号化されたということです。
つまり攻撃者側の処理は、単に外部から通信を試みただけではなく、主監視局内部のファイルに影響を与えられるところまで到達しています。
しかし、その前に何が行われたのかは分かっていません。
- 最初に侵入した場所はどこだったのか。
- 侵入してから暗号化するまで、どれくらいの時間があったのか。
- 別の端末やサーバーへ移動したのか。
- 管理者権限などを取得したのか。
- データを調べたのか。
- 外部へデータを持ち出したのか。
こうした部分は、今後のログ解析などによって明らかにされることになると思います。
■「データは公開情報」と「データを盗まれていない」は別の話
鳥取県は、このシステムに機密情報や個人情報は保存されていないと説明しています。
これは重要な情報です。
しかし、ここにも注意が必要です。
機密情報や個人情報が保存されていないことと、攻撃者によるデータ持ち出しがなかったことは別の問題です。
現時点では、攻撃者が暗号化だけを行ったのか、それ以前に何らかのデータを外部へ転送したのかは公表されていません。
もっとも、公開を目的とした放射線測定データが中心である以上、一般企業の顧客情報や従業員情報を大量に保管したシステムとは情報の性質が大きく異なります。
だからこそ、今回の事件では「何を盗まれたか」だけではなく、
なぜ原子力防災に関係する監視システムへ侵入できたのか
という点の方が重要になって来ると考えています。
■攻撃者は、このシステムが何なのか知っていたのか
もう一つ、現時点では答えの出ていない重要な問題があります。
攻撃者は、侵入した先が「鳥取県環境放射線モニタリングシステム」であることを理解していたのか?ということです。
つまり、原子力防災に関係するシステムを狙って侵入したのか。
それとも、侵入可能なシステムを探している過程で偶然侵入し、通常のランサムウェア攻撃を実行したのか。
この違いは極めて大きいものです。
しかし、現在公表されている情報だけでは判断できません。
攻撃者やランサムウェアの種類も明らかになっておらず、少なくとも現段階で、特定の犯罪グループや国家を背景とする攻撃主体と結び付ける根拠は確認できません。
ここは今後の情報を待つ必要があります。
■副監視局が生き残ったことの意味
今回の事件で評価すべき点もあります。
それが副監視局です。
鳥取県が愛知県に副監視局を設置した本来の目的は、サイバー攻撃対策ではありませんでした。
鳥取県庁が大規模地震などによって被害を受けても、放射線監視を続けられるようにするための耐震・事業継続対策でした。
ところが今回、主監視局がランサムウェアによって停止しても、副監視局は生き残りました。
自然災害を想定して地理的に離れた場所へ監視機能を分散した設計が、結果としてサイバー攻撃に対する強さとしても機能したことになります。
これは今回の事件から得られる、現時点で最も明確な教訓の一つと言えるしょう。
■バックアップだけではなく「別の場所で動き続ける仕組み」
ここで注目したいのは、副監視局が単純なバックアップデータの保管場所ではないことです。
ランサムウェア対策というと、「バックアップを取りましょう」と説明されることが少なくありません。
もちろんバックアップは重要です。
しかし、原子力防災のように止めることのできない監視業務では、データを後から復元できるだけでは十分ではありません。
主監視局が使えなくなった瞬間から、別の場所で監視を継続できることが重要になります。
今回の鳥取県のシステムは、少なくとも監視継続という点では、その役割を果たせています。
■一方で残された大きな課題
ただし、副監視局が機能したから問題が小さかった、と胸を撫で下ろして解決とするのも違うと思います。
今回、ランサムウェアが主監視局のサーバー内のファイルを暗号化するところまで到達したこと自体は重大です。
特にこのシステムは、原子力災害が発生した際に放射線状況を把握するための情報基盤でもあります。
今後の調査で重要になるのは、どの接続点から侵入されたのか。
そして、なぜそこで止めることができなかったのか。
さらに、なぜ副監視局には被害が拡大しなかったのか。
という三つの点ではないかと考えます。
最後の点も非常に重要です。
副監視局が単に攻撃対象にならなかっただけなのか。
ネットワークや認証が適切に分離されていたため侵害が拡大しなかったのか。
あるいは別の理由なのか。
ここが分かれば、今回の事件から得られる防御側の知見は大きく変わります。
■「分離する」だけではなく「接続を管理する」
今回の事件は、「ネットワークを分離しておけば安全」という単純な話でもありません。
環境放射線モニタリングシステムには、多数の測定局からデータを集める必要があります。
島根県や岡山県、中国電力などのシステムとも情報をやり取りします。
測定結果を公開する必要もあります。
障害が発生すれば保守も必要です。
つまり、システムの役割を果たすためには接続が必要なのです。
重要なのは、「つなぐか、切るか」という二者択一ではありません。
何と接続するのか。
誰が接続できるのか。
どの端末から接続できるのか。
どの権限まで許すのか。
そして、一つの接続点が突破されても、被害を別の領域へ広げない構造になっているのか。
という設計です。
今回の事件は、その重要性を改めて示しているように思います。
■止めないための仕組みが、サイバー攻撃によって試された
鳥取県の環境放射線監視は2001年度から続き、福島第一原発事故後に強化され、2017年度にはシステムが全面更新されました。
2019年度には、鳥取県庁そのものが被災する事態を想定して、遠く離れた愛知県に副監視局が設けられました。
2025年度にもシステム改修が行われ、2026年には次期システムへの更新設計が進められていました。
そして、その2026年9月。
主監視局がランサムウェアによって停止しました。
しかし、副監視局は生き残り、放射線監視は続きました。
約25年間にわたって構築・改修されてきた「止めないための仕組み」が、想定していた地震ではなく、サイバー攻撃という別の形で試されたことになります。
一方で…
攻撃者はどこから侵入したのか。
内部で何をしたのか。
なぜ主監視局のファイルを暗号化できたのか。
なぜ副監視局には被害が及ばなかったのか。
そして、誰が攻撃したのか。
その核心部分は、まだ分かっていません。
鳥取県では県CSIRT、鳥取県警、保守事業者などによる調査が続けられているようです。
今後、新たな調査結果が公表されれば、今回公開資料から再構成したシステム構造と照らし合わせることで、実際の侵入経路や攻撃者の活動がさらに見えてくる可能性があります。
ネット探検ラボでも、報道だけを追うのではなく、鳥取県の公表資料、入札・契約情報、システム改修資料、技術仕様書などの更新を継続して確認していきたいと思います。
今回の事件で問われているのは、単に「ランサムウェアに感染した」ということではありません。
原子力防災を支える情報システムを、外部との必要な接続を維持しながら、どのように守り、そして侵入されても止めないのか。
主監視局の停止と、それでも監視を続けた副監視局。
この二つの事実から何を学ぶのか。
今回のサイバー攻撃の本当の評価は、侵入経路などの調査結果が明らかになったとき、改めて行う必要がありそうです。
コメント