
2026年11月19日
ネット探検ラボ / 矢又小次郎
1.企業は何を敵として認識しているのか
ソフトバンク傘下のIDCフロンティア、GMOインターネット、そして楽天証券。
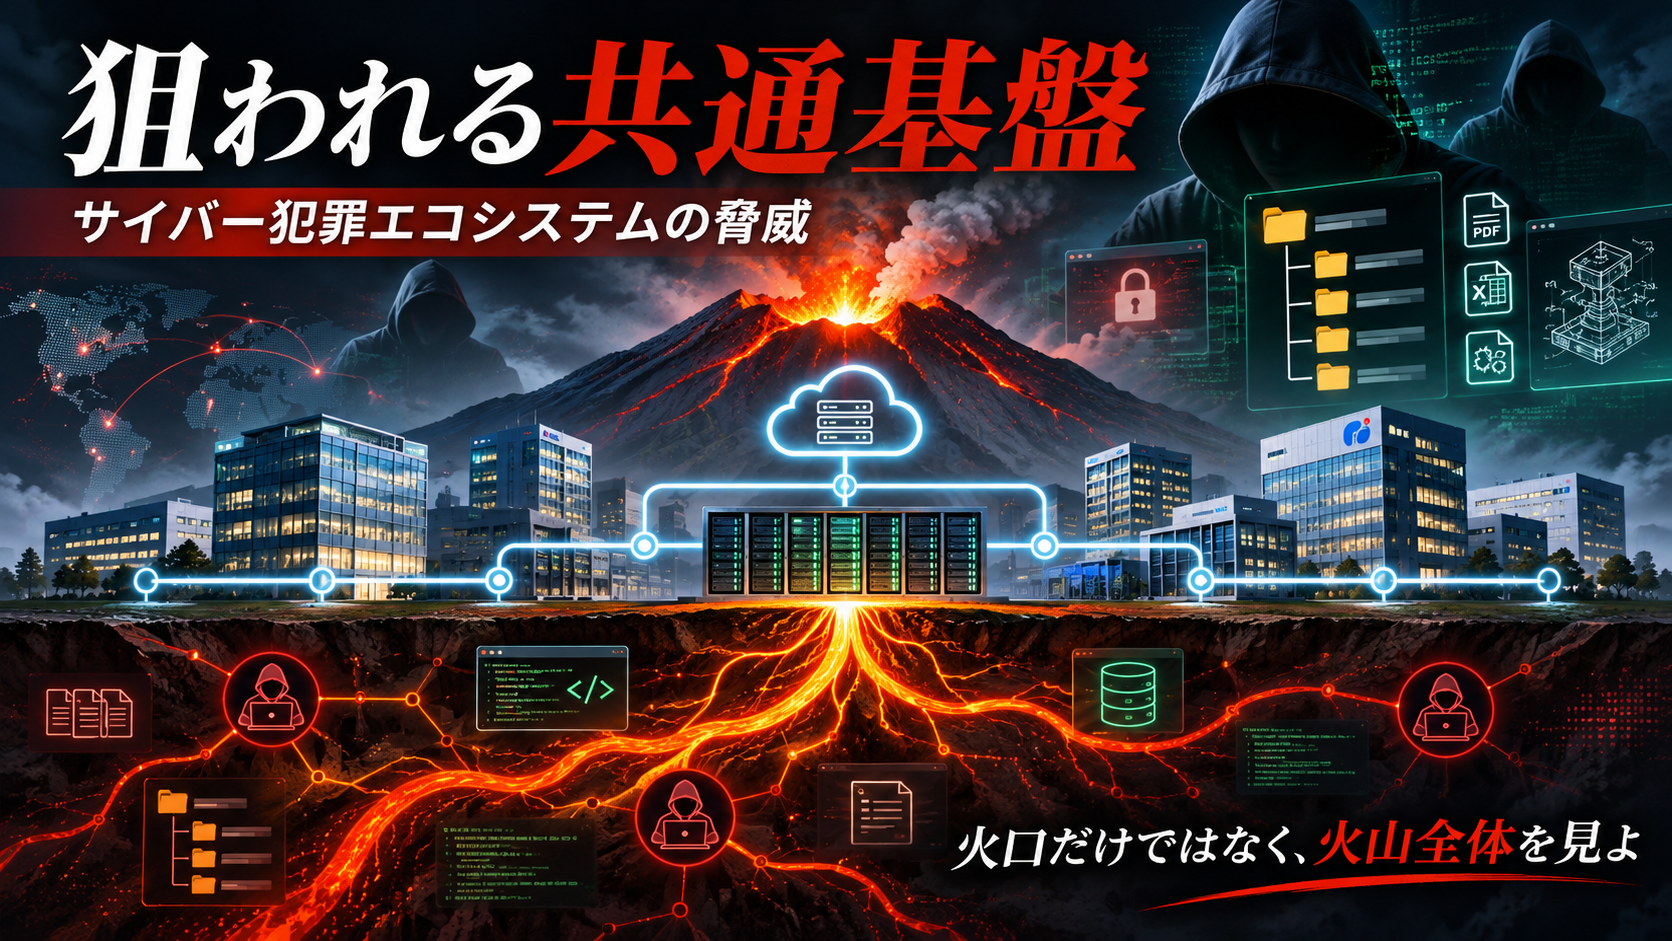
相次ぐサイバー侵害事案を追跡する中で、私が強く危惧しているのは、企業活動を支える共通基盤や、情報が集約されたシステムが攻撃の標的となっていることである。
クラウド、仮想サーバー、認証基盤、ファイルサーバー、顧客情報管理システム。
企業が効率化を目的として情報や機能を集約すればするほど、それらは犯罪者にとっても価値の高い標的となる。
そして、企業が対峙している相手は、もはや個々のランサムウェア集団だけではない。
サイバー犯罪エコシステムそのものが脅威なのである。
2.二つの犯罪集団に掲載された台湾大塚製薬
ネット探検ラボは11月19日、The GentlemenとEclipseという異なる二つのランサムウェア集団のリークサイトに、台湾大塚製薬が掲載されていることを確認した。
台湾大塚製薬は10月15日、同月17日に情報流出の疑いを確認したと公式に発表している。
ネット探検ラボが観測した両集団の掲載情報は以下のとおりである。
| 比較項目 | The Gentlemen | Eclipse |
|---|---|---|
| 攻撃推定日・掲載日 | 10月14日(推定) | 10月14日(掲載) |
| 窃取主張容量 | 現時点で不明 | 832GB |
| 情報提示形式 | ディレクトリ構造 | 業務別分類 |
| 確認項目数 | 83ディレクトリ | 25分類 |
The Gentlemen側には、複数のサーバーを示唆する名称と、Windowsの管理共有名に相当するD$、E$、F$のディレクトリ構造が掲載されていた。
Eclipse側では、窃取したとする情報が25の業務分野に整理されていた。
3.両集団が保有すると主張する情報の比較
ネット探検ラボでは、両集団の公開情報を独自に照合した。
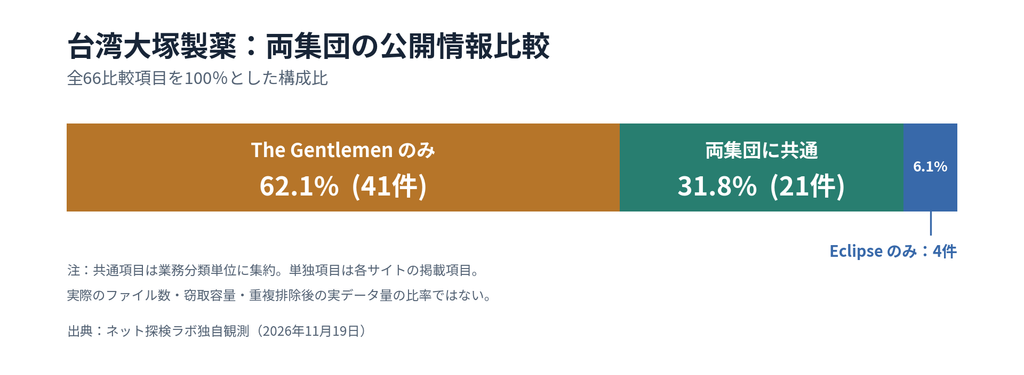
その結果、Eclipseが提示する25分類のうち21分類について、The Gentlemen側に業務上対応するディレクトリを確認した。
| 比較区分 | Eclipse | The Gentlemen |
|---|---|---|
| 共通する分類・ディレクトリ | 21 | 42 |
| 各集団でのみ個別に確認 | 4 | 41 |
| 合計 | 25 | 83 |
| 対応率 | 84.0% | 50.6% |
特に注目すべきは、企業固有の名称や業務上の略称の共通性である。
| 比較対象 | The Gentlemen | Eclipse |
|---|---|---|
| マーケティング | OtsukaMarketing | OtsukaMarketing |
| 臨床試験 | CR | CR |
| 医薬関連開発 | MRD | MRD |
| 医薬品安全性監視 | PV | PV |
| 安全性報告 | OPC | OPC |
| 販促資料 | PIC | PIC |
| 市場アクセス | Market Access | Market Access |
一方、The Gentlemen側では、ERP、BIシステム、工場経営分析、医薬品入札資料、経営企画、各種プロジェクトなど、Eclipse側が個別に明示していない情報も多数確認された。
公表内容の具体性では、The Gentlemen側が圧倒的に詳細である。
この比較結果は、両集団が共通の情報源に由来するデータを保有しているという仮説と整合する。
なお、今回の数値は公開された名称及び業務分類の対応率であり、実際のファイルの同一率や窃取容量の比率ではない。
公開情報の占有率と開示方法から見える攻撃者の技能
公開情報の範囲と具体性において、The Gentlemen側が圧倒的に優位である。
さらに、注目すべきは窃取情報の開示方法である。
The Gentlemen側は、サーバー名、ドライブ名、ディレクトリ名を保持し、元のファイルシステムのTree構造を模した形式で開示している。一方、Eclipse側は業務別に分類した文章による開示にとどまっている。
この違いから、私はThe Gentlemenブランドの下で活動する攻撃者の方が、情報収集・整理・管理における技術的技能が高い可能性があると考えている。
また、The Gentlemen側が一次取得者であり、Eclipse側がその一部を二次取得したという仮説とも整合する。
実際の攻撃技能の差及び窃取情報の移転経路は、現時点で不明である。
4.犯罪集団の枠を越えて流通する窃取情報
今回の事案について、私が注目しているのは以下の可能性である。
- 同一のアフィリエイトによる複数集団へのデータ提供
- 犯罪集団間での窃取データの共有
- 窃取データの売買・二次取得
- 共通の侵入経路を利用した複数の攻撃
The GentlemenからEclipseへ、窃取情報の一部が移転したという構図も考えられる。
| 評価項目 | ネット探検ラボの評価 |
|---|---|
| 同一企業の二重掲載 | 確認済み |
| 公開情報の共通性 | 確認済み |
| 共通の窃取元 | 有力な仮説 |
| 共通アフィリエイトの関与 | 現時点で不明 |
| データの移転・売買 | 現時点で不明 |
| 実際の侵害回数 | 現時点で不明 |
現在のサイバー犯罪社会では、侵入、認証情報の窃取、マルウェア開発、情報窃取、暗号化、恐喝、データ販売が分業化されている。
2026年9月24日にはMicrosoftも、複数のランサムウェアサービスを横断して活動するアフィリエイト「Storm-2570」について報告している。
この実行犯は、Qilin、DragonForce、Anubis、BERTなど複数の犯罪集団に関与したと評価されている。
犯罪集団の名称(ブランド名)が変わっても、実行犯が変わるとは限らないのである。
5.共通基盤を標的とするサイバー犯罪エコシステム
ソフトバンクグループ ― IDCフロンティア
10月7日、IDCフロンティアが提供するIDCFクラウドがランサムウェア攻撃を受けた。
影響は495の企業や自治体に及んだ。
同社は、クラウドポータルで採用していたオープンソースソフトウェアの脆弱性が悪用されたと公表している。
共通基盤への侵害が、利用企業のみならず、その先の顧客や取引先にも影響を及ぼした事案である。
GMOインターネットグループ
10月20日、GMOインターネットは「お名前.com デスクトップクラウド」の一部顧客サーバー環境に、不正プログラムが設置されていたことを確認した。
その後、取引口座の認証情報の取得や不正利用が疑われる事態に発展した。
ネット探検ラボでは、今回の事案とは別に、2024年から地下社会に掲載されていたGMO関連の三つのデータセットを確認し、10月29日にGMO指定の情報提供窓口へ報告している。
さらに、GMOや日本の銀行に関する情報を有償で入手したいとする中国語の投稿についても、10月30日に情報提供を行っている。
企業に対する攻撃だけでなく、企業の情報を求める需要が地下社会に存在しているのである。
楽天グループ
ネット探検ラボでは、従前から海外の地下フォーラムにおける楽天関連のデータセットの販売投稿や購入交渉、参加者間のやり取りを観測してきた。
11月12日には「楽天の顧客データ1億件は本当に盗まれたのか?」と題する記事を公開し、地下市場における楽天関連情報の販売疑惑について考察するとともに、楽天グループ全体に及ぶ脅威に目を向けてきた。
今回、社会が認知したのは、楽天証券という一つの火口から噴火が起きたという事象にすぎない。
しかし、その火口を抱える「楽天」という火山そのものに、どれほどの関心が向けられているだろうか。
さらに、その地中深くから忍び寄るマグマともいうべき「サイバー犯罪エコシステム」の存在については、社会の目がほとんど届いていない。
噴火が起きて初めて騒ぎ出し、火口の被害ばかりに目を奪われ、火山全体の危険性を認識することもなく、その地下で進行する異変の観測さえ怠っている。
私は、これこそが極めて由々しき事態であると考えている。
噴火した火口だけを見るのではなく、火山全体を観測し、その地下で蠢くマグマの存在を認識しなければならないのである。
6.一度窃取された情報は、将来の攻撃資産となる
企業が認識すべきなのは、情報流出が発生した時点で被害が完結するわけではないということである。
窃取された認証情報、システム構成、取引先情報、ネットワーク情報、機密文書は、地下社会において再利用可能な資産となる。
ある犯罪集団が窃取した情報を、別の犯罪集団が購入する。
その情報を用いて、新たな企業への侵入を試みる。
さらに、別の犯罪者へ売却する。
こうした循環によって、一度の侵害が将来の複数の侵害を生み出す危険性がある。
本日、ネット探検ラボが確認した大崎電気工業に対するQilinの犯行声明でも、電子回路図、製品設計図、システム構成図など、技術関連資料とみられる画像が掲載されていた。
台湾大塚製薬の医薬品関連情報と同様、こうした技術情報には経済安全保障上の価値もある。
窃取した犯罪者と、その情報を必要とする者の目的が異なることも、企業は認識しておかなければならない。
7.共通基盤の防衛は経営課題である
企業は、共通基盤を単なる業務効率化のための仕組みとして捉えるべきではない。
そこには、企業グループ全体の事業活動、顧客情報、認証情報、技術資産が集約される。
だからこそ、以下の対策を経営課題として位置付ける必要がある。
- グループ横断的な脅威情報の共有
- 共通基盤と各事業会社のネットワーク分離
- 管理者権限及び認証基盤の厳格な管理
- 開発・テスト環境への本番情報の持ち込み制限
- クラウド事業者及び委託先への依存関係の把握
- 過去に流出した情報の再利用を想定した防御
- 機密情報の集約範囲及びアクセス権限の見直し
自社への直接的な攻撃だけを想定した防衛では、サイバー犯罪エコシステムの脅威に十分対応することはできない。
8.結び ― 敵を見誤ってはならない
8.結び ― 2026年、変貌するサイバー犯罪エコシステム
ランサムウェア集団の名称を知ることは重要である。
しかし、その名称だけを追いかけていては、犯罪社会の実態を見誤る。
個々の犯罪集団は、サイバー犯罪エコシステムを構成する一つの要素にすぎない。
従来、Dark Webにおける地下経済は、ランサムウェアギャングをはじめとする金銭強奪目的のサイバー犯罪者、違法薬物の密売組織、個人情報の売買業者、児童性的虐待コンテンツを扱う犯罪者などによって形成され、繁栄してきた。
しかし、2026年に入り、私が強く危機感を抱いているのは、この地下経済に地政学的、政治的、軍事的な目的を有する国家機関やその代理勢力が一層深く入り込み、既存のサイバー犯罪エコシステムと相互に利活用する関係を形成し始めているのではないか、ということである。
国家の政治的思惑と犯罪者の経済的欲望が交錯する。
犯罪者が金銭目的で窃取した産業機密を、別の勢力が国家戦略上の目的で取得する。
国家系の攻撃者が保有する技術や攻撃インフラが、金銭目的の犯罪者によって利用される。
表向きには単なるランサムウェア事案であっても、その背後では、異なる目的を持った複数の勢力の利害が交錯している可能性がある。
国家系サイバー攻撃者と犯罪組織との接点は、以前から存在していた。
しかし私は、2026年を、それらの相互利活用が一層進み、従来のサイバー犯罪エコシステムが質的な変貌を遂げ始めた元年として捉えている。
これは、極めて深刻な事態である。
企業が効率化のために構築した共通基盤は、犯罪者にとっても効率的な攻撃対象となる。そして、そこから窃取された情報は、地下経済を循環し、金銭強奪にも、産業スパイ活動にも、国家間の対立にも利用され得る。
もはや、経済犯罪と安全保障上の脅威を切り離して考える時代ではない。
噴火した火口だけに目を奪われ、その火山全体を観測することもなく、地下深くで蠢くマグマの存在さえ認識しない。
果たして、そのような姿勢で日本の企業活動や社会インフラを守ることができるのだろうか。
日本の企業経営者のみならず、政府、行政機関、報道機関、そして社会全体に、改めて認識していただきたい。
私たちが対峙しているのは、もはや金銭強奪を目的とするランサムウェアギャングだけではない。
経済的欲望と地政学的・政治的思惑が交錯し、相互に利活用しながら肥大化するサイバー犯罪エコシステムという巨大な脅威なのである。
その実態に目を向け、継続的に観測し、脅威を認識することなくして、有効な防衛などあり得ないと私は考えている。
ネット探検ラボ
コメント