
2026年11月18日
ネット探検ラボ / 矢又小次郎
はじめに
2026年10月30日、株式会社ディーエイチシー(以下、DHC)は、同社のオンラインショップにおいて第三者による不正アクセスが発生し、会員情報の書き換えなどが行われたことを公式に発表した。
一方、ネット探検ラボでは、7月からランサムウェアグループ「The Gentlemen」によるDHCへの犯行声明を追跡してきた。
7月8日の初回観測、8月8日の2回目の掲載確認、そして10月30日のDHCによる公式発表。
初回観測からDHCが不正アクセス被害を社会と共有するまでには、114日間という時間が経過している。
今回、DHCの公式発表と最新のリークサイトの観測結果を照合するとともに、同社が進めてきたシステム刷新、Microsoft Entra IDの重大な脆弱性、親会社であるオリックスグループの共通認証基盤について独自調査を行った。
また、当該脆弱性に関して、独立行政法人情報処理推進機構(IPA)及びJPCERTコーディネーションセンター(JPCERT/CC)に問い合わせを行い、双方から回答を得た。
今回の調査を通じて浮上したのは、DHCという一企業の侵害にとどまらない問題である。
今回、侵害が表面化したのはDHCである。しかし、侵害の発端もDHCだったのだろうか。
1.The Gentlemenによる2度の犯行声明
ネット探検ラボでは、2026年7月8日にランサムウェアグループ「The Gentlemen」のリークサイトへのDHCの掲載を初めて確認し、その観測結果を記事として社会に発信した。
その後、8月8日に再びリークサイトを確認したところ、DHCに関する被害者カードが2枚存在する状況となっていた。
一方は「DHC Corporation」、もう一方は「DHC」と表記されており、いずれも同一企業を指すものである。
新たに確認された被害者カードには、約195時間のカウントダウンが表示されていた。
ネット探検ラボでは、この二重掲載についても第2報として社会に発信している。
そして、DHCが不正アクセス被害を公式に発表した後の2026年11月17日、改めてThe Gentlemenのリークサイトを確認した。
その観測結果は、以下のとおりである。
- DHCに関する被害者カードは引き続き2枚存在。
- 3枚目の被害者カードは確認されず。
- カウントダウンの表示は消失。
- 窃取情報の具体的な内容や容量の提示なし。
- 窃取情報のサンプル公開なし。
- 両カードの「DATA」欄には83バイトのテキストファイルのみが存在。
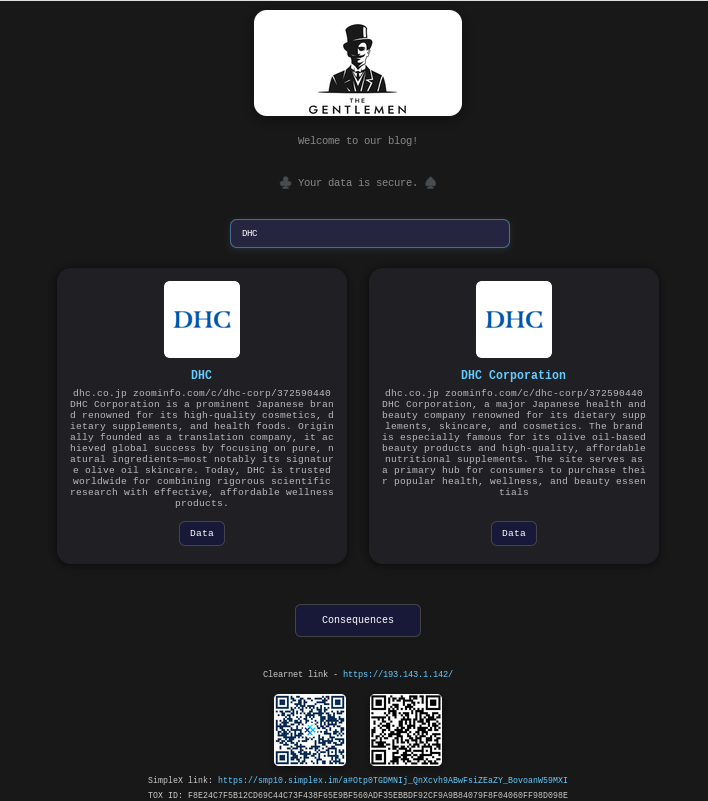
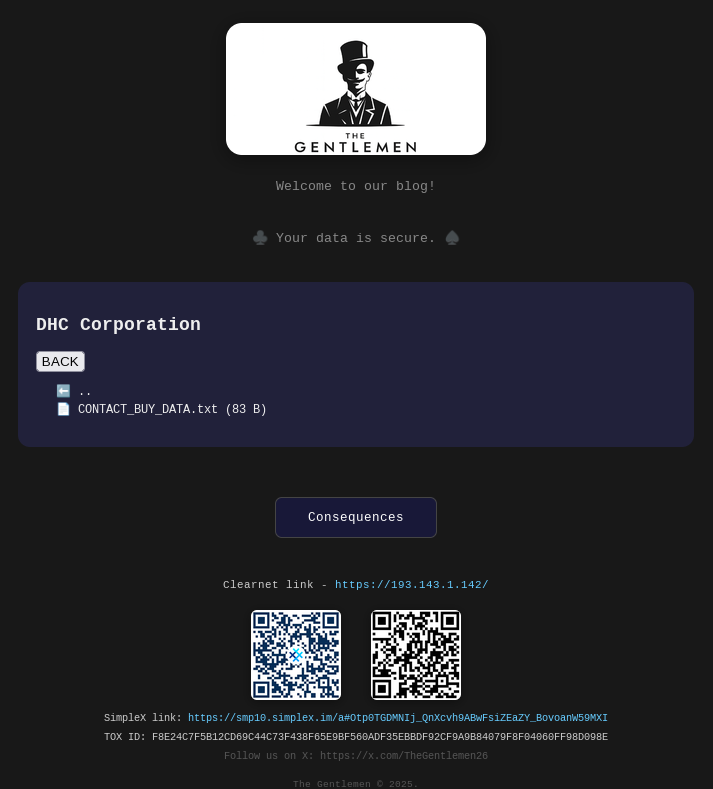
2026年11月17日 ネット探検ラボ観測
情報窃取の成果を誇示しない攻撃者
The Gentlemenのリークサイトに掲載されたDHCの2枚の被害者カードには、窃取したとする情報資産の具体的な内容や規模について、何ら記述されていなかった。
窃取情報のサンプルやデータなどが掲載される「DATA」欄には、「CONTACT_BUY_DATA.txt」と名付けられた83バイトのテキストファイルが置かれているのみであった。
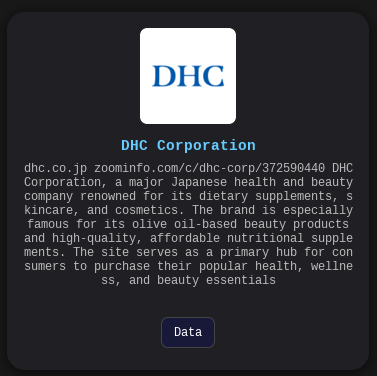
2026年11月17日 ネット探検ラボ観測
当該テキストファイルの内容は、P2P型の暗号化通信ソフトウェア「Tox」の連絡先IDのみで構成されている。
このTox IDは、The Gentlemenがリークサイト全体の共通連絡先として掲示しているものと一致していた。
また、同グループはリークサイト上で匿名性を重視した暗号化通信ソフトウェア「SimpleX Chat」の連絡先も提示しているが、DHCの個別のDATA欄において指定されている通信手段はToxである。
なお、DATA欄にTox IDのみを掲示する形式は、他の被害企業においても確認している。
したがって、この掲載形式そのものをDHC固有の特徴とは捉えていない。
しかし、DHCについては、7月及び8月の2度の掲載から長期間が経過した現在も、具体的な情報窃取の成果が示されていないのである。
ネット探検ラボが当初から抱いていた疑問
こうした観測結果から、私は当初、DHCへの攻撃について、窃取した情報資産を交渉材料とする身代金要求などの恐喝が主目的ではない可能性を考えていた。
むしろ、リークサイトへの掲載を通じてDHC側に圧力をかけ、同社からの接触と何らかの交渉を求めているのではないかと推定していたのである。
その交渉の過程で、何らかの金銭的な解決を持ちかけるという構図も想定していた。
では、攻撃者は何を交渉材料にしようとしていたのだろうか。
なぜ、約1か月の間隔を置いてDHCを2度掲載したのだろうか。
そして、なぜ長期間にわたり、窃取情報の具体的な内容を示していないのだろうか。
11月17日の再観測においても、この状況に実質的な変化は認められなかった。
今回、DHCが10月30日に社会と共有した具体的な侵害内容は、私が当初から抱いていた疑問と攻撃目的に関する見立てを、改めて考察する重要な契機となった。
The Gentlemenとはどのようなランサムギャングなのか
The Gentlemenは、2025年7月頃から活動が確認されている比較的新しいランサムギャングである。
Microsoftは同グループを「Storm-2697」として追跡しており、MITRE ATT&CKでは「G1058」の識別番号が付与されている。
Check Point Researchの調査によれば、創設者は「Hastalamuerte」と名乗るロシア語圏の攻撃者であり、かつてQilin、LockBit、Medusa、BlackLock、Embargoなどのランサムウェアグループでアフィリエイトとして活動していたとされる。
Qilinの運営側との報酬を巡る対立を経て独立し、The Gentlemenを立ち上げたとみられている。
当初は閉鎖的な組織として活動していたが、2025年9月には外部の攻撃者をアフィリエイトとして受け入れるRaaS(Ransomware as a Service)方式へと移行した。
特筆すべきは、身代金収益の90%をアフィリエイトに配分し、運営側の取り分を10%とする報酬体系である。
この高い報酬率を背景として、他のランサムウェアグループで活動していた経験豊富な攻撃者を取り込み、急速に勢力を拡大してきたとみられる。
2026年5月には、皮肉にもThe Gentlemen自身の内部通信情報が流出し、その組織構造や運営実態の一部が明らかになっている。
また、Microsoftの技術分析によれば、同グループが使用するランサムウェアには、自己拡散によって侵害範囲を拡大する機能が備わっている。
日本国内においても、その活動は顕著である。
Cisco Talosが2026年9月17日に公表した調査では、同年1月から7月までの日本国内のランサムウェア被害において、The Gentlemenが最も多く観測されたグループとなっている。
ここで留意すべきは、The Gentlemenというブランドの下で行われる攻撃が、必ずしも単一の攻撃主体によって実行されているわけではないという点である。
個々のアフィリエイトによって、標的の選定、侵入経路、攻撃手法、さらには攻撃目的にも違いが生じ得る。
今回のDHC事案の特異性を考察する上でも、この組織構造は重要な意味を持つ。
ネット探検ラボの過去の報道
DHC ランサムウエア被害①

DHC ランサムウエア被害②

The Gentlemenに関する参考資料
- MITRE ATT&CK|The Gentlemen(G1058)
- Check Point|2026年第1四半期ランサムウェア動向
- Check Point|内部情報流出と組織構造
- Microsoft|自己拡散型ランサムウェアの技術解析
- Cisco Talos|2026年の国内ランサムウェア被害分析(日本語)
2.DHCが社会と共有した侵害の実態
DHCは10月30日付の公式発表において、10月28日にオンラインショップへの不正アクセス及び会員情報の書き換えなどを確認したと説明している。
公表された具体的な侵害行為は、次の3つである。
| 侵害行為 | 確認された件数 |
|---|---|
| 会員情報の書き換え | 5,096アカウント |
| 不審な注文 | 27件 |
| 不正な新規会員登録 | 71件 |
書き換えられたアカウントに登録されていた配送先住所は、最大5,520件に上る。
また、第三者に閲覧された可能性のある情報として、会員番号、氏名、住所、電話番号、購入履歴、クレジットカード番号の下4桁が挙げられている。
DHCは、クレジットカード番号の全桁については保持していないと説明している。
さらに、今回の公式発表には重要な記述がある。
顧客情報が外部に持ち出された形跡は、確認されていないというのである。
DHCは、不正アクセス元からの通信遮断、悪用された脆弱性への対処、不正登録アカウントの無効化、書き換えられた会員情報の復元、不審な注文の取消しなどを実施している。
個人情報保護委員会への報告も行っている。
そして、新たな不正アクセスや会員情報の書き換えについて、外部専門家及び関係機関と連携しながら継続的な監視を行うとしている。
一方、10月30日の公式発表には、The Gentlemenやランサムウェアに関する記述は一切存在しない。
また、10月28日は不正アクセスを確認した日であり、実際の侵入開始日ではない。
7月及び8月に確認された犯行声明と今回の不正アクセスとの関係、侵入開始時期、攻撃者の活動期間については、今後も調査を要するところである。
3.従来のThe Gentlemenによる攻撃との違い
The Gentlemenは、Ransomware as a Service(RaaS)方式を採用するランサムウェアグループである。
運営主体が攻撃基盤を提供し、アフィリエイトが実際の侵入や攻撃を担当するという犯罪ビジネスモデルを形成している。
Cisco Talos、Microsoft、Check Pointなどのセキュリティ機関による分析からは、The Gentlemenに関連する攻撃において、公開システムの脆弱性の悪用、認証情報の利用、権限昇格、内部ネットワークへの横展開、情報窃取、ファイル暗号化などが用いられていることが確認できる。
2026年9月17日にCisco Talosが公表した日本国内のランサムウェア事案に関する分析でも、The Gentlemenの攻撃インフラについて詳細な調査が行われている。
同グループには、認証回避やSQLインジェクションなど、Webシステムや認証基盤を標的とする攻撃技術との接点も存在する。
したがって、DHCで確認された不正アクセスについても、侵入技術という観点では従来のThe Gentlemenの攻撃能力と整合し得る。
しかし、私が今回のDHC事案において異質さを感じているのは、攻撃技術そのものではない。
攻撃者がその技術を利用して何を行ったのか、そして何を目的としていたのかという部分である。
DHCが確認した被害の中心は、情報窃取やファイル暗号化ではなく、会員情報の大量改ざん、不正な会員登録、不正注文である。
5,096アカウントもの情報が書き換えられている一方、不審な注文は27件にとどまっている。
この件数の差にも注目したい。
仮に商品を不正に取得することだけが目的だったとすれば、なぜこれほど多くの会員情報を書き換える必要があったのだろうか。
もちろん、改ざん件数と注文件数は単純に対応するものではない。
それでも、今回の侵害が情報の完全性を損なう行為を伴っていたことは明白である。
4.情報窃取ではなく、信用失墜と業務妨害が目的だった可能性
情報セキュリティには、CIAと呼ばれる3つの基本的な要素がある。
- Confidentiality(機密性)
- Integrity(完全性)
- Availability(可用性)
一般的な情報窃取型の攻撃では、機密性が侵害される。
ランサムウェアによるシステムの暗号化では、可用性が侵害される。
今回のDHC事案で際立っているのは、情報の完全性に対する侵害である。
顧客情報を書き換えるという行為は、単なる情報の取得とは性質が異なる。
顧客管理業務を混乱させ、正常な商品配送や注文処理に影響を与え、企業と顧客との信頼関係を損なう可能性がある。
さらに、The Gentlemenのリークサイトには、DHCの企業名が2枚の被害者カードによって継続的に掲載されている。
私としては、今回の事案について、情報窃取を主目的とした攻撃だけでなく、企業の信用失墜や業務妨害を目的とし、その状況を金銭獲得に利用する複合型の攻撃であった可能性も考えている。
窃取した情報を人質にするのではなく、企業の社会的信用や業務の正常性そのものを交渉材料とする攻撃である。
Toxを通じて接触した者に対し、金銭による解決を提案するという構図も想定できる。
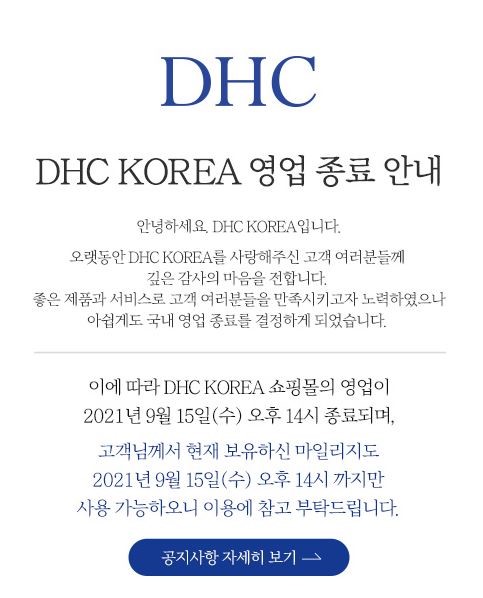
また、DHCには過去の経営陣による歴史認識を巡る発言などから、韓国国内で不買運動が発生し、2021年9月に韓国市場から撤退した経緯がある。
政治的な報復や反日ハクティビズムを動機とする攻撃者が、営利目的のRaaS基盤を利用するという複合的な攻撃形態も、標的選定の背景を考察する上での調査対象に加えている。
ただし、この政治的動機に関する仮説を裏付ける犯行声明や、特定の国・地域のアフィリエイトとDHCを結び付ける資料は、現段階では得られていない。
5.オリックス傘下で進められてきた大規模なシステム刷新
今回の事案を調査する過程で、私が注目したのはDHCのシステム環境である。
DHCは2023年にオリックス傘下となり、経営基盤の再整備を進めてきた。
その後、IT基盤についても大規模な刷新が行われている。
2026年1月16日には、オンラインショップを全面的にリニューアルした。
同年2月13日には、リニューアルに伴う不具合と対応状況について発表している。
さらに、2026年2月17日には、本社及び事業所の移転統合が行われた。
伊藤忠テクノソリューションズ(CTC)が公開している「DHCが挑むゼロトラストへの道筋」と題する導入事例には、DHC自身によるIT基盤刷新の説明がある。
この資料から確認できるのは、以下の内容である。
- 2025年に既存データセンターからAWSへのクラウド移行を実施。
- 2026年のオフィス移転を機にネットワーク及び認証環境を刷新。
- Juniper MistとMicrosoft Entra IDを活用。
- クラウドとアイデンティティを中心とするIT基盤への移行を推進。
- 将来的なSASE環境への移行を構想。
つまり、DHCではECシステムの刷新だけでなく、クラウド基盤、社内ネットワーク、認証環境など、複数のIT領域で大規模な変革が進められていたのである。
オフィス移転日から考えると、Entra IDを活用した新たな認証環境の稼働時期は2026年2月前後と推定される。
ここで、Microsoft Entra IDに関する極めて重大な脆弱性の存在が浮上する。
6.Microsoft Entra IDの重大脆弱性 ― CVE-2026-69836
2026年8月20日、MicrosoftはEntra IDに存在していた重大な脆弱性を公表した。
CVE-2026-69836である。
Entra IDは、かつてAzure Active Directoryと呼ばれていたクラウド型の認証・ID管理基盤であり、企業の利用者認証、アクセス権限の管理、各種クラウドサービスとの認証連携などに使用される。
当該脆弱性の概要は以下のとおりである。
| 項目 | 内容 |
|---|---|
| CVE番号 | CVE-2026-69836 |
| 対象 | Microsoft Entra ID |
| 脆弱性分類 | CWE-502 |
| 原因 | 信頼できないデータのデシリアライゼーション |
| CVSS基本値 | 10.0 |
| 攻撃者の事前認証 | 不要 |
| ユーザー操作 | 不要 |
| 影響 | ネットワーク経由でのコード実行 |
| 機密性への影響 | 高 |
| 完全性への影響 | 高 |
| 可用性への影響 | 高 |
CVSS 10.0は、脆弱性の深刻度を評価する指標における最高値である。
しかも、この脆弱性はMicrosoftが管理するクラウドサービス側に存在していたものである。
利用企業自身が修正プログラムを適用して解消する種類の脆弱性ではない。
Microsoftは公表時点でサービス側の修正を完了しており、利用者による追加の修正作業は不要としていた。
しかし、ここで極めて興味深い動きが確認されている。
7.Microsoftによる悪用認定の撤回
Microsoftは8月20日の当初の公表時、当該脆弱性について、実際の攻撃における悪用状況を「Yes」としていた。
ところが、翌8月21日には、その評価を「No」に訂正している。
海外セキュリティ専門メディアのThe Hacker Newsは、Microsoftに問い合わせを行った後、この訂正が行われたと報じている。
英国のThe Registerも、当初の報道後にMicrosoftから訂正の連絡を受けたことを明らかにしている。
そして、米国のサイバーセキュリティ・社会基盤安全保障庁(CISA)は、当該脆弱性をKnown Exploited Vulnerabilities Catalog(KEV)に一度登録した後、8月22日に削除している。
KEVとは、実際の攻撃に使用された脆弱性を管理するための一覧である。
欧州ルクセンブルクのCIRCLが保存している記録によれば、当該登録の撤回はMicrosoftによる悪用状況の訂正を受けたものであった。
なお、訂正されたのは悪用の有無に関する評価であり、CVSS 10.0という脆弱性自体の深刻度ではない。
私が気になっているのは、当初の悪用認定にはどのような根拠が存在し、何をもってその判断が撤回されたのかという点である。
公開資料からは、この具体的な判断過程を確認することができなかった。
脆弱性の発見日、修正適用日についても、正確な日付は明らかになっていない。
8.DHCの侵害観測とEntra IDの脆弱性に関する時系列
ここで、DHCのシステム刷新、ネット探検ラボの観測記録及びMicrosoftの対応を一つの時系列にまとめてみたい。
| 日付 | 事象 |
|---|---|
| 2025年 | DHCがAWSへクラウド移行 |
| 2026年1月16日 | DHCオンラインショップ全面刷新 |
| 2026年2月13日 | リニューアルに伴う不具合を公表 |
| 2026年2月17日 | DHC本社・事業所移転統合 |
| 2026年2月前後 | Entra IDを活用した認証環境刷新(推定) |
| 2026年6月16日 | アプリ利用促進キャンペーン |
| 2026年7月8日 | The GentlemenによるDHCの初回掲載を観測 |
| 2026年8月3日(UTC) | MicrosoftがCVE番号を予約 |
| 2026年8月8日 | DHCの2回目の掲載を観測 |
| 2026年8月20日 | CVE-2026-69836公表・修正済み・悪用ありと発表 |
| 2026年8月21日 | Microsoftが悪用状況を訂正 |
| 2026年8月22日 | CISAがKEVから削除 |
| 2026年8月26日 | JVN iPediaに当該脆弱性を登録 |
| 2026年10月28日 | DHCが不正アクセスを確認 |
| 2026年10月30日 | DHCが不正アクセス被害を公式発表 |
| 2026年11月17日 | DHCの被害者カード2枚の存続を確認 |
| 2026年11月17日 | IPA及びJPCERT/CCへ問い合わせ |
| 2026年11月18日 | IPA及びJPCERT/CCから回答を受領 |
特に注目したいのは、DHCの2度にわたる掲載の観測時期と、Microsoftによる当該脆弱性の登録・公表時期との近接性である。
MicrosoftがCVE番号を予約したのは8月3日22時51分(UTC)、日本時間では8月4日7時51分である。
これは、ネット探検ラボによる初回観測と2回目の観測の間に位置している。
また、8月20日の脆弱性公表からDHCが不正アクセスを確認した10月28日までは、69日間が経過している。
仮に当該脆弱性が7月以前からDHC周辺で悪用されていたとすれば、公表前のゼロデイ攻撃だった可能性が浮上する。
さらに、Microsoftがサービス側の脆弱性を修正した時点で、既に不正なアクセス権限や認証上の信頼関係が確立されていたのであれば、修正後も侵害の影響が残存していた可能性が考えられる。
一方、DHCは10月28日の不正アクセス確認後、自ら脆弱性への対処を実施したと説明している。
これはMicrosoft側で修正されたEntra IDの脆弱性とは別の問題であった可能性がある。
ECシステム固有の脆弱性を利用した侵入だけでも、今回公表された被害を技術的に説明することは可能である。
したがって、ネット探検ラボでは、ECシステム固有の脆弱性を利用した侵害と、Entra ID周辺を起点とする多段階の侵害の双方を調査対象としている。
9.IPA及びJPCERT/CCへの独自取材
ネット探検ラボでは、Microsoftが悪用認定を撤回したCVE-2026-69836について、日本国内の専門機関が独自の情報を保有しているのか確認するため、2026年11月17日にIPA及びJPCERT/CCにそれぞれ問い合わせを行った。
問い合わせに際してはDHCの名称を示さず、当該脆弱性そのものについての回答を求めた。
翌11月18日、両機関から回答を得た。
IPAからの回答
IPAセキュリティセンターからは、米国NISTが管理するNVDに公開された脆弱性情報を翻訳し、JVN iPediaに掲載しているとの説明があった。
CVE-2026-69836についても同様の対応であり、ネット探検ラボが質問した悪用状況に関する独自評価、国内での悪用可能性に関する検討、発見・修正時期に関する独自対応などは実施していないとの回答であった。
JPCERT/CCからの回答
JPCERT/CCからは、Microsoftが悪用認定を訂正した具体的な経緯や、日本国内での悪用事例に関する情報を把握していないとの回答があった。
また、当該訂正に関する独自の技術的評価は実施しておらず、脆弱性の発見時期や修正適用時期についても、公開情報以上の情報を把握していないとのことであった。
JPCERT/CCは、国内への影響が懸念される脆弱性について必要に応じて注意喚起などを行っている一方、個別の脆弱性の独自評価を目的とした問い合わせには対応が難しい場合があることも説明している。
両機関への問い合わせ結果
| 調査項目 | IPA | JPCERT/CC |
|---|---|---|
| 悪用状況の独自評価 | 実施せず | 実施せず |
| 悪用認定撤回の具体的経緯 | 独自対応なし | 把握せず |
| 国内での悪用事例 | 独自検討なし | 情報を把握せず |
| 発見・修正時期 | 独自対応なし | 公開情報以上は把握せず |
今回の問い合わせにより、両機関において当該脆弱性の悪用認定撤回に関する独自の技術的評価が実施されていなかったことが明らかになった。
これは、両機関の回答についての事実であり、日本国内のあらゆる組織が調査を行っていないことを意味するものではない。
重要なのは、「悪用事例を把握していない」ということと、「悪用されていないことを技術的に確認した」ということには違いがあるという点である。
今回の問い合わせに対し、速やかに回答いただいた両機関には感謝申し上げたい。
10.Microsoftは悪用の実態を認識できていたのか
今回、Microsoftによる悪用認定の撤回について、国内の専門機関から独自の判断根拠を得ることはできなかった。
そこで改めて考えたいのが、Microsoft自身がどこまで悪用の実態を把握できていたのかという問題である。
仮にDHCにおいて当該脆弱性が公表前から悪用されていたとしても、DHC自身が侵害を認識できていなかったのであれば、その事実がMicrosoft側に共有されていなかった可能性もある。
脆弱性の存在、実際の悪用、利用企業による侵害認知、サービス提供者による悪用認定。
これらは必ずしも同じ時期に発生するものではない。
Microsoftによる悪用認定の撤回が適切だったのかを評価するためには、当時の調査範囲、利用企業からの情報提供状況、サービス側で取得していた監視情報なども考慮する必要がある。
Microsoftが意図的に責任を回避したと評価するための資料は、現段階では得られていない。
一方で、利用企業側における侵害認知の遅れが、サービス提供者による悪用状況の把握に影響を与えるという問題は、クラウドサービスを利用する企業全体に共通する課題でもある。
仮に当該脆弱性の公表前の悪用が今後確認されることになれば、Microsoftによる8月21日の訂正についても再評価が求められるだろう。
11.DHCはなぜ侵害の認知に時間を要したのか
今回のDHC事案について、もう一つ考察したいのが、通常業務に紛れていた可能性のある侵害行為である。
DHCは2026年1月にオンラインショップを全面刷新している。
同年6月16日には、アプリの初回ダウンロード及びログインを促す500円分のクーポンキャンペーンを展開していた。
こうした営業施策の展開中に、不正な新規会員登録や不正注文が行われた場合、通常の業務処理に紛れ込み、異常として認識することが難しかった可能性がある。
71件の新規会員登録や27件の注文は、大規模な通販事業を展開する企業において、件数だけで異常と判断できるものではない。
また、仮に何らかの異常を認識していたとしても、当初はキャンペーンの不正利用、内部不正、システム刷新に伴う不具合、業務上の操作ミスなどを疑っていた可能性も考えられる。
異常を検知することと、その異常が外部からのサイバー侵害によるものであると認識することには、時間差が生じ得る。
これはDHCの実際の内部調査経緯について確認したものではなく、当時の営業施策やシステム環境を踏まえたネット探検ラボの洞察である。
仮に初期侵入がゼロデイ攻撃によるものであったとすれば、DHC自身では事前の防御が困難だった可能性がある。
一方で、侵入を防止することと、侵入後の異常な活動を検知することは別の問題である。
特に5,096アカウントもの会員情報の書き換えが、どの程度の期間をかけて行われたのか。
この点は、侵害の認知に至る過程を検証する上で重要な情報となるだろう。
12.リークサイトへの掲載は「身体検査」の契機になり得た
ネット探検ラボは、7月及び8月の段階でThe GentlemenによるDHCの掲載について記事を公開している。
つまり、DHCへの侵害を疑うべき外部情報は、地下社会だけでなく、表層インターネット上にも存在していたのである。
実際、ネット探検ラボのGoogle Search Consoleにおける過去3か月の集計では、DHCに関する第1報及び第2報は、Googleの生成AI検索機能において合計421回の表示実績を記録している。
既に社会の中で一定の関心を集めていた情報である。
仮に7月、あるいは8月の段階でDHCがこうした情報を認識し、自らのシステムについて徹底したセキュリティ上の「身体検査」を実施していれば、その後の被害を限定することができた可能性もある。
DHCが当時どのような調査を実施したのかについては、明らかになっていない。
しかし、自社に関する攻撃の主張が存在することを知った時点で、社内のログや認証履歴、データの完全性、不審なアクセス権限などを調査することには大きな意味がある。
企業におけるサイバーセキュリティは、システムの防御力だけで成立するものではない。
外部の脅威情報を収集し、自社のシステムの健全性を検証するという能力も不可欠なのである。
13.DHCの侵害はオリックスグループへの攻撃の一端ではないのか
今回の調査において、さらに重要な論点が浮上した。
DHCの親会社であるオリックスグループの共通IT基盤である。
オリックス・システム株式会社が公開している採用情報には、Microsoft 365やAzureなどのクラウドサービスがグループの共通インフラとして稼働していることが記載されている。
さらに、同資料には次のプロジェクトが掲げられている。
「Entra IDを軸としたオリックスグループグローバル統合ID管理システム実現」
DHCがEntra IDを活用した認証環境へ刷新している一方、オリックスグループもEntra IDを中核とする統合ID管理基盤の構築を推進しているのである。
この共通項は見過ごすべきではない。
これまで私は、DHCへの攻撃が信用失墜や業務妨害を目的とする複合的な攻撃であった可能性について考察してきた。
しかし、DHCで確認された一連の侵害行為が、さらに大きな攻撃目的の一端だった可能性も考えられる。
DHCへの侵入を足掛かりとして、オリックスグループの共通基盤への横展開を試みていた可能性。
あるいは、その逆に、オリックスグループの共通認証基盤周辺への侵害が発端となり、その影響がDHCのオンラインショップにおいて表面化した可能性である。
仮に攻撃者の最終的な標的がオリックスグループの共通基盤であったならば、DHCの顧客情報を積極的に窃取し、公開することが主目的ではなかったという見立ても成立する。
今回、DHCでは会員情報の書き換え、新規アカウントの作成、注文処理という複数の業務機能が不正に利用されている。
これらの行為が、取得したアクセス権限やシステムの操作可能範囲を確認するための活動、いわば威力偵察的な性質を持っていた可能性も検討したい。
なお、DHCとオリックスグループの認証基盤が当時どのように連携していたのか、統合ID管理計画がどこまで実装されていたのかについては、公開資料から確認できていない。
この接続関係の解明は、今後の調査において極めて重要となるだろう。
14.オリックスグループ共通基盤が侵害された場合、何が起こり得るのか
仮にMicrosoft Entra IDの重大脆弱性が悪用され、オリックスグループの共通認証基盤に影響が及んでいたとすれば、その影響範囲は一企業に限定されない可能性がある。
特に認証基盤への侵害は、取得された権限や連携システムの範囲に応じて、以下のような問題につながり得る。
| 侵害領域 | 想定される影響 |
|---|---|
| ID管理 | 不正アカウントの登録、既存IDの改ざん |
| アクセス権限 | 管理者権限の不正付与 |
| 利用者認証 | 社員や管理者へのなりすまし |
| アプリケーション認証 | 業務システム間の信頼関係の悪用 |
| SSO | 認証連携先への不正アクセス |
| セキュリティ設定 | 認証ポリシーやアクセス制御の変更 |
| 業務データ | 不正閲覧、改ざん、削除 |
| アクセスの維持 | 脆弱性修正後も不正なアクセス権限が残存 |
ここで改めて、DHCで表面化した3種類の侵害行為を考えてみたい。
- 会員情報の書き換え
- 不正な新規会員登録
- 不正な注文
これらはいずれも、正常な業務処理に対する不正な介入である。
仮に同様の行為が金融、リース、保険、不動産などの業務システムにおいて行われた場合、その影響は極めて大きなものとなる可能性がある。
例えば、財務情報、契約情報、顧客管理情報、決済情報などの完全性が損なわれた場合である。
企業にとって、情報が外部に流出することだけが脅威なのではない。
企業活動の根幹を構成する情報が、正しい状態を維持できなくなることも重大な脅威なのである。
15.オリックスグループ全体の「身体検査」を強く推奨する
今回の侵害が表面化した企業はDHCである。
しかし、仮にグループ内の共通認証基盤に影響が及んでいた場合、DHCにおいて確認された事象だけを調査対象とすることでは、十分な安全性を確保できない可能性がある。
私は、オリックスグループ全体を対象として、以下の点検を実施することを強く推奨したい。
① 共通認証基盤における不審なアカウントや管理者権限の有無。
② グループ各社間における異常な認証・アクセス履歴の有無。
③ 不審なアプリケーション登録やアクセス権限変更の有無。
④ 認証ポリシーやセキュリティ設定の不正変更の有無。
⑤ 財務、契約、顧客管理、決済などの重要な業務データの完全性。
⑥ 脆弱性修正後も残存している可能性のある不正なアクセス権限の有無。
⑦ 2026年7月の初回犯行声明以前まで遡った侵害痕跡の調査。
点検の対象は、単なる情報流出の有無にとどめるべきではない。
認証、権限、業務データの完全性という観点から、グループ全体の健全性を確認することが重要である。
また、Microsoft Entra IDを利用している他の企業にとっても、同様の検証には意味があるだろう。
おわりに ― 侵害が表面化していないことと、安全であることは違う
今回、ネット探検ラボはDHCへの2度の犯行声明を起点として、DHCのシステム刷新、Microsoft Entra IDの重大脆弱性、悪用認定の撤回、国内専門機関の対応、そしてオリックスグループの共通認証基盤にまで調査範囲を広げてきた。
現時点で社会と共有されている具体的な被害は、DHCのオンラインショップにおける不正アクセスである。
本稿におけるEntra IDの悪用やオリックスグループへの影響に関する考察は、公開情報と独自観測から導き出した調査仮説であり、オリックス本体や他のグループ企業の侵害を確認したという報告ではない。
しかし、だからこそ、今の段階で警鐘を鳴らす意味があると私は考えている。
脆弱性が修正されたことと、既に生じていた可能性のある侵害が解消されたことは同義ではない。
悪用が認識されていないことと、悪用が存在しなかったことも同義ではない。
そして、侵害が表面化していないことは、システムの安全性が確認されたことを意味するものではない。
今回、侵害が表面化したのはDHCである。
では、オリックスグループの他のシステムはどうなのだろうか。
企業グループの共通認証基盤は、その利便性と効率性の一方で、侵害時の影響範囲を拡大させる可能性を内包している。
オリックスには、グループ全体の徹底した身体検査を実施することを強く推奨したい。
ネット探検ラボでは、引き続き本事案を追跡していく。
被害が表面化してから報じるだけではなく、被害が表面化する前に警鐘を鳴らすことも、脅威インテリジェンスの重要な役割であると考えている。
ネット探検ラボ
矢又小次郎
出典・参考資料
【DHC公式発表】
株式会社ディーエイチシー(2026年10月30日)
「当社オンラインショップへの不正アクセスに関するお詫びとお知らせ」
https://dhc-corporate.co.jp/cms_dH8vjpRq/wp-content/uploads/2026/10/0deb6f2426f1d5ab2b2b1824288b374d.pdf
株式会社ディーエイチシー(2026年2月13日)
「DHCオンラインショップ リニューアルに伴う不具合発生と対応状況について」
https://top.dhc.co.jp/contents/guide/newsrelease/pdf/260213-01.pdf
株式会社ディーエイチシー(2026年1月13日)
本社・事業所移転に関する発表
【システム構成・認証基盤関連資料】
CTC DISCOVER 2026
「DHCが挑むゼロトラストへの道筋 ― AWS移行とMist/EntraIDで築くSASE構想」
オリックス・システム株式会社
Microsoftクラウドサービスエンジニア採用情報
【CVE-2026-69836関連資料】
Microsoft Security Response Center

NIST National Vulnerability Database

OpenCVE ― CVE登録情報

CIRCL ― Microsoft勧告改訂記録
CIRCL ― CISA KEV登録撤回記録
JVN iPedia

The Hacker News(2026年8月21日)
The Register(2026年8月21日)
【攻撃グループ関連資料】
Cisco Talos(2026年9月17日)
日本国内のランサムウェア被害及びThe Gentlemenの攻撃インフラに関する分析
【DHCの韓国市場撤退に関する資料】
聯合ニュース(2021年9月2日)
【ネット探検ラボ独自調査資料】
・2026年7月8日、8月8日、11月17日のリークサイト観測記録
・2026年11月18日受領 IPAセキュリティセンター回答メール
・2026年11月18日受領 JPCERT/CC回答メール
・Google Search Console 生成AI検索パフォーマンス記録
【関連記事】
DHC ランサムウエア被害①
DHC ランサムウエア被害②
The Gentlemenに関する参考資料

コメント