
2026年、日本国内のサイバー侵害が異常ともいえる勢いで表面化しています。
金融機関、通信事業者、自動車関連企業、クラウドサービス、大学、行政機関。被害を公表する組織は後を絶ちません。
その一方で、欧米、とりわけ米国では、ランサムウェア犯罪集団による企業への侵害と恐喝が依然として猛威を振るっています。
私は、この日本と欧米の違いに以前から関心を持ってきました。
なぜ日本では、ランサムウェア犯罪集団による個別企業への被害主張が米国よりもはるかに少ないにもかかわらず、これほど大規模な情報漏えいが発生しているのか。
その理由の一つとして、私は攻撃者が多数の企業や自治体の依存する「共通基盤」に目を向けていることを重視しています。
さらに、こうした攻撃の背後に、中国系攻撃者を中心として、北朝鮮系の攻撃インフラや技術、ロシア語圏のサイバー犯罪市場を活用する複合的な犯罪構造が存在する可能性を考えています。
本記事では、2026年11月12日までに公表された統計や技術調査を基に、この構造を検討します。
1.日本の情報漏えいは、人口の約3倍に相当する規模へ
MM総研が2026年11月4日に公表した「国内サイバー攻撃による情報漏えい動向調査」によると、同年10月末までに公表された国内の情報漏えい事案は661件に達しました。
漏えい、あるいは漏えいの可能性がある情報件数は、約3億7,600万件です。
2025年通年の約4,953万件と比較すると、約7.6倍という規模になります。
実に、日本の総人口の約3倍に相当する情報件数です。
ここで重要なのは、情報漏えいの規模が、攻撃事案数とは異なる速度で拡大していることです。
事案数は2025年通年の428件から、2026年10月末までに661件へと約1.5倍になりました。
一方で、漏えい情報件数は約7.6倍です。
つまり、攻撃事案が増えているだけでなく、一つの事案が社会に及ぼす影響も大型化しているのです。
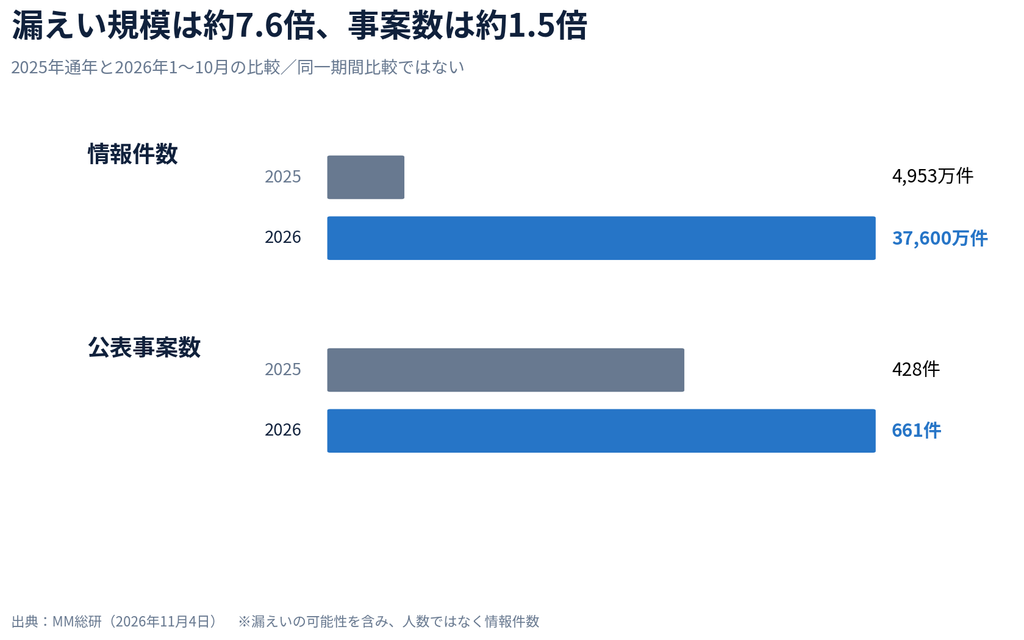
なお、約3億7,600万件という数値は、実際にそれだけの人数の情報が流出したという意味ではありません。同一人物の重複や、漏えいの可能性がある情報を含む集計です。
それでも、情報資産への影響が従来とは異なる規模に達していることは明らかです。
2.10月の急増は何を意味するのか
MM総研の調査では、2026年8月に72件だった国内の情報漏えい事案は、9月に81件、10月には193件へと急増しました。
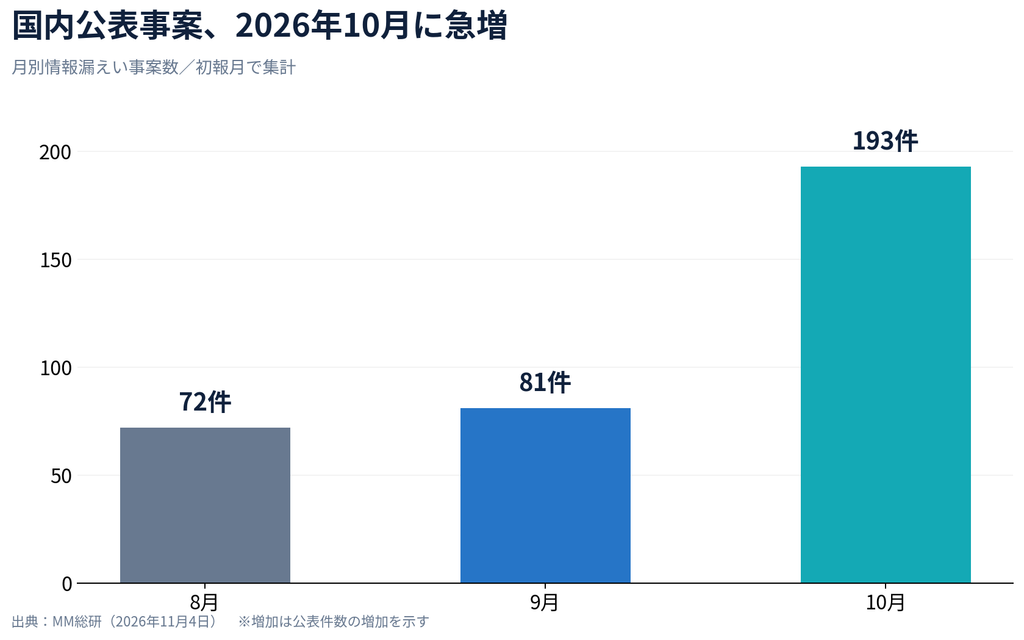
10月の公表件数は9月の約2.4倍です。
さらに、10月単月で公表された情報漏えい件数は約1億8,500万件に達しました。
この数字だけを見ると、日本全体がサイバー犯罪者の集中攻撃を受けているように感じられるかもしれません。
もちろん、実際の攻撃発生日と被害の公表日には時間差があります。
そのうえで私が注目するのは、攻撃件数の増加という現象そのものよりも、どのようなシステムが侵害され、大量の情報にアクセスされているのかという点です。
特に重要なのが、クラウドサービス、SaaS、業務委託先など、複数の企業が共同で利用する情報システムです。
3.欧米のランサムウェア被害と、日本の情報漏えい拡大
ランサムウェア犯罪集団の活動を観測するRansomnewsでは、攻撃者がリークサイトに掲載した被害主張を継続的に収集しています。
2026年11月12日時点の直近12か月の観測では、被害者の所在国を識別できた掲載数は次のとおりでした。
米国:1,276件
ドイツ:272件
イタリア:181件
英国:125件
フランス:121件
日本:75件
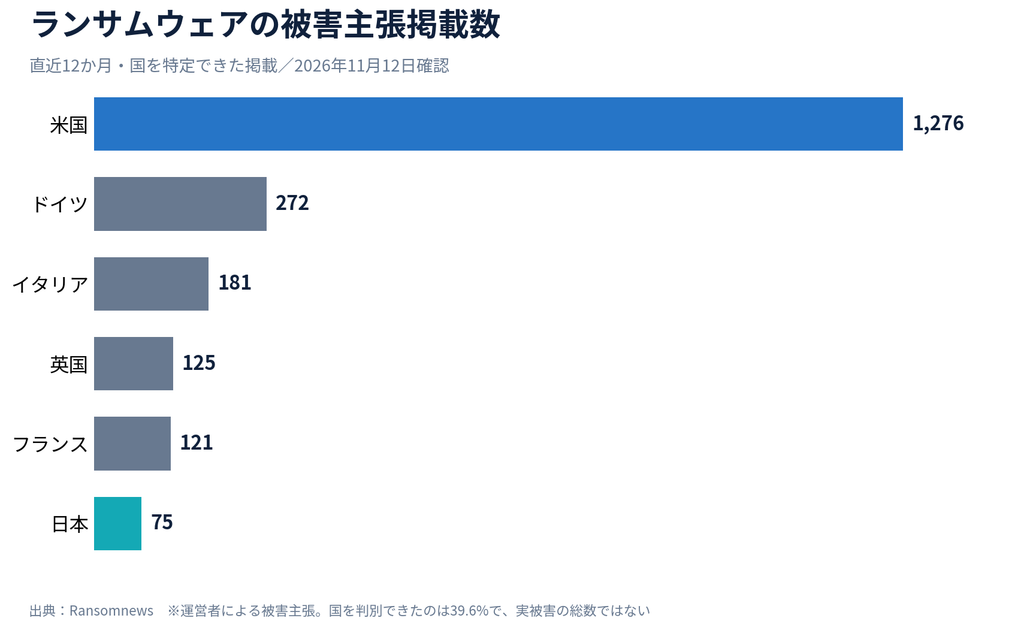
日本の掲載数は、米国の約17分の1です。
この集計で所在国を識別できたのは全掲載の約39.6%であり、また、掲載情報は攻撃者側の被害主張です。
それでも、同一の観測基準で比較すると、日本と米国の間には大きな開きがあります。
ここで二つの数字を並べて考えてみたいと思います。
一方では、日本のランサムウェア被害主張掲載数は米国よりもはるかに少ない。
もう一方では、日本国内で公表される情報漏えい件数は急激に増大している。
私は、この違いを説明する重要な要素が、共通基盤への侵害にあると考えています。
4.100社を攻撃するより、100社が利用する基盤を攻撃する
仮に攻撃者が100社の企業情報を手に入れようとした場合、従来型の攻撃では、各企業のネットワークへ個別に侵入する必要があります。
しかし、100社の情報を管理する共通サービスが存在すれば、そこが新たな攻撃目標になります。
例えば、企業が共同利用するクラウドサービス、顧客管理システム、認証基盤、データベース、仮想化管理基盤などです。
一つの管理基盤を侵害することによって、多数の企業や自治体、そしてその先にいる顧客へ影響を及ぼせる可能性があります。
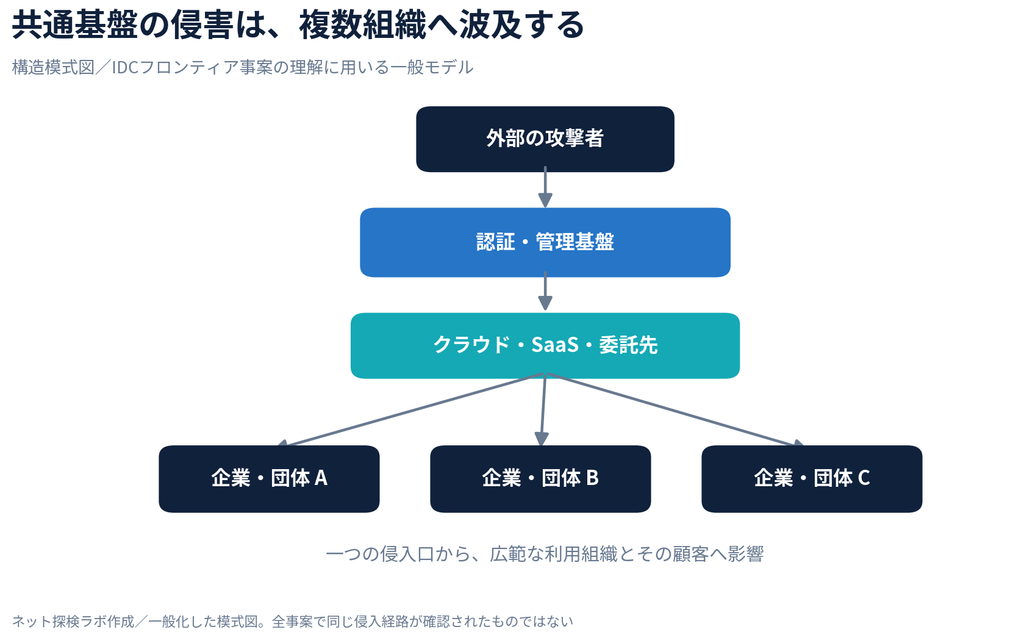
実際、MM総研の調査では、2026年10月末までに情報通信業で公表された176件の事案のうち、58件が他社向けSaaSや委託先システムへの侵害に関連していました。
2025年通年では同種の事案が5件でしたから、件数は大幅に増加しています。
ここから見えるのは、単なる攻撃件数の問題ではありません。
攻撃者がどの場所に侵入すれば、どれほど多くの情報やシステムへ影響を与えられるのか。
攻撃の効率性という視点から、共通基盤が重要な標的になっていると考えられます。
5.IDCフロンティアの事案が示した現実
この問題を考えるうえで、2026年10月に発生したIDCフロンティアのランサムウェア被害は、極めて重要な事例です。
同社が10月27日に公表した最終調査結果によると、攻撃者は「IDCFクラウドポータル」の認証システムで利用されていたオープンソースソフトウェアの脆弱性を悪用しました。
その後、管理コンソールを経由して仮想化基盤の管理者権限を不正取得し、一部の顧客仮想サーバーを停止・暗号化しました。
影響を受けたのは、495の企業や自治体です。
攻撃経路を簡潔に整理すると、次のようになります。
外部の攻撃者
↓
認証システムの脆弱性を悪用
↓
クラウドポータルへ侵入
↓
管理コンソールを経由
↓
仮想化基盤の管理者権限を取得
↓
顧客仮想サーバーの停止・暗号化
まさに、共通基盤の侵害が多数の利用組織に波及した事案です。
同社は、顧客仮想サーバー内のデータの外部流出はなかったと報告しています。
一方、クラウドポータルでは最大71社の登録情報に対する不正照会や、最大4件のログインパスワードの不正変更が確認されました。
この事案が示すものは明確です。
攻撃者が、サービス利用企業の一社一社に侵入することなく、管理基盤を経由して広範囲のシステムへ影響を与えたという事実です。
私は、こうした侵害の構造を日本のサイバー防御を考えるうえで重視すべきだと考えています。
6.中朝露サイバーエコシステムという視点
ここからは、私が継続して検討している独自の作業仮説(working hypothesis)です。
私は、日本を標的とする一部のサイバー攻撃について、中国系攻撃者が作戦を設計し、北朝鮮系の攻撃インフラや技術、ロシア語圏の犯罪市場を選択的に利用している可能性に注目しています。
この構造を「中朝露サイバーエコシステム」と呼んでいます。
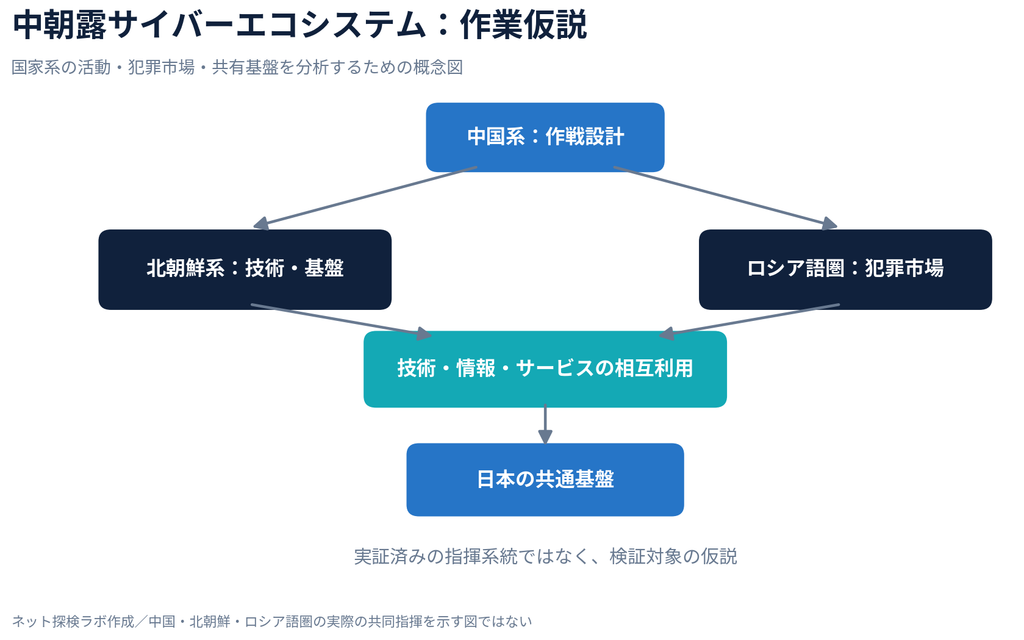
この考え方で重要なのは、3者が常に一体となって行動しているということではありません。
互いの技術、インフラ、情報、犯罪サービスを利用できる関係が形成され、その利用によって攻撃能力が高まる構造を想定しています。
中国系――標的選定と共通基盤への侵入
【推定】
中国系攻撃者が、日本企業の依存関係や情報システムの構造を調査し、多数の組織に影響を及ぼせる共通基盤を優先的に標的としている可能性を考えています。
特に注目するのは、認証基盤、仮想化管理基盤、業務システム間の接続関係などです。
攻撃対象の技術的な弱点だけでなく、その基盤を利用している企業や自治体まで把握したうえで侵入を企図するのであれば、攻撃の効率性は大きく変わります。
北朝鮮系――攻撃技術やインフラの共有
【推定】
北朝鮮系攻撃者が持つバックドア、認証情報の窃取技術、攻撃インフラなどが、他の攻撃主体に利用されている可能性を検討しています。
関連する研究として注目したいのが、韓国AhnLabによる2026年7月の「Operation Double Barrel」です。
この研究では、国家支援型の攻撃活動とGunraランサムウェアの攻撃活動の間に、悪用された脆弱性、設置されたツール、SSH鍵のフィンガープリント、ネットワークインフラなどの共通性が報告されています。
異なる目的を持つ攻撃活動の間に、技術やインフラの共有、限定的な協力を疑わせる接点が見つかった事例です。
こうした研究は、国家系の攻撃活動とランサムウェア犯罪が接近する仕組みを考える重要な材料になります。
【注釈:Gunra(ガンラ)ランサムウェアと北朝鮮系Lazarusとの関係】
Gunraは、2025年4月頃から活動が確認されているランサムウェア犯罪集団です。韓国、日本、ブラジルなどを標的とし、ロシア語圏で活動したConti(コンティ)の流出ソースコードを基にしたランサムウェアを使用しています。WindowsとLinuxの両環境に対応し、情報窃取と暗号化を組み合わせた「二重恐喝」を行います。
注目されるのは、北朝鮮系Lazarusとの技術的な関係性です。
2026年7月30日、韓国のセキュリティ企業AhnLabは「Operation Double Barrel」と題する技術調査を公表しました。
同調査では、北朝鮮系Lazarusの活動と技術的特徴が重なる国家支援型攻撃と、Gunraによる攻撃との間に、悪用された脆弱性、権限昇格ツール、SSH鍵のフィンガープリント、攻撃インフラなどの共通点が報告されています。
これらは、国家支援型攻撃者とランサムウェア犯罪集団との間で、攻撃技術やインフラが共有され、限定的な協力関係が形成されている可能性を示す重要な手掛かりです。
出典: AhnLab ASEC「Operation Double Barrel」(2026年7月30日)
ロシア語圏――犯罪市場と恐喝活動の基盤
【推定】
ロシア語圏の地下フォーラムやRaaS(サービスとしてのランサムウェア)、アクセス仲介市場は、国境を越える犯罪者にとって重要な調達基盤を担っていると考えています。
侵入に利用できる認証情報、脆弱性情報、攻撃ツール、ホスティングサービスなどを自ら一から開発・収集する必要がなくなります。
中国系や北朝鮮系の攻撃者がこうした市場を活用すれば、作戦の準備や実行に必要な負担を軽減できます。
そして、この仕組みは国家系の攻撃活動と金銭目的の犯罪活動の境界を、より複雑なものにしていくと考えています。
7.ランサムウェアは攻撃の目的なのか、それとも煙幕なのか
ここで私は、もう一つ重要な問題を提起したいと思います。
ランサムウェアは、本当に攻撃作戦の最終目的なのか?…です。
従来、ランサムウェアは企業のシステムを暗号化し、身代金を要求する犯罪として理解されてきました。
しかし、攻撃者が最初から大量の情報収集や、長期的なシステムへのアクセスを目的としていた場合、ランサムウェアによる暗号化や恐喝は、別の役割を果たす可能性があります。
【推定】
例えば、共通基盤へ侵入した攻撃者が管理権限を取得し、重要な認証情報や内部情報を収集した後、一部のシステムでランサムウェアを実行する作戦です。
被害企業や社会の関心は、暗号化されたシステムの復旧や、身代金要求に集中します。
その一方で、攻撃者が侵入初期に取得した情報や、別の環境に残されたアクセス経路が、その後の作戦に利用される可能性があります。
ランサムウェアが金銭獲得の手段であると同時に、情報収集活動を覆い隠す煙幕として機能する構図です。
この仮説を検証するには、暗号化が発生した時点だけを調査するのではなく、それ以前の攻撃活動を丁寧に追う必要があります。
攻撃者は最初に何を探したのか。
どの認証情報を取得したのか。
どの管理権限を利用したのか。
何を持ち出し、何を破壊し、何を残したのか。
この一連の時系列が、攻撃の真の目的を理解する手掛かりになると考えています。
8.GMO・Toyota関連事案を追って見えてきたもの
ネット探検ラボでは、GMO関連の2024年のデータセット流通と、2026年の顧客VPSを巡る侵害事案について、独自のOSINT調査を継続しています。
この調査では、個々の顧客環境への直接侵入だけでなく、管理環境を起点として複数のVPSへ不正プログラムが配布された可能性を検討してきました。
また、中国系攻撃者が作戦の中心となり、北朝鮮系の攻撃能力やインフラを部分的に利用した可能性についても考察しています。
Toyota関連の調査では、過去のRook、Pandoraと、2026年に確認されたBYODによる被害主張を比較しています。
こちらでは、過去に流通した情報が新たな恐喝活動に利用されている可能性や、中国系攻撃者の関与という観点から検討を進めています。
これらの調査を通じて私が重視するようになったのは、ランサムギャングの名称そのものではなく、攻撃作戦を支える技術や情報の流通経路です。
共通する認証情報。
再利用されるサーバーやドメイン。
異なる攻撃集団に見られる類似した侵入手順。
過去の情報漏えいと、その後の攻撃との時系列的な関係。
こうした接点を一つずつ積み重ねることが、複合的な攻撃構造の解明につながると考えています。
9.日本の防御は「自社の城壁」だけで十分なのか
ここまでの問題を、日本の企業防御という視点から考えてみたいと思います。
従来、多くの企業は自社のネットワーク、端末、サーバーの防御を中心に対策を進めてきました。
しかし、現在では重要な業務システムの多くが、外部のクラウドサービスやSaaS、業務委託先の環境に依存しています。
いくら自社のシステムを厳重に守っていても、取引先やサービス提供者の管理基盤が侵害されれば、その影響を受ける可能性があります。
城に例えるなら、自分の城壁が堅牢でも、城内に必要な物資や情報を運び込む仕組みを攻撃されれば、城の機能を維持できなくなるということです。
そのため、企業は自社の防御だけでなく、依存している共通基盤の安全性にも目を向ける必要があります。
私は、特に次の点が重要になると考えています。
・外部サービスの管理者権限がどこまで及ぶのか。
・認証基盤の侵害が他の環境へ波及する構造になっていないか。
・クラウドの管理機能と顧客データが適切に分離されているか。
・共通基盤が侵害された場合に、外部接続を迅速に遮断できるか。
・代替環境やバックアップによって業務を継続できるか。
共通基盤への依存が進むほど、企業単独の防御だけでは対応しきれない問題が増えていきます。
結論――日本への攻撃は、新たな段階に入っているのではないか
2026年、日本国内で公表されたサイバー侵害は、件数だけでなく被害規模の面でも急激に拡大しています。
私は、その背景を考えるうえで、共通基盤への侵害が持つ影響力を特に重視しています。
一つのシステムを侵害することで、多数の企業や自治体、さらにその先の利用者へ影響を及ぼす。
こうした構造は、攻撃者にとって極めて効率的です。
さらに、その攻撃能力を支えるものとして、中国系、北朝鮮系、ロシア語圏の攻撃者や犯罪市場が相互に利用し合う、中朝露サイバーエコシステムの存在を仮説として検討しています。
私が現在重視しているのは、中国系攻撃者による作戦設計、北朝鮮系の技術・インフラの利用、ロシア語圏の犯罪市場による支援という複合的な構図です。
そして、ランサムウェアが単なる恐喝の道具ではなく、別の情報収集活動を覆い隠す手段として利用されている可能性にも注目しています。
日本で発生する一つ一つの侵害事件を、個別の企業が受けた災難として眺めるだけでは、その背後にある攻撃作戦の全体像を見落とすかもしれません。
攻撃者はどこから入り、何を求め、どの権限を奪い、何を残して去ったのか。
その問いを、個別の事件を越えて追跡していくことが重要だと考えています。
ネット探検ラボでは、今後も公開情報、技術解析、攻撃インフラ、地下犯罪市場の動向を横断的に観測し、こうした複合的な攻撃構造の解明に取り組んでいきます。
参考資料・出典
1.MM総研(2026年11月4日)
「サイバー攻撃による漏えい情報は10月末までに約3.8億件」
https://www.m2ri.jp/release/detail.html?id=745
2.IDCフロンティア(2026年10月27日)
「【第7報】不正アクセスに関する調査結果および今後の対応について」
https://www.idcf.jp/news/topics/20261027001/
3.AhnLab ASEC(2026年7月30日)
「Operation Double Barrel」
https://asec.ahnlab.com/en/94696/
4.Ransomnews
「Ransomware Tracker」
https://ransomnews.com/ransomtracker/
5.Google Cloud / Mandiant
「Assessed Cyber Structure and Alignments of North Korea in 2023」
https://cloud.google.com/blog/topics/threat-intelligence/north-korea-cyber-structure-alignment-2023/
調査・考察:ネット探検ラボ
2026年11月12日
※本記事は公開情報と独自のOSINT分析に基づいています。【推定】と表記した部分は、公開資料や観測情報から組み立てた作業仮説です。


コメント