
金融資産の窃取と資金洗浄を組み合わせた「二刀流攻撃」は生まれるのか
ネット探検ラボ
2026年11月9日
1.GMO攻撃の向こうに見えてきたもの
私たちはこれまで、2026年10月に発覚したGMOインターネットの「お名前.com デスクトップクラウド」に対するサイバー攻撃について、複数の記事で調査と考察を重ねてきました。
GMOの管理環境を経由した顧客VPSへの不正プログラムの設置、取引口座の認証情報の窃取、FX口座への不正操作、そして攻撃者による脅迫と情報公開。
その攻撃の組み立てを細部にわたって観察すると、GMOを標的としながらも、実際の攻撃行為は顧客の金融資産に大きく傾斜していたことが分かります。
また、従来のランサムウェア犯罪で中心的だったファイルの暗号化や情報公開による身代金要求とは、異なる特徴も見えてきました。
こうした点については、すでに公開した関連記事で検討しています。
そこで今回は、視野をさらに広げ、北朝鮮系サイバー犯罪、暗号資産の窃取、そしてマネーロンダリング(資金洗浄)の世界へ目を向けてみたいと思います。
私たちが重視するのは、犯人の名前を当てることではありません。
攻撃者が何を目的とし、どのような技術、人材、金融インフラを組み合わせて作戦を設計したのか。
公開情報を積み重ねながら、その攻撃作戦(Operation:OP)の全体像を推定することです。
2.2025年のBybit事件――北朝鮮系サイバー犯罪と巨額の暗号資産
2025年2月21日、暗号資産取引所Bybitで、約15億ドル相当の暗号資産が窃取される事件が発生しました。
米連邦捜査局(FBI)は同月26日、この事件を北朝鮮によるサイバー活動「TraderTraitor」に帰属させる声明を発表しました。
FBIによれば、攻撃者は窃取した資産の一部をビットコインなどに交換し、複数のブロックチェーン上の数千のアドレスへ分散させていました。
さらにFBIは、こうした資産が資金洗浄を経て、最終的には法定通貨へ交換されると予測しています。
ここで重要なのは、暗号資産を窃取する行為と、それを実際に利用可能な資金へ変える行為が、別々の課題だということです。
巨額のETH(イーサ)を奪ったとしても、その資産を安全に保管し、移動させ、換金しなければ、犯罪組織が期待する経済的利益は完成しません。
ブロックチェーン分析企業Chainalysisも、Bybit事件について、窃取資産の追跡と資金洗浄への対処を重要な課題として取り上げています。
私たちは、この巨額の暗号資産を巡る長期的な資金洗浄の必要性に注目しました。
そして、翌2026年に発生したGMO事案を、従来とは異なる角度から眺めてみることにしました。
3.GMO事案でなぜFX口座が攻撃されたのか
GMO事案では、顧客VPSへの侵害に続き、顧客が利用するFX取引口座で不正な注文が行われました。
GMOは2026年10月24日の第4報で、国内外70社を超える証券会社・FX会社などの顧客取引口座に対する不正操作と、口座残高の毀損を攻撃者が脅迫内容に含めていたことを公表しています。
私たちが注目したのは、取引口座に対する不正操作の経済的な意味です。
FX取引では、短時間で売買を繰り返すと、スプレッドと呼ばれる売値と買値の差や、取引手数料によって口座残高が減少します。
また、相場変動による売買差損や、証拠金不足による強制決済が損失を拡大させることもあります。
このため、顧客の残高を減少させること自体は、大量の自動売買によって実現可能です。
しかし、それだけでは攻撃者の経済的な目的を説明できません。
そこで、もう一つの金融上の仕組みに着目しました。
それが、取引手数料と紹介仲介業者への報酬です。
4.高速自動売買と手数料収入の関係
FX業界には、取引業者のほか、顧客を紹介するIB(Introducing Broker:紹介仲介業者)などが存在します。
契約形態によっては、顧客の取引量に応じて紹介報酬やリベートが発生します。
仮に多数の口座で膨大な回数の取引が実行されれば、取引業者や関係する仲介者に相応の収益が生じる場合があります。
ここから、一つの仮説が生まれます。
私たちの推定では、GMO事案における不正な高速売買は、顧客の金融資産を毀損するだけでなく、取引量に連動した収益を発生させる目的を持っていた可能性があります。
もし攻撃者と関係する人物や組織が、こうした手数料や報酬の受益者であったなら、顧客の損失が別の主体の収益につながる構造が成立します。
ただし、FX口座の損失額が、そのまま手数料収入になるわけではありません。
スプレッド、明示的な手数料、売買差損、強制決済による損失は、それぞれ異なる性質を持っています。
また、FX業者の注文執行方式によっても、収益の帰属先は変わります。
したがって、この仮説を検証するうえでは、被害額の総額だけでなく、取引履歴に記録された手数料と損益の内訳が重要になります。
5.既存の金融システムを利用した資金洗浄という発想
ここで、暗号資産の資金洗浄との接点を考えてみます。
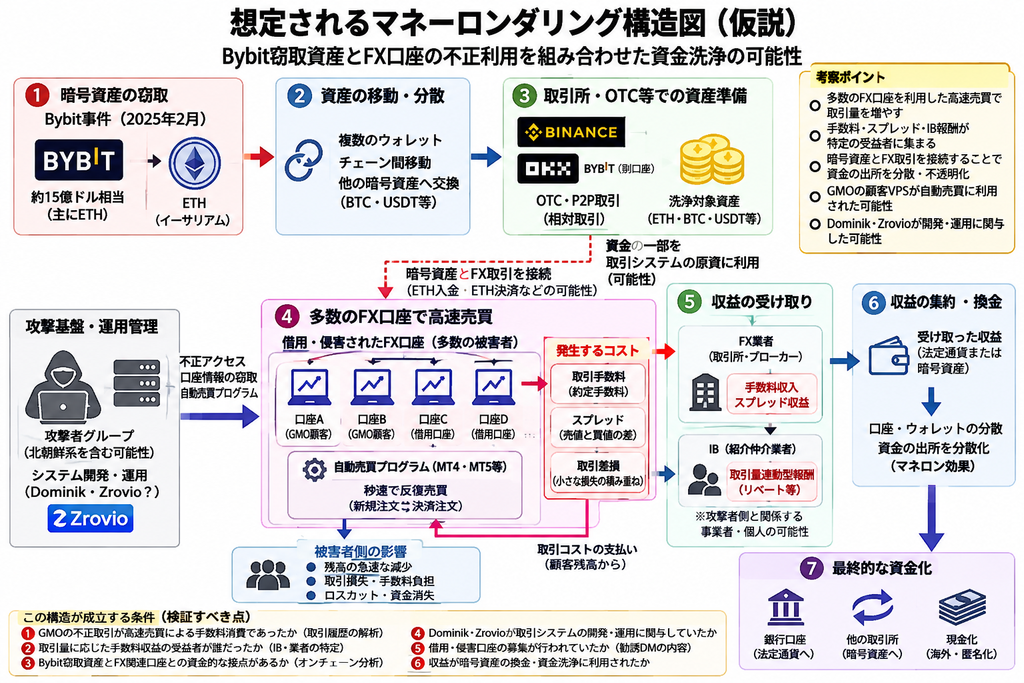
従来、暗号資産の資金洗浄では、ウォレット間の移動、異なる暗号資産への交換、分散型金融サービスの利用、相対取引などが問題となってきました。
しかし、犯罪組織が既存の金融取引システムを利用する場合、資金の動きはさらに複雑になります。
暗号資産の入出金に対応した金融サービス、FXや差金決済取引(CFD)、自動売買、取引手数料、紹介報酬、複数通貨への交換。
これらを組み合わせることで、金融機関の内部台帳に記録される取引と、ブロックチェーン上の資金移動が並存する構造が生まれます。
私たちは、ここに新たな金融犯罪モデルが形成される余地があると考えています。
大量の取引が金融機関のシステム内で処理されれば、資金の流れを解明するには、ブロックチェーンの記録だけでなく、取引業者の約定履歴、手数料記録、口座名義、最終受益者の情報を照合する必要があります。
高速自動売買は、取引記録を大量に発生させる一方、その規則性が不正検知の手掛かりになる場合もあります。
つまり、既存の金融システムを経由することは、必ずしも追跡不能を意味しません。
それでも、捜査対象が暗号資産の移動から金融機関内部の取引記録へ広がることは、捜査と監視の双方に新たな課題を生じさせます。
6.BybitとGMOを結ぶ仮説上のマネーロンダリング構造
【図1・図2挿入位置:マネーロンダリング構造図(想像)】
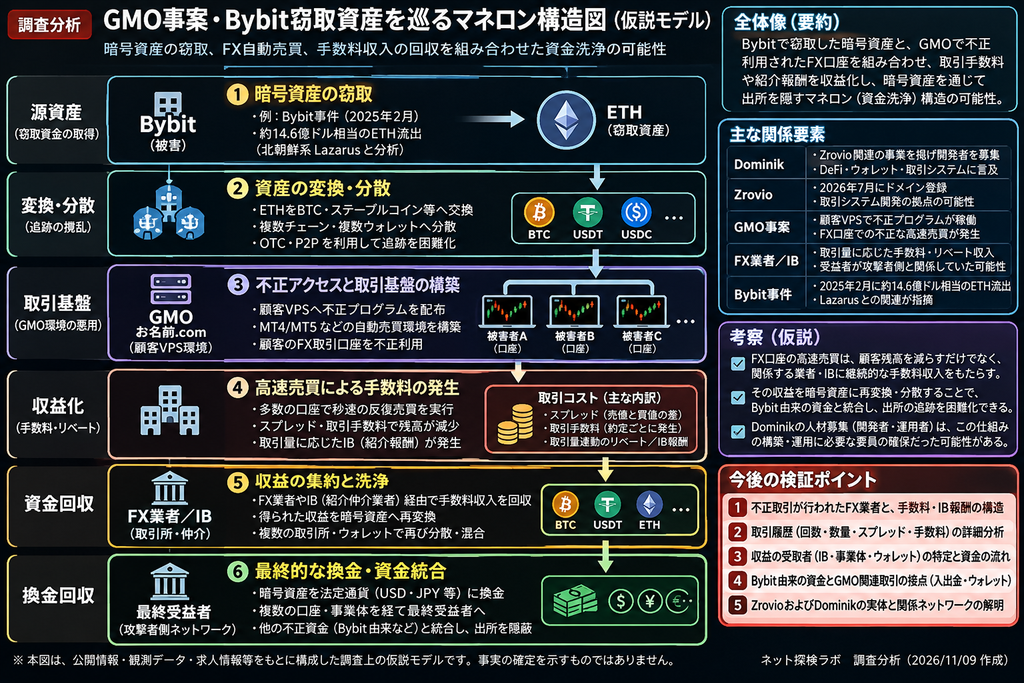
今回作成した構造図は、2025年のBybit事件と2026年のGMO事案を、金融犯罪の観点から比較・検討するための仮説モデルです。
図の一方には、Bybitから窃取されたETHと、その後の暗号資産の交換・分散・換金の流れを置きました。
もう一方には、GMOの顧客VPSへの侵害、FX口座の不正操作、高速自動売買、取引コスト、そして報酬の受益者を配置しています。
この二つの流れが、共通する金融取引ネットワークの中で接続される可能性を考察しています。
特に検証したいのは、次の関係です。
・Bybit由来の暗号資産と、FX関連の入出金口座との接点
・GMO被害口座で発生した手数料・報酬の受益者
・複数の取引口座を実質的に管理していた人物や組織
・暗号資産取引とFX自動売買を接続する技術基盤
・最終的に収益を受け取った人物や法人
この構造図で重要なのは、顧客口座から発生した手数料収入と、Bybitから窃取されたETHを同一視しないことです。
前者は顧客資金を原資とする収益移転の問題であり、後者は窃取暗号資産の資金洗浄の問題です。
私たちの仮説は、これら二つの金融活動が、共通の犯罪ネットワークや金融インフラによって結び付けられていた可能性を検討するものです。
その接続部分こそ、今後の調査で最も重要な対象となります。
7.DominikとZrovio――攻撃作戦の周辺に現れた不可解な存在
GMO事案を調査する過程では、X上でDominikと名乗るアカウントの活動も注目されました。
この人物は、GMO事案の公表前である2026年10月6日、GMOグループに関する重大なセキュリティ問題を報告したいとして、非公開の連絡経路を求める投稿を行っていました。
その翌日には、ブロックチェーンやウォレット、分散型金融、各種プログラミング言語に精通した技術者の募集を行っています。
さらに、海外のフリーランス人材募集サイトにおけるBybit関連の取引口座への言及、日本人に対する仕事の勧誘、GMO被害者を対象とするフォーラムの積極的な宣伝など、異なる活動が確認されています。
この人物がCEOを名乗るZrovioについても、私たちは公開情報を調べてきました。
Zrovioのドメイン登録日は2026年7月17日であり、Dominikが利用していたXアカウントの過去の活動履歴とは時間的な隔たりがあります。
また、公開されているプログラムや事業情報だけでは、組織の実態や事業規模を十分に把握できません。
ここで私たちが注目しているのは、DominikをGMO攻撃の実行犯と決めつけることではありません。
むしろ、攻撃作戦を成立させるために必要となる、技術者の調達、金融取引システムの開発、取引口座の運用、情報収集などの機能です。
私たちの推定では、Dominikの一連の活動は、仮に何らかの犯罪的な作戦と関係していた場合、侵入を直接実行する技術者というより、人材や金融取引環境を結び付ける仲介的な役割を想定させます。
ただし、Zrovioの実態、募集業務の具体的内容、Bybitへの言及の意味、GMO攻撃者との通信関係などは、引き続き調査すべき事項です。
現時点で、DominikやZrovioがGMO攻撃、Bybit窃取事件、資金洗浄に関与したと認定できる公開資料は得られていません。
そのため、本記事では、これらの活動を攻撃作戦の周辺で観測された情報として位置付けています。
7.謎の組織ZrovioとDominik――公開情報から両者の実態と関係を追う
GMO事案の調査を進める過程で、私が注目したのが「Dominik」を名乗るXアカウントと、その人物がCEO・創業者を名乗る「Zrovio」という組織です。
Dominikは、GMOのサイバー攻撃が公表される前からGMO Groupに接触し、その後、技術者の募集、日本人への仕事の勧誘、GMO被害者フォーラムへの誘導などを行っていました。
そのプロフィールに記載されていたのがZrovioです。
私はまず、Zrovioが何をする組織なのか、公開されているドメイン情報、サーバー情報、事業内容、ソフトウェアを調べてみました。
続いてDominikのアカウント履歴と行動を整理し、両者がどのような関係にあるのかを検討しました。
7-1.Zrovioとは何をする組織なのか
ZrovioのWebサイトでは、予測市場の価格差を利用する自動裁定取引システムが紹介されています。
予測市場とは、将来の出来事について参加者が取引を行う市場です。Zrovioが対象として挙げているのは、PolymarketとKalshiです。
両市場で同じ出来事に対する価格が異なれば、その差を利用する取引機会が生じる場合があります。
Zrovioは、この価格差の検出と取引の実行を自動化するサービスを掲げています。
| 項目 | 公開情報から確認した内容 |
|---|---|
| 名称 | Zrovio |
| Webサイト | https://zrovio.com |
| 日本語ページ | https://zrovio.com/ja |
| 主な事業説明 | 予測市場間の自動裁定取引 |
| 対象市場 | Polymarket、Kalshi |
| 主な処理 | 市場価格の取得、価格差の検出、注文処理 |
| 関連技術 | API、WebSocket、Python、自動売買 |
| Webサイトの表示 | アプリ起動、アクセス申請など |
| 法人登記・運営主体 | 調査資料では未特定 |
| 実際の顧客数・取引実績 | 未確認 |
日本語ページも実際に存在し、今回の調査ではその画面を確認しています。
サイトに表示された事業説明は、一般的な金融取引の自動化技術として理解できる内容です。
私が注目したのは、Zrovioが単なる企業紹介サイトではなく、金融市場の情報取得と自動注文という具体的な技術領域を掲げていたことです。
7-2.ドメイン・サーバー・ネットワーク調査
Zrovioの運営環境について、2026年10月末から11月初旬にかけて収集した情報を整理しました。
| 調査項目 | 調査結果 |
|---|---|
| ドメイン | zrovio.com |
| 登録日 | 2026年7月17日 |
| ドメイン登録事業者 | Namecheap, Inc. |
| 登録事業者の国 | 米国 |
| レジストリ | Verisign |
| ドメイン状態 | clientTransferProhibited |
| ネームサーバー | dns1.registrar-servers.com |
| ネームサーバー | dns2.registrar-servers.com |
| 観測IPv4アドレス | 65.21.103.88 |
| ネットワーク事業者 | Hetzner Online GmbH |
| ネットワーク事業者の国 | ドイツ |
| ASN | AS24940 |
| IPアドレス割当国 | フィンランド |
| 地域インターネットレジストリ | RIPE NCC |
| RIPE NCC所在地 | オランダ・アムステルダム |
| Zrovioの実際の運営所在地 | 未特定 |
この表から、少なくとも四つの国が登場します。
米国はドメイン登録事業者、ドイツはホスティング事業者、フィンランドは観測IPアドレスの割当国、オランダはネットワーク登録情報を管理するRIPE NCCの所在地です。
これらは、それぞれ異なる役割を持つ組織の所在地であり、Zrovioの経営者や運営者が四か国に分散していることを示すものではありません。
また、Hetznerは広く利用されている正規のホスティング事業者です。その利用自体に不審な点はありませんでした。
重要なのは、Zrovioのドメインが2026年7月17日に登録されていたという時系列です。
GMO事案の発覚より約3か月前に、このWeb上の拠点は準備されていました。
7-3.Zrovio名義のソフトウェアも公開されていた
Zrovioについては、Webサイトの説明だけでなく、実際のプログラムに関する公開情報も確認できます。
Pythonのパッケージ公開サービスPyPIには、「zrovio-venues」というパッケージが登録されています。
※(「Python用ソフトウェア公開サービスPyPI(パイピーアイ)」)
項目 | 確認内容 |
|---|---|
| パッケージ名 | zrovio-venues |
| 公開バージョン | 0.1.0 |
| 公開日 | 2026年8月6日 |
| 作者表記 | Zrovio |
| PyPI管理者名 | lamerJackson |
| 対応Python | 3.10以降 |
| ライセンス表記 | Proprietary |
| 主な用途 | PolymarketとKalshi向けの接続・取引処理 |
| 関連機能 | 市場情報取得、注文処理、取引状態の管理 |
| 対象として記載された暗号資産 | BTC、ETH |
| 公開ページ | https://pypi.org/project/zrovio-venues/0.1.0/ |
パッケージの説明には、PolymarketとKalshiに接続するためのプログラム群が記載されています。
公開された使用例では、BTCやETHに関係する短時間市場の取得、注文処理、試験実行などの機能が示されています。
このことから、Zrovioという名称で金融取引システムに関連するプログラムが公開されていたことが分かります。
ただし、PyPIに登録された作者名は、それだけで実際の開発者や運営法人の身元を証明するものではありません。
また、公開プログラムの存在だけで、Zrovioのサービスが実際に顧客資金を運用していたとまでは判断できません。
私が注目しているのは、ドメイン登録が7月17日、Pythonパッケージ公開が8月6日という順序です。
Zrovioという名称は、GMO事案が表面化した10月に突然登場したものではなく、それ以前からWebサイトとソフトウェアの公開記録を持っていました。
7-4.Dominikとは何者か――複数の名前とアカウントを追う
Zrovioのドメイン、サーバー、公開ソフトウェアを調べたところで、次に注目したのが「Dominik(ドミニク)」という名前です。
Dominikとは、X(旧Twitter)でZrovioの最高経営責任者(CEO)兼創業者を名乗っていた人物の表示名です。
私がこの人物に注目したのは、GMO事案が公表される前にGMO Groupへ接触していたことに加え、暗号資産や自動売買に関係する技術者の募集を行っていたためです。
調査を進めると、Dominikという名前の周辺には、複数のXアカウントと、外部の仕事仲介サイトで使われた名前が存在することが分かりました。
最初に確認したXアカウント
調査の中心となったのは、2025年5月に開設されたXアカウント「@raymond_supdev」です。
このアカウントでは、時期によって異なる名前が使われていました。
| 使用された名前 | 時期 | 確認された活動 |
|---|---|---|
| Raymond(レイモンド) | 2025年 | 開発者とのやり取りなどで使用 |
| Alejandro A(アレハンドロA) | 2026年10月6日 | GMO Groupにセキュリティ問題の報告を申し出た際の表示名 |
| Dominik(ドミニク) | 2026年10月19日頃以降 | ZrovioのCEO・創業者を名乗り、日本人利用者への勧誘などを実施 |
これらは、三人の人物が確認されたという意味ではありません。同じ「@raymond_supdev」というアカウントで使われた名前です。
2026年10月6日、このアカウントはGMO Groupに対して、重大なセキュリティ問題について担当者と非公開で連絡を取りたいと申し出ていました。
GMOの顧客VPSを巡る不正アクセスが公表される前の出来事です。
その翌日には、ブロックチェーン技術者やソフトウェア開発者の募集が確認されています。
募集対象には、暗号資産関連の開発技術に加え、Python、Go、TypeScript、クラウド、API、分散システムなどの技術が含まれていました。
つまり、このアカウントはGMOへの接触だけでなく、金融取引やシステム開発に関係する人材の募集も行っていたのです。
もう一つのXアカウント「@dominik_calais」
さらに調査では、「@dominik_calais」という別のXアカウントも確認されました。
こちらは2019年に開設されたアカウントです。
公開調査によると、2026年10月29日頃に表示名やプロフィール画像が変更され、ZrovioのCEOを名乗るようになりました。
整理すると、次の二つのアカウントが存在します。
| Xアカウント | 調査で確認された特徴 |
|---|---|
| @raymond_supdev | Raymond、Alejandro A、Dominikという名前を使用。GMOへの接触や技術者募集などを確認 |
| @dominik_calais | 2019年開設。2026年10月末にZrovioのCEOを名乗るプロフィールへ変更 |
両アカウントには、ZrovioのCEOを名乗るという共通点があります。
しかし、二つのアカウントを同一人物が操作していたのか、複数の人物が共通の名前や肩書を使用していたのかについては、引き続き検証が必要です。
私が注目しているのは、同じ組織の経営者を名乗る複数のアカウントが、GMO事案の前後に活動していたという点です。
X以外にも登場した「Dominik Calais」
Dominikという名前は、X以外のサービスでも確認されています。
その一つが「Freelancehunt(フリーランスハント)」です。
Freelancehuntは、ウクライナ発のオンライン業務仲介サービスで、企業や個人がプログラマーなどの専門人材に仕事を依頼できます。
依頼者は仕事内容や報酬を提示し、フリーランスの技術者を募集する仕組みです。
公開調査によると、2026年10月14日、このサービスに「Dominik Calais」という名前の依頼者アカウントが登録され、金融取引システムに関係する人材募集が行われていました。
特に注目したのは、募集内容に暗号資産取引所「Bybit(バイビット)」の資金入りサブアカウントへの言及があったことです。
サブアカウントとは、取引所の主口座に紐づけて作成する追加の取引口座です。取引戦略や担当者ごとに資金や取引を分けて管理するために利用されます。
ここで、二つの記録が重なります。
一つは、Freelancehuntで金融取引関連の技術者を募集していた「Dominik Calais」という依頼者名。
もう一つは、XでZrovioのCEOを名乗っていた「@dominik_calais」というアカウントです。
両者は名前が一致し、金融取引や技術開発という活動分野にも共通点があります。
この一致を手掛かりとして、私はFreelancehuntでの求人活動と、Zrovioが掲げる自動取引システムとの関係を調査対象に加えました。
なお、Bybitという取引所名が求人に登場することと、2025年2月のBybit暗号資産窃取事件に関係していることは別の問題です。実際の資金の流れは、独立した検証対象となります。
DominikとZrovioの関係
ここまでに確認した情報を整理すると、DominikとZrovioの関係は次のようになります。
| 調査対象 | 確認された関係 |
|---|---|
| DominikとZrovio | DominikがZrovioのCEO・創業者を自称 |
| @raymond_supdev | Dominikという表示名を使用し、Zrovioとの関係をプロフィールに表示 |
| @dominik_calais | 別のXアカウントでZrovioのCEOを自称 |
| FreelancehuntのDominik Calais | 金融取引関連の技術者募集に登場した依頼者名 |
| Zrovioの事業説明 | 予測市場間の価格差を利用する自動裁定取引システム |
| Zrovio名義の公開ソフトウェア | Polymarket、Kalshi向けの取引処理に関係するPythonパッケージ |
Zrovioは、Webサイトで金融取引の自動化サービスを掲げ、同じ名称でPythonパッケージも公開されています。
一方、Dominikを名乗るアカウントは、金融取引システムやブロックチェーンに関係する技術者を募集していました。
したがって、両者には、経営者を名乗るプロフィール上の関係だけでなく、活動分野の共通性も見られます。
ただし、Zrovioの法人登記、実際の経営者、事業収益、顧客との契約、取引実績などは、今回の調査では特定できていません。
Dominikが本当にZrovioを経営していたのかという点も、プロフィールの記載だけで確定することはできません。
私がDominikに注目する理由
今回の調査で重要なのは、Dominikという名前そのものではありません。
GMO事案が公表される前にGMOへ接触したアカウントが、金融取引システムの技術者を募集し、その後、Zrovioという自動取引サービスの経営者を名乗っていたという活動の流れです。
さらに、別のXアカウントやFreelancehuntにも、Dominik Calaisという名前が登場しています。
これらの記録を照合することで、私は次の点を明らかにしたいと考えています。
- Dominikを名乗るアカウント群の実際の運用主体
- Zrovioの事業運営と技術者募集の関係
- GMOへの事前接触の目的
- 金融取引口座や自動売買システムとの具体的な接点
- Bybitに言及した求人の実際の業務内容
本記事で検討しているのは、暗号資産窃取と金融取引を利用した資金洗浄が組み合わされた攻撃オペレーションの可能性です。
そのため、金融取引の自動化を掲げるZrovioと、GMO事案の前後に特徴的な活動を行っていたDominikの関係を、重要な調査対象として位置づけています。
次節では、Dominikの行動をGMO事案の時系列に重ね合わせ、具体的に何が起きていたのかを検討します。
7-5.Dominikは何をしていたのか――時系列で見る行動
ここで、Dominikの活動をGMO事案の時系列に重ね合わせます。
| 日付 | Dominik・関連アカウントの活動 |
|---|---|
| 2025年5月 | @raymond_supdevの活動を確認 |
| 2025年5〜7月 | 開発技術や暗号資産取引に関する投稿・返信 |
| 2026年7月17日 | zrovio.comのドメイン登録 |
| 2026年8月6日 | Zrovio名義のPythonパッケージ公開 |
| 2026年10月6日 | GMO Groupに重大なセキュリティ問題を報告したいと投稿 |
| 10月7日 | ブロックチェーン技術者、ソフトウェア開発者などを募集 |
| 10月8日 | 取引所のサブアカウントとVPSを利用した自動売買の運用を提案 |
| 10月14日 | FreelancehuntにDominik Calais名義の募集が登場 |
| 10月18〜19日 | 日本人X利用者への仕事の勧誘を観測 |
| 10月19日 | GMO被害者フォーラム用ドメインが登録される |
| 10月21日 | @toriramyu52がGMO事案に関する投稿を開始 |
| 10月22日 | 両アカウントによる被害者フォーラムへの誘導が活発化 |
| 10月22日夜 | Dominikが攻撃者の情報公開サイトを紹介 |
| 10月25日 | @raymond_supdevによるDMを求める返信を確認 |
| 10月29日 | @dominik_calaisがDominikを名乗るプロフィールへ変更 |
| 10月30日以降 | @dominik_calaisが暗号資産関係者へ接触 |
この時系列で、私は三つの動きに注目しました。
第一は、GMO事案の公表前に行われたセキュリティ問題の報告申し出です。
2026年10月6日、DominikはGMO Groupに対し、重大なセキュリティ問題について非公開で連絡を取りたいと申し出ています。
この時点では、GMOの顧客VPSを巡る不正アクセスは公表されていませんでした。
第二は、技術者と自動売買運用者の募集です。
10月7日には、ブロックチェーン、ウォレット、分散型金融、プログラミング、クラウドなどの技術者を募集していました。
翌8日には、取引所のサブアカウントに資金を入れ、VPSで自動売買を運用するという提案も確認されています。
10月14日には、FreelancehuntでBybitの資金入りサブアカウントに言及する募集が報告されています。
第三は、日本人への仕事の勧誘と、GMO事案発覚後の被害者への接触です。
10月19日には、金銭的な事情を投稿していた日本人利用者などに対し、仕事を紹介する趣旨の返信が繰り返されていました。
その後、GMO事案が表面化すると、今度は被害者を名乗る投稿や被害者フォーラムへの誘導が中心になります。
技術者募集、金融取引の運用者募集、日本人への仕事の勧誘、被害者への接触という活動が、短期間に連続していたのです。
7-6.被害者フォーラムと連動するアカウント
Dominikの活動を理解するうえでは、被害者フォーラムの存在も重要です。
2026年10月19日、GMO事案の被害者向け情報共有フォーラムとして使用されたドメインが登録されました。
10月22日には、@toriramyu52が先に被害者らへフォーラムを案内し、その後、@raymond_supdevが多数の利用者に同じフォーラムを紹介しています。
両アカウントには、投稿時刻の連続性、共通する誘導先、類似する画像の使用などが観測されています。
さらに、フォーラムに掲載された初期の被害報告には、攻撃者が保有していたとみられる情報との一致が指摘されています。
攻撃者の情報公開サイトにも、この被害者フォーラムの存在を認識していたと読める記載がありました。
こうした状況から、私は被害者フォーラムがどのような目的で準備され、誰によって管理されていたのかを重要な調査課題と考えています。
被害者の情報を集める仕組みは、正当な情報共有にも利用できます。
一方で、利用者の連絡先や被害状況、取引口座の情報などを収集する目的にも利用され得ます。
そのため、フォーラムへの誘導を受けた人々や、DominikとDMで接触した可能性のある人々について、私は警察当局による確認と必要な保護を求めています。
7-7.ZrovioとDominikの関係はどこまで分かったのか
ここまでの調査を整理すると、両者の関係は次のようになります。
| 調査対象 | 確認した関係 |
|---|---|
| DominikとZrovio | DominikがXプロフィールでZrovioのCEO・創業者を自称 |
| @raymond_supdevとZrovio | プロフィールにZrovioとの関係を表示 |
| @dominik_calaisとZrovio | 別アカウントでもZrovioのCEOを自称 |
| ZrovioのWebサイト | 自動裁定取引サービスを紹介 |
| Zrovio名義のプログラム | 2026年8月にPyPIへ公開 |
| Dominikの人材募集 | ブロックチェーン、取引システム、ソフトウェア開発分野と重なる |
| DominikとBybit | 人材募集の中でBybitのサブアカウントに言及 |
| DominikとGMO | 公表前の連絡申し出と、公表後の被害者への接触を確認 |
| ZrovioとGMO攻撃者 | 直接的な関係は未解明 |
| ZrovioとBybit窃取資産 | 資金的な関係は未解明 |
この表で重要なのは、ZrovioとDominikの関係が、単に名前だけの一致ではないことです。
DominikはZrovioの経営者を名乗り、その一方で、Zrovioが掲げる金融取引の自動化と重なる分野の人材を募集していました。
また、Zrovioという名称には、Webサイト、ドメイン登録、ソフトウェア公開という複数の公開記録があります。
しかし、実際の運営法人、経営者の本人確認、資金調達、顧客との契約、取引実績などについては、なお解明すべき点が残っています。
私は、Dominikの活動とZrovioの公開技術情報を合わせて検討することで、両者がどのような事業・活動基盤を形成していたのかを把握しようとしています。
7-8.攻撃オペレーションの設計という視点から考える
ここで、本記事の主題である攻撃オペレーションの分析に戻ります。
今回のGMO事案では、顧客VPSに対する侵害と、そこからつながる金融取引口座の不正利用が問題となりました。
一方、2025年のBybit事件では、巨額の暗号資産が窃取され、その後の資産移動と資金洗浄が国際的な捜査・追跡の対象となっています。
私は、この二つの事案を結び付ける可能性として、既存の金融取引システムを利用した資金洗浄という仮説を検討しています。
その観点からZrovioとDominikを眺めると、いくつかの機能的な共通点が見えてきます。
Zrovioが掲げるのは、金融市場の価格情報を取得し、注文を自動化する技術です。
Dominikが募集していたのは、ブロックチェーン技術者、取引システムの開発者、自動売買の運用者などでした。
そしてGMO事案では、顧客の取引口座が不正に利用されました。
これらは、いずれも金融取引を技術的に制御するという共通の領域に属しています。
私が検討しているのは、侵入を担当する者、金融取引システムを開発する者、取引口座を運用する者、資金の移動や回収を担当する者が、異なる役割を分担する攻撃作戦の可能性です。
このような作戦では、全員が同じ組織に所属する必要はありません。
外部の技術者、仲介者、取引運用者、金融サービスが組み合わされることで、一つの犯罪的な目的を達成する構造も考えられます。
私の推定では、Dominikの一連の活動は、仮に今回の攻撃作戦と関係していた場合、直接の侵入実行者という役割よりも、人材調達、金融取引環境の準備、情報収集、関係者への接触といった機能から検討する価値があります。
ただし、これはZrovioの公開プログラムがGMO攻撃に使われたとまでは、現時点で判断はできません。
PolymarketやKalshiを対象とする裁定取引プログラムと、GMOの顧客FX口座を不正操作する仕組みは、取引対象も技術的な実行環境も異なります。
両者を結び付けるには、実際のプログラム、通信記録、取引口座、資金の流れなどの検証が必要です。
また、Dominikの求人にBybitという取引所名が登場したことも、2025年のBybit窃取事件との関係を示すものではありません。
私が追っているのは、そのような個別の名称の一致ではなく、暗号資産の窃取、金融取引の自動化、犯罪収益の移動という三つの機能が、一つの攻撃作戦の中で結び付く可能性です。
7-9.調査から浮かび上がった課題と今後の検証
今回の調査では、Zrovioのドメイン登録、ホスティング環境、公開された事業内容、Pythonパッケージなどの技術情報を整理しました。
また、ZrovioのCEO・創業者を名乗るDominikについても、複数の名前とXアカウント、技術者募集、Bybitへの言及、GMOへの事前接触、事件発覚後の活動などを時系列で検証しました。
その過程で、もう一つ興味深い結果が得られました。
当初、私たちは複数の活動履歴から2〜3人程度の関係者が浮かび上がると予想していました。しかし、名前の変遷、アカウント情報、活動内容を照合していくと、調査上の人物像はDominikという一つの存在に収束していったのです。
この結果を踏まえ、私たちは組織的な役割分担という可能性に加え、DominikがGMO事案の一連の攻撃を単独で実行した可能性についても、別途検証を進めています。
本記事では単独犯説の詳細には立ち入らず、今後の調査課題として位置づけます。
今後、特に明らかにしたいのは、Zrovioの実際の運営主体、Dominikを名乗るアカウント群の運用実態、技術者募集の目的、そしてGMOへの事前接触と、その後の恐喝活動との関係です。
さらに、金融犯罪という観点では、不正利用された取引口座を誰が管理し、取引によって生じた資金がどこへ移動したのかという問題も重要になります。
私たちが目指しているのは、特定の人物を犯人と決めつけることではありません。
暗号資産の窃取、金融取引システムの不正利用、犯罪収益の移動という複数の行為が、どのような攻撃オペレーションによって結び付くのか。
その仕組みを解明することが、今回の調査の中心的な目的です。
GMO事案とBybit事件の関係についても、この視点から引き続き検証を進めていきたいと思います。
第7章の参考資料
1.Zrovio公式サイト
https://zrovio.com/
2.Zrovio日本語ページ
https://zrovio.com/ja
3.Python Package Index(PyPI)
zrovio-venues 0.1.0
https://pypi.org/project/zrovio-venues/0.1.0/
4.ActiveTK氏
「GMO不正アクセスの件で見つけた不審なXアカウントと『被害者フォーラム』について」
https://note.activetk.jp/hacks/onamae-desktop-cloud-v3
5.GMO事案のXアカウント時系列調査
「GMOに通報を無視された」事件14日前から動いてたアカウントの動きまとめ
https://satoru.net/hacker/gmo/261031-houkoku.html
6.ネット探検ラボによるZrovioドメイン・ネットワーク調査記録(2026年10月末〜11月初旬)
7.Dominik関連X投稿スクリーンショット45枚(ネット探検ラボ調査記録)
8.攻撃作戦は一つの組織だけで完結するのか
ここまでの考察から、私たちはサイバー攻撃における役割分担にも注目しています。
サイバー攻撃を実行する技術者、脆弱性や認証情報を調達する者、侵害環境を運用する者、金融取引システムを開発する者、資金を移動・換金する者。
これらの役割を、必ずしも一つの組織がすべて担う必要はありません。
近年のサイバー犯罪では、攻撃ツール、侵入経路、インフラ、犯罪収益の処理などを、それぞれ異なる主体が提供する分業構造が見られます。
北朝鮮系のサイバー活動を分析する場合にも、実行部隊の技術的特徴だけでなく、外部の犯罪組織やサービス提供者との関係を検討する必要があります。
GMO事案を複合的な作戦として捉える
今回のGMO事案についても、GMOと攻撃者という二者間の対立だけで捉えていては、事件の全体像を見誤る可能性があります。
私たちの調査では、2024年にお名前.com関連のデータセット3件が地下フォーラムに掲載されていたことを確認しています。
さらに2026年には、管理サーバーや顧客VPSへの侵害、不正プログラムの配布、顧客の金融取引環境の不正利用、リークサイトによる恐喝が発生しました。
その周辺では、Dominikを名乗る人物によるGMOへの事前接触や、金融取引技術者の募集、日本人利用者への仕事の勧誘なども観測されています。
これらの活動を一つの時系列に並べ、相互関係を検証することが重要です。
特に解明すべきなのは、攻撃者がGMOのシステムを何のために利用しようとしたのかという問題です。
金融取引環境の不正利用とリークサイトによる恐喝は、異なる収益獲得手段だった可能性があります。
また、過去に流通したデータが後の侵害に利用されたのか、金融取引に関係する技術者募集が今回の事案と何らかの接点を持っていたのかについても、検証を続けています。
攻撃者の特定よりも作戦全体の解明へ
私たちが重視しているのは、特定の攻撃者名や組織名を当てはめることではありません。
情報の入手、システムへの侵入、金融取引環境の悪用、資金の移動、恐喝という複数の活動が、どのような関係にあったのかを明らかにすることです。
そのためには、一人の攻撃者が複数の役割を担った可能性と、複数の人物や組織が分業していた可能性の双方を検討する必要があります。
DominikとZrovioの調査も、この攻撃作戦の全体像を理解するための一環です。
なお、Dominikを名乗るXアカウントによる日本人利用者への接触については、公開投稿を調査し、確認できた記録を整理しました。
具体的な接触記録は、記事巻末の「付録:Dominikを名乗るXアカウントによる接触記録」に掲載しています。
接触を受けた個人のアカウント名は、安全とプライバシーに配慮して一部を伏せています。
9.金融資産窃取と資金洗浄を組み合わせる「二刀流攻撃」
私たちが今後の脅威として警戒しているのは、金融資産を窃取するサイバー攻撃と、その犯罪収益を資金洗浄するための金融インフラへの攻撃が、並行して展開される可能性です。
これを本記事では、仮に「二刀流攻撃」と呼びます。
第一の攻撃は、暗号資産取引所、ウォレット、金融機関などを標的とし、金融資産そのものを窃取するものです。
第二の攻撃は、取引口座、金融サービス、決済基盤などを悪用し、窃取した資産の換金や、犯罪組織の収益獲得を支えるものです。
両者が組み合わされれば、サイバー犯罪は単発の侵入・窃取行為ではなく、資産の取得から収益化までを含む長期的な作戦として設計される可能性があります。
特に警戒したいのは、金融取引システムが攻撃対象であると同時に、犯罪収益を処理するための道具にもなり得ることです。
自動売買プログラム、取引API、証拠金口座、紹介報酬制度、暗号資産決済などは、本来それぞれ正当な目的で利用される仕組みです。
しかし、それらの組み合わせが犯罪的な目的に利用される場合、従来のサイバー攻撃対策と金融犯罪対策を別々に考えるだけでは、作戦全体を把握しにくくなります。
私たちは、今後こうした複合的な金融犯罪が発展する可能性を警戒しています。
10.結び――攻撃者の名前ではなく、攻撃の目的を追う
今回のGMO事案について、私たちはこれまで、公開された技術情報、攻撃者の声明、GMOの公式発表、関連する人物の活動履歴などを積み重ねてきました。
第三者の立場では、捜査機関や被害企業が保有する重要な証拠に接することはできません。
それでも、公開情報から攻撃の時系列を整理し、技術的な構造を分析し、経済的な目的を推定することには意味があります。
私たちが今回提示したのは、GMO事案がBybit窃取資産の資金洗浄と関係していた可能性、そして既存の金融取引システムを利用した新たな犯罪モデルが形成されつつあるのではないかという仮説です。
その仮説を検証するためには、FX口座の取引履歴、取引コストの内訳、報酬の受益者、暗号資産の移動履歴、関連する人物や組織の実態などを、さらに調べる必要があります。
そして、私たちが最も重視しているのは、個々の攻撃者の特定だけでは見えにくい、攻撃作戦全体の設計思想です。
金融資産を奪う攻撃と、その資産を利用可能な収益へ変えるための攻撃。
この二つが一体となって発展するなら、サイバーセキュリティと金融犯罪対策の双方に、新たな対応が求められることになるでしょう。
GMO事案は、その可能性を考えるうえで重要な研究対象となっています。
ネット探検ラボでは、引き続き公開情報の観測と検証を重ね、攻撃者の経済的な目的と作戦構造の解明に取り組んでいきます。
巻末資料:Dominik関連Xアカウント一覧と警察当局への保護要請
ネット探検ラボでは、Dominikを名乗るXアカウント(@raymond_supdev)による公開返信や関連投稿を記録したスクリーンショット45枚を収集しました。
以下は、その画像から抽出したアカウントの一覧です。関係する利用者の安全とプライバシーに配慮し、アカウントIDの一部を伏せ字にしています。
1.Dominikとの直接接触が確認されたアカウント(46件)
- @lucas****_dev
- @yutor****net
- @Ats****
- @SD143****77
- @Shinjuku****ai
- @marilove****oto
- @makoton****sf6
- @miz_****_
- @yos****
- @DavidFin****ei
- @oco**
- @kiseki_****ru
- @Rem****
- @yoss****de
- @fenix_****ou
- @OTa1eG****O2ON
- @81**z
- @kojikiDe****su
- @K_FLA****S
- @arinomama_1…(原画像で一部省略)
- @mirak****50
- @ifo_****
- @mori****22
- @oknct_****e
- @gogo****ed
- @imas_****er
- @yori_****nd
- @murataF****505
- @sen_****ce
- @pips_****
- @susano_****
- @hebitsukai****83
- @V_Cyber_****nix
- @jzf****
- @ea_d****er
- @jijip****X
- @smile_****er
- @rond…(原画像で一部省略)
- @GM_S…(原画像で一部省略)
- @kuma****an
- @tenson_****
- @ohai****pto
- @Brooklyn****pl
- @tais****9
- @KATE****NG
- @Pratham****2298
2.Dominikの返信先として明示されたアカウント(2件)
- @Defe****tw
- @m_kum****i
3.関連する引用投稿などに登場したアカウント(10件)
以下は関連投稿に登場したアカウントです。Dominikとの直接接触が確認されたアカウントとは区別しています。
- @Fint****JP
- @oyach****55
- @haben****ra_
- @hiroaka****st
- @ichi****FX
- @yugen_****ni
- @mr_cbr****83
- @d9acOa****532
- @manen****ku
- @kawasak****emo
4.警察当局への確認・保護要請
私たちは警察当局に対し、Dominikを名乗るXアカウントによる接触の実態を調査し、接触を受けた利用者について、必要に応じた注意喚起と保護措置を講じるよう強く求めたいと思います。
特に、DMによる連絡を求めるやり取りや、仕事の勧誘が行われたケースについては、その後の接触状況の確認が重要です。
匿名・流動型犯罪グループ、いわゆる「トクリュウ」に見られるような、経済的困窮や仕事の勧誘を入口とした犯罪への巻き込みを防ぐためにも、予防的な対応が必要だと考えます。
第2、第3の被害者を生まないこと。そして、犯罪組織に利用される新たな加害者を生み出さないこと。
これが、私たちの強い願いです。
アカウント情報に関する注記
本一覧は、公開投稿のスクリーンショットに基づく暫定的な整理です。掲載された利用者について、犯罪行為への関与を示すものではありません。
利用者の安全とプライバシーに配慮し、アカウントIDの一部を伏せ字にしています。
完全なアカウント名や接触記録の確認が必要な場合は、ネット探検ラボのお問い合わせ窓口からご連絡ください。 警察捜査関係者からのお問い合わせに対してのみ情報提供の可否を判断したいと思います。
なお、一部のIDは原画像でも省略されており、完全な文字列を確認できていません。
ネット探検ラボ
お問い合わせ:https://nettankenlab.com/
参考資料・出典
- GMOインターネット株式会社(2026年10月24日)
「お名前.com デスクトップクラウドサービスに対するサイバー攻撃について(第4報)」
https://internet.gmo/news/article/249 - GMOインターネット株式会社(2026年10月28日)
「お名前.com デスクトップクラウドへの不正アクセスに関する現在の対応について(第13報)」
https://internet.gmo/news/article/259/ - 米連邦捜査局(FBI、2025年2月26日)
“North Korea Responsible for $1.5 Billion Bybit Hack”
https://www.fbi.gov/investigate/cyber/alerts/2025/north-korea-responsible-for-1-5-billion-bybit-hack - Chainalysis(2025年2月24日、同27日更新)
“Bybit Hack: Leveraging Transparency for Collaboration in the Wake of Record-Breaking Theft”
https://www.chainalysis.com/blog/bybit-exchange-hack-february-2025-crypto-security-dprk/ - ActiveTK氏によるGMO事案の公開情報調査
https://note.activetk.jp/hacks/onamae-desktop-cloud-v3 - ネット探検ラボ・既報
「GMO関連の2024年データ流出と2026年サイバー攻撃」
https://nettankenlab.com/gmo-2024-data-leak-2026-cyberattack/ - ネット探検ラボ・既報
「お名前.com関連データセットのOSINT調査」
https://nettankenlab.com/gmo-onamae-database-osint-2024/
※本記事の構造図は、公開情報に基づく仮説を整理した概念図です。実際の資金移動や組織間の関係を確定したものではありません。

コメント