
ネット探検EYEでは、中国やロシアを含む海外のサイバーセキュリティ情報も継続的に収集しています。
その週間ニュースを眺めていて、少し気になる名前を見つけました。
夜鹰(NightEagle/ナイトイーグル)。
中国のサイバーセキュリティ企業、奇安信(チーアンシン/Qi An Xin)が追跡しているAPT(高度持続的脅威)です。同社では APT-Q-95 という内部番号も付けられています。
奇安信(チーアンシン/Qi An Xin)って、どんな会社?
ここで少し寄り道をしておきましょう。
日本ではKaspersky(カスペルスキー)やMicrosoft(マイクロソフト)ほど名前を聞く機会はありませんが、“奇安信(チーアンシン/Qi An Xin Technology Group)”は、中国の大手サイバーセキュリティ企業です。
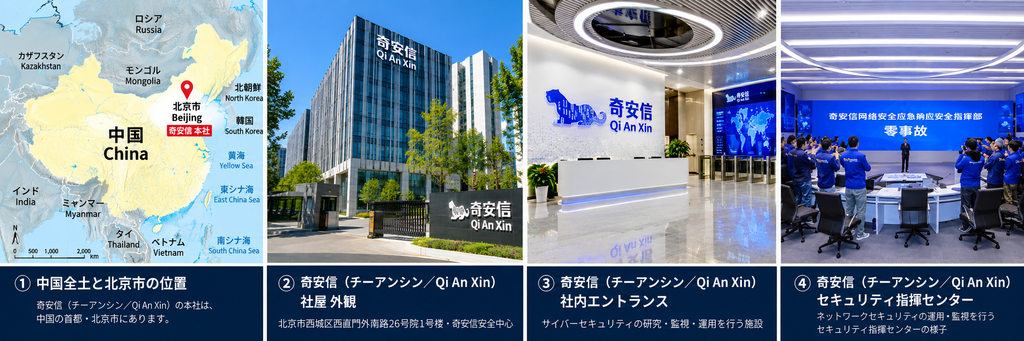
2014年に設立され、本拠地は北京市。政府機関や企業向けに、ネットワークセキュリティ、エンドポイントセキュリティ、脅威インテリジェンス、インシデント対応など幅広い製品・サービスを提供しています。2020年には上海証券取引所の科創板へ上場しました(証券コード:688561)。
もう一つ、この会社を理解するうえで押さえておきたい点があります。
2019年、中国の国有企業である“中国电子信息产业集团有限公司(チャイナ・エレクトロニクス・コーポレーション/China Electronics Corporation:CEC)”が奇安信へ戦略出資しています。
この際、奇安信は自社について“「网络安全国家队(ワンルオ・アンチュエン・グオジアドゥイ)」”という表現を使っています。
日本語にすると、おおむね“「国家を代表するサイバーセキュリティ・チーム」”という意味です。
これは中国政府機関の正式な組織名という意味ではなく、国家レベルのサイバーセキュリティを担う中核的な企業・集団の一員という位置づけを示す表現として使われています。
つまり、今回NightEagle(ナイトイーグル)を報告した奇安信は、無名の小さな研究組織ではありません。
中国の政府機関や企業のサイバーセキュリティに深く関わり、脅威の観測・分析やインシデント対応を行う大手企業です。
今回のネット探検では、この奇安信が公表した情報が最初の入口になりました。
NightEagleが公に紹介されたのは、2025年7月にマレーシアで開催されたCYDES 2025でした。
奇安信によれば、同社の研究チームは2023年からこの攻撃活動を追跡していました。そして、攻撃インフラを素早く切り替える特徴を「鹰(Eagle)」に、中国時間の夜間に活動が集中していた特徴を「夜(Night)」に重ね、“夜鹰(NightEagle)”と命名したと説明しています。
そして2026年9月、今度はロシアでNightEagleの活動が報告されました。
Kaspersky(カスペルスキー)のインシデント対応チームによると、過去1年間に調査した複数の事案でNightEagleの活動を確認し、その多くでは盗まれた正規の認証情報を使って企業VPNへ侵入していました。さらにMicrosoft Exchangeサーバーでは、“GhostContainer(ゴーストコンテナ)”と呼ばれるバックドアが確認されています。
NightEagleとGhostContainerの関係は?
ここで二つの名前が出てきましたので、いったん整理しておきたいと思います。
NightEagle(ナイトイーグル/APT-Q-95)は攻撃活動・攻撃グループにつけられた名前です。
一方、GhostContainer(ゴーストコンテナ)は、その攻撃で使用されるMicrosoft Exchange(マイクロソフト・エクスチェンジ)向けのバックドア型マルウェアにつけられた名前です。
つまり、両者は別々の攻撃グループなどではありません。
NightEagle = 攻撃活動・攻撃主体の呼称
GhostContainer = その攻撃で確認されたバックドアの名称であり攻撃ツール(道具)です。
GhostContainerを命名・詳細分析したのはKaspersky(カスペルスキー)です。Kasperskyは2025年7月、アジアの政府機関などで発見したGhostContainerについて、その背後の攻撃主体をNightEagle(APT-Q-95)として報告しています。
そして2026年9月、Kasperskyはロシアで調査した複数のNightEagle事案でも、Microsoft ExchangeサーバーにGhostContainerが展開されていたことを報告しました。
中国で追跡されていたNightEagleが、ロシアでも確認された――
ここまでなら、APTの活動範囲が広がったというニュースです。
ところが、奇安信とKaspersky、それぞれの公開情報を読み比べていくと、少し違ったものが見えてきました。
分かっていることは、かなり詳しい。
その一方で、
「では、そこはどうなっているか?」
という部分が、いくつか残っています。
そこで今回は、「誰が攻撃したのか」をこちらで推測するのではなく、中国とロシアで公開された情報を並べながら、NightEagleについて確認できるところまで追いかけてみることにしました。
今回のネット探検は、少し変わったところへたどり着きます。
NightEagleは、どうやって見つかったのか?
NightEagle(ナイトイーグル)の存在は、最初から「APTによる攻撃」として発見されたわけではありません。
調査のきっかけになったのは、ある顧客ネットワークで観測された不審なDNS通信でした。
そして、「ある顧客」というように具体的被害者についての記述はありませんでした。
DNS(ディーエヌエス/Domain Name System)とは、Webサイトなどのドメイン名を、通信に必要なIPアドレスへ変換する仕組みです。私たちが普段インターネットを利用しているときにも使われており、DNS通信が発生すること自体は珍しいことではありません。
奇安信によると、同社の“天眼NDR(ティエンイェン・エヌディーアール/Network Detection and Response:ネットワーク上の不審な通信を検知・分析するシステム)”が、ある顧客ネットワークから発生していたDNS通信の異常を検知しました。
通信先として現れたのが、synologyupdates[.]comというドメインでした。
名前だけを見ると、NAS(ナス/Network Attached Storage)製品で知られるSynology(シノロジー)の更新サービスを思わせます。
なぜ、このDNS通信が不審だったのか?
不審だと判断した理由は、その“「振る舞い」”にありました。
奇安信が調査すると、このドメインへのDNS問い合わせが約4時間ごとに規則的に繰り返されていたことが分かりました。
さらに奇安信によれば、攻撃者が活動していない時間帯には、127.0.0.1や192.168.1.1といった、端末自身や内部ネットワークを指すIPアドレスを返していました。
一見すると「更新確認をする通信」のような名前でありながら、一定の周期で問い合わせを繰り返し、時間帯によって不自然な応答を返していたのです。
そこで奇安信は、「このDNS問い合わせは、いったいどの端末が発生させているのか?」と、通信元をさかのぼって調査しました。
そして、発信元となっていた内部端末を特定します。
その端末から見つかったのが、SynologyUpdate.exeという実行ファイルでした。
名前だけを見れば、これもSynologyの正規アップデートプログラムのように見えます。
ところが、中身を解析するとまったく別のものでした。
SynologyUpdate.exeの正体
その正体は、“Chisel(チゼル)”と呼ばれるオープンソースの通信ツールを改変したものでした。
Chiselそのものはマルウェアではありません。本来は、離れたネットワークとの間に通信経路を作るためにも利用できるツールです。
しかし、その機能は攻撃にも利用できます。
奇安信の解析によると、今回発見された改変版Chiselは攻撃者側のサーバーへ接続し、SOCKS(ソックス)プロキシと呼ばれる通信の中継経路を作るよう設定されていました。
SOCKSプロキシという言葉は少し難しく聞こえますが、ここでは…
「侵害した端末を中継地点として、その先にある内部ネットワークへ通信するための仕組み」と考えれば十分です。
つまり、外部から社内ネットワークへ直接アクセスしなくても、攻撃者 → インターネット → 侵害された端末 → 内部ネットワークという経路を作ることができます。
さらに、このプログラムを約4時間ごとに起動するスケジュールタスクも設定されていました。
最初にDNS通信で見つかった「約4時間」という周期と、端末内部で確認されたプログラムの実行周期が、ここでつながりました。
そして奇安信は、この通信経路をさらに追跡していきます。
通信の先にあったExchangeサーバー
調査を続けると、SynologyUpdate.exeが動いていた端末から、組織内部のMicrosoft Exchange(マイクロソフト・エクスチェンジ)サーバーへ通信していたことが分かりました。
Exchangeは、企業や組織で電子メールなどを管理するために使われるサーバーです。
奇安信は問題のExchangeサーバーを隔離し、さらに詳しく調査しました。
そこで、サーバーのメモリ上で不審なコードが動いていた痕跡が見つかります。
ただし、奇安信が調査した時点では、不正プログラム本体はすでにメモリ上から消えており、その全体をそのまま回収することはできませんでした。
それでも痕跡は残されていました。
その一つが、App_Web_cn*.dllというDLL(ディーエルエル/Dynamic Link Library:ほかのプログラムから利用されるプログラム部品)です。
奇安信はこれを解析し、別の不正コードをExchangeサーバー上へ読み込んで実行するための“Loader(ローダー)”だったとしています。
Loader(ローダー)とは、その名の通り、別のプログラムやコードを読み込んで実行する役割を持つプログラムです。攻撃では、Loader自身が最終的な攻撃を行うのではなく、次の段階で使う不正コードを呼び出して動かすために利用されることがあります。
そして、このLoaderをさらに調べたところ、重要なものが浮かび上がってきました。
“machineKey(マシンキー)”です。
machineKeyとは何なのか?
Microsoft Exchangeでは、Webブラウザからメールなどを利用する機能に、Microsoftの“ASP.NET(エーエスピー・ドットネット)”というWebアプリケーションの仕組みが使われています。
machineKeyは、その中でデータが改ざんされていないかを確認するなど、暗号処理に使われる重要な鍵です。
少し単純化して説明すれば、サーバーが受け取ったデータについて、「これは正しく処理してよいデータなのか」を確認するために使われる秘密の鍵の一つ、と考えると分かりやすいでしょう。
当然、外部の攻撃者が自由に使えることを前提としたものではありません。
ところが奇安信の解析では、NightEagleの攻撃者が、このmachineKeyを利用していたとされています。
攻撃者は、この鍵を利用して細工したデータをExchangeへ送り込み、“Deserialization(デシリアライゼーション/逆シリアル化)”と呼ばれる処理を悪用して、不正なコードをメモリ上で実行していたと奇安信は分析しています。
「逆シリアル化」と聞くと難しそうですが、ここでは、
Exchangeにデータを処理させ、その処理の過程を利用して攻撃者のコードを動かすという理解で十分です。
奇安信によると、攻撃者は標的となったExchangeのバージョンを識別し、その環境に合わせて攻撃を成立させるための処理も用意していました。
では、そこまでしてExchangeの内部へ入り込み、何をしようとしていたのでしょうか。
Exchangeで何をしていたのか?
奇安信は、保存されていたネットワーク通信を利用して、攻撃時の動作を再現する検証を行っています。
その結果、攻撃に使われた仕組みを通じて、Exchange上にある任意のユーザーのメールデータを取得できることを確認したと報告しています。
ここまで来ると、NightEagleがExchangeを狙った理由の一端が見えてきます。
少なくとも奇安信が公開した調査からは、攻撃者がExchangeサーバー上で不正なコードを動かし、組織内部のメール情報へアクセスできる仕組みを構築していたことが分かります。
ただし、ここには重要な線引きがあります。
「メールを取得できる仕組みが確認された」ことと、「実際にどのメールが、どれだけ外部へ持ち出されたのか」は別の話です。
公開情報からは、実際に取得された情報の内容や量、そのすべてがどこへ送られたのかまでは確認できません。
それでも、奇安信の調査はかなり深いところまで到達しています。
DNSに現れた小さな異常から通信元の端末を特定し、偽装されたSynologyUpdate.exeを発見。その正体が改変されたChiselであることを突き止め、さらに通信を追跡してExchangeサーバーへ到達しました。
Exchangeでは、メモリ上で動いていた不正コードの痕跡、Loader、machineKeyを利用した攻撃、そしてメールへアクセスできる仕組みまで確認しています。
侵入した後に、攻撃者がどのように活動していたのか。
その姿は、かなり詳しく見えてきました。
ところが――。
そもそもNightEagleは、どうやって最初に侵入したのか?
ここまで奇安信の調査を追ってきて、ひとつ素朴な疑問が残りました。
攻撃者は、そもそもどうやって最初の端末へ侵入したのでか…です。
NightEagle発見のきっかけとなったのは、不審なDNS通信でした。
しかし、これは侵入経路ではありません。
すでに侵害されていたネットワークの内部で、攻撃者の活動を発見するきっかけでしかありませんでした。
つまり、私たちがここまで追ってきたのは、「侵入した後に何が起きていたのか」という部分です。
では、その前は?
NightEagleは、どこから、どのような方法で、このネットワークへ入ったのか。
ここで、奇安信が公開した情報をもう一度たどってみました。
ところが、奇安信の公開情報をたどっても、NightEagleが最初にどこから侵入したのか、その経路は明確に示されていません。
これは少し意外でした。
DNS通信から端末を特定し、Exchangeサーバー内部の不正コードにまで調査は及んでいます。それでも、攻撃の出発点となった“「最初の侵入口」”だけは見えてこないのです。
ただし、Exchangeへの攻撃については、気になる記述が残されています。
奇安信は、NightEagleがExchangeに対して未知の脆弱性を利用した攻撃チェーンを使用した可能性を指摘しています。
ここは慎重に読む必要があると思います。
「Exchangeで未知の脆弱性が利用された可能性がある」ことと、「その脆弱性を使って外部から最初に侵入した」ことは同じではありません。
公開情報から確認できる範囲では、この二つを一本の攻撃経路としてつなげる証拠までは示されていません。
つまり、中国側の調査からかなり詳しく見えてきたのは侵入後の活動です。
一方、NightEagleがネットワークへ入った最初の一歩については、まだ空白のままです。
そして被害者である「ある顧客」についても具体的情報は非公開です。
では、別の場所で観測されたNightEagleなら、この空白を埋めることができるのか。
ここで視点を、中国からロシアへ移してみました。
ロシアで見つかったNightEagle
ここで視点を、中国からロシアへ移してみます。
2026年9月、ロシアのセキュリティ企業Kaspersky(カスペルスキー)は、ロシア国内の企業を狙ったNightEagleの攻撃について、新たな調査結果を公開しました。こちらも「ロシア国内の企業」であって、具体的被害者の情報は非公開です。
Kasperskyの“GERT(ガート/Global Emergency Response Team:グローバル緊急対応チーム)”は、過去1年間にNightEagleが関係する複数のインシデントを調査したとしています。
そして、その報告書には、先ほど中国側の調査で見つけられなかったものが、はっきりと書かれていました。
最初の侵入口です。
Kasperskyによると、調査した事例の多くでNightEagleが利用していたのは、未知の脆弱性でも、特殊なマルウェアでもありませんでした。
盗まれた正規のVPN認証情報です。
VPN(ブイピーエヌ/Virtual Private Network)は、社外から会社のネットワークへ安全に接続するために広く使われている仕組みです。
攻撃者は、何らかの方法で入手した本物のユーザー名やパスワードなどの認証情報を使い、正規の利用者になりすまして企業のVPNへ接続していました。
つまり、入口だけを見れば、正しい鍵を持った人間が、正面玄関から入ってきたように見える攻撃だったのです。
ここは興味深いところです。
中国で観測されたNightEagleでは、最初の侵入経路が公開情報から見えてきませんでした。
一方、ロシアで調査された複数の事例では、“「盗まれた正規VPN認証情報を使って入る」”という入口が確認されています。
ただし、ここから、「中国でも同じ方法で侵入した」と結論づけることはできません。
中国とロシアでは別の侵入方法を使っていた可能性もあるからです。
そしてKasperskyの調査で本当に興味深いのは、入口そのものよりも、侵入した後の動きでした。
NightEagleはVPNから内部へ入ると、やがてMicrosoft Exchangeサーバーへ到達します。
そこで登場するのが、GhostContainer(ゴーストコンテナ)と呼ばれるバックドアでした。
GhostContainerとは何なのか?
ここは名称を整理しておきましょう。
NightEagleは攻撃活動を追跡するためにつけられた名称。
一方、
GhostContainerは、NightEagleの攻撃で確認された不正プログラムの名称です。
両者は同じものではありません。
GhostContainerはKasperskyが2025年にアジアの組織を調査した際に発見し、命名したバックドアです。Kasperskyは当時、アジアにある政府機関とハイテク企業の2組織で、このマルウェアを確認したと報告しています。
“Backdoor(バックドア)とは、攻撃者が侵入後も外部からシステムを操作できるようにする、いわば「裏口」”となる仕組みです。
GhostContainerが厄介なのは、単純に「外部の攻撃サーバーへ定期的に接続するマルウェア」ではないことです。
Kasperskyの解析では、GhostContainer自身が特定のC2(シーツー/Command and Control:攻撃者が侵害したシステムを遠隔操作するための指令系統)サーバーへ接続するのではなく、攻撃者の命令を通常のExchangeのWeb通信に紛れ込ませて受け取る仕組みを備えていました。
つまり、
普段からExchangeで発生しているWeb通信の中に、攻撃者の命令を紛れ込ませる。
そうすることで、外から見ただけでは異常な通信として気づきにくくなります。
しかもGhostContainerには、命令の実行だけでなく、ファイルの取得や追加コードの読み込み、通信の中継など、複数の機能が組み込まれていました。
ここで、中国側の調査を読んできた私たちには、少し気になることがあります。
またExchangeだということです。
中国で奇安信が追跡したNightEagleでも、調査の先にExchangeサーバーがありました。
そしてロシアでKasperskyが追跡したNightEagleでも、ExchangeサーバーにGhostContainerが展開されていました。
偶然として片づけるには、少し気になる一致です。
ただし――。
Kasperskyの報告書をさらに読み進めると、ここにもまた“「分からない部分」”が出てきます。
今度は最初の侵入口ではありません。
NightEagleは、GhostContainerをいったいどうやってExchangeへ送り込み、動かしたのか?
この部分についてKasperskyは、正確な方法を特定できなかったと明記しています。
そして、ここから話がもう一度、machineKeyへ戻ってきます。
ただし今度は、同じ説明の繰り返しではありません。
中国側の調査で登場したmachineKeyが、ロシア側の別の調査でも再び姿を現すのです。
ここは、かなり面白い接点になってきました。
まるで一休さんのトンチの世界のような展開です。
でも、もう少しだけ追いかけてみましょう。
中国とロシア。別々の場所で観測されたNightEagleの調査に、なぜ同じmachineKeyが登場するのでしょうか。
Kasperskyの報告を、もう少し詳しく見てみます。
Kasperskyは、ロシアで調査した事例について、NightEagleがGhostContainerをExchangeサーバーへ送り込んだ正確な方法までは特定できなかったとしています。
しかし、その直後に興味深い分析を加えています。
Kasperskyは“「高い確度」”で、攻撃者がExchangeのASP.NET設定から暗号鍵を取り出し、VIEWSTATE(ビューステート)と呼ばれる仕組みを操作して、そこへ不正なコードを組み込み、最終的にGhostContainerをメモリ上で起動したと考えています。
ここで登場する「暗号鍵」が重要です。
Kasperskyが前年の2025年にGhostContainerそのものを解析した報告を見ると、このマルウェアには、ASP.NETの設定から“machineKeyの一部であるValidation Key(バリデーション・キー/検証鍵)を取得する処理”が組み込まれていました。
取得した鍵は、攻撃者とExchangeサーバーとの間でやり取りするデータの暗号化・復号にも利用されていました。
つまり、ロシア側の調査でmachineKeyが突然出てきたわけではありません。
GhostContainerそのものが、Exchangeの暗号鍵を利用するよう作られていたのです。
ここで、中国側とロシア側の調査に、ひとつの技術的な接点が見えてきます。
中国で奇安信が追跡したNightEagleでは、ExchangeのmachineKeyを利用した攻撃が確認されました。
そしてKasperskyが追跡したNightEagleでも、Exchangeの暗号鍵とVIEWSTATEを利用してGhostContainerをメモリ上で動かした可能性が高いと分析されています。
別々の調査で見えていた断片が、Exchangeという場所で少しずつ重なり始めたのです。
ただし、まだピースは全部そろっていません。
ロシア側では、VPNを使った最初の侵入経路は見えました。
それでもKasperskyは、GhostContainerをExchangeへ送り込んだ正確な方法については特定できていません。
中国では「最初の入口」が見えない。
ロシアでは「入口」は見えた。しかし、ExchangeへGhostContainerを仕込む部分に空白が残る。
どうやらNightEagleには、まだ私たちから見えていない部分がありそうです。
NightEagleは、さらに内部へ進んでいた
GhostContainer(ゴーストコンテナ)をめぐる謎は残りました。
しかし、Kasperskyの調査はそこで終わっていません。
NightEagleはExchangeサーバーだけにとどまらず、組織の内部ネットワークをさらに奥へ進んでいたことが分かっています。
そこで使われていたのが、まず“RDP(アールディーピー/Remote Desktop Protocol)”です。
RDPは、離れた場所にあるWindowsパソコンやサーバーを遠隔操作するためのMicrosoftの仕組みです。企業のシステム管理でも普通に利用されています。
NightEagleは十分な権限を得ると、このRDPを使って別の端末へ移動していました。
サイバー攻撃では、侵入した最初の端末だけにとどまらず、そこを足掛かりに別の端末やサーバーへ移っていくことがあります。
これを“Lateral Movement(ラテラル・ムーブメント/横展開)”と呼びます。
ただし、ここでもNightEagleは単純にRDPを使っただけではありませんでした。
正規のサービスを「トンネル」にする
Kasperskyが確認したものの一つが、Microsoftの“Dev Tunnels(デブ・トンネルズ)”でした。
これは本来、開発者が手元のWebサービスなどをインターネットから利用できるようにするための正規のMicrosoftサービスです。
NightEagleはこの仕組みを悪用し、侵害した端末のRDP通信に使われるポート3389へ、外部から到達できる経路を作っていました。
さらに、
rdp2tcp(アールディーピー・トゥー・ティーシーピー)
という公開ツールも使用していました。
これは、すでに確立したRDP接続の中に別のTCP通信を通す、いわば“「通信の中に、もう一本の通信経路を作る」”ためのツールです。
Kasperskyによると、NightEagleはMicrosoft Dev Tunnelsとrdp2tcpを組み合わせることで、新しく目立つ通信ポートを外部へ開放せず、既存の正規サービスを利用しながらネットワークへのアクセスを維持していました。
ここまで見てくると、一つの特徴が浮かんできます。
NightEagleは、何もかも自前の特殊な攻撃ツールで行っているわけではありません。
正規のVPN。
正規のRDP。
正規のMicrosoftサービス。
そして公開されているツール。
そうした「普通に存在するもの」を組み合わせながら、内部へ進んでいるのです。
そして、その先にあったのがWindowsネットワークの中枢でした。
Active Directoryへ
Kasperskyによると、NightEagleは“Active Directory(アクティブ・ディレクトリ)”の弱点も利用して、さらに高い権限の取得と横展開を試みていました。
Active Directoryとは、企業や組織のWindows環境で、「誰が、どのパソコンやサーバーを、どの権限で利用できるのか」をまとめて管理する仕組みです。
そして、その中心的な役割を担うサーバーが、Domain Controller(ドメイン・コントローラー)です。
いわば、組織のWindowsネットワークにおける“「身分証と鍵を管理する場所」”と考えると分かりやすいでしょう。
NightEagleは、その中枢へ向かっていました。
Kasperskyは、攻撃者がKerberos(ケルベロス)と呼ばれる認証の仕組みに関係する操作を行い、さらに“DCSync(ディーシーシンク)”と呼ばれる手法を試みたことを確認しています。
Kerberos(ケルベロス)は、Windowsの組織ネットワークなどで、“「その利用者が本当に本人なのか」「その利用者にサービスを使う権限があるのか」”を確認するために広く使われている認証の仕組みです。
利用者がサーバーへアクセスするたびにパスワードそのものを送るのではなく、“Ticket(チケット)”と呼ばれる認証情報を使ってアクセスを許可する仕組みになっています。
DCSyncとは、十分な権限を手にした攻撃者が、自分をDomain Controllerのように振る舞わせ、Active Directoryが管理する認証情報を取得しようとする手法です。
成功すれば、ドメインアカウントのパスワードハッシュなどを取得し、組織内部でさらに強い権限を得る足掛かりになります。
Kasperskyは、こうした一連の手法によって、NightEagleが最終的にDomain ControllerとActive Directory環境全体を侵害し得るところまで進んでいたと説明しています。
                  =メモ=
Active Directory=組織のアカウント・権限管理
→ Kerberos=本人確認・アクセス認証の仕組み
→ Domain Controller=その中枢
→ DCSync=その中枢から認証情報を引き出そうとする手法
ここで、また一つ疑問が生まれます。
そこまでして、NightEagleは何をしようとしていたのか?
メールへアクセスできる。
内部ネットワークを移動できる。
通信経路を維持できる。
そして、組織の認証基盤であるActive DirectoryとDomain Controllerにまで手を伸ばしている。
手段は、かなり見えてきました。
では――その先にある「目的」は何だったのか?
NightEagleは、何をしようとしていたのか?
ここまで追ってくると、NightEagleがかなり深いところまで組織内部へ入り込んでいたことが分かります。
しかし、不思議なことに、ここから先になると急に景色がぼやけてきます。
Kasperskyの公開報告には、NightEagleが使ったツールや通信経路、横展開の方法、Active Directory(アクティブ・ディレクトリ)への接近などが詳しく記録されています。
ところが、
「最終的に何を狙っていたのか」については、それほど明確ではありません。
これは少し注意が必要です。
Domain Controller(ドメイン・コントローラー)まで到達しようとしていたからといって、それだけで攻撃の最終目的を一つに決めることはできません。
組織の認証基盤を掌握できれば、攻撃者はより多くの端末やサーバーへアクセスできるようになり、さまざまな活動が可能になるからです。
つまり、ここまで確認してきたものは、主として“「何ができる状態を作っていたのか」”です。
では…
- 実際に何を取得したのか。
- 何を外部へ持ち出したのか。
- そして、最終的に何を達成しようとしていたのか。
…Kasperskyの公開情報だけでは、その全容までは見えてきません。
ここで、中国側の調査との違いも見えてきます。
奇安信の調査では、Exchangeサーバーからメール情報を取得できる仕組みが確認されていました。
一方、Kasperskyがロシアで追跡したNightEagleについては、侵入から内部での移動、Exchange、GhostContainer(ゴーストコンテナ)、さらにActive Directoryへ向かう動きまで詳しく見えています。
それでも、最終的にどの情報を狙い、何を持ち出したのかという部分は、公開報告からははっきりしません。
ここで、もう一つ区別しておきたいことがあります。
「公開情報に書かれていない」ことと、「Kasperskyが把握していない」ことは同じではないということです。
インシデント調査では、被害組織との守秘義務や、調査内容をどこまで公開できるかという問題があります。
したがって、私たちがここで言えるのは、「分かっていない」ではなく、「公開情報からは確認できない」というところまでです。
そして、この違いは今回のNightEagleを調べるうえで、とても重要だと思います。
中国の奇安信。
ロシアのKaspersky。
二つの調査を並べると、一方で見えなかったものが、もう一方では見えることがあります。
しかし同時に、どちらにも空白が残っています。
中国側では、最初の侵入口が見えない。
ロシア側では、VPNを使った入口は見えるものの、GhostContainerをExchangeへ展開した正確な方法、そして攻撃の最終的な目的には、公開情報上の空白が残る。
ここまで来ると、NightEagleそのものだけでなく、サイバー攻撃の公開情報をどう読むべきなのかという、もう一つの問題が見えてきます。
今回のネット探検で見えてきたもの
中国の奇安信と、ロシアのKaspersky(カスペルスキー)。
二つの調査を追うことで、NightEagle(ナイトイーグル)の姿はかなり見えてきました。
| 段階 | 中国・奇安信の観測 | ロシア・Kasperskyの観測 |
|---|---|---|
| 最初の侵入 | 不明 | ほとんどの事案で窃取された正規VPN認証情報 |
| 侵入後の通信経路 | 改変Chisel → SOCKSプロキシ | Dev Tunnels、rdp2tcp、Windowsポート転送など |
| Exchangeへの到達 | 確認 | 確認 |
| Exchangeでの活動 | machineKeyを利用した逆シリアル化→メモリ上でコード実行 | machineKeyに関係する暗号鍵+VIEWSTATE操作によるメモリ実行を高確度で推定 |
| バックドア | Loaderなどの痕跡。ただし完全なペイロードは回収できず | GhostContainerを確認 |
| メールへのアクセス | 任意ユーザーのメール取得が可能な仕組みを確認 | GhostContainerによるExchange制御。ただし具体的なメール窃取内容は公表されていない |
| 内部への横展開 | 公開情報では詳細が薄い | かなり明確。RDP、トンネル、Impacketなど |
| Active Directory | 少なくとも今回確認した中国側公開情報では明確でない | 攻撃を確認 |
| Domain Controller | 明確でない | DCSyncなどを試行し、Kasperskyは最終的なDC/AD侵害まで説明 |
| 最終目的 | 情報窃取を示す活動。ただし全容不明 | 公開報告では具体的最終目的・窃取情報は明確でない |
中国側では、不審なDNS通信をきっかけに攻撃が発覚し、Exchangeサーバー内部での活動やメールへアクセスできる仕組みまで確認されました。
ロシア側では、盗まれたVPN認証情報を使った侵入から、Exchange、GhostContainer(ゴーストコンテナ)、さらにActive Directory(アクティブ・ディレクトリ)へ進む動きまで追跡されています。
そして、別々に行われた二つの調査には、ExchangeやmachineKey(マシンキー)といった共通点も見えてきました。
また、更に突っ込んだ検証は、またの機会に譲ろうと思いますが…
『Exchangeでの活動』に目を向けると…
- 中国で奇安信が観測した「machineKey+逆シリアル化+メモリ実行」
- ロシアでKasperskyが観測した「machineKey/VIEWSTATE+GhostContainer」
この両者は、本当に別の攻撃手法だったのか?という疑問が残ります。
この両者には共通点もあるからです。
いずれもmachineKeyに関係する暗号鍵を利用し、Exchangeのメモリ上で不正コードを実行するという技術的な骨格はよく似ています。
また、中国側ではその先の不正コードを完全には回収できず、ロシア側ではGhostContainerまで確認されていました。
つまり、別の攻撃だったのではなく、同じ、あるいは非常によく似たExchange侵害チェーンを、奇安信とKasperskyが異なる地点まで観測していた可能性も残されています。
中国側では、侵入後の挙動については、かなり深いところまで追えているものの、最初の侵入経路は非公開。
ロシア側では、VPNを侵入口にしていたことが判明したものの、GhostContainerをExchangeへ展開した正確な方法については非公開。
さらに、実際にどの情報が持ち出され、最終的に何を目的としていたのかについても、具体的被害者情報を非公開としており、公開情報だけでは全容を確認できません。
ここで私が「非公開」という言葉を用いたのも、奇安信とカスペルスキー社は、いずれも攻撃主体と被害者については、具体的情報を開示しておらず、極めて深いところまで調査を進めているにもかかわらず、一部に技術的な空白部分を残していることから「不明」であるというよりは「非公開」であると解することが妥当と考えたからです。
最後に
不正侵入が発覚すると、私たちはつい、「何を盗まれたのか?」ということに目を向けがちです。
しかし、攻撃者が組織の内部へこっそり入り込み、長期間活動していたのであれば、考えるべきことはそれだけでよいのでだろうかと思うことがあります。
何かを盗んでいったのではなく、「何かの仕掛け」を置いていった可能性はないのか?です。
もちろん、今回確認されたGhostContainer(ゴーストコンテナ)以外に、NightEagleが未知の仕組みを残していったことを示す公開証拠は、現時点では確認できません。
だからこそ、これは結論ではなく、まだ検証されていない問いです。
そして、もう一つ。
今回私たちが読んだのは、中国の奇安信とロシアのKaspersky(カスペルスキー)が公開した情報です。
しかし、それが両社の知っていることのすべてなのかは分かりません。
奇安信が侵入口を明らかにしていないのは、調査の限界なのか。それとも、被害者の利益を考え、非公開にしている可能性。
KasperskyがGhostContainerをExchangeへ展開した正確な方法を明らかにしていないのも、調査の限界なのか。それとも、自社の調査手法や能力を非公開にする為ではないのか?
答えは、まだ分かりません。
だからこそネット探検ラボでは、公開された情報だけでなく、「何が書かれていないのか」も含めて、これからも観察を続けていきたいと思います。
コメント