

2026年11月17日
ネット探検ラボ 矢又小次郎
はじめに ― 国家安全保障を一過性の話題にするな
2026年11月16日、日本経済新聞は「筒抜けの国家中枢 安全保障脅かすスマホ位置情報」と題する検証報道を掲載した。
日経の取材班は、位置情報を売買する海外のデータブローカー18社に接触。そのうち1社から販売データの一部を無償でサンプルとして入手するとともに、別の複数の海外ブローカーと契約を締結し、2025年及び2026年の異なる期間の位置情報を購入したと説明している。
これらのデータを分析し、自衛隊施設や政府施設に関係する端末の位置情報が海外市場に流通している実態を報じたものである。
国内でサイバー攻撃による被害が相次ぎ、社会の関心がサイバーセキュリティへと向かっている今日、全国紙である日本経済新聞がこうした事象を取り上げ、社会に問題提起することは理解できる。
また、位置情報が悪用され、国家安全保障上の脅威となり得ることについて、私自身も否定するものではない。
しかし、日経ほどの大新聞が国家の中枢や安全保障を論じるのであれば、時々の社会的関心や流行に記事の方向性を左右されるような報道姿勢には、厳しく批判を加えたい。
国家安全保障とは、その時々の旬な事象を取り上げ、一時的に社会の関心を集めればよいというものではない。
平時から継続して検証し、社会に問い続けなければならない極めて重要な問題である。
ましてや、十分な検証を伴わず、刺激的な見出しによって社会の不安や危機感をいたずらに煽るような報道は、私には全く評価に値しない。
今回の日経の報道を読みながら、私は13年前に東京都内で発生した、ある防衛省幹部の死亡事故を思い出していた。
1.2013年5月3日 ― 深夜に命を落とした防衛省幹部
2013年5月3日午前1時55分頃、東京都千代田区麹町の国道20号(新宿通り)で、防衛省統合幕僚監部特殊作戦室長を務めていた黒澤晃1等陸佐(当時50歳)が、道路を徒歩で横断中、オートバイにはねられ死亡した。
黒澤1等陸佐は、かつて陸上自衛隊西部方面普通科連隊の連隊長を務めた人物である。
同連隊は島嶼防衛を担い、後の水陸機動団へとつながる部隊であった。
黒澤1等陸佐は、そのような部隊を指揮した経験を持ち、事故当時は統合幕僚監部において特殊作戦に関係する重要な職務に就いていた。
当時、尖閣諸島をめぐる日中間の緊張は高まっていた。
防衛省宿舎への帰宅途中だった死亡事故
当時の産経新聞の報道によれば、黒澤1等陸佐は近くの防衛省宿舎へ帰宅する途中だったとみられている。
事故が発生したのは午前2時近くである。
市ヶ谷の防衛省での勤務を終え、宿舎へ向かう退勤途上であった可能性も含め、事故当日の行動については改めて検証する必要がある。
今回の公開資料調査では、防衛省から直接退勤したことを裏付ける勤務記録や退勤時刻までは確認できていない。
それでも、国家安全保障上重要な職務に就く現役幹部自衛官が、深夜に防衛省宿舎へ帰る途中とみられる状況で命を落としたという点は、決して軽視できない。
当時報じられた事故の状況
| 項目 | 報道内容 |
|---|---|
| 発生日時 | 2013年5月3日 01:55頃 |
| 発生場所 | 東京都千代田区麹町・国道20号 |
| 死亡者 | 黒澤晃1等陸佐(50歳) |
| 当時の役職 | 統合幕僚監部特殊作戦室長 |
| 前職 | 西部方面普通科連隊長 |
| 事故時の状況 | 徒歩で道路を横断中 |
| 相手車両 | オートバイ |
| 運転者 | 45歳の男性 |
| 運転者の負傷 | 頭部などに重傷 |
| 道路状況 | 片側3車線の直線道路 |
| 捜査担当 | 警視庁麹町署 |
当時の報道によると、オートバイは黒澤1等陸佐の左側から接近し、衝突したという。
運転者自身も負傷しており、事故発生時の状況について十分な記憶がない旨を説明していたと報じられている。
果たして事故原因は十分に解明されたのか
今回、私が公開情報を調査した範囲では、事故当日の報道は確認できたものの、その後の詳細な捜査結果を確認することはできなかった。
具体的には、次の事項である。
- 事故当日の黒澤1等陸佐の勤務状況及び退勤時刻
- 衝突時の信号機の表示状況
- オートバイの走行速度
- 正確な衝突地点
- ブレーキ操作や回避行動の有無
- 目撃者や防犯カメラなどの客観的証拠
- 運転者のその後の供述
- 警察による最終的な事故原因の認定
- 刑事処分の有無
頭部を負傷した運転者が事故前後の記憶を失うことは、交通事故でも起こり得る。
しかし、それだけに、当事者の供述以外の客観的な証拠による事故原因の究明が重要となる。
事故としてどのような調査が行われ、どのような結論に至ったのか。
国家安全保障上重要な職務に就く人物の死亡事案である以上、改めて検証する価値があると私は考える。
2.当時も疑問を呈した国会議員がいた
事故発生から2日後の2013年5月5日、当時の衆議院議員であった中山泰秀氏は、自身のラジオ番組で黒澤1等陸佐の死亡事故を取り上げている。
その内容は、同年5月10日付のJBpressにも掲載された。
中山氏は、重要な職務に就く防衛省幹部の死亡事故でありながら、連休中の報道が極めて少なかったことに疑問を呈し、早急な事故原因の究明を求めていた。
一方、中国メディアの中国新聞網も黒澤1等陸佐の死亡を報じている。
中国の一部インターネット利用者の間では、黒澤1等陸佐の死を喜ぶ不謹慎な書き込みまで見られたと、当時のサーチナは伝えている。
国内外では暗殺説も取り沙汰された。
中山氏自身は暗殺説に根拠がないことを指摘しており、今回の調査でも故意による衝突を裏付ける証拠は確認できていない。
ここで私が問題提起したいのは、憶測によって事故原因を決めつけることではない。
国家安全保障上重要な任務を担う人物について、平時から勤務中、出退勤時、私生活を含め、どのような情報保全と身辺保護が行われているのかという問題である。
13年前のこの事案を振り返ったとき、今日の日本社会はこうした問題について、果たしてどれほど深く検討してきたのだろうか。
3.自ら指揮官の情報を公開している防衛省・自衛隊
私は以前から、防衛省・自衛隊による人事情報の公開方法に疑問を抱いている。
自衛隊では部隊長の交代などに伴い、氏名、階級、役職、所属部隊などが公表される。
各駐屯地や部隊の公式サイトを閲覧すれば、顔写真、生年月日、出身地、主要な勤務経歴まで確認できる場合がある。
一体、これほど詳細な情報を一般社会に公開する必要性はどこにあるのだろうか。
組織としての説明責任を果たすことと、軍事上重要な任務を担う個人の情報を詳細に公開することは同じではない。
私は、こうした詳細な個人情報については、原則として一般社会への公開を控えるべきだと考えている。
今日の自衛隊指揮官に関する情報の多くは、盗む必要すらない。
防衛省・自衛隊自身が公開しているのである。
今回の日経の検証報道でも、位置情報から人物を特定するための資料として、防衛省の公開人事情報が利用されたと説明されている。
つまり、防衛省自身が公開している情報が、日経の個人特定のための分析を補助する材料となっていたのである。
国家安全保障を論じるのであれば、位置情報ブローカーの存在だけでなく、自衛隊自身が公開している人事情報の適切性についても、日経は踏み込んで検証すべきではなかったのか。
私には本末転倒に思える。
4.ロシア軍高級幹部の爆殺事件が示す現実
ウクライナ戦争では、戦場から遠く離れたロシア国内においても、軍の高級幹部が攻撃の対象となっている。
2024年12月17日 ― キリロフ中将爆殺事件
ロシア軍の放射線・化学・生物兵器防護部隊を率いていたイーゴリ・キリロフ中将が、モスクワ市内で爆発物による攻撃を受け死亡した。
2025年4月25日 ― モスカリク中将爆殺事件
ロシア軍参謀本部の高級幹部であったヤロスラフ・モスカリク中将が、モスクワ近郊で自動車爆弾による攻撃を受け死亡した。
2025年12月22日 ― サルワロフ中将爆殺事件
ロシア軍参謀本部の作戦訓練部門を率いていたファニル・サルワロフ中将が、モスクワ市内で爆発物による攻撃を受け死亡した。
いずれも現実に発生した軍高級幹部に対する標的型攻撃である。
これらの事件に商業的位置情報データが利用されたという事実は確認されていないが、軍事上重要な人物が戦場以外でも攻撃対象となる現実を示している。
軍人の情報保全と身辺保護は、武力衝突が始まってから考えればよいというものではない。
平時から取り組むべき問題である。
13年前の黒澤1等陸佐の死亡事故と、今日のウクライナ戦争における軍高級幹部の爆殺事件。
それぞれの事案の性質は異なるが、国家安全保障上重要な人物の身辺保護を考えるうえで、いずれも検討すべき事案である。
5.データブローカーは特殊な犯罪組織ではない
今回の日経の報道は、海外のデータブローカーという存在を、あたかも特殊な、あるいは国家安全保障を脅かす危険な事業者であるかのように印象付ける構成となっている。
しかし、そもそもデータブローカーとは、現代のデジタル社会において広く存在する商業的な事業形態の一つである。
各種データを収集・加工・統合し、企業などに商品や分析サービスとして提供することで利益を得ている。
そのビジネスが成立している背景には、企業によるマーケティングや商圏分析、人流調査などの正当な経済的需要がある。
こうした事業の実態を十分に説明することなく、国家安全保障上の脅威へと結び付ける報道姿勢には、私は疑問を抱かざるを得ない。
繰り返すが、データブローカーとは、各種データを収集・加工・統合し、商品や分析サービスとして販売することで利益を得る事業者である。
現代のデジタル社会において、広く存在しているビジネスの一つである。
位置情報には、以下のような商業的需要がある。
- 商業施設の来訪者分析
- 店舗の出店計画
- 商圏分析
- 広告効果の測定
- 人流や交通量の分析
- 観光政策や都市計画
企業が経営判断を行ううえで有益な情報であるからこそ、位置情報を取り扱う市場が成立している。
商業的な人流分析において、個々人の氏名を特定する必要はない。
個人の移動傾向や集団としての人の動きに商品価値があるのである。
Google、Amazon、Facebook(現在のMeta)、Appleといった巨大プラットフォーマーも、利用者から取得したデータを自社のビジネスに活用している。
専門のデータブローカーとは事業形態や収益化の仕組みに違いがあるものの、データを経済的価値に変えるという点では、現代のデジタル経済に共通する構造である。
検証すべきはデータの取り扱いと販売実態
データブローカーという事業形態自体を問題視するのではなく、検証すべきは情報の取り扱い方である。
情報の収集経路、利用者からの同意取得、第三者提供の条件、再販売に関する契約、購入者による利用目的などである。
実際に米国では、位置情報を取り扱う事業者が規制当局による措置の対象となっている。
2025年1月14日、米連邦取引委員会(FTC)は、Gravy Analytics及びVenntelに対する機微な位置情報の販売制限などを含む最終命令を確定させた。
こうした具体的な事例を検証することには大きな意味がある。
位置情報が商業市場で売買されているという事実から、個人の特定や国家安全保障上の危機へと議論を展開するのであれば、それぞれの段階において相応の検証が必要なのである。
6.日経は423億行のデータから何を確認できたのか
日経が入手したサンプルデータは、日本全国の約1カ月分で423億行に及ぶものであったという。
また、日経は4000万を超える端末IDを分析対象とし、自衛隊349施設のうち304施設に関係する位置情報が確認されたと報じている。
確かに膨大なデータ量である。
しかし、データ量の多さは、そのまま情報の有用性や脅威の大きさを意味するものではない。
サンプルデータと購入データの区別
日経の記事末尾の調査手法によれば、取材班は二種類のデータを利用している。
| 項目 | 無償サンプルデータ | 購入データ |
|---|---|---|
| 入手先 | 海外ブローカー1社 | サンプル提供元とは異なる複数の海外ブローカー |
| 入手方法 | 契約を結ばず無償入手 | 契約を締結して購入 |
| 個人特定 | 実施したと説明 | 実施していないと説明 |
| 記事内の可視化 | オレンジ色 | 緑色 |
この点は重要である。
日経は、購入したデータから個人を特定することは行っていないと明記している。
したがって、購入データによって政府施設や防衛施設に関係する位置情報が可視化されたことと、サンプルデータから自衛隊幹部を特定したとする調査結果は、区別して評価する必要がある。
端末の特定と個人の特定
日経が掲載したサンプルには、端末ID、緯度、経度、日時、端末機種などの情報が含まれている。
同一の端末IDに紐付けられた位置情報を分析することで、その端末の移動履歴を把握することは技術的に可能である。
しかし、端末を識別することと、その端末を使用する実在人物を正確に特定することは別問題である。
日経は、位置情報から推定した住所、不動産登記簿、防衛省の人事情報を使用し、取材結果も加味して自衛隊幹部を特定したと説明している。
私が問いたいのは、その特定の確実性である。
不動産登記簿が示すのは、所有者など不動産に関する権利関係である。
賃貸住宅では、通常、居住者個人の氏名は登記簿から確認できない。
自衛隊員の場合には官舎や宿舎もある。家族名義の住宅もあるだろう。
不動産所有者、実際の居住者、スマートフォンの利用者。この三者が一致するとは限らない。
日経は最終的に、当該端末が特定の人物によって使用されていたことを、何によって確認したのか。
誤認を排除するために、どのような検証を行ったのか。
個人の氏名や住所を記事に掲載する必要はない。むしろ掲載すべきではない。
しかし、個人特定の信頼性を読者が評価できるよう、確認方法を可能な範囲で説明することは、検証報道として重要であろう。
7.既に地下市場に出回っている個人情報
ネット探検ラボでは、海外の地下市場における情報流通についても観測を続けている。
そこでは、日本人の氏名、住所、電話番号、メールアドレス、生年月日など、様々な個人情報を含むと称するデータセットの販売投稿が確認されている。
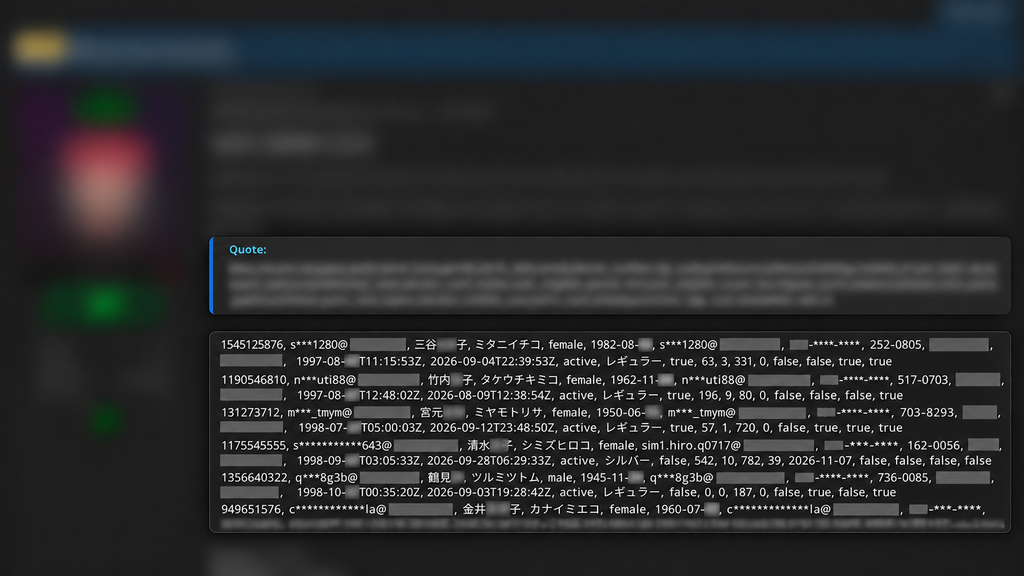
※画像は個人情報データセットの販売を称する投稿の一例。データの真正性及び流出元は個別の検証を要する。掲載に際しては個人識別情報及び情報源を秘匿する。
スマートフォンの位置情報だけが市場に流通しているわけではないのである。
商業的なデータ流通市場。
窃取した個人情報が取引される地下市場。
企業や行政機関自身が公開している情報。
今日の脅威を評価するのであれば、こうした情報流通の全体像を把握する必要がある。
位置情報という一つの事象だけを取り上げ、その危険性を強調しても、現実の脅威の全体像は見えてこないのである。
8.攻撃者目線で検証することの重要性
私がサイバーセキュリティを考えるうえで重視しているのは、攻撃者の視点である。
技術的に可能なことが、必ずしも実際のサイバー攻撃や情報収集活動に採用されるわけではない。
攻撃者には目的がある。
目的を達成するために必要な情報は何か。
その情報の精度、鮮度、信頼性はどうか。
情報の取得に要する費用や時間、労力に見合う価値があるのか。
こうしたことを考慮して、攻撃者は手段を選択する。
今回の位置情報についても同じである。
商業データの存在から個人の特定へ、そして国家安全保障上の危機へと議論を進めるのであれば、その過程における情報の実用性や信頼性を検証すべきである。
実際に今回のデータからどの程度の情報が把握できたのか。
国家安全保障上、どのような影響が生じ得るのか。
既存の情報保全措置によって、どの程度のリスクを抑制できるのか。
こうした現実的な視点が必要である。
攻撃の技術的可能性を列挙するだけでは、実践的な脅威分析にはならない。
9.ウクライナ戦争で問題となった携帯電話の使用
2023年1月1日、ウクライナ東部マキイウカでロシア軍の兵舎が攻撃を受け、多数の死者が出た。
ロシア国防省は89人の死亡を認め、兵士による無許可の携帯電話使用が部隊の位置暴露につながったと説明した。
攻撃に至った経緯をめぐっては当時から議論があったが、携帯端末の使用に伴う情報保全上の問題が、軍隊の通信規律に関わる重大な課題となったことは事実である。
軍事組織においては、携帯電話やスマートフォンが発する電波、通信情報、位置情報などが、安全を左右する問題となる。
こうした危険性を考慮することは、軍事運用の基本に関わる問題である。
私用端末の電源管理、使用場所の制限、重要施設への持ち込み規制。
業務上必要となる通信手段をどのように確保するのか。
こうした運用面についてこそ、具体的な検証が必要ではないか。
10.昭和の陸上自衛隊で行われていた演習下での通信網構築
私が現役だった昭和の時代、陸上自衛隊では、有事の戦場において無線通信が全滅することを想定し、有線通信網の敷設が演習に組み込まれていた。
通信レンジャー隊員がその多くを担う部隊もあった。
私自身、10日間にわたり、1日平均3時間程度の睡眠で、任務を完遂する訓練を経験している。
無線通信が機能しなくなった場合でも、指揮命令系統を維持する。
そのために有線通信網を敷設し、代替通信手段を確保するという思想が、当時から存在していたのである。
現在の陸上自衛隊における具体的な運用については承知していない。
しかし、どれほど通信技術が進歩しようとも、通信手段の喪失を想定し、代替手段を確保するという基本思想は重要である。
機密性の高い業務に私用スマートフォンを依存させない。
公務中、必要に応じて私用端末の電源を切る。重要施設では持ち込みを制限する。
管理された通信手段を確保し、有線通信も含めた代替手段を維持する。
位置情報の危険性を社会に提起するのであれば、日経にはこうした軍事運用の現実にも踏み込んで検証してほしかったところである。
11.日経が本来深掘りすべきだった問題
今回の日経報道を契機として、私が検証する必要があると考える事項は次のとおりである。
第一に、防衛省・自衛隊による人事情報の公開範囲の適切性。
第二に、私用スマートフォンを含む携帯端末の管理規則と、その実効性。
第三に、重要な職務を担う幹部自衛官に対する平時からの身辺保護。
第四に、政府施設や防衛施設に関係する位置情報の収集経路、第三者提供及び再販売に関する契約の実態。
第五に、位置情報から得られた分析結果の精度と、個人特定の確実性。
第六に、商業的なデータ流通が現実にどのような安全保障上のリスクを生み出しているのかという脅威評価。
第七に、有事を想定した通信手段の確保と、通信規律の実効性。
これらの問題は、それぞれ独立して検証すべきものであり、相互にも関係している。
国家安全保障を論じるのであれば、こうした問題を総合的に検証してこそ、社会に意味のある問題提起ができるのではないか。
結語 ― 国家安全保障を煽り商売の材料にしてはならない
今回の日経の報道について、私は問題提起そのものは評価している。
位置情報が海外市場で流通し、その情報が悪用される可能性があることについても、サイバーセキュリティの観点から否定するものではない。
しかし、「国家中枢が筒抜け」という扇動的ともいえる見出しについては、全く同意できない。
既に存在する商業活動を取り上げ、技術的な可能性を示し、それを国家安全保障上の重大な危機へと結び付けるのであれば、見出しに見合う厳密な検証が必要である。
13年前、深夜の東京都内で死亡した黒澤1等陸佐。
今日も公開され続けている自衛隊指揮官の詳細な人事情報。
地下市場に流通する個人情報。
ロシア軍高級幹部の爆殺事件。
そして、ウクライナ戦争で改めて浮き彫りとなった軍事組織の携帯端末管理と通信規律の問題。
これらを俯瞰してこそ、我が国の情報保全が抱える課題の本質が見えてくると私は考える。
サイバー攻撃が社会の関心事となったからといって、国家安全保障を一時的な話題として消費してはならない。
ましてや、読者の恐怖心を刺激することが目的であるかのような報道姿勢には、厳しく批判を加えたい。
サイバーセキュリティに必要なのは、煽りではない。
技術的可能性と確認された事実を区別し、現実の脅威を正しく評価し、実効性のある対策につなげることである。
全国紙である日本経済新聞には、それにふさわしい視野と検証の厳密さ、そして継続的な取材姿勢を求めたい。
ネット探検ラボ
矢又小次郎
参考資料・出典
- 日本経済新聞(2026年11月16日)「筒抜けの国家中枢 安全保障脅かすスマホ位置情報」
https://vdata.nikkei.com/newsgraphics/location-data-leaks/ - JBpress(2013年5月10日)「大手メディアが伝えない『韓国ブランド』原発や防衛省幹部の死亡事故」
https://jbpress.ismedia.jp/articles/-/37746?page=1 - サーチナ(2013年5月)「『尖閣防衛作戦』の指揮官が事故死 喜ぶ『愛国者』たち=中国」
https://news.livedoor.com/article/detail/7648921/ - サーチナ(2013年5月6日)「『尖閣防衛作戦』指揮官の事故死は暗殺?=中国版ツイッター」
https://news.livedoor.com/topics/detail/7650404/ - 陸上自衛隊公式サイト・駐屯地司令紹介(人事情報公開の事例)
- 米連邦取引委員会(FTC)(2025年1月14日)Gravy Analytics及びVenntelに対する最終命令
https://www.ftc.gov/legal-library/browse/cases-proceedings/212-3035-gravy-analytics-inc-matter - Associated Press(2023年1月4日)マキイウカ攻撃に関する報道
https://apnews.com/article/d809e26412b12fa590f3f81e6b1faeff - Reuters(2025年12月22日)High-profile Russians assassinated since start of Ukraine war
https://www.reuters.com/world/high-profile-russians-assassinated-since-start-ukraine-war-2025-12-22/
※2013年の事故状況については、当時の産経新聞及び毎日新聞の記事の転載記録も参照した。
コメント